#1
Инструменты для перехвата, анализа и изменения веб-трафика для тестирования безопасности.
Рекомендация Kitploit

 reverserid/jurig
полностью автономный ИИ-агент для обратного проектирования
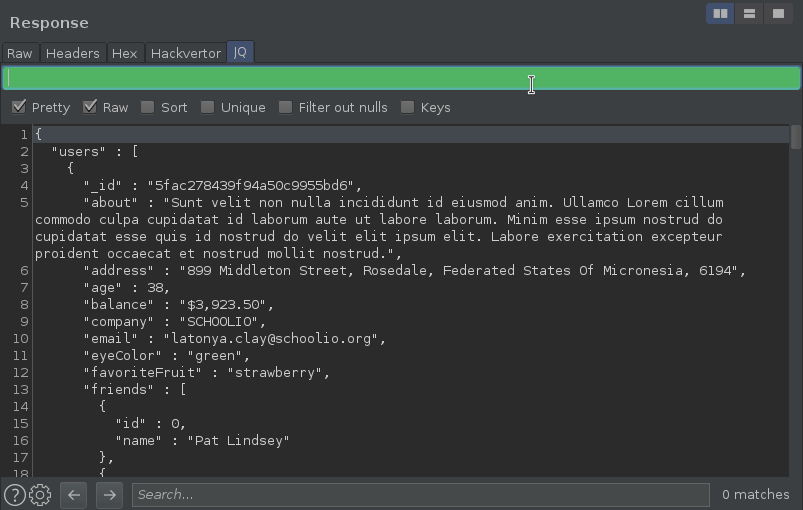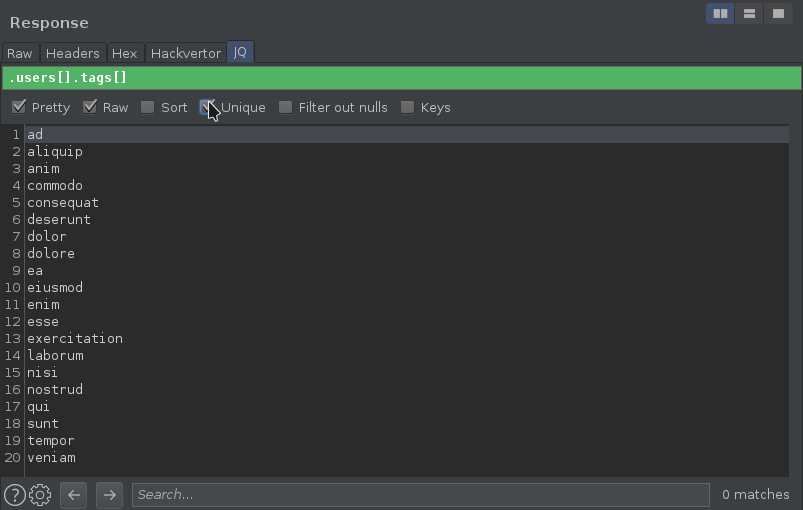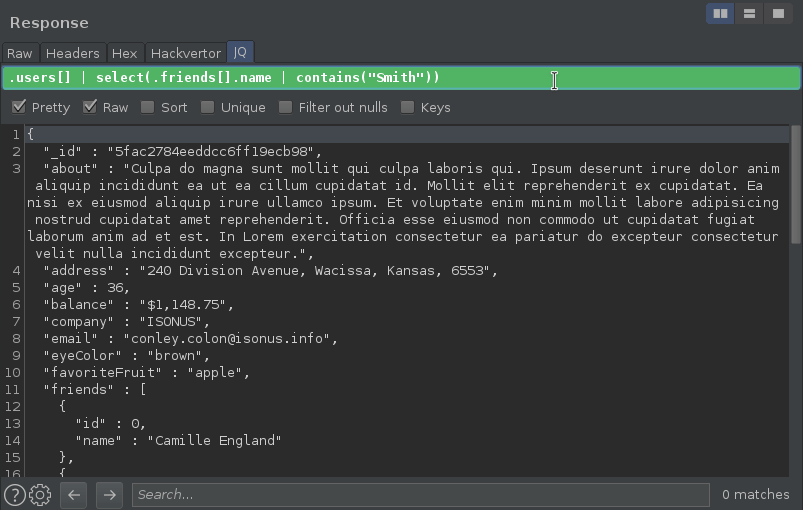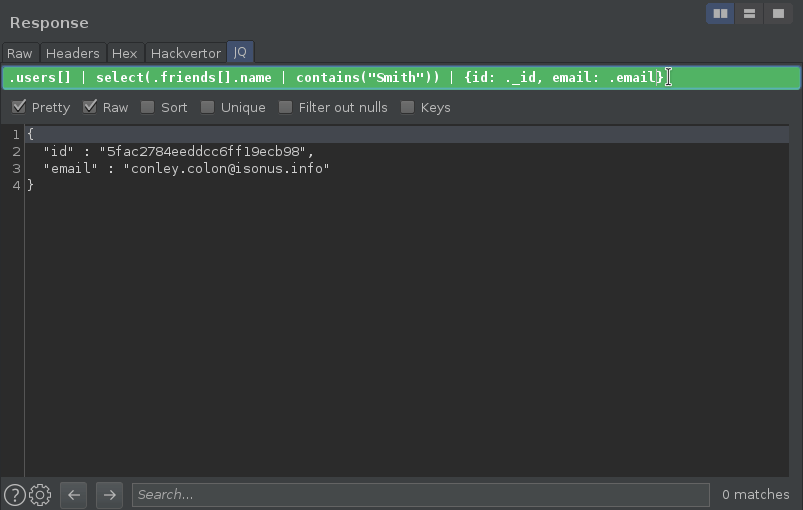 synacktiv/burp-jq
Расширение Burp для фильтрации JSON на лету с помощью JQ-запросов в просмотрщике HTTP-сообщений.
 inflightsec/agent-vault-proxy
Just-in-time API-ключи для ИИ-агентов — и любого другого процесса, который вы через него маршрутизируете: вызывающая сторона видит только плейсхолдер.
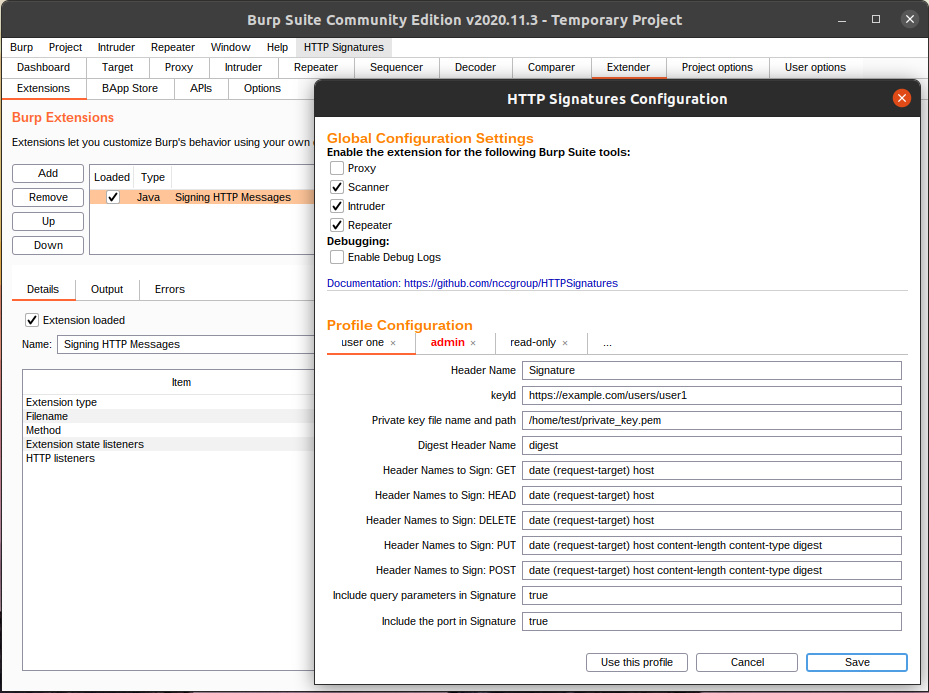 nccgroup/httpsignatures
Расширение Burp Suite, реализующее черновик спецификации Signing HTTP Messages (draft-ietf-httpbis-message-signatures-01).
 projectdiscovery/collaborator
Библиотека BurpSuite Standard/Private Collaborator
 hackvertor/repeat-strike
Расширение Burp Suite, использующее сгенерированные ИИ правила regex-атак для обнаружения IDOR и ошибок контроля доступа, а затем сканирующее историю…
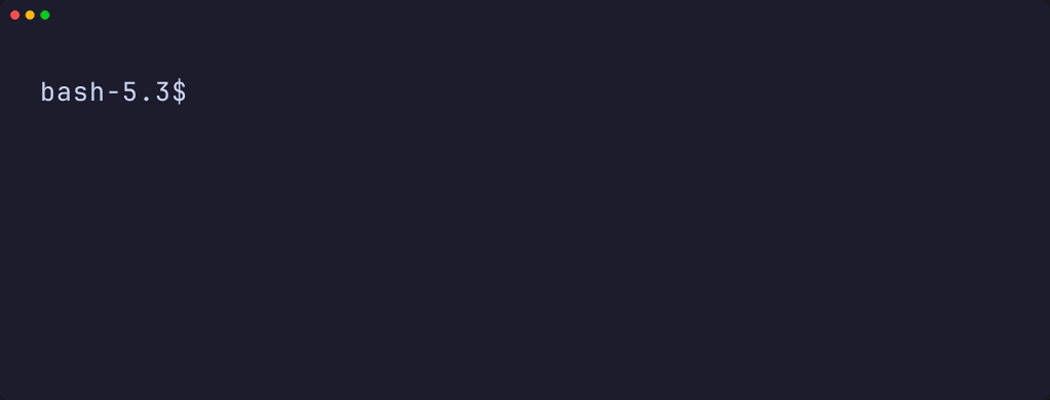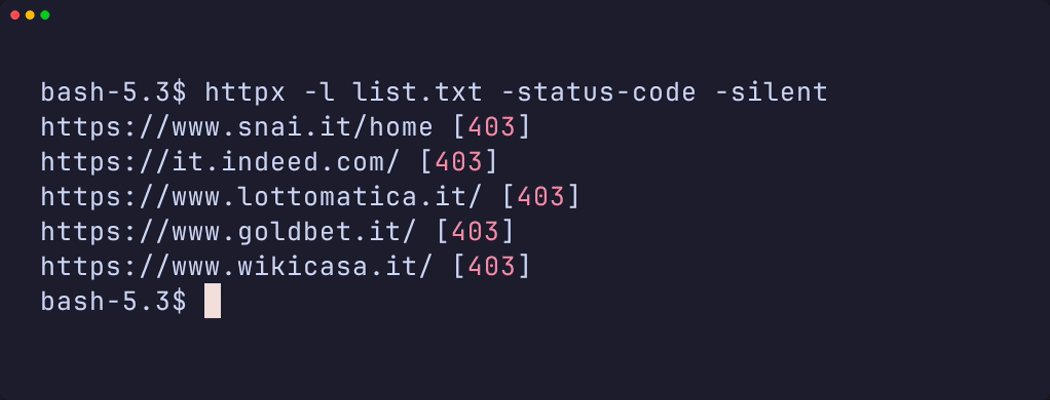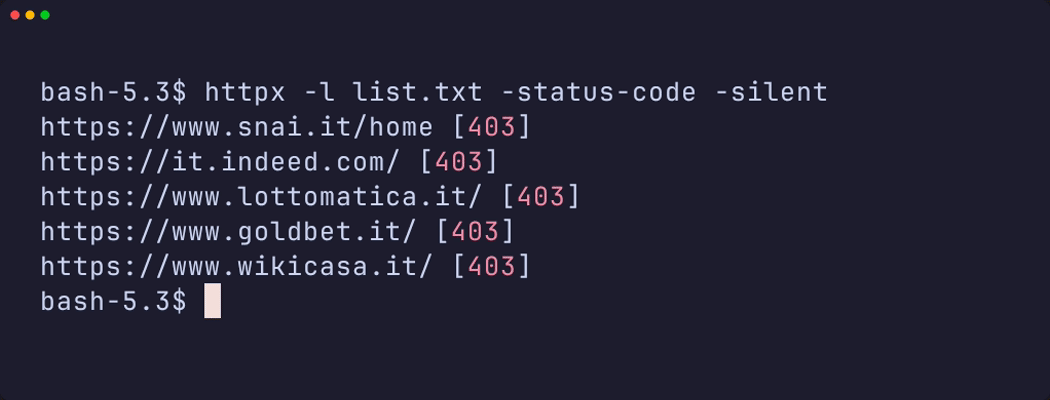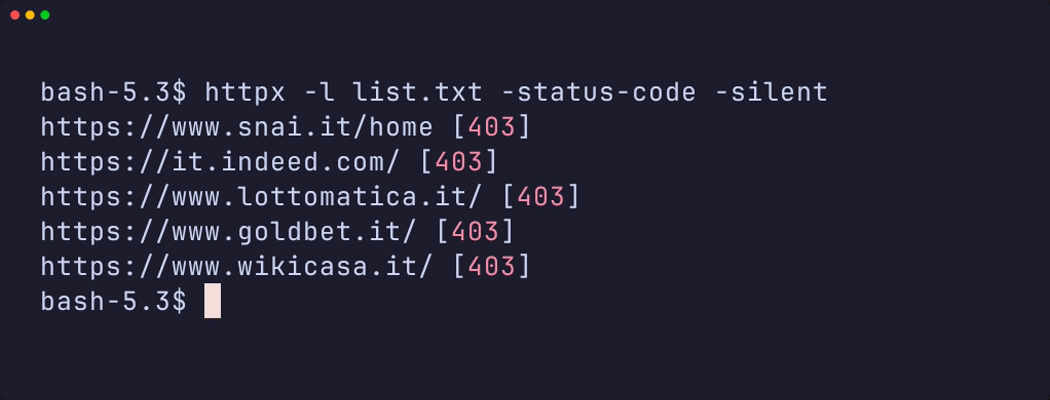 michele0303/undetected-httpx
Перестаньте получать 403 Forbidden. Специализированный инструментарий, подобный httpx, для обхода WAF.
 emo-crab/slinger
HTTP-клиент, специально разработанный для исследователей безопасности
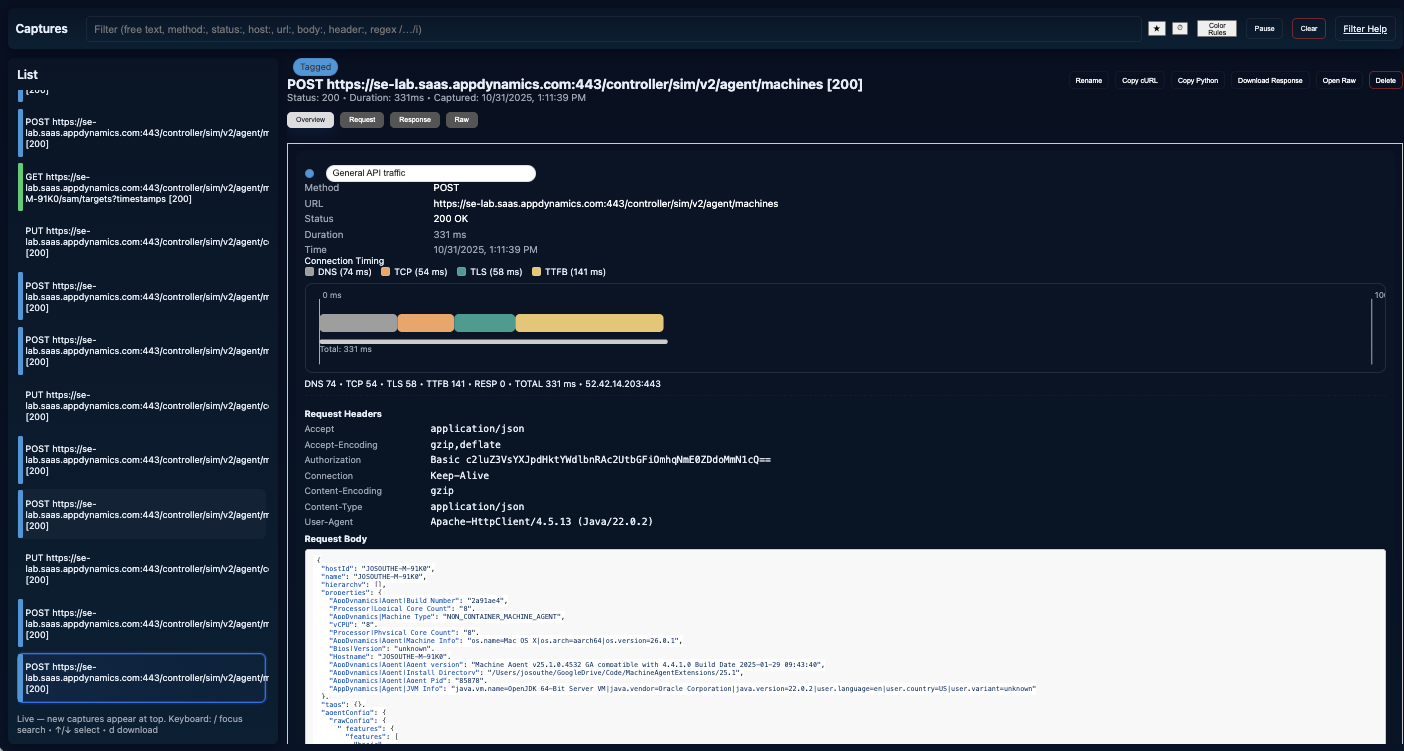 jbsouthe/http-breakout-proxy
Анализ HTTP-прокси для реверс-инжиниринга протокольного взаимодействия
 nccgroup/readable-thrift
Человеко-ориентированный кодировщик/декодировщик Thrift
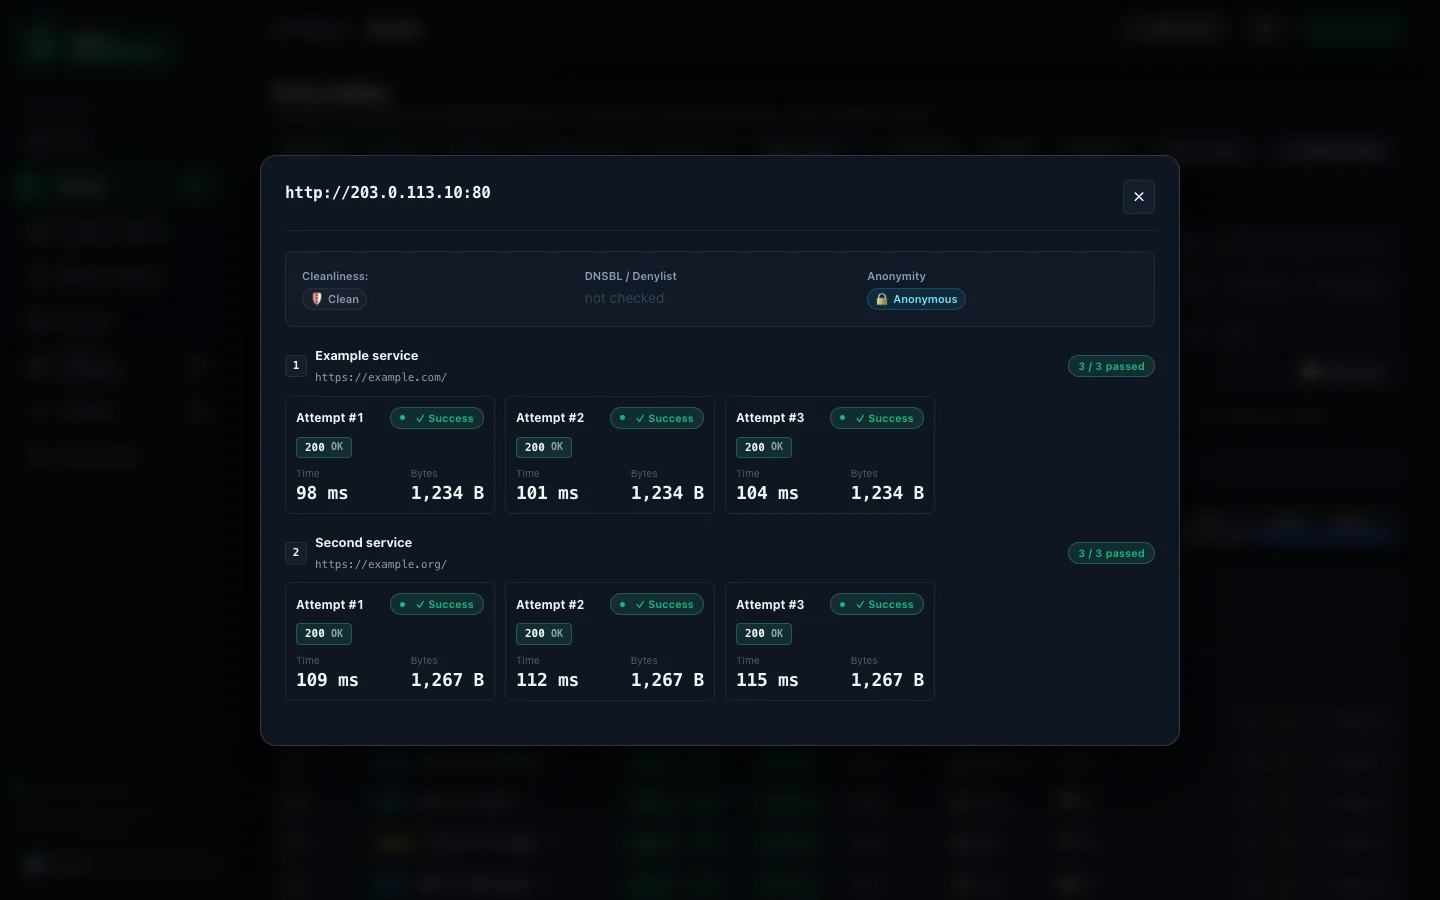 davidvoitenko/proxy-workbench
Собирает, проверяет и ранжирует публичные HTTP/SOCKS-прокси по вашим собственным целям, а затем предоставляет их через ранжированные экспорты, пулы,…
 caido-community/burp2caido
Инструмент для переноса истории HTTP-запросов Burpsuite в Caido
 xnl-h4ck3r/auto-repeater
Автоматическое повторение HTTP-запросов с помощью Burp Suite
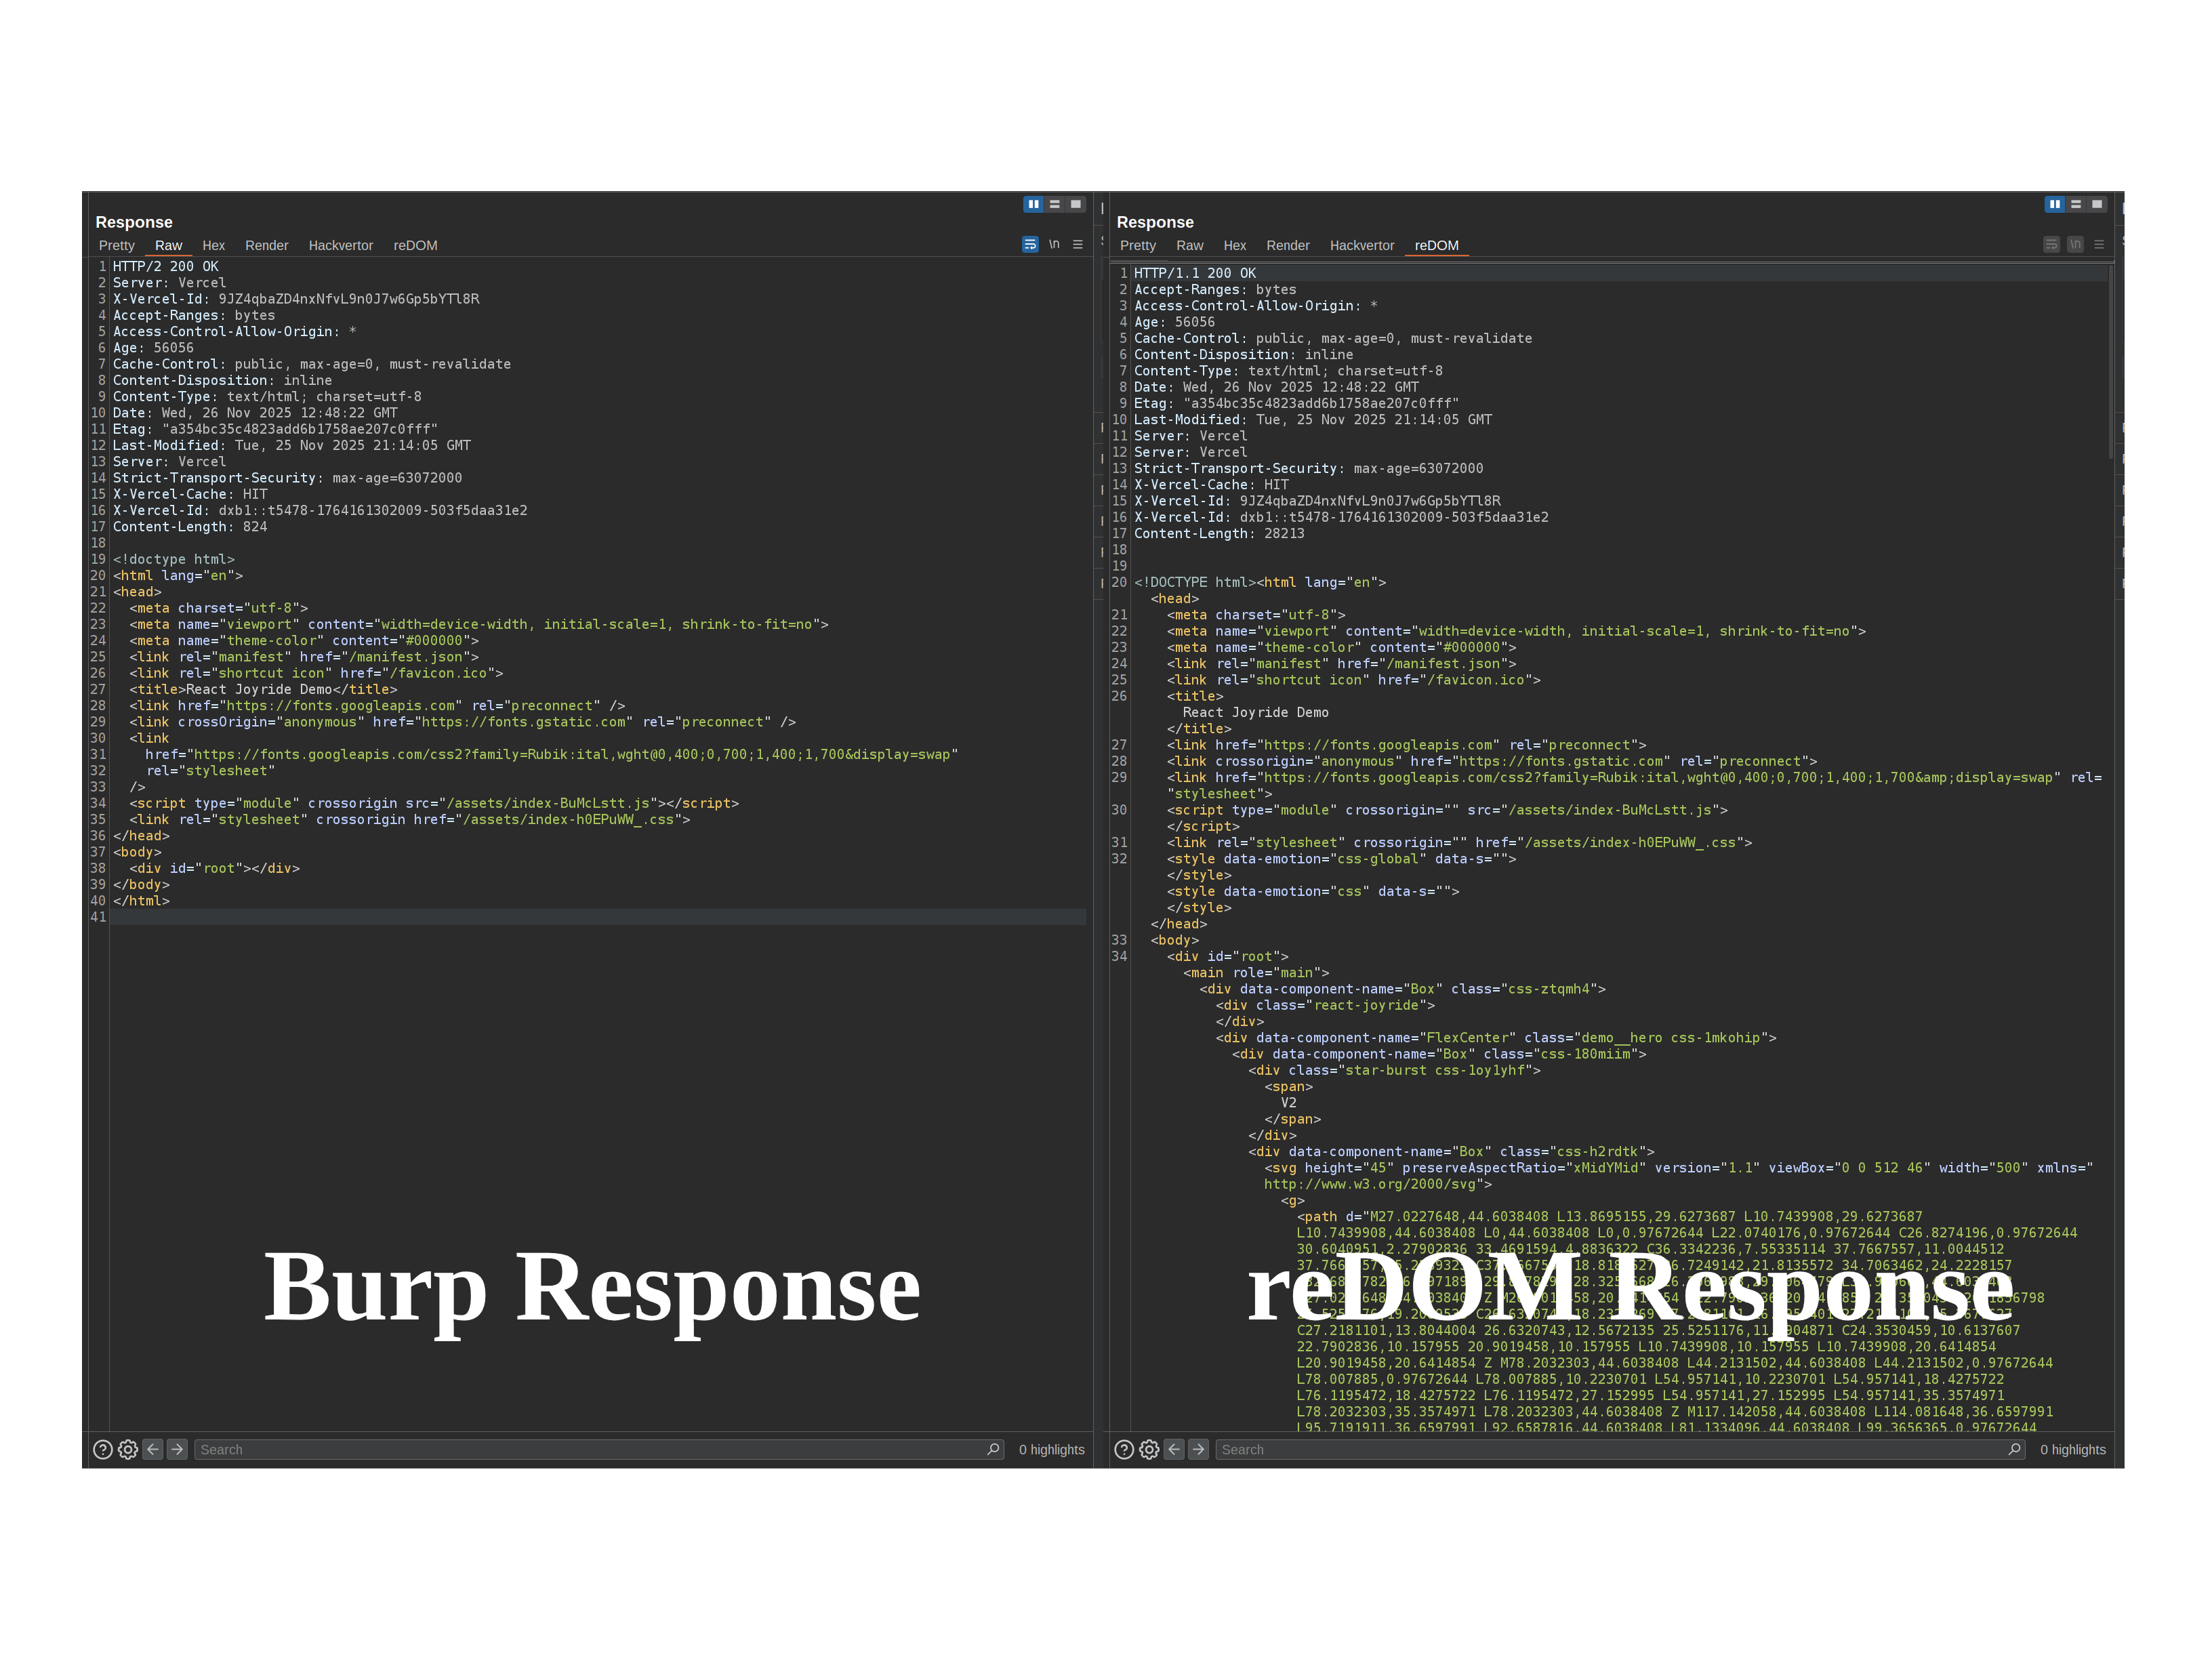 weirdmachine64/redom
Расширение Burp Suite, которое добавляет возможности полного рендеринга DOM непосредственно в Burp, что позволяет эффективно тестировать безопасность…
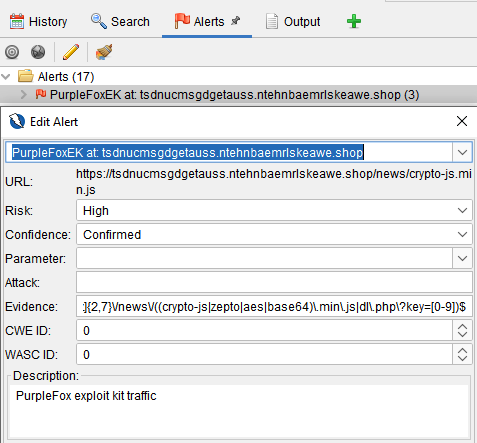 malwareinfosec/fiddlezap
Дополнение для OWASP ZAP на основе регулярных выражений для обнаружения вредоносного трафика. Помечает скомпрометированные сайты путем сопоставления…
 wantasticapp/wantasticcore
AIO Cloud Managment Server
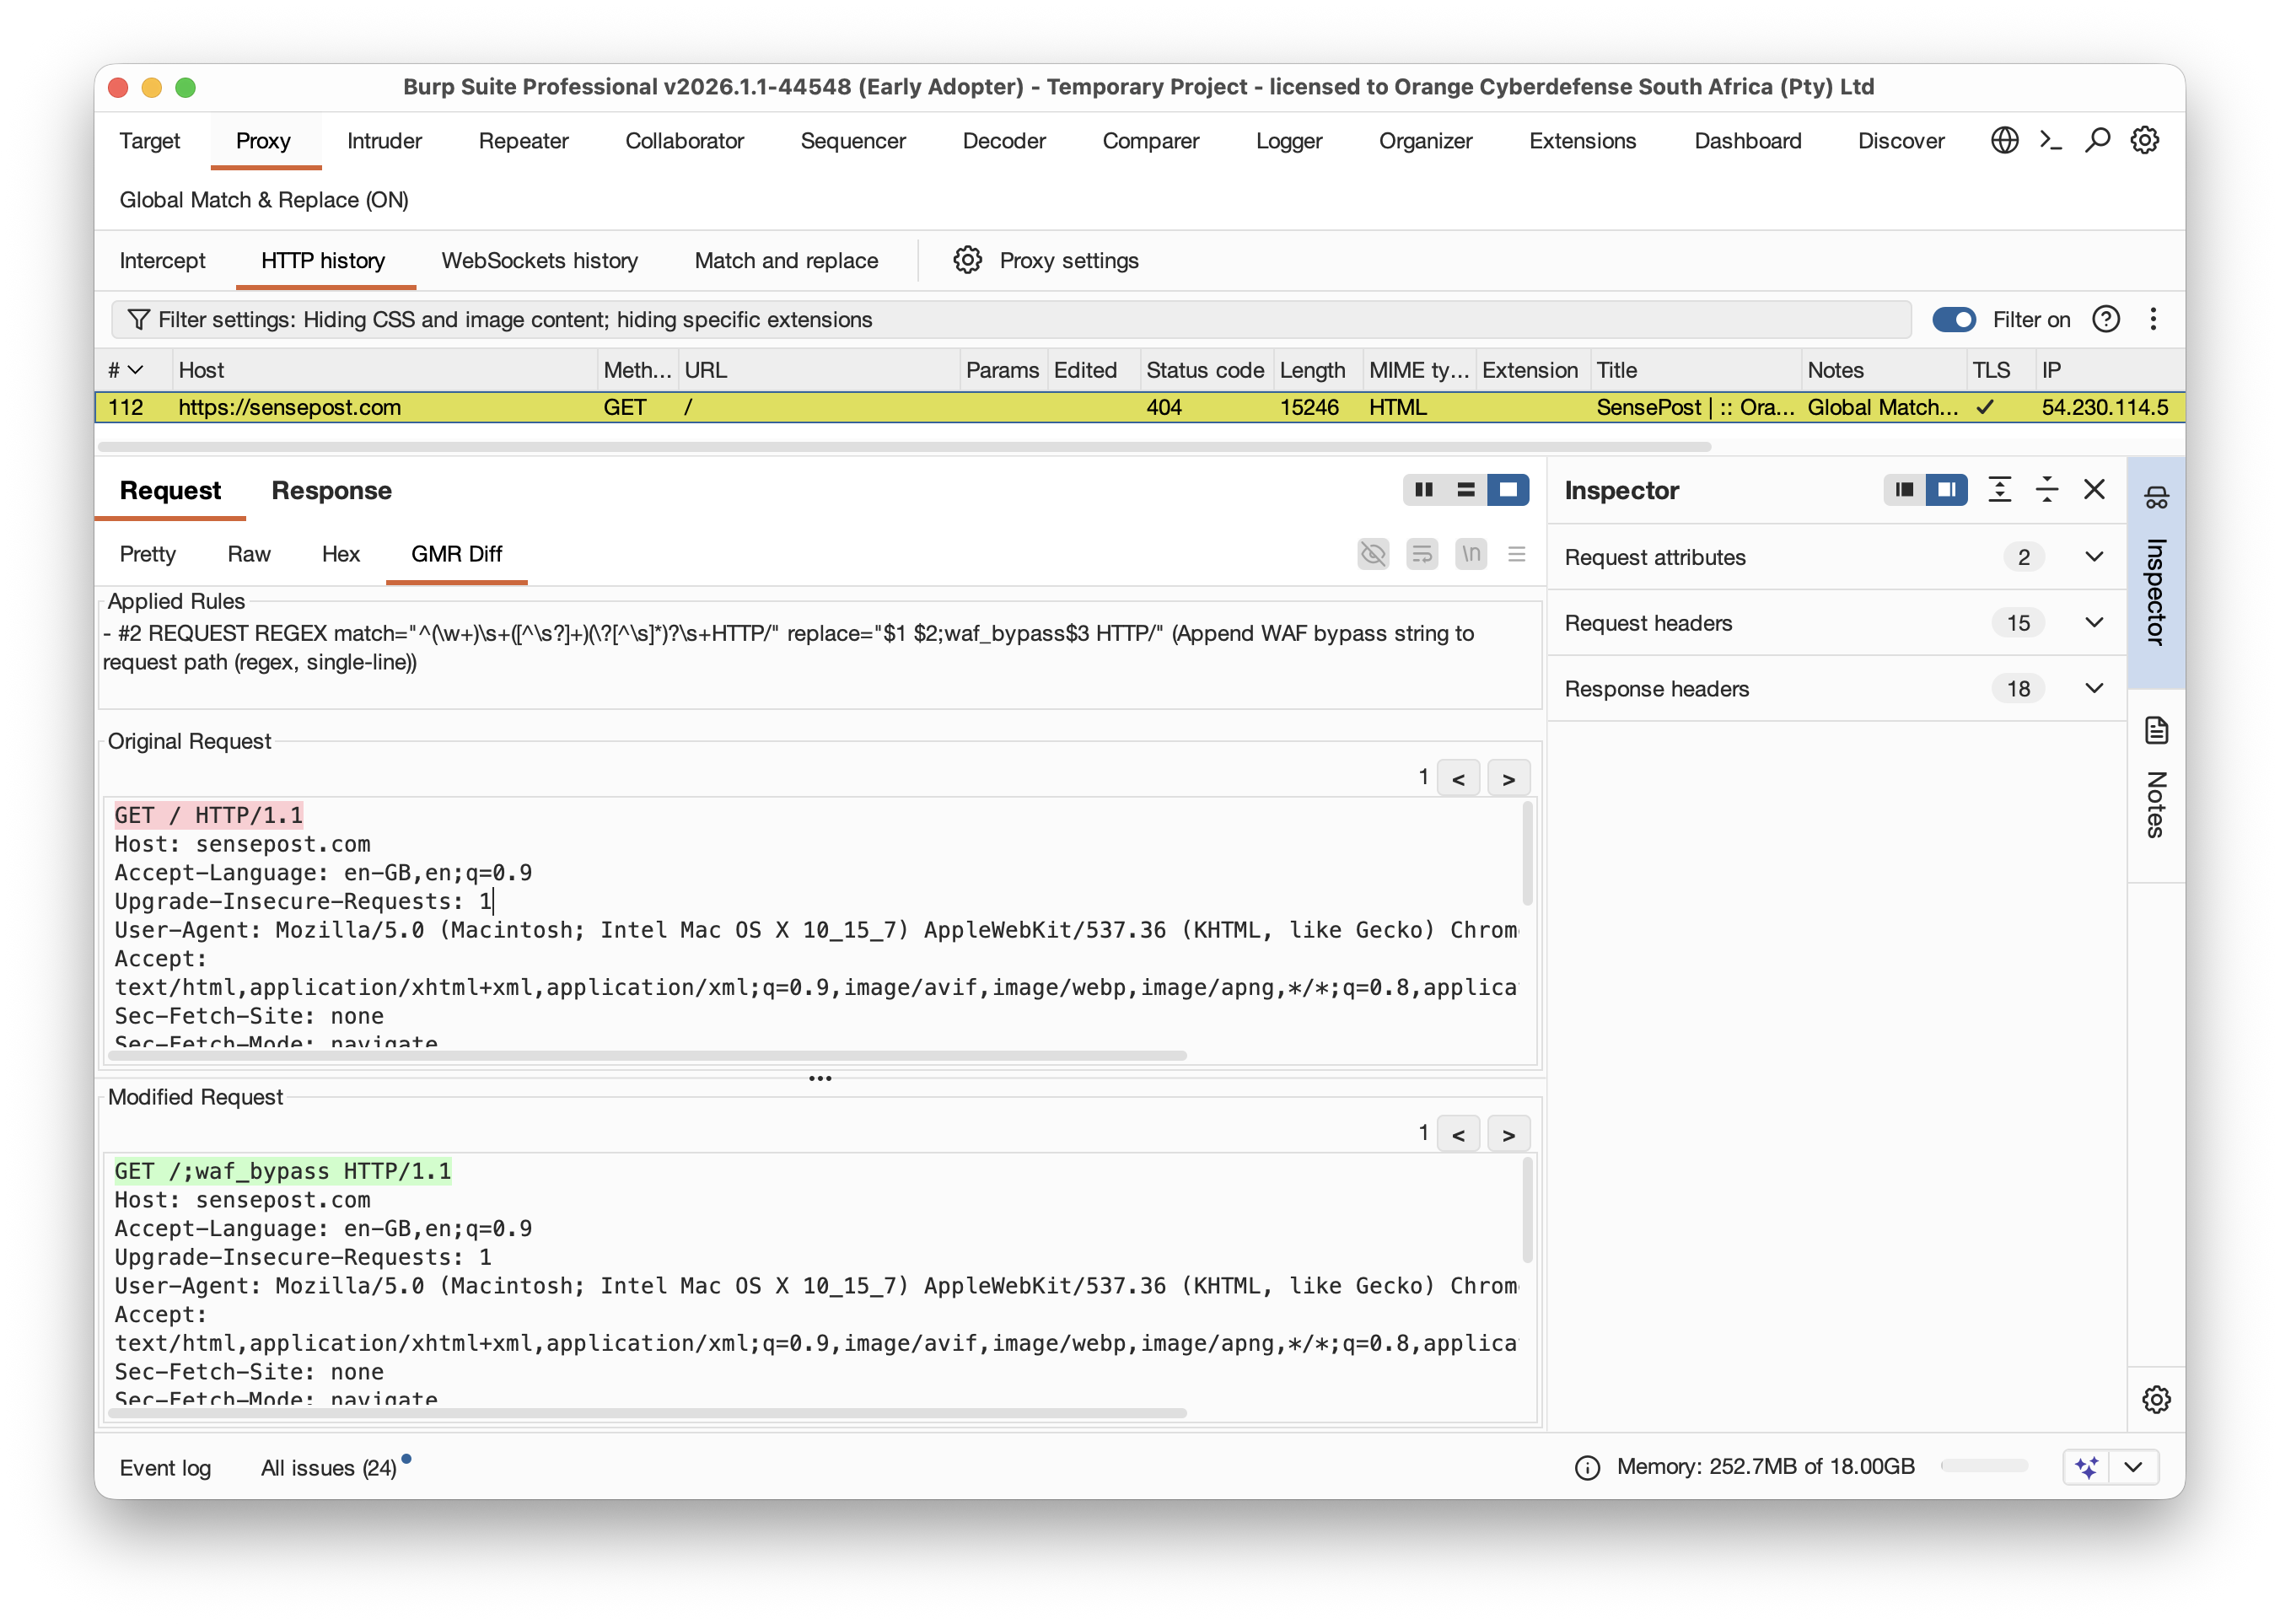 singe/burp_global_match_replace
Правила Match & Replace для Burp от Portswigger, действующие глобально во всех утилитах.
 icecubesandwich/caddysmith
Генерировать конфигурации редиректора Caddy из профилей Cobalt Strike или Sliver C2.