

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/hackvertor/repeat-strike
Сканеры веб-уязвимостейАнализ уязвимостейВеб-прокси и перехватЭксплуатация веб-приложенийТестирование безопасности APIСбор информацииВеб-безопасностьТестирование на ПроникновениеБезопасность ИИ
GitHubhackvertor/repeat-strike

repeat-strike

424411 год назадПроверено Kitploit

Расширение Burp Suite, использующее сгенерированные ИИ правила regex-атак для обнаружения IDOR и ошибок контроля доступа, а затем сканирующее историю прокси для масштабного поиска похожих проблем.
Репозиторий
Поделиться

Логотип Repeater Strike

Repeater Strike

Repeater Strike — это инструмент на базе ИИ, который помогает выявлять IDOR и другие уязвимости путём анализа ваших запросов в Repeater. Он автоматически генерирует целевые регулярные выражения на основе тестируемых запросов и ответов. После обнаружения уязвимости эти регулярные выражения применяются к истории прокси для быстрого выявления аналогичных проблем во всём трафике, что помогает масштабировать находки и экономить время.
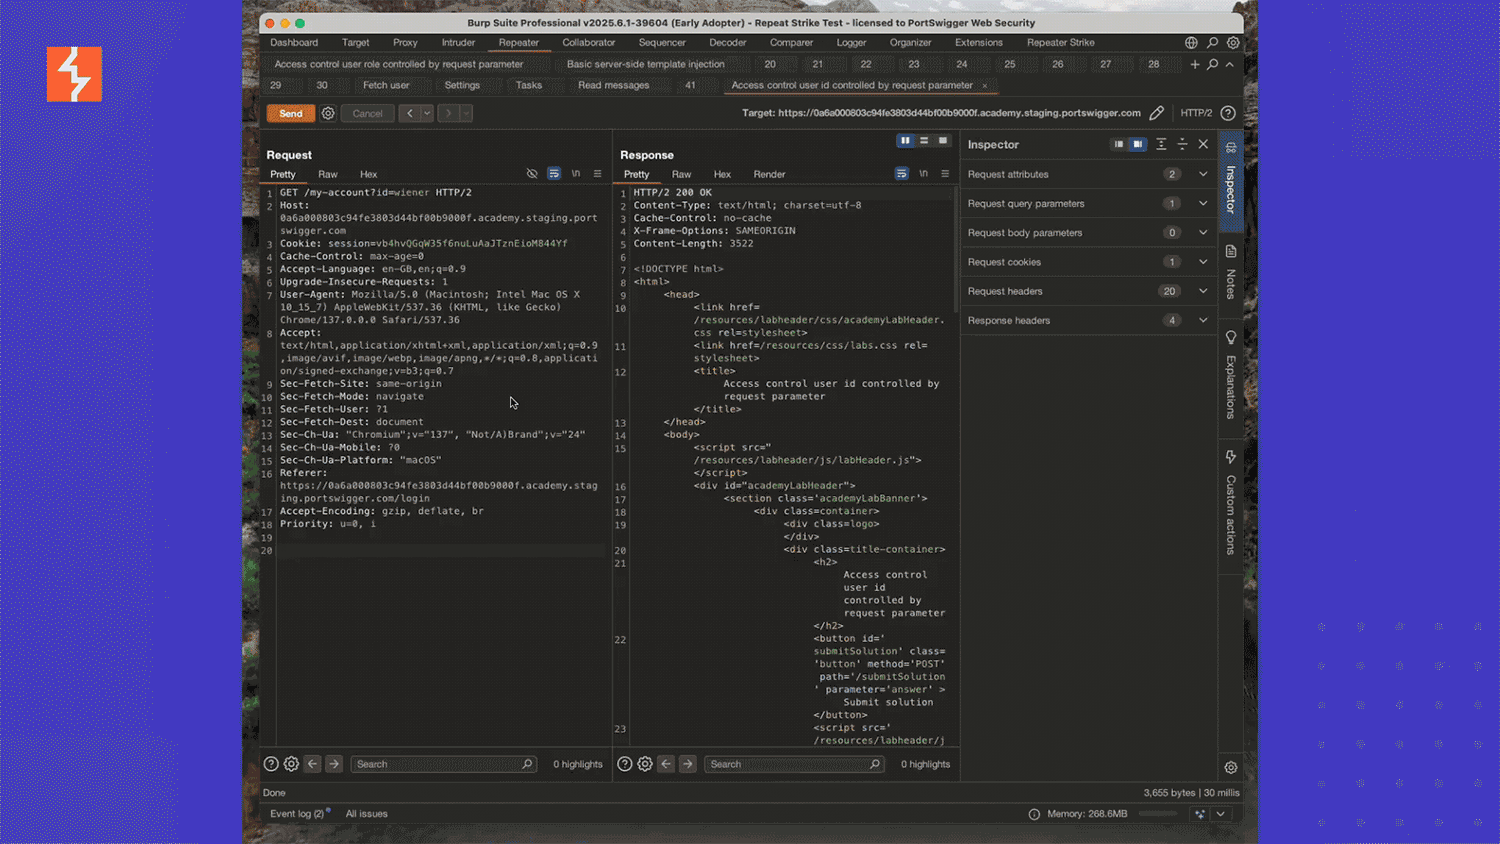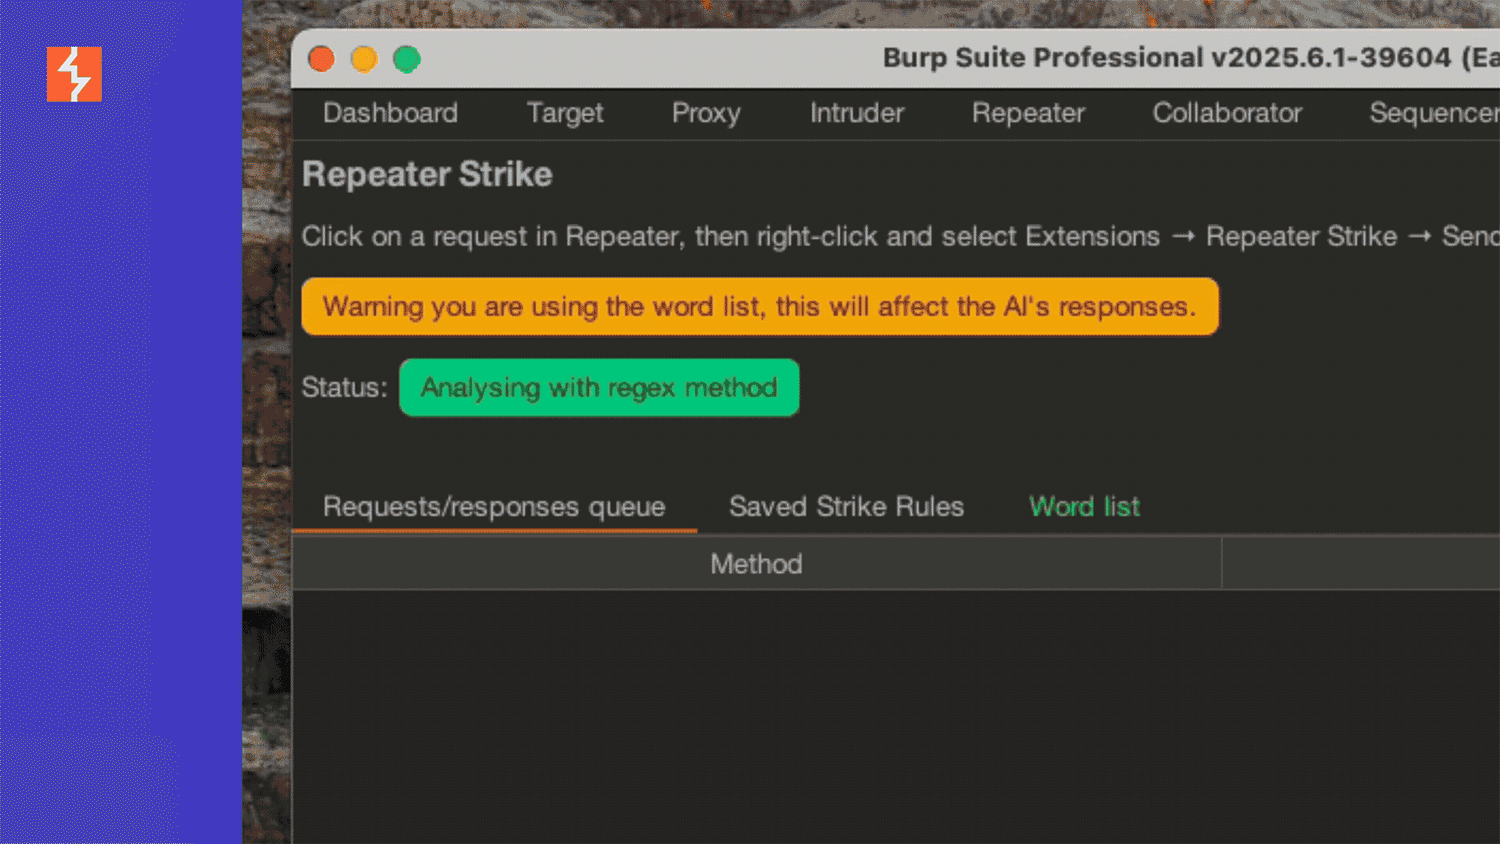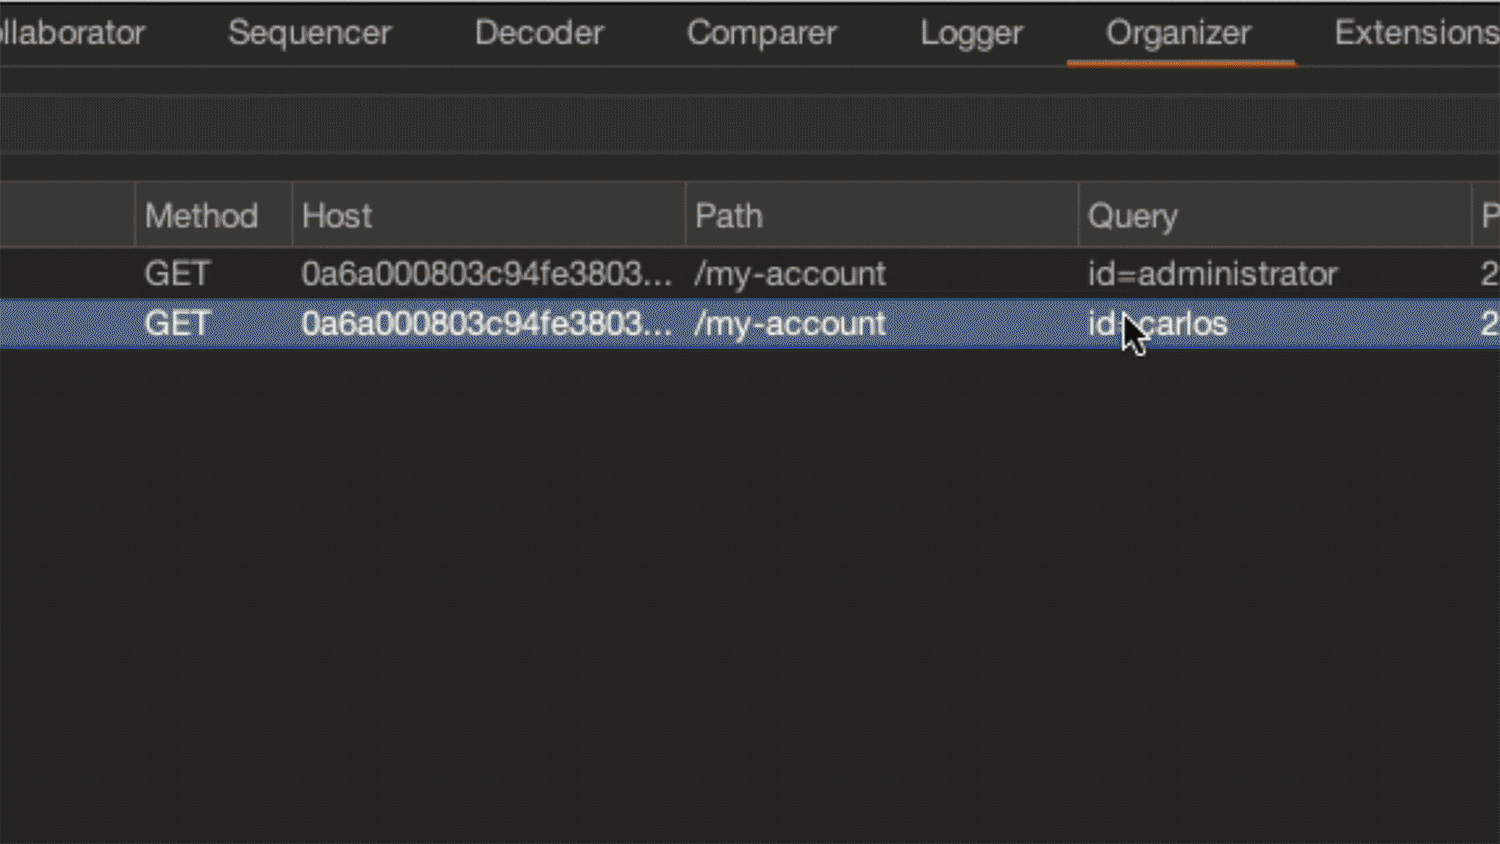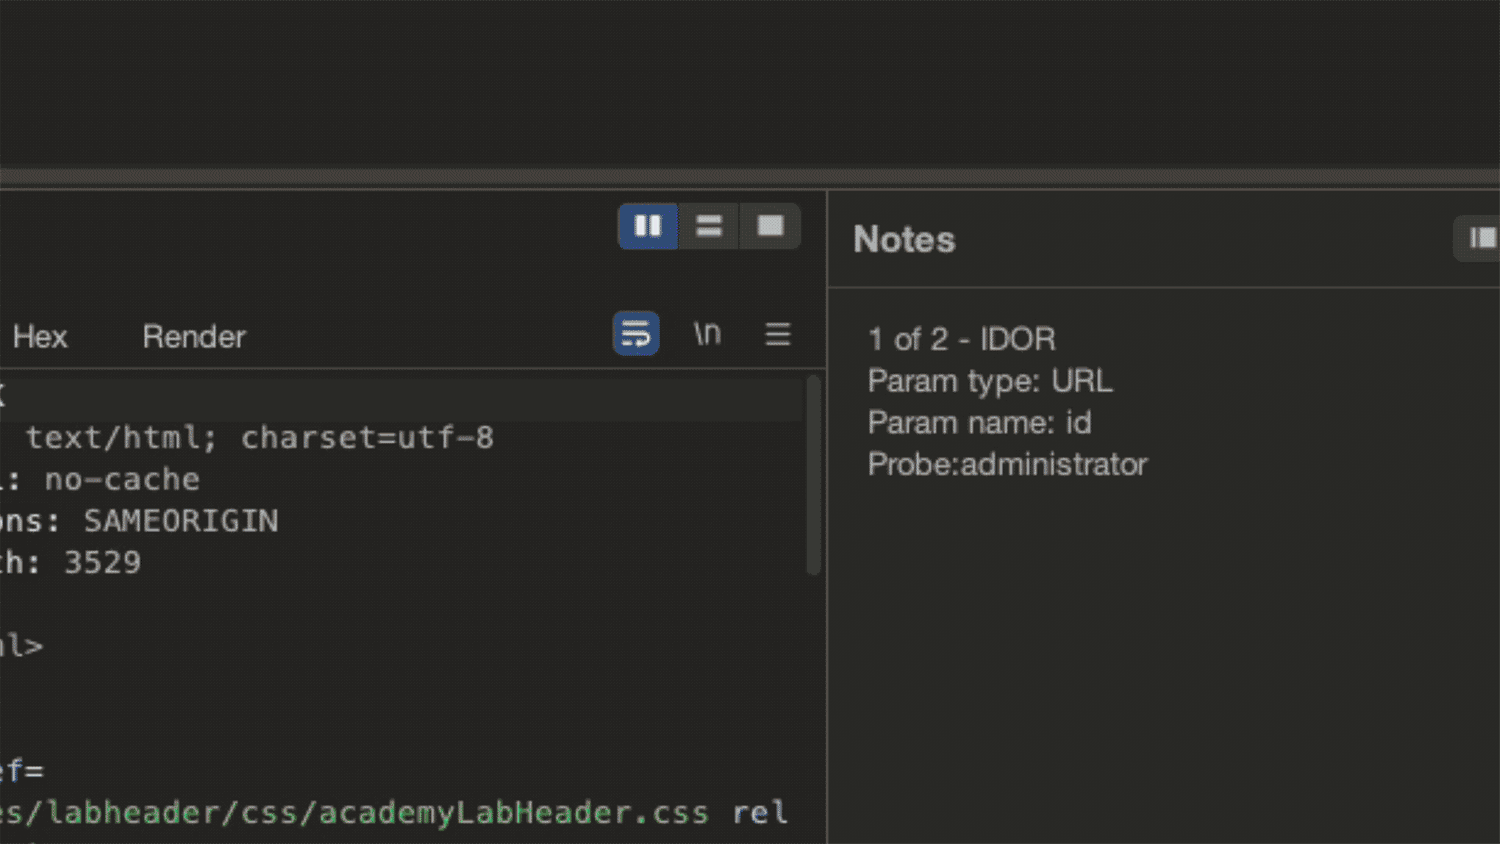
Демонстрация Repeater Strike

Инструкция по установке

В Burp Suite Professional перейдите в Extensions->BApp store и найдите Repeater Strike. Нажмите кнопку установки, затем перейдите на вкладку installed, выберите Repeater Strike и установите флажок "Use AI" на вкладке Extension.
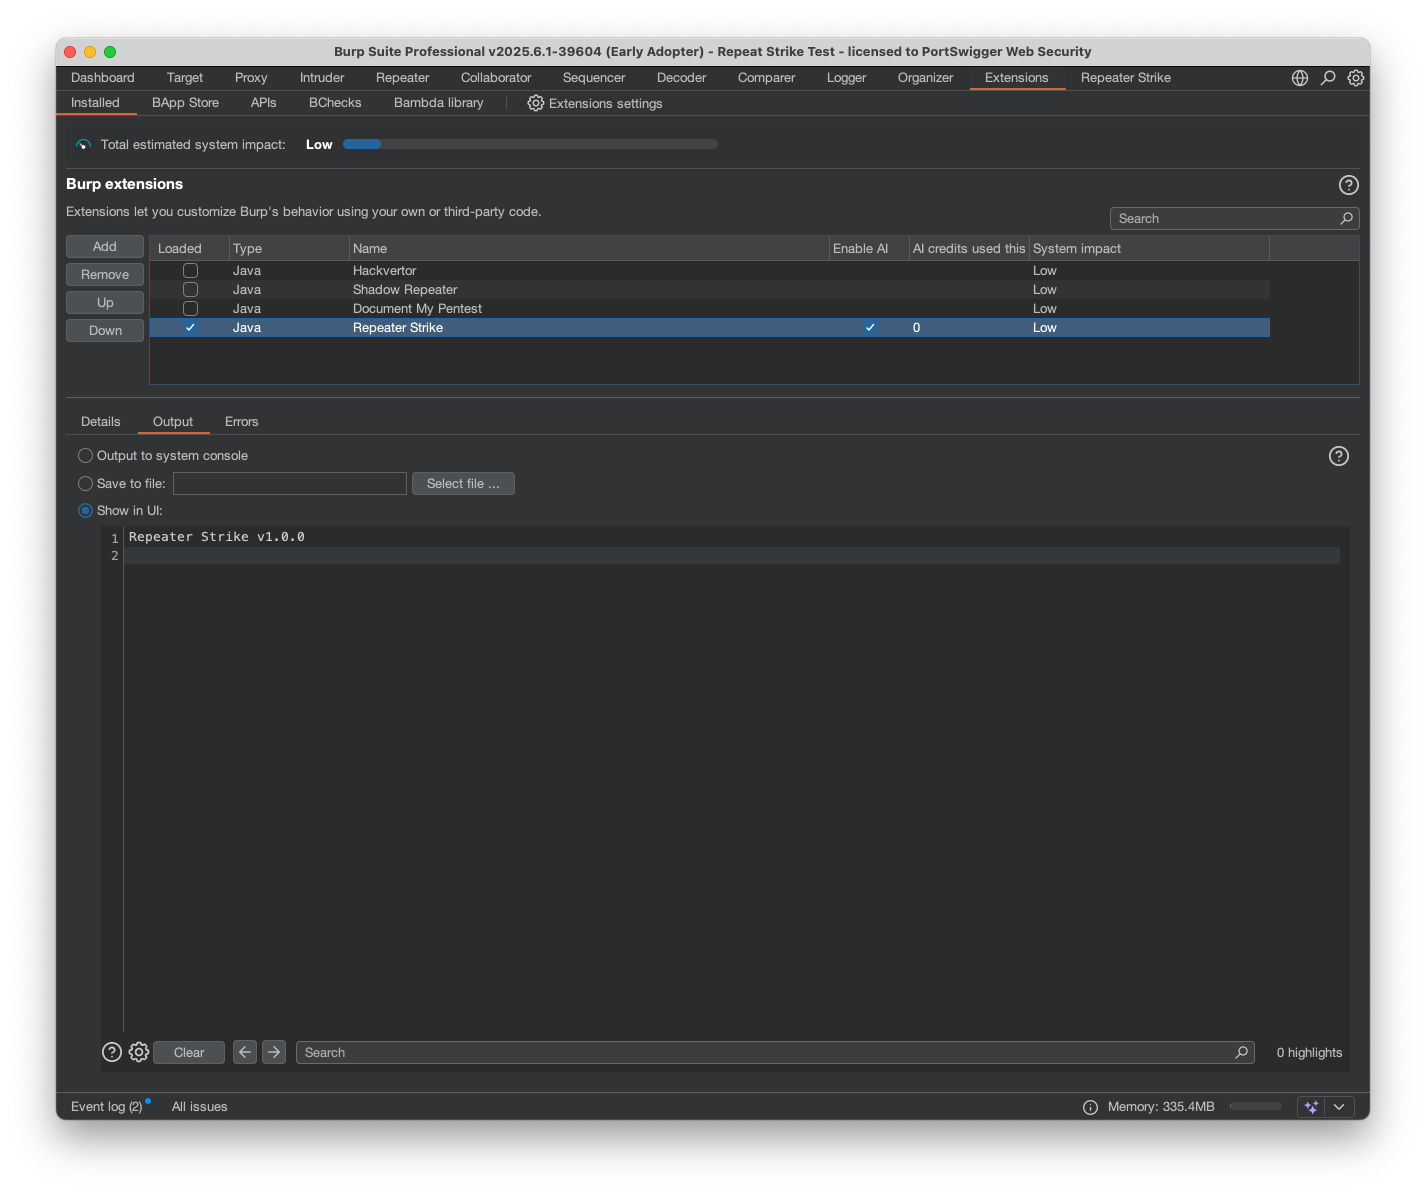
Экран установки

Как использовать

В Repeater определите цель, которую хотите протестировать. В качестве тестового примера можно использовать эту лабораторию Academy: Лаборатория Academy

  1. Откройте лабораторию Academy в браузере Burp и войдите, используя предоставленные учётные данные.
  2. Запомните API-ключ и отправьте запрос в Repeater через прокси.
  3. В Repeater выполните запрос к хосту, затем щёлкните правой кнопкой мыши → Extensions → Repeater Strike → Send to Repeater Strike.
  4. На вкладке Repeater Strike откройте подвкладку Word list и нажмите Populate with default word list.
  5. Переключитесь на подвкладку Requests/Responses queue и нажмите Generate Strike Rule.
  6. Выберите Using AI Regex; в случае успеха сохраните Strike Rule, и он просканирует историю прокси.

Редактируйте сохранённые Strike Rules на вкладке "Saved Strike Rules" и запускайте сканирование истории прокси в любое время с помощью кнопки "Run Strike rule on proxy history".

Настройки

Настройте Repeater Strike на вкладке Extension → Extensions settings → Repeater Strike. Здесь можно задать лимиты сканирования данных прокси, ограничения на запросы/ответы/изображения, а также включить автоматические Strike Rules и сканирование истории прокси при отправке запросов из Repeater.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    324
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    252

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





