#1
Инструменты для перехвата, анализа и изменения веб-трафика для тестирования безопасности.
Рекомендация Kitploit
 pownjs/cdb
Автоматизируйте типовые задачи Chrome Debug Protocol для отладки веб-приложений из командной строки, а также активно отслеживайте и перехватывайте…
 bishopfox/joro
Совместный фреймворк для эксплуатации веб-уязвимостей.
 mthbernardes/houseproxy
Защитите своих родителей от фишинга
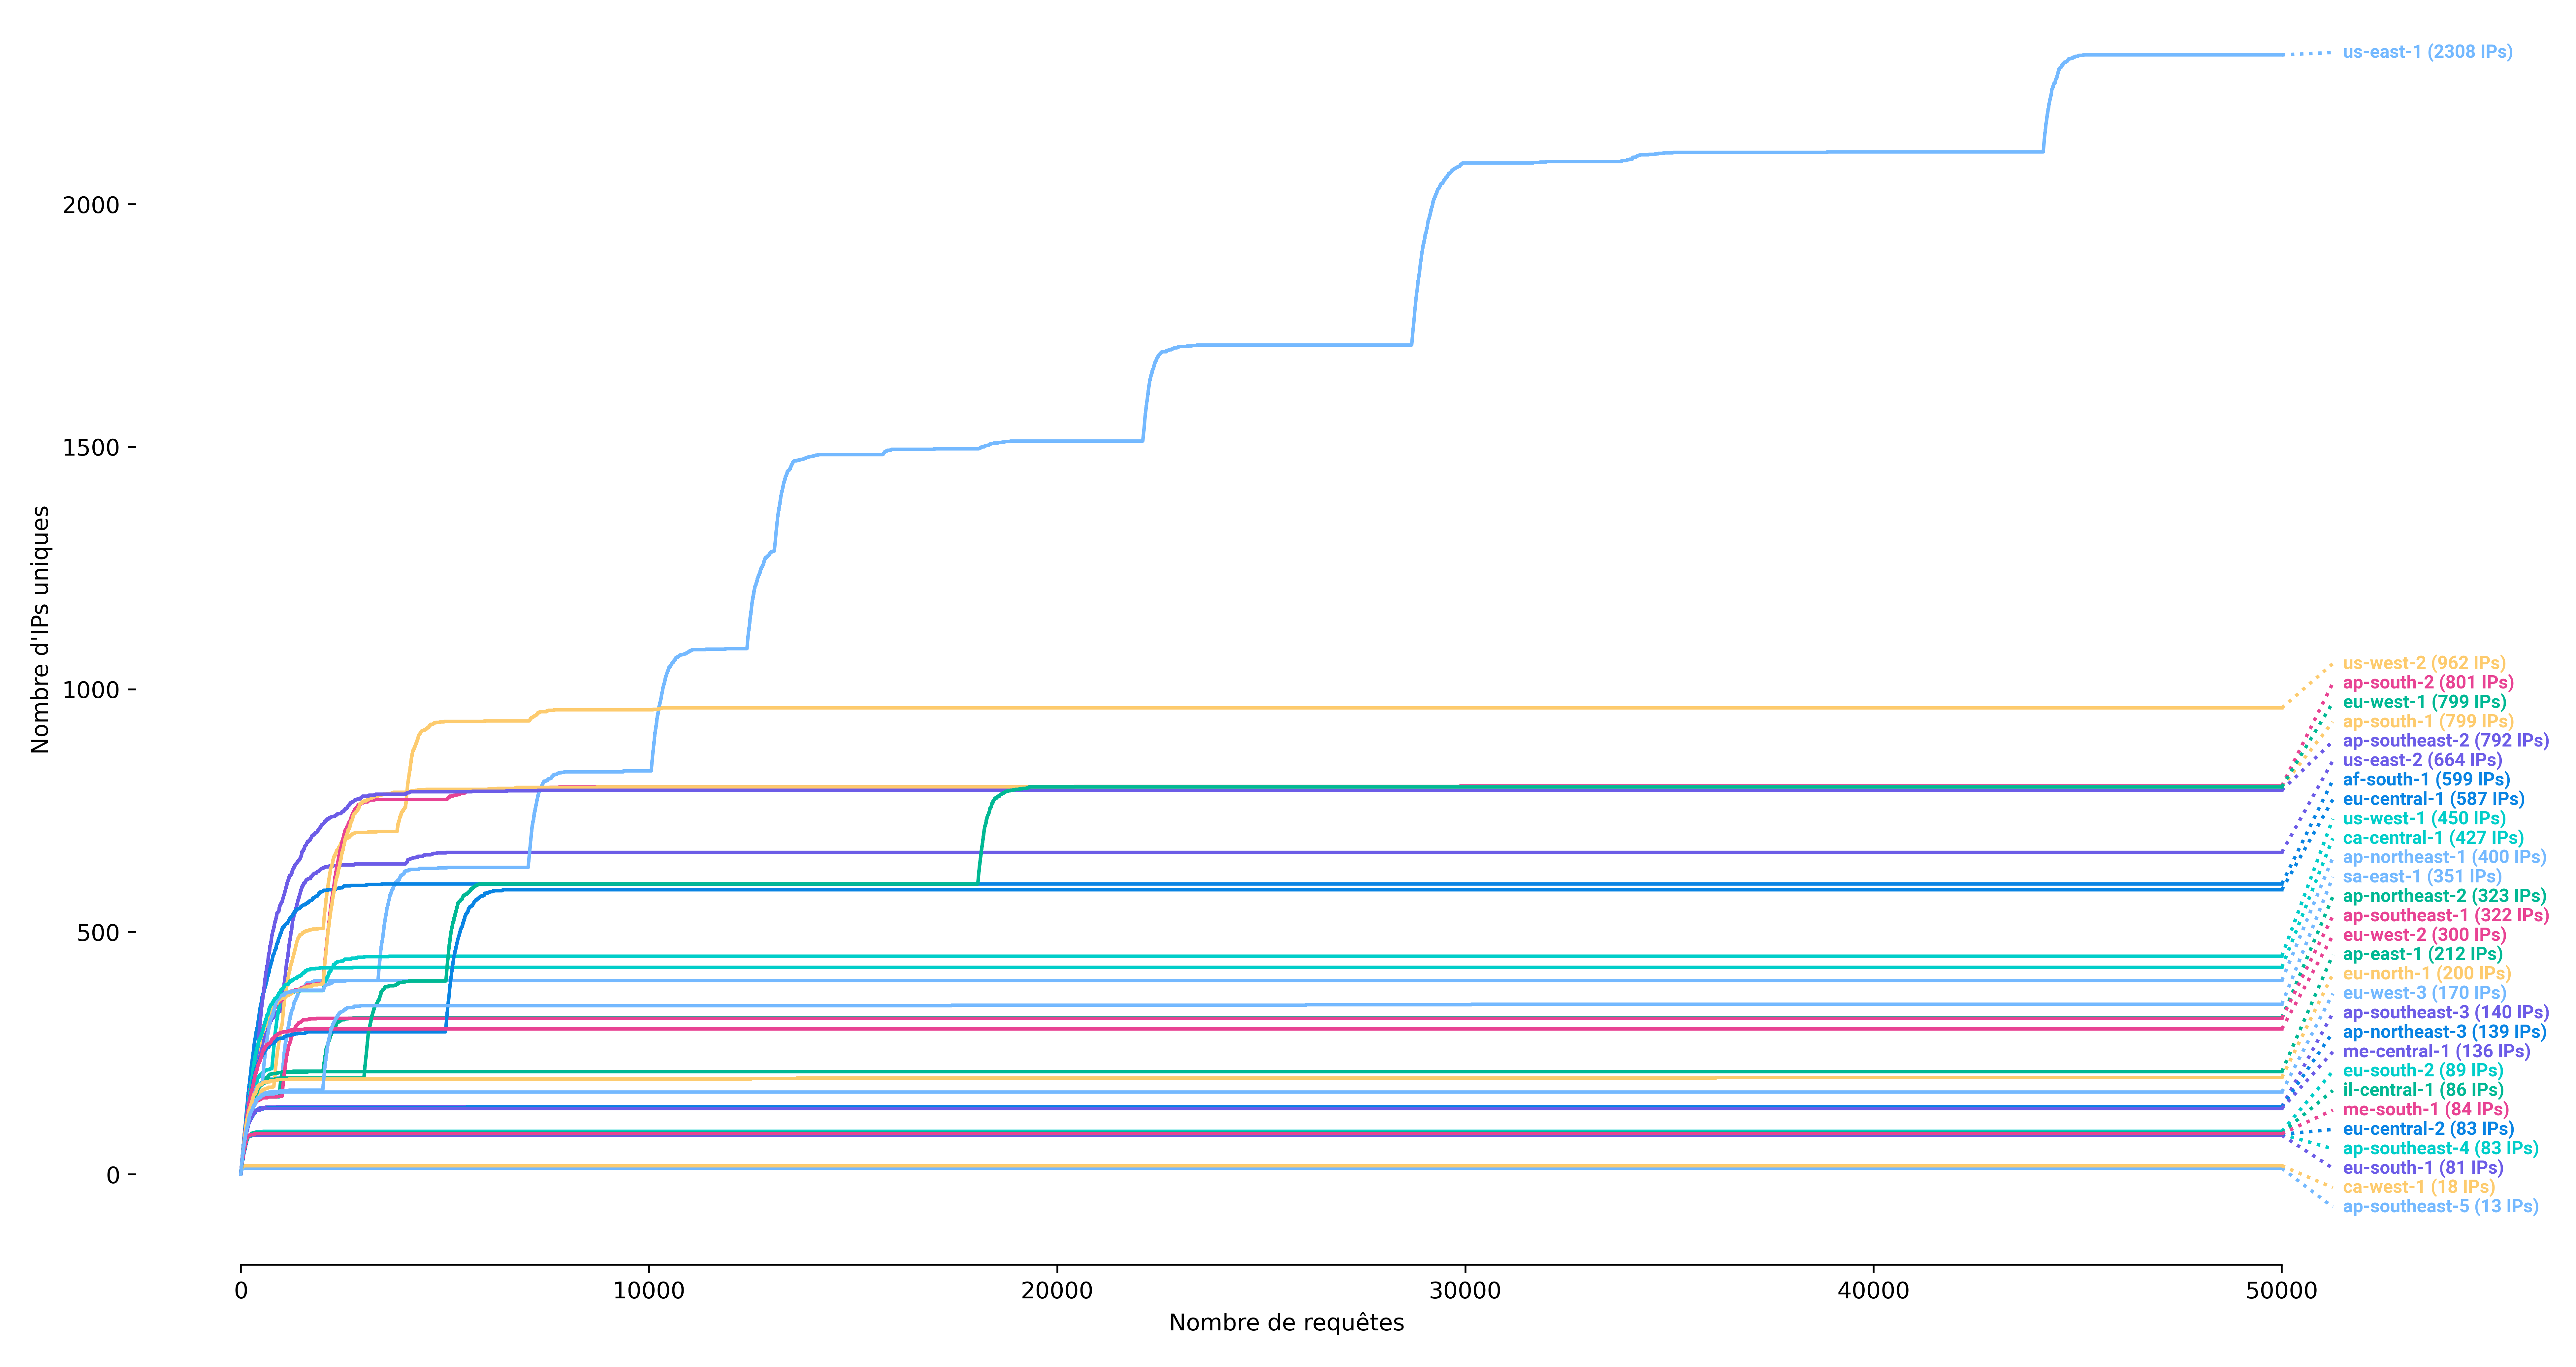 synacktiv/ipspinner
IPSpinner работает как локальный прокси-сервер, который перенаправляет запросы через внешние сервисы.
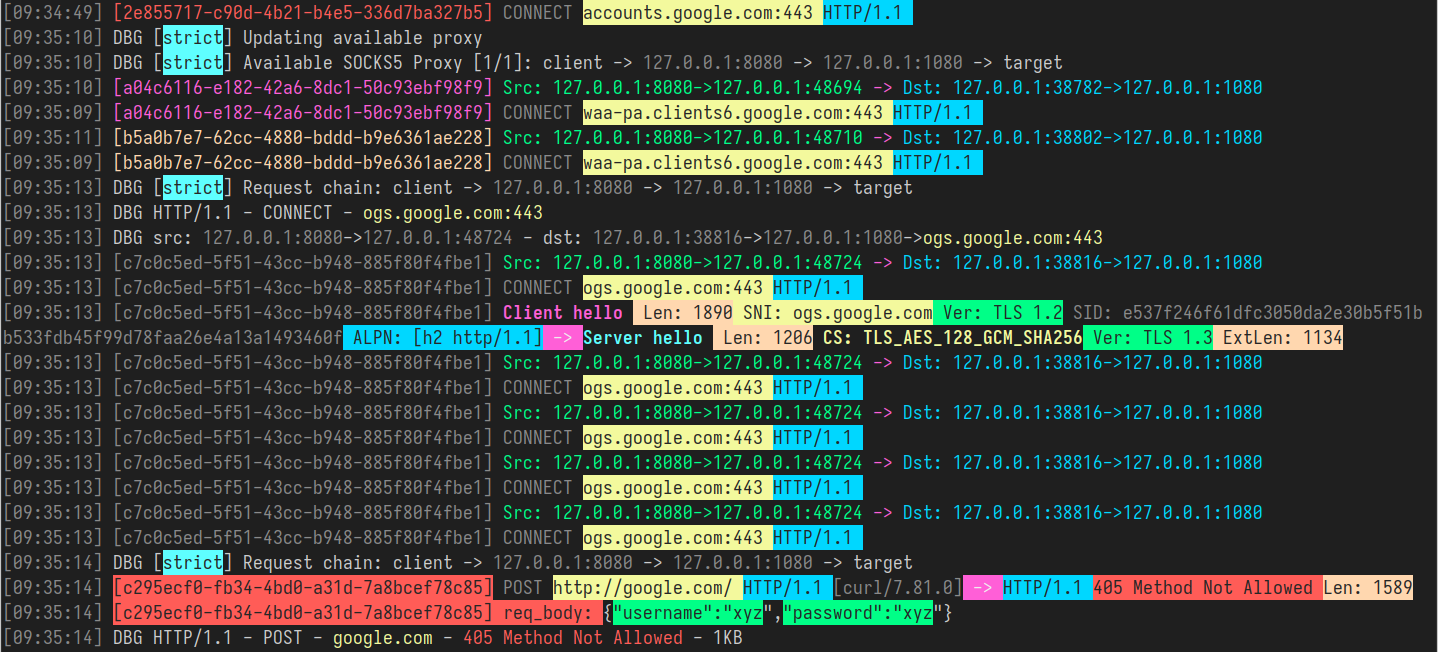 shadowy-pycoder/go-http-proxy-to-socks
CLI MITM-прокси, преобразующий SOCKS4/SOCKS5 в HTTP/HTTPS/HTTP2/HTTP3 с прозрачным перенаправлением TCP/UDP, спуфингом ARP/NDP/DNS, перехватом…
 joanbono/gurp
Burp Commander, написанный на Go
 johndoe31415/ratched
Ratched — это прозрачный TLS-прокси типа «человек посередине» (Man-in-the-Middle), предназначенный для тестирования на проникновение.
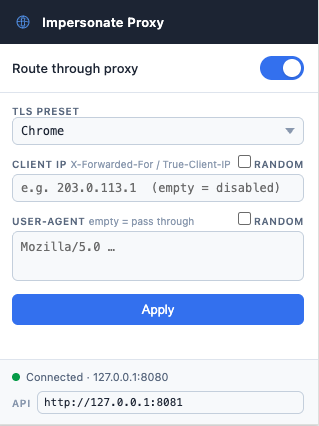 ytkoka/impersonate-proxy
Локальный MITM-прокси, который позволяет управлять TLS-отпечатками (JA3/JA4), отпечатками HTTP/2, порядком HTTP-заголовков и User-Agent — всё из…
 ipopov/starttls-mitm
Прозрачный прокси-сервер man-in-the-middle с поддержкой STARTTLS
 synlace/ferret
Совместный набор для пентеста веб-приложений
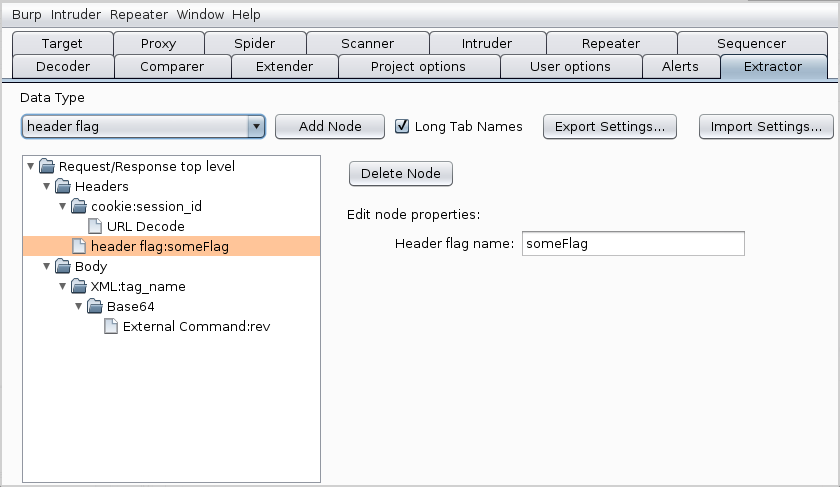 nccgroup/extractor
Расширение добавляет новую вкладку в Burp Suite под названием Extractor
 jas502n/burpsuite-plugin
Плагин для BurpSuite (Pentester)
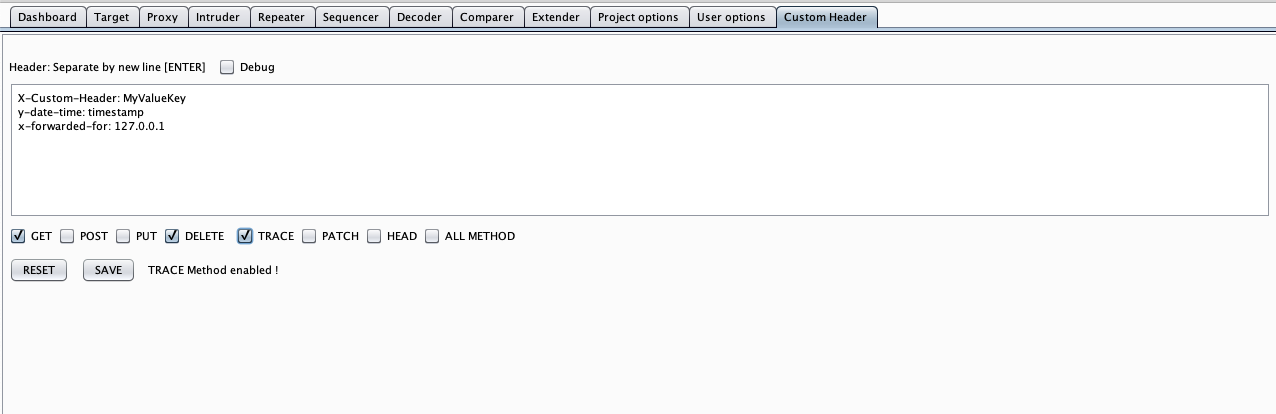 mirfansulaiman/customheader
Это расширение Burp Suite позволяет настроить заголовок, добавив новый заголовок в HTTP-запрос BurpSuite (Scanner, Intruder, Repeater, Proxy History).
 hackvertor/shadow-repeater
Расширение Burp Suite Repeater, которое автоматически мутирует полезные нагрузки и анализирует ответы для выявления обхода пути, SQL-инъекций, XSS и…
 bishopfox/ca-clone
Скрипты для клонирования сертификатов ЦС для использования в атаках на HTTPS-клиентов.
 mike01/pypacker
:package: Самая быстрая и простая библиотека для манипуляции пакетами для Python
 nccgroup/wcfdser-ngng
Плагин Burp Extender, который сделает двоичные SOAP-объекты читаемыми и модифицируемыми.
 metrodango/pip3line
Швейцарский нож для манипуляции и перехвата сырых байтов