
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit

 cosad3s/cve-2022-35914-poc
Эксплойт proof-of-concept для CVE-2022-35914 — уязвимости внедрения команд в GLPI через скрипт сторонней библиотеки. Выполняет произвольные команды…
 gursev/flash-xdomain-xploit
Доказательство концепции на ActionScript для выполнения междоменного чтения данных.
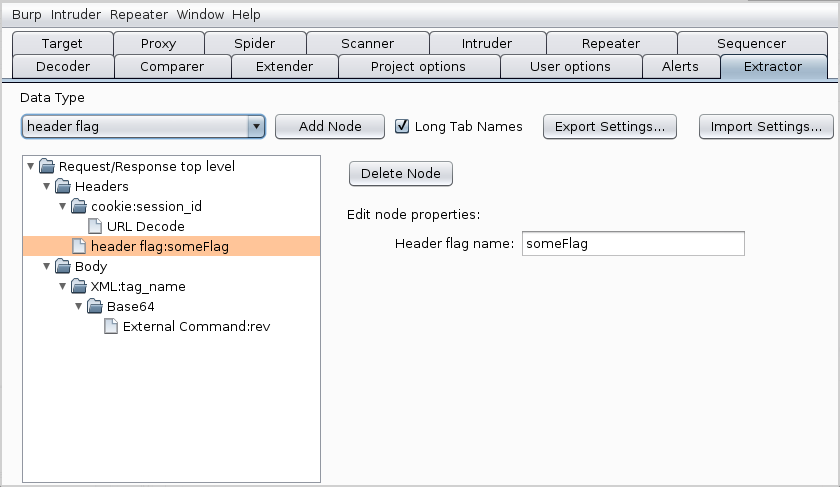 nccgroup/extractor
Расширение добавляет новую вкладку в Burp Suite под названием Extractor
 jas502n/burpsuite-plugin
Плагин для BurpSuite (Pentester)
 eqstlab/cve-2024-46538
Хранимый XSS в PfSense приводит к эксплойту произвольного выполнения кода
 nxtexploit/cve-2022-26134
Atlassian Confluence (CVE-2022-26134) — неаутентифицированное удалённое выполнение кода (RCE)
 sailay1996/cve-2025-53772
PoC для CVE-2025-53772
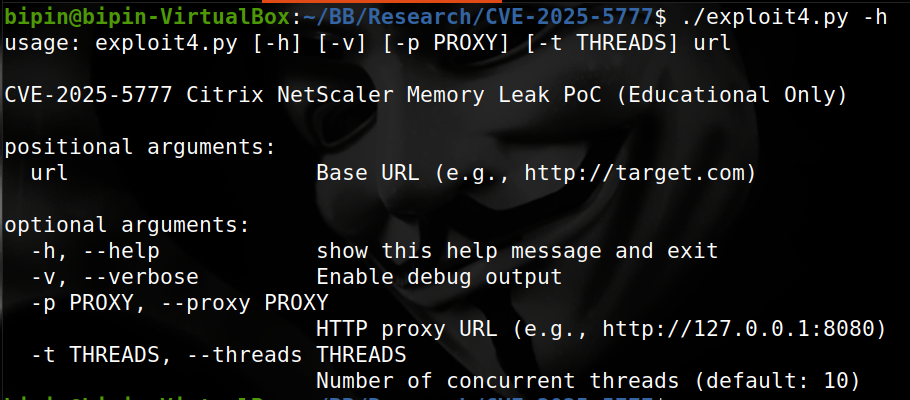 win3zz/cve-2025-5777
CVE-2025-5777 (CitrixBleed 2) - Критическая уязвимость утечки памяти, затрагивающая устройства Citrix NetScaler ADC и Gateway
 seed1337/cve-2024-24919-poc
Эксплоит Proof-of-concept для CVE-2024-24919, неавторизованной уязвимости чтения произвольных файлов в устройствах Check Point SSL VPN. Включает…
 brianwrf/cve-2018-11788
Уязвимость Apache Karaf XXE (CVE-2018-11788)
 johnhammond/cve-2012-2982
Эксплойт на Python, воспроизводящий удаленное выполнение кода в Webmin 1.580 через /file/show.cgi
 0xf4n9x/cve-2022-46169
CVE-2022-46169 Cacti remote_agent.php Неаутентифицированное внедрение команд.
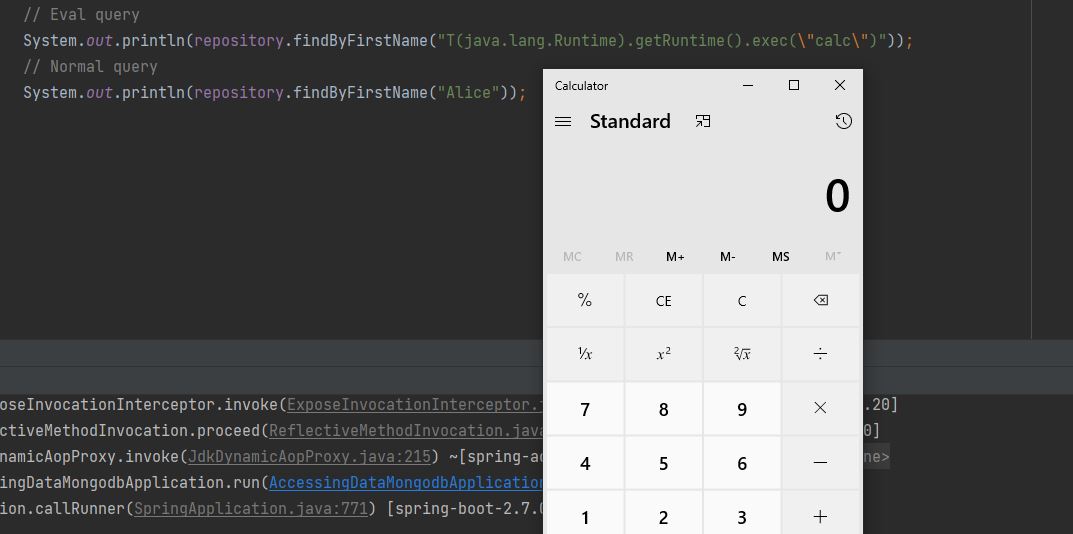 trganda/cve-2022-22980
Эксплойт Proof-of-concept для CVE-2022-22980, нацеленный на Spring Data MongoDB. Демонстрирует удаленное выполнение кода с помощью специально…
 muirlandoracle/cve-2019-15107
Реализация на Python эксплойта для удаленного выполнения кода, нацеленного на Webmin версий 1.890–1.920 (CVE-2019-15107). Автоматизированная…
 eliuha/webdav_exploit
Эксплойт для Microsoft IIS 6.0 CVE-2017-7269
 syriusbughunt/cve-2018-14667
Все о CVE-2018-14667; от того, что это такое, до того, как успешно его эксплуатировать.
 alcaparra/cve-2022-26138
Atlassian Questions Жестко заданный пароль (CVE-2022-26138)
 motikan2010/cve-2021-29447
WordPress - аутентифицированная XXE (CVE-2021-29447)








