
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit

 shirouqwq/cve-2022-2333
SXF VPN RCE
 agienka/blindy
Простой скрипт для автоматизации брутфорса уязвимостей слепой SQL-инъекции
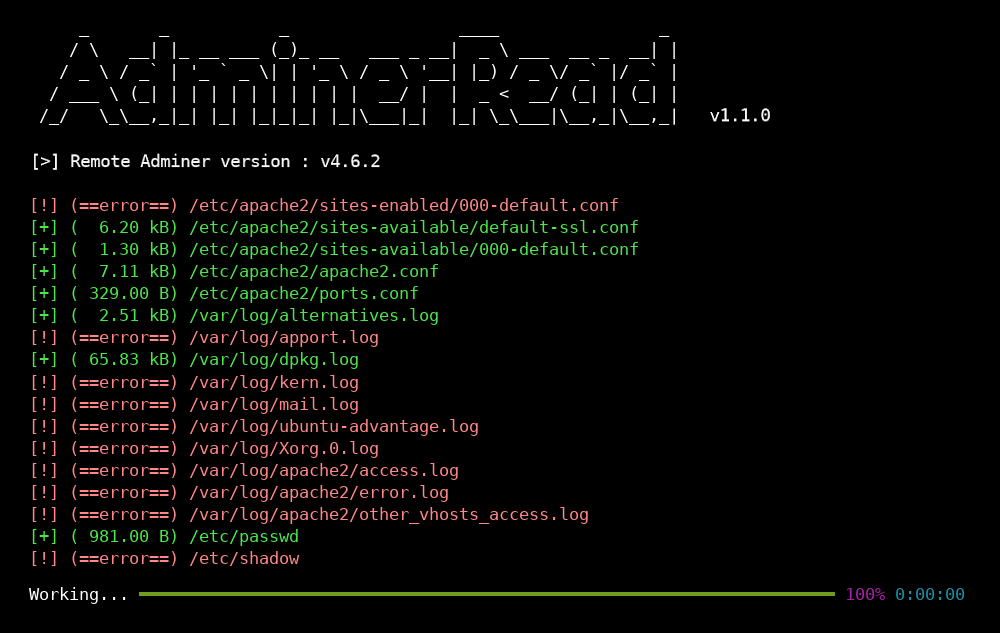 p0dalirius/cve-2021-43008-adminerread
Эксплойт-инструмент для уязвимости произвольного чтения файлов CVE-2021-43008 в Adminer 1.0 до 4.6.2
 abdoghazy2015/ofbiz-cve-2023-49070-rce-poc
Эксплойт-прототип (proof-of-concept) RCE до аутентификации для Apache OFBiz CVE-2023-49070, использующий десериализацию Java в XML-RPC для достижения…
 zephrfish/cve-2024-4577-php-rce
PHP RCE PoC для CVE-2024-4577, написанный на bash, go, python и шаблоне nuclei
 doocop/cve-2022-30190
Воспроизведение уязвимости удалённого выполнения кода CVE-2022-30190 (Follina) в Microsoft Office Word через вредоносные файлы docx/rtf с…
 nettitude/cve-2024-20356
Это proof of concept для CVE-2024-20356, уязвимости Command Injection в Cisco CIMC.
 mpgn/cve-2019-7609
RCE на версиях Kibana до 5.6.15 и 6.6.0 в визуализаторе Timelion
 watchtowrlabs/fortios-auth-bypass-check-cve-2024-55591
Скрипт на Python для обнаружения обхода аутентификации FortiOS (CVE-2024-55591) путем зондирования WebSocket-соединений к интерфейсу управления,…
 imabee101/cve-2023-44487
PoC-скрипт для HTTP/2 Rapid Reset (CVE-2023-44487), отправляющий специально созданные HTTP/2 потоки для вызова состояния отказа в обслуживании на…
 xuechiyaobai/cve-2019-9810-poc
Array.prototype.slice неправильная информация о псевдонимах.
 ambionics/owncloud-exploits
ownCloud: эксплойты для CVE-2023-49105
 csenox/gitlab-exiftool-rce
Эксплойт на Python, обеспечивающий удалённое выполнение кода в GitLab версий до 13.10.3 путём злоупотребления парсингом DjVu в ExifTool через…
 alt3kx/cve-2021-26084_poc
Эксплойт, подтверждающий концепцию, для CVE-2021-26084 — уязвимости внедрения OGNL в Confluence Server и Data Center, демонстрирующий…
 flyteas/struts2-045-exp
Эксплойт для Struts2 S2-045 (CVE-2017-5638) с GUI
 imbas007/cve-2026-42533
Эксплойт для переполнения буфера в куче nginx (CVE-2026-42533), обеспечивающий RCE без аутентификации через двухпроходное затирание захватов…
 idealdreamlast/cve-2020-9484
Воспроизведение уязвимости выполнения кода при десериализации сессий Apache Tomcat с помощью Kali 2.0
 dragoneeg/struts2-048
PoC-эксплойт на Python для CVE-2017-9791 (Apache Struts2 S2-048) с режимами проверки и выполнения команд для тестирования на проникновение.








