
 #1
Автоматизированные инструменты для обнаружения известных уязвимостей в системах и приложениях.
Рекомендация Kitploit

 sho-luv/react2shell
Комплект для тестирования безопасности CVE-2025-55182: CLI-сканер + расширение Chrome + шаблоны Nuclei + Docker-лаборатория.
 trixsec/cve-2023-48795
Инструмент на Python для проверки уязвимостей в установках OpenSSH на локальных или удаленных системах путем сканирования определенных IP-адресов. Он…
 anonmoty/xxstrike
XSS-сканер на базе XSStrike с пользовательскими функциями. Обнаруживает уязвимости XSS в веб-приложениях.
 penteraio/vscalation-cve-2021-22015
Сканер для vScalation (CVE-2021-22015) — локальное повышение привилегий в VMWare vCenter
 sugib3o/check-vuln-cve-2019-0708
Проверка уязвимости CVE 2019-0708
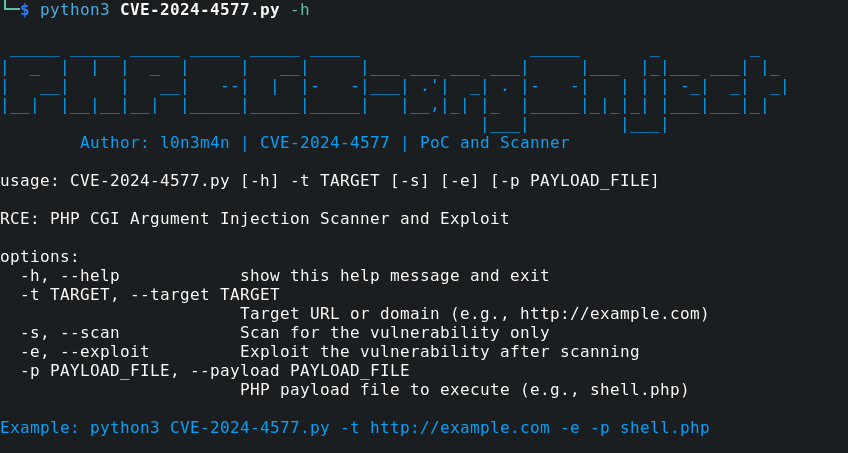 l0n3m4n/cve-2024-4577-rce
PoC - PHP CGI Argument Injection CVE-2024-4577 (Сканер и эксплойт)
 teycir/burpwpsscan
Расширение Burp для сканирования безопасности WordPress
 yukinime/cve-2025-34085
Автоматизированный сканер и эксплойт для CVE-2025-34085, неаутентифицированное RCE в плагине WordPress Simple File List. Поддерживает многоцелевое…
 abtonc/next-cve-2025-66478
Сканирует локальные проекты на уязвимость CVE-2025-66478 и сообщает о затронутых экземплярах без их исправления.
 bhideki/cve-2026-87902
Python PoC и сканер для CVE-2026-87902 — обхода пути в ядре WordPress, приводящего к LFI и RCE на основе PEAR, с обходом WAF и автоматизированной…
 nhakobyan685/cve-2023-25136
Массовое сканирование уязвимостей OpenSSH 9.1 и эксплойт
 murrez/cve-2026-92229
Python 3 PoC-сканер и эксплойт для CVE-2026-92229 — уязвимости неаутентифицированного выполнения произвольных шорткодов в плагине WordPress…
 4minx/cve-2026-48842
Python PoC для CVE-2026-48842 — SQL-инъекция до аутентификации в плагине virtuser_query Roundcube. Подтверждает уязвимость с помощью…
 javuto/nbox-pwnage
Вот идёт поезд-раскраска!
 davidfortytwo/cve-2023-22518
Проверка на уязвимость CVE-2023-22518 в Confluence
 rapticore/ore-mal-pkg-inspector
Многоэкосистемное обнаружение вредоносных пакетов и сканер безопасности цепочки поставок
 isuruwa/log4j
Сканер и proof-of-concept эксплойт для Log4j RCE (CVE-2021-44228). Создаёт уязвимое приложение и запускает эксплойт с netcat-слушателем.
 aaravmaloo/revera
Кредитный рейтинг для npm-пакетов. Анализируйте репутацию пакета, сопровождение, безопасность, доверие к издателю и здоровье экосистемы, прежде чем…








