
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
vScalation-CVE-2021-22015 — Сканер для vScalation (CVE-2021-22015) — локальное повышение привилегий в VMWare vCenter | Kitploit

Инструменты/GitHubGitHub/penteraio/vscalation-cve-2021-22015
Повышение привилегийСканеры уязвимостейАнализ уязвимостейЭксплуатацияТестирование на ПроникновениеБезопасность облачных сред
GitHubpenteraio/vscalation-cve-2021-22015

vScalation-CVE-2021-22015

Поделиться

Сканер для vScalation (CVE-2021-22015) — локальное повышение привилегий в VMWare vCenter

Репозиторий
67343 лет назадЕщё не проверено

vScalation (CVE-2021-22015)

Локальное повышение привилегий в VMWare vCenter

  • Исследовательская группа Pentera обнаружила уязвимость в программе vCenter Server от VMWare, затрагивающую программное обеспечение VMWare, установленное в 500 000 организаций по всему миру и отвечающее за управление их наиболее критическими системами.
  • Наши находки были проактивно сообщены VMWare и опубликованы под идентификатором CVE-2021-22015.
  • Патч и дополнительная информация доступны на сайте консультаций VMWare.

Сканер

Сканер предназначен для проверки, имеет ли указанный файл права на запись для группы "cis", и есть ли в этой группе пользователь с доступом к оболочке хоста.

Для дальнейшего объяснения CVE-2021-22015 обратитесь к нашему сайту здесь.

Предварительные требования

• Учетные данные для хоста Linux (PhotonOS) vCenter • Доступ к оболочке

Использование

  1. Загрузите сканер на свою машину.
  2. Выполните следующие команды:
chmod 777 ./CVE-2021-22015_scanner.sh
./CVE-2021-22015_scanner.sh

Результаты:
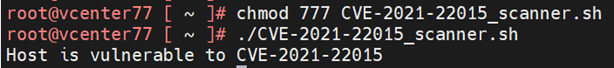
  • Уязвимость найдена: "Host is vulnerable to CVE-2021-22015"

image

  • Уязвимость не найдена: "Host isn't vulnerable to CVE-2021-22015"

ОТКАЗ ОТ ОТВЕТСТВЕННОСТИ:

Код, описанный в данном уведомлении ("Код"), предоставляется на условиях "как есть" и "как доступно" и может содержать ошибки, баги и другие дефекты. Рекомендуется обеспечить сохранность важных данных и проявлять осторожность. Используя этот Код, вы соглашаетесь с тем, что Pentera не несет перед вами никакой ответственности в связи с Кодом. Pentera отказывается от любых гарантий и любой ответственности за любые прямые, косвенные, случайные, штрафные, примерные, особые или последующие убытки, даже если Pentera или ее связанные стороны были уведомлены о возможности таких убытков. Pentera не берет на себя обязательств по обновлению Кода или данного уведомления.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    310
  • 5

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    306
  • 6

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    301

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




