Поддержка разработки
Если этот проект помогает вашей работе, поддержите дальнейшую поддержку и новые функции.
ETH-кошелёк для пожертвований
0x11282eE5726B3370c8B480e321b3B2aA13686582

Отсканируйте QR-код или скопируйте адрес кошелька выше.
BurpWpsScan


Расширение для Burp Suite, которое обнаруживает сайты WordPress во время тестирования веб-приложений (пассивное обнаружение + активная проверка), выполняет комплексную оценку безопасности, включая сканирование уязвимостей ядра WordPress, плагинов и тем через WPScan API, проверяет доступность XML-RPC/REST API, перечисляет пользователей, проверяет версии плагинов и формирует готовые для ИИ отчёты о тестировании на проникновение.
Совместимо с редакциями Burp Suite Community и Professional.
Скриншоты
Основной интерфейс
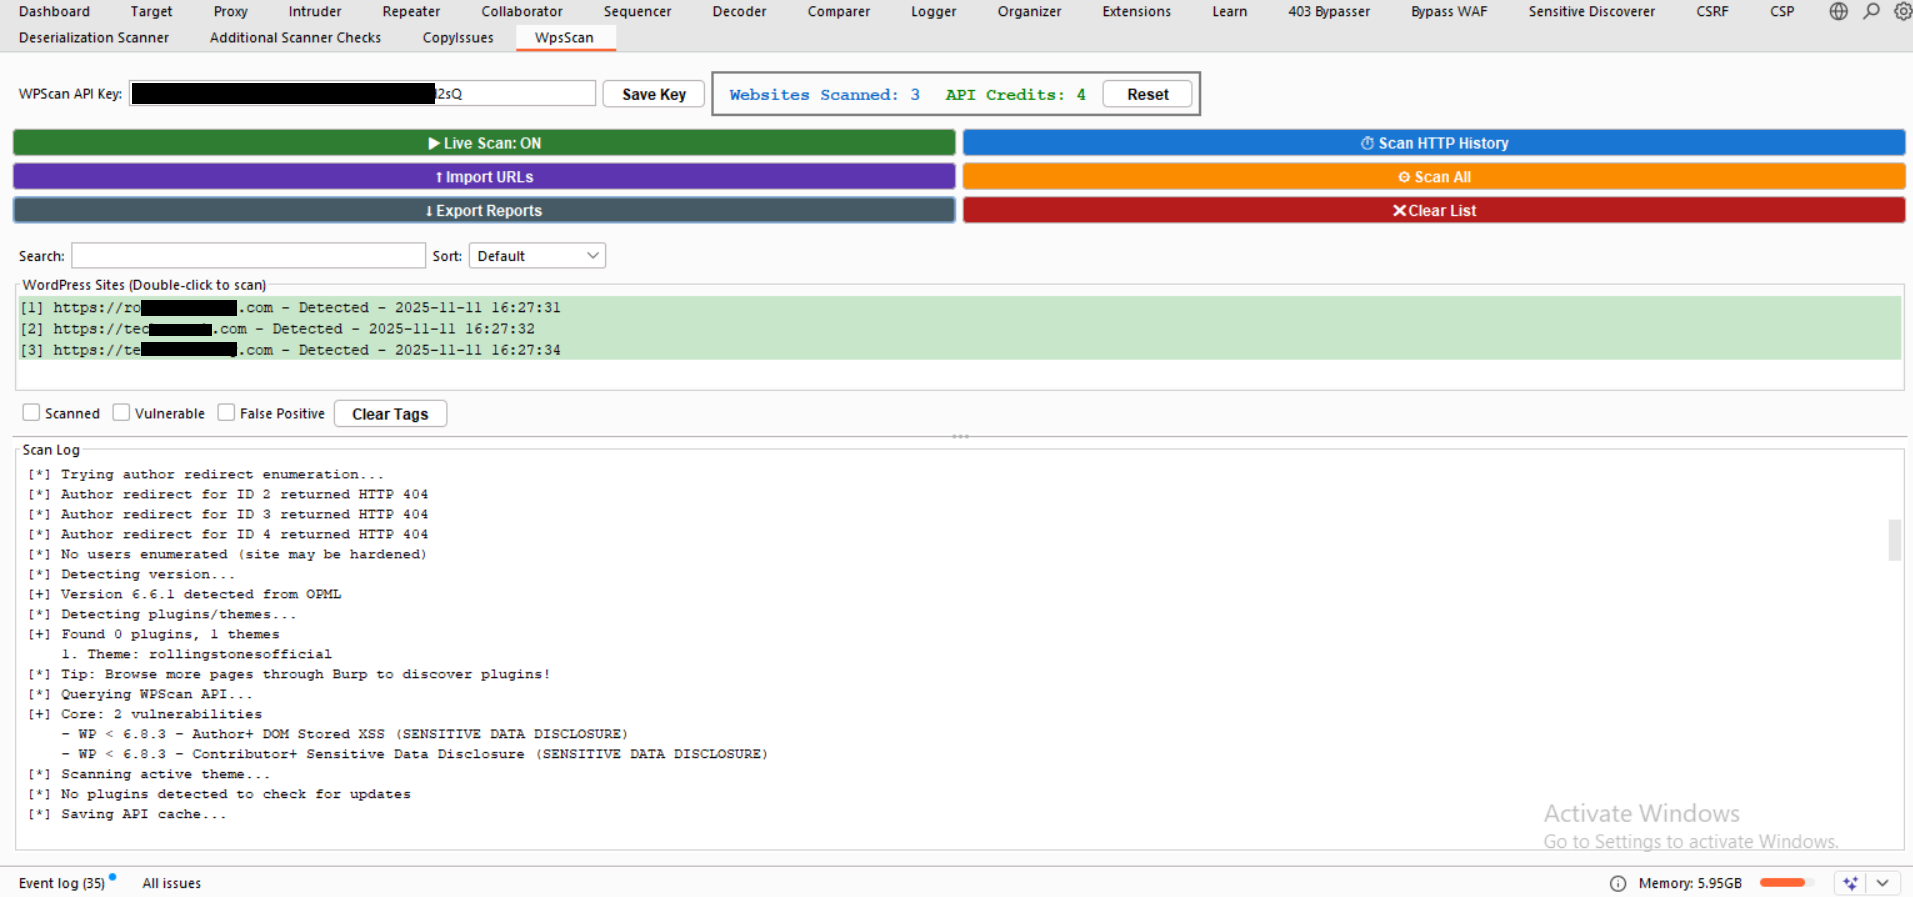
Основной интерфейс WpsScan с обнаруженными сайтами WordPress, индикаторами статуса и элементами управления сканированием
Экспортированные отчёты
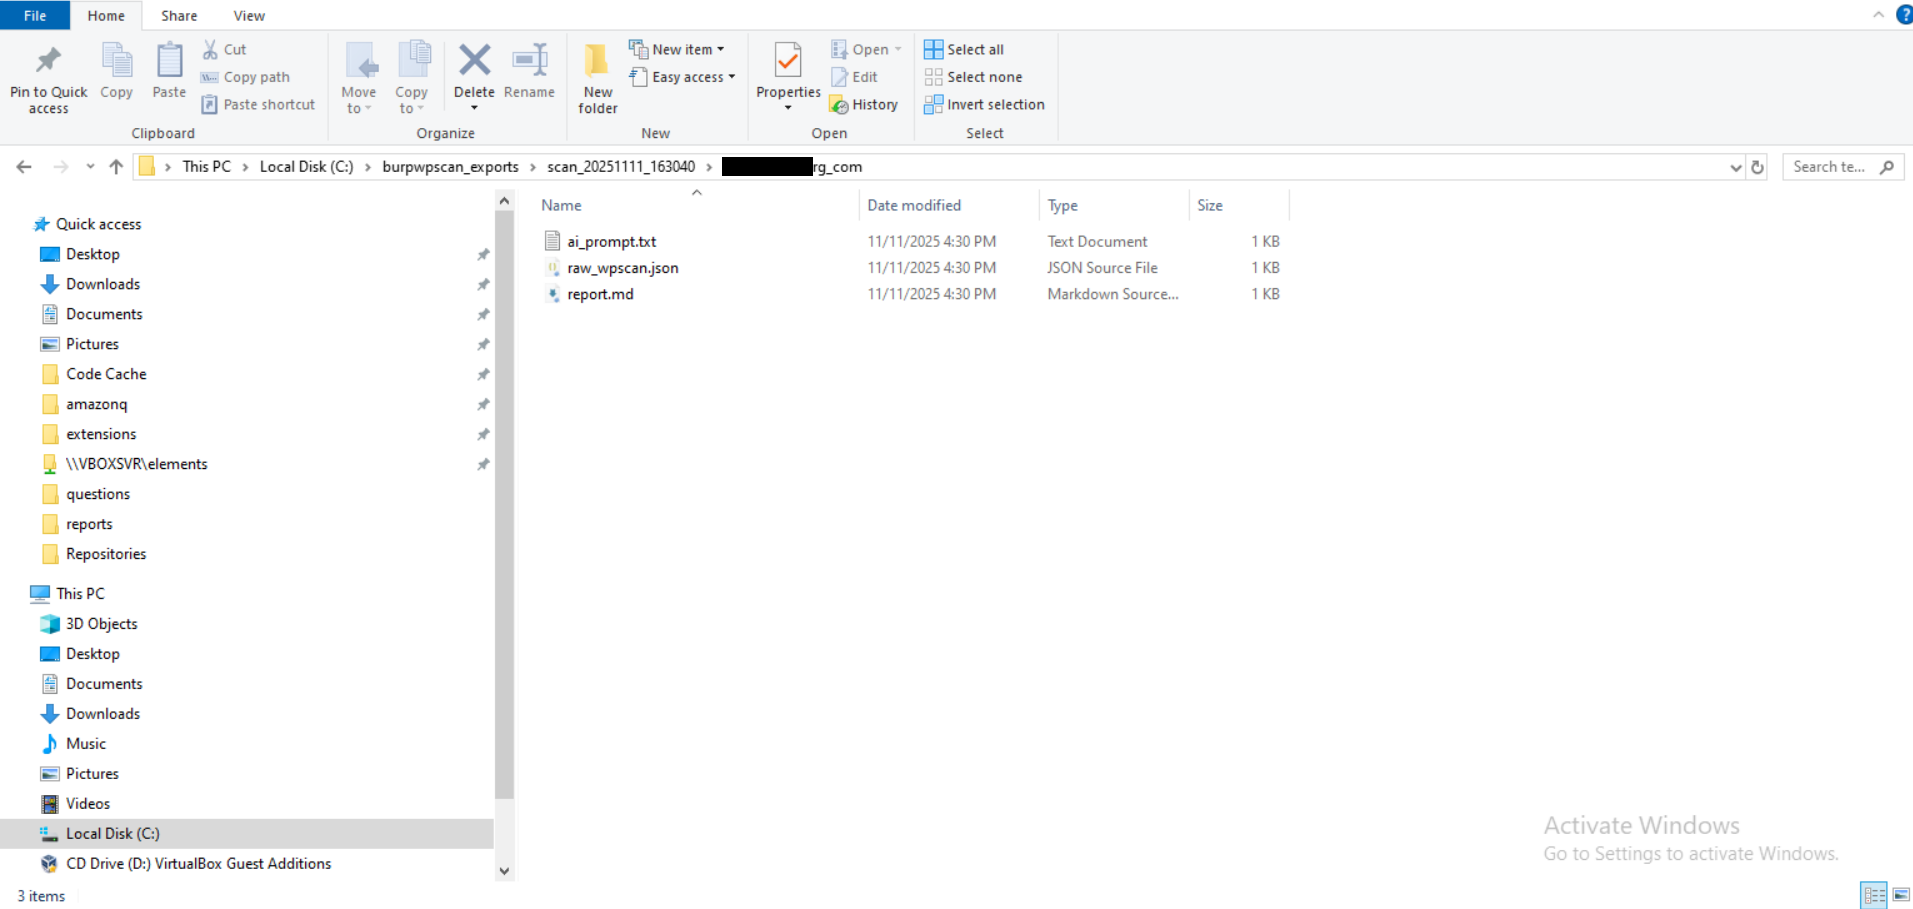
Организованная структура экспорта с отчётами JSON, Markdown и готовыми для ИИ отчётами для каждого просканированного сайта
Необработанный JSON WPScan
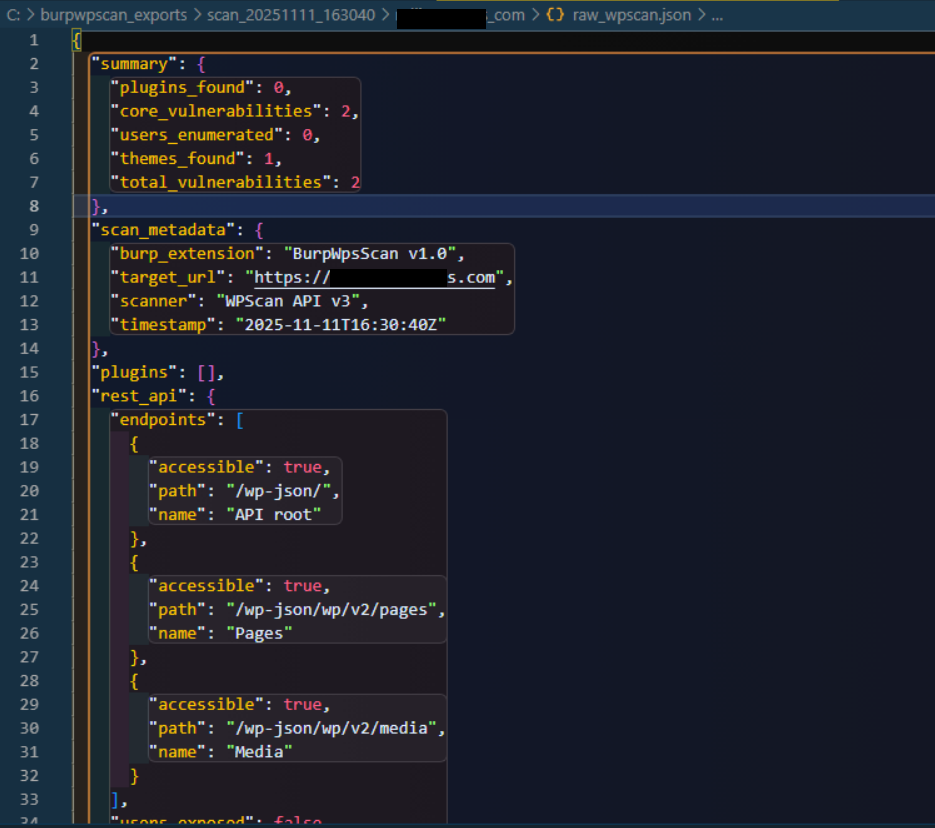
Подробный вывод JSON, содержащий полные данные об уязвимостях и метаданные сканирования
Возможности
Обнаружение и поиск
- Обнаружение WordPress в реальном времени: пассивно определяет сайты WordPress по HTTP-трафику в реальном времени (сохраняет поддомены)
- Сканирование истории HTTP: сканирует историю HTTP в Burp для поиска сайтов WordPress из прошлого трафика (помечаются меткой [HTTP HISTORY])
- Контекстное меню по правому клику: вручную сканируйте конкретные URL из истории Burp, Repeater или Proxy, щёлкнув правой кнопкой мыши и выбрав «Scan with WpsScan»
- Массовый импорт URL: активно проверяет и импортирует несколько URL для пакетного обнаружения WordPress
- Обнаружение плагинов/тем: извлекает плагины и темы из HTTP-ответов и истории
- Определение версии: определяет версию ядра WordPress из нескольких источников (мета-теги, фиды, API)
- Поддержка поддоменов: все точки входа сохраняют полное имя хоста, включая поддомены (например,
xxx.yyy.io остаётся xxx.yyy.io)
- Сохранение пути: сохраняет путь URL и нестандартные порты для установок в подкаталогах (например,
https://xxx.yyy.io/blog, https://xxx.yyy.io:8443/blog)
Сканирование уязвимостей
- Интеграция с WPScan API: запрашивает базу данных уязвимостей WPScan для:
- Уязвимостей ядра WordPress
- Уязвимостей плагинов (80+ плагинов высокого риска + до 3 других)
- Уязвимостей тем
- Детали уязвимостей в реальном времени: сразу показывает название и тип уязвимости по мере сканирования каждого компонента
- Умное сканирование плагинов: сканирует ВСЕ 80+ плагинов высокого риска + до 3 других (экономит 60-80% кредитов API)
- 24-часовой кэш API: никогда не сканирует один и тот же плагин/тему дважды в течение 24 часов (сохраняется между перезапусками Burp)
Оценка безопасности
- Тестирование безопасности XML-RPC:
- Определяет, включена ли конечная точка XML-RPC
- Проверяет метод pingback.ping (риск усиления DDoS-атак)
- Проверяет метод system.multicall (риск усиления атак методом перебора)
- Обнаружение REST API:
- Перечисляет доступные конечные точки WordPress REST API (/wp-json/wp/v2/)
- Проверяет конечные точки users, posts, pages и media
- Отмечает уязвимости перечисления пользователей
- Перечисление пользователей:
- Пытается перечислить пользователей через REST API (/wp-json/wp/v2/users)
- При неудаче переходит к методу перенаправления автора (?author=N)
- Извлекает имена пользователей и идентификаторы для разведки
- Мониторинг обновлений плагинов: Проверяет плагины на соответствие последним версиям на WordPress.org (кредиты API не используются)
- Обнаружение мер защиты: Выявляет плагины безопасности и меры по усилению защиты
Рабочий процесс и управление
- Двойные режимы обнаружения: Сканирование в реальном времени и сканирование истории HTTP работают независимо
- Интеграция с контекстным меню: Щёлкните правой кнопкой мыши любой запрос в Burp, чтобы вручную добавить его в список сканирования
- Счётчик кредитов API: Отслеживание ежедневного использования API в реальном времени (сбрасывается в полночь)
- Отслеживание статуса: Помечайте сайты как Scanned, Vulnerable или False Positive с постоянным хранением
- Экспорт отчётов: Создание структурированного JSON, форматированного Markdown и промптов, готовых для ИИ
- Умная обработка URL: Все точки входа (живое сканирование, сканирование истории HTTP, контекстное меню) сохраняют полное имя хоста и путь
- Поддержка протоколов: Обрабатывает как HTTP-, так и HTTPS-версии одного и того же сайта
- Визуальные индикаторы: Цветовая маркировка статуса с метками [HTTP HISTORY] и [IMPORTED]
Установка
Предварительные требования
- Burp Suite Community или Professional (протестировано на v2023.x+)
- Ключ API WPScan (бесплатный тариф доступен на https://wpscan.com/api)
Шаги
-
Клонируйте или скачайте этот репозиторий:
git clone https://github.com/Teycir/BurpWpsScan.git
cd BurpWpsScan
-
Загрузка расширения в Burp Suite:
- Перейдите в
Extensions → Installed
- Нажмите
Add
- Тип расширения:
Python
- Выберите файл:
WpsScan.py
- Нажмите
Next
-
Настройка API-ключа:
- Перейдите на вкладку "WpsScan" в Burp Suite
- Введите ваш API-ключ WPScan в текстовое поле вверху
- Нажмите кнопку "Save Key"
- Ключ сохраняется в
C:\burpwpscan_exports\wpsscan_config.txt (Windows перебирает диски C-Z) или /tmp/burpwpscan_exports/wpsscan_config.txt (Linux/Mac)
-
Проверка установки:
- Проверьте наличие вкладки "WpsScan" в Burp Suite
- Найдите сообщение об успехе в
Extensions → Output
Использование
Обнаружение в реальном времени
- Убедитесь, что кнопка "Live Scan: ON" активна (зелёная)
- Просматривайте целевые веб-сайты через Burp (Proxy, Repeater, Scanner и т.д.)
- Расширение автоматически отслеживает HTTP-трафик и обнаруживает сайты WordPress в реальном времени
- Обнаруженные сайты появляются в списке на вкладке WpsScan
Сканирование истории HTTP
- Нажмите кнопку "Scan HTTP History"
- Расширение сканирует весь прошлый HTTP-трафик в истории Burp
- Найденные сайты WordPress добавляются с меткой [HTTP HISTORY] синего цвета
- Можно добавлять сайты, даже если они уже существуют после сканирования в реальном времени
- Полезно для поиска сайтов WordPress из предыдущих сессий

 teycir/burpwpsscan







