
 #1
Автоматизированные инструменты для обнаружения известных уязвимостей в системах и приложениях.
Рекомендация Kitploit
 c3rrberu5/cve-2024-24919
Шаблон Nuclei для обнаружения CVE-2024-24919 — уязвимости обхода пути в устройствах CheckPoint SSL VPN, обеспечивающий быструю оценку безопасности.
 im-hanzou/upger
Автоматический массовый инструмент для проверки уязвимости в CVE-2022-4060 - плагин WordPress : User Post Gallery <= 2.19 - Unauthenticated RCE
 bahartanir/wp2shell-scanner
CVE-2026-63030 / CVE-2026-60137 - сканер RCE-уязвимостей WordPress без аутентификации
 atnetws/fail2ban-log4j
фильтр fail2ban, который перехватывает атаки на log4j CVE-2021-44228
 qyvora/qyvora-anansi
Движок анализа поверхности атак с приоритетом терминала. Создан для скорости, портативности и чистого технического сигнала.
 d4rk007/f5-big-ip-cve-2020-5902-mass-exploiter
Массовый эксплоит для CVE-2020-5902, нацеленный на устройства F5 Big-IP, с многопоточными возможностями сканирования и эксплуатации для…
 mrcl0wnlab/checker-cve-2020-5902
Checker CVE-2020-5902: версии BIG-IP с 15.0.0 по 15.1.0.3, с 14.1.0 по 14.1.2.5, с 13.1.0 по 13.1.3.3, с 12.1.0 по 12.1.5.1 и с 11.6.1 по 11.6.5.1…
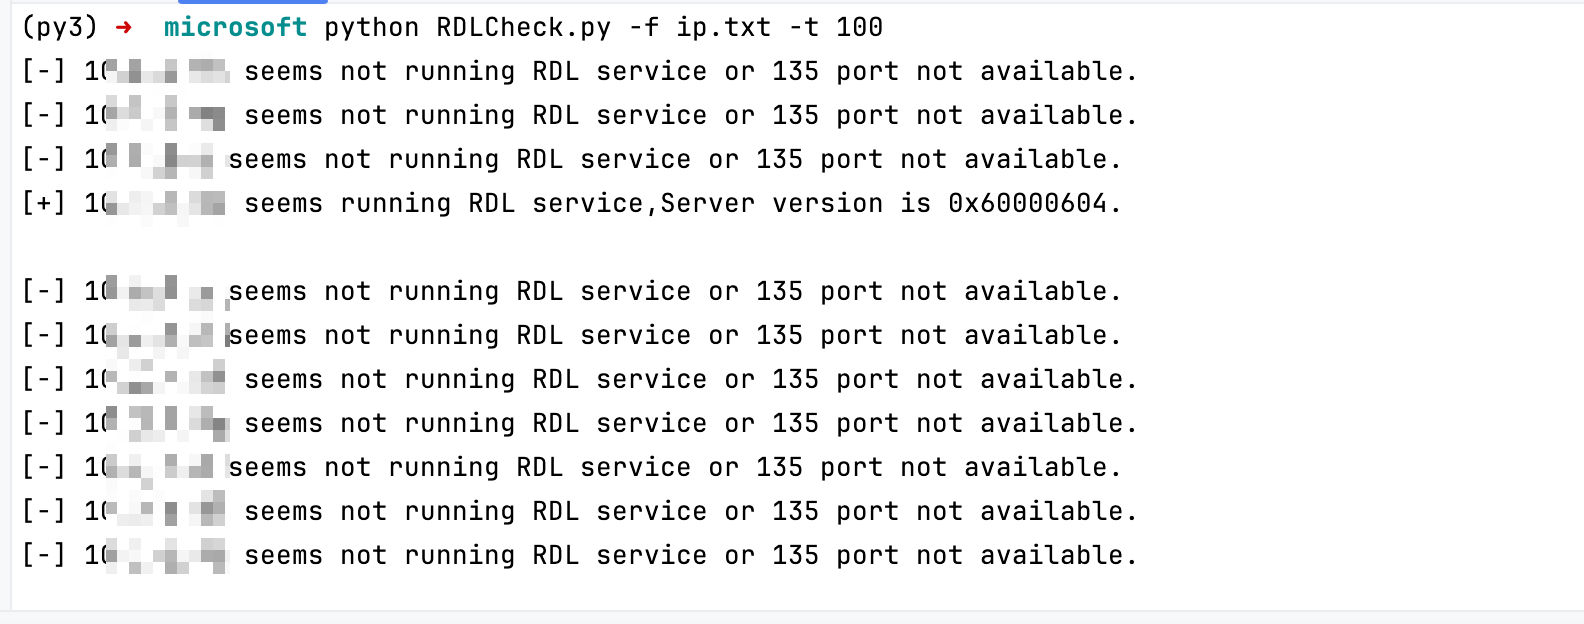 zhuxi1965/cve-2024-38077-rdlcheck
Проверяет, запущен ли сервис RDL, и оперативно выявляет затронутые активы.
 ossie-git/log4shell_sentinel
Умный сканер Log4Shell/Log4j/CVE-2021-44228
 movray/meles
Malware scanner for container images: daemonless, layer-aware, ClamAV and YARA
 9pings/fad-checker
Buildless dependency auditor that scans 10 ecosystems offline, reporting CVEs prioritized by CISA KEV and EPSS, EOL packages, licenses, committed…
 blockchainguard/cve-2019-0708
CVE-2019-0708漏洞MSF批量巡检插件
 sh4den/cve-2022-47966
Массовый загрузчик Manage Engine для CVE-2022-47966
 jpiechowka/at-doom-fortigate
Fortigate CVE-2018-13379 - Инструмент для анонимного поиска уязвимых хостов Fortigate в данных Rapid7 Project Sonar через сеть Tor.
 irgoncalves/f5-waf-enforce-sig-cve-2021-44228
Это обеспечивает применение сигнатур для CVE-2021-44228 во всех политиках на устройстве BIG-IP ASM.
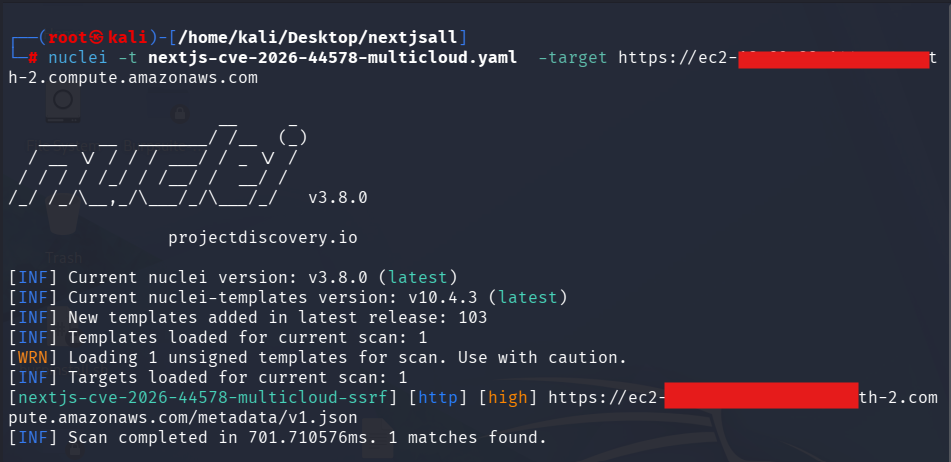 love07oj/nextjs-cve-2026-44578
Шаблоны Nuclei для обнаружения CVE-2026-44578 (SSRF через WebSocket Upgrade в Next.js) с мультиоблачной валидацией метаданных, идентификацией Next.js…
 yoryio/cve-2023-46805
Сканер для CVE-2023-46805 - Ivanti Connect Secure
 tc4dy/cve-2026-85097-toolkit
Python-инструментарий для CVE-2026-85097: эксплуатирует неаутентифицированную загрузку файлов в Bricksforge для WordPress с целью достижения RCE…








