
 #1
Автоматизированные инструменты для обнаружения известных уязвимостей в системах и приложениях.
Рекомендация Kitploit

 gabimarti/smbscanner
Многопоточный SMB-сканер для проверки CVE-2020-0796 для SMB v3.11
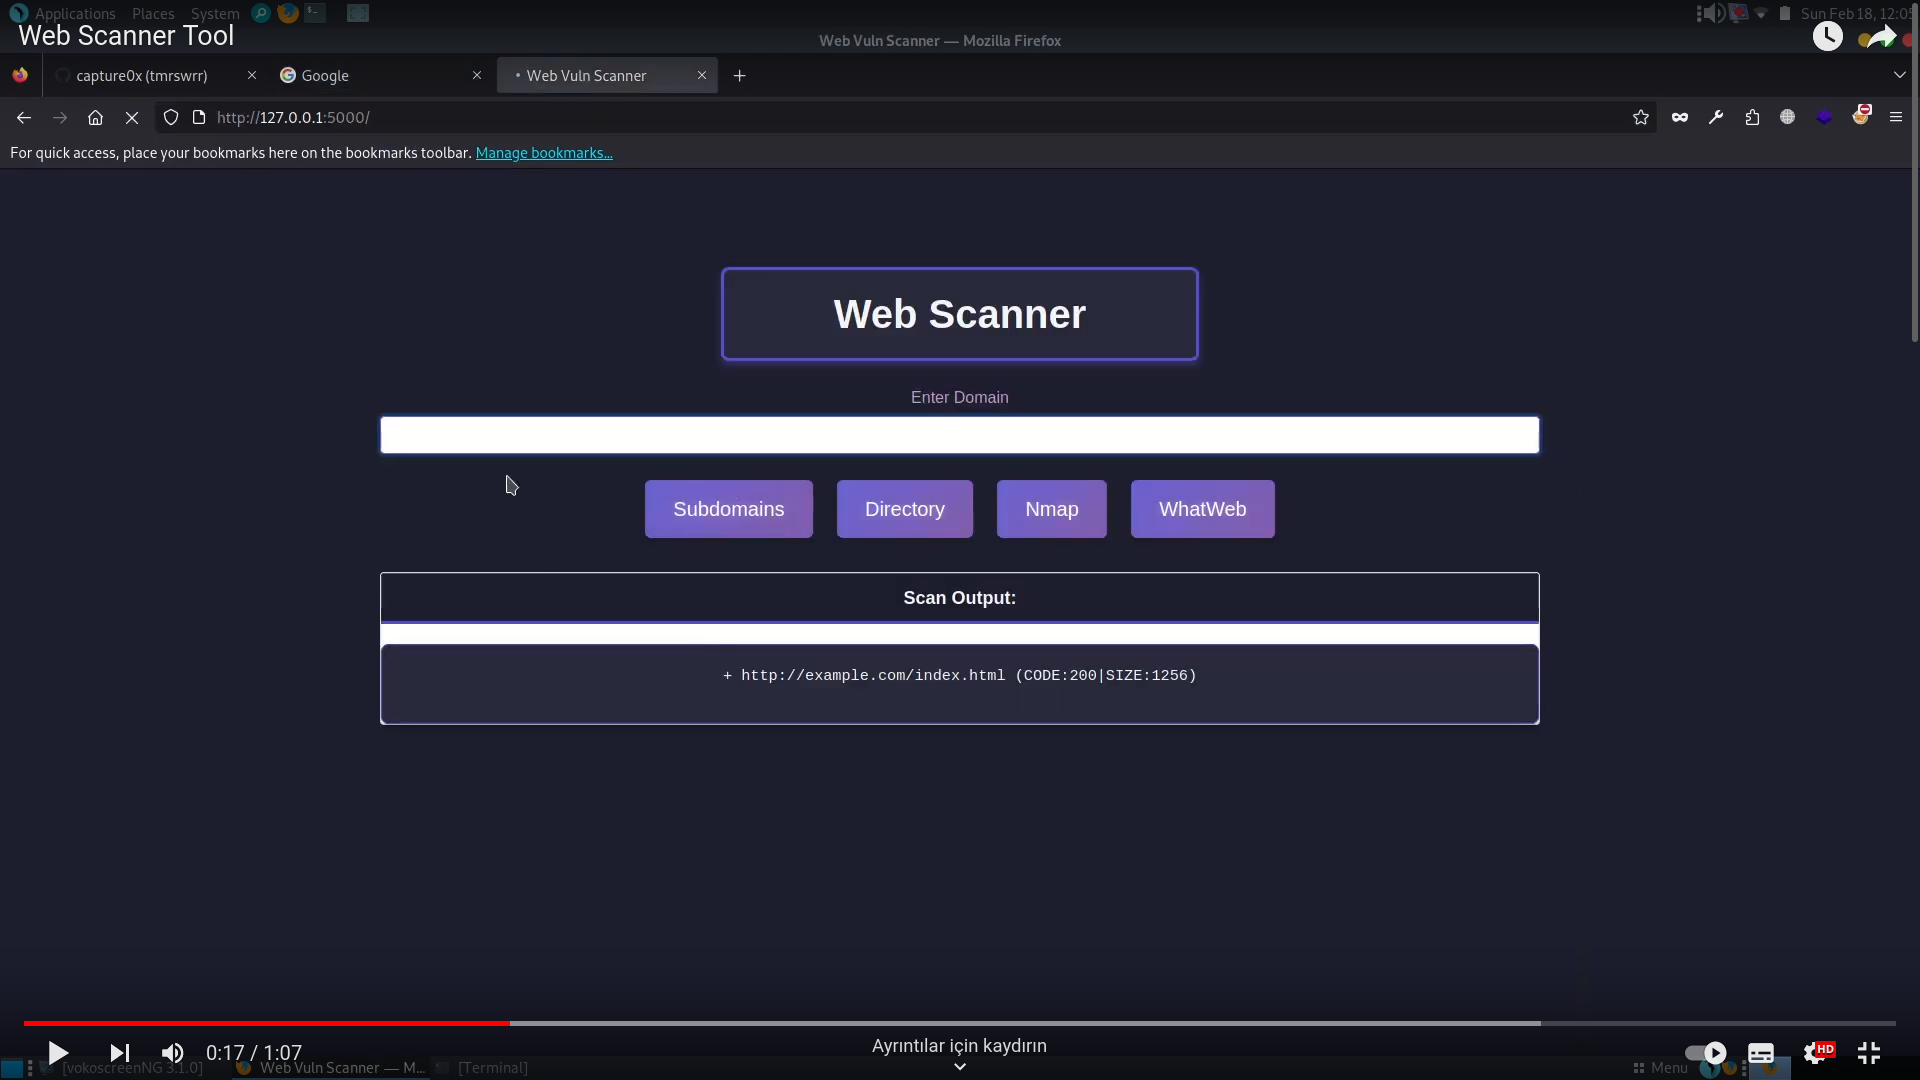 capture0x/web-scanner
Сканер веб-доменов на Python, интегрирующий Sublist3r, Dirble, Nmap и WhatWeb для обнаружения поддоменов, перечисления каталогов, сканирования сети и…
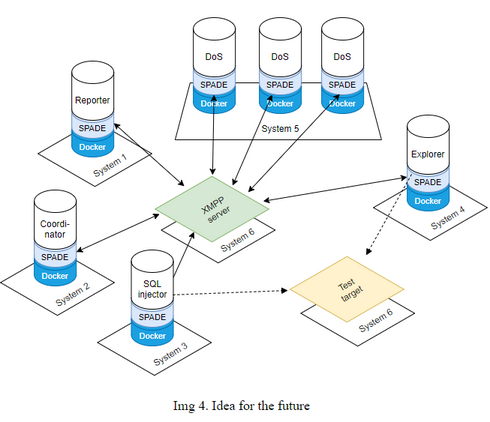 marzekan/masapt
Мультиагентная система для автоматизированного тестирования на проникновение (MASAPT)
 watchtowrlabs/watchtowr-vs-atlassian-cve-2026-21589
Артефакт обнаружения на Python, который проверяет экземпляры Atlassian Jira, Confluence и Bitbucket на наличие уязвимости произвольного чтения файлов…
 nu11secur1ty/sqlmap-nu11secur1ty
Профессиональное расширение проекта sqlmap
 boostedchaos/fleet-cve-scanner
Открытый сканер CVE с одним скриптом для парков управляемых через RMM. Чистый PowerShell 7 — сопоставляет инвентарь программного обеспечения вашего…
 opensecurityresearch/ciphertest
Более совершенный инструмент проверки SSL-шифров на основе gnutls
 d0ge/xsw
XML Signature Wrapping расширения для Burp Suite
 fourtwizzy/cve-2019-0708-check-device-patch-status
Скрипт PowerShell для проверки, установлено ли на удаленном устройстве обновление для уязвимости CVE-2019-0708, путем проверки версии файла…
 yasindce1998/barzakh
Ring -4 to Ring 0: offense-defense firmware research platform. We build the bootkits, then we catch them. Closed-loop. Zero trust in silicon.
 gagaltotal/cve-2026-43499-poc-scanner
Сканер PoC для CVE-2026-43499
 masriyan/fufufafa
Фреймворк для унифицированного аудита уязвимостей и дефектов. Абсолютный фреймворк аудита безопасности AWS Cloud, который делает аудит безопасности…
 teycir/apihunter
Асинхронный сканер безопасности API на Rust для проверок CORS, CSP, GraphQL, JWT, OpenAPI и активных проверок состояния API.
 pr3r00t/cve-2020-3452-cisco-scanner
CVE-2020-3452 Cisco ASA Scanner - неавторизованная проверка Path Traversal
 m3ssap0/gitlab_rce_cve-2022-2884
Эксплуатирует аутентифицированную RCE-уязвимость GitLab, известную как CVE-2022-2884.
 otsmane-ahmed/ci-supplychain-guard
Инструмент статического анализа, который обнаруживает вредоносные зависимости в CI/CD-пайплайнах с помощью сопоставления шаблонов и анализа AST,…
 yousseflahouifi/cloudpulse
Движок разведки на основе SSL-сертификатов для обнаружения облачных ресурсов AWS, включая IP-адреса, субдомены и домены, с активным сканированием…
 spider12223/penscope
Пассивная разведка и картограф поверхности атаки — ноль отправленных запросов








