
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
web-scanner — Сканер веб-доменов на Python, интегрирующий Sublist3r, Dirble, Nmap и WhatWeb для обнаружения поддоменов, перечисления каталогов, сканирования сети и идентификации технологий веб-сайтов через веб-интерфейс Flask. | Kitploit
Инструменты/GitHubGitHub/capture0x/web-scanner
РазведкаСканеры уязвимостейКартирование сетиСбор информацииВеб-безопасностьПеречисление Поддоменов
GitHubcapture0x/web-scanner

web-scanner

Сканер веб-доменов на Python, интегрирующий Sublist3r, Dirble, Nmap и WhatWeb для обнаружения поддоменов, перечисления каталогов, сканирования сети и идентификации технологий веб-сайтов через веб-интерфейс Flask.

Репозиторий
234486 месяцев назадПроверено Kitploit
Поделиться

🌐   Web Scanner Tool   🌐

Разработано [tmrswrr]

Версия 1.0.0

Комплексный инструмент для сканирования веб-доменов, включающий обнаружение поддоменов, перебор каталогов, сканирование сети и идентификацию веб-сайтов.

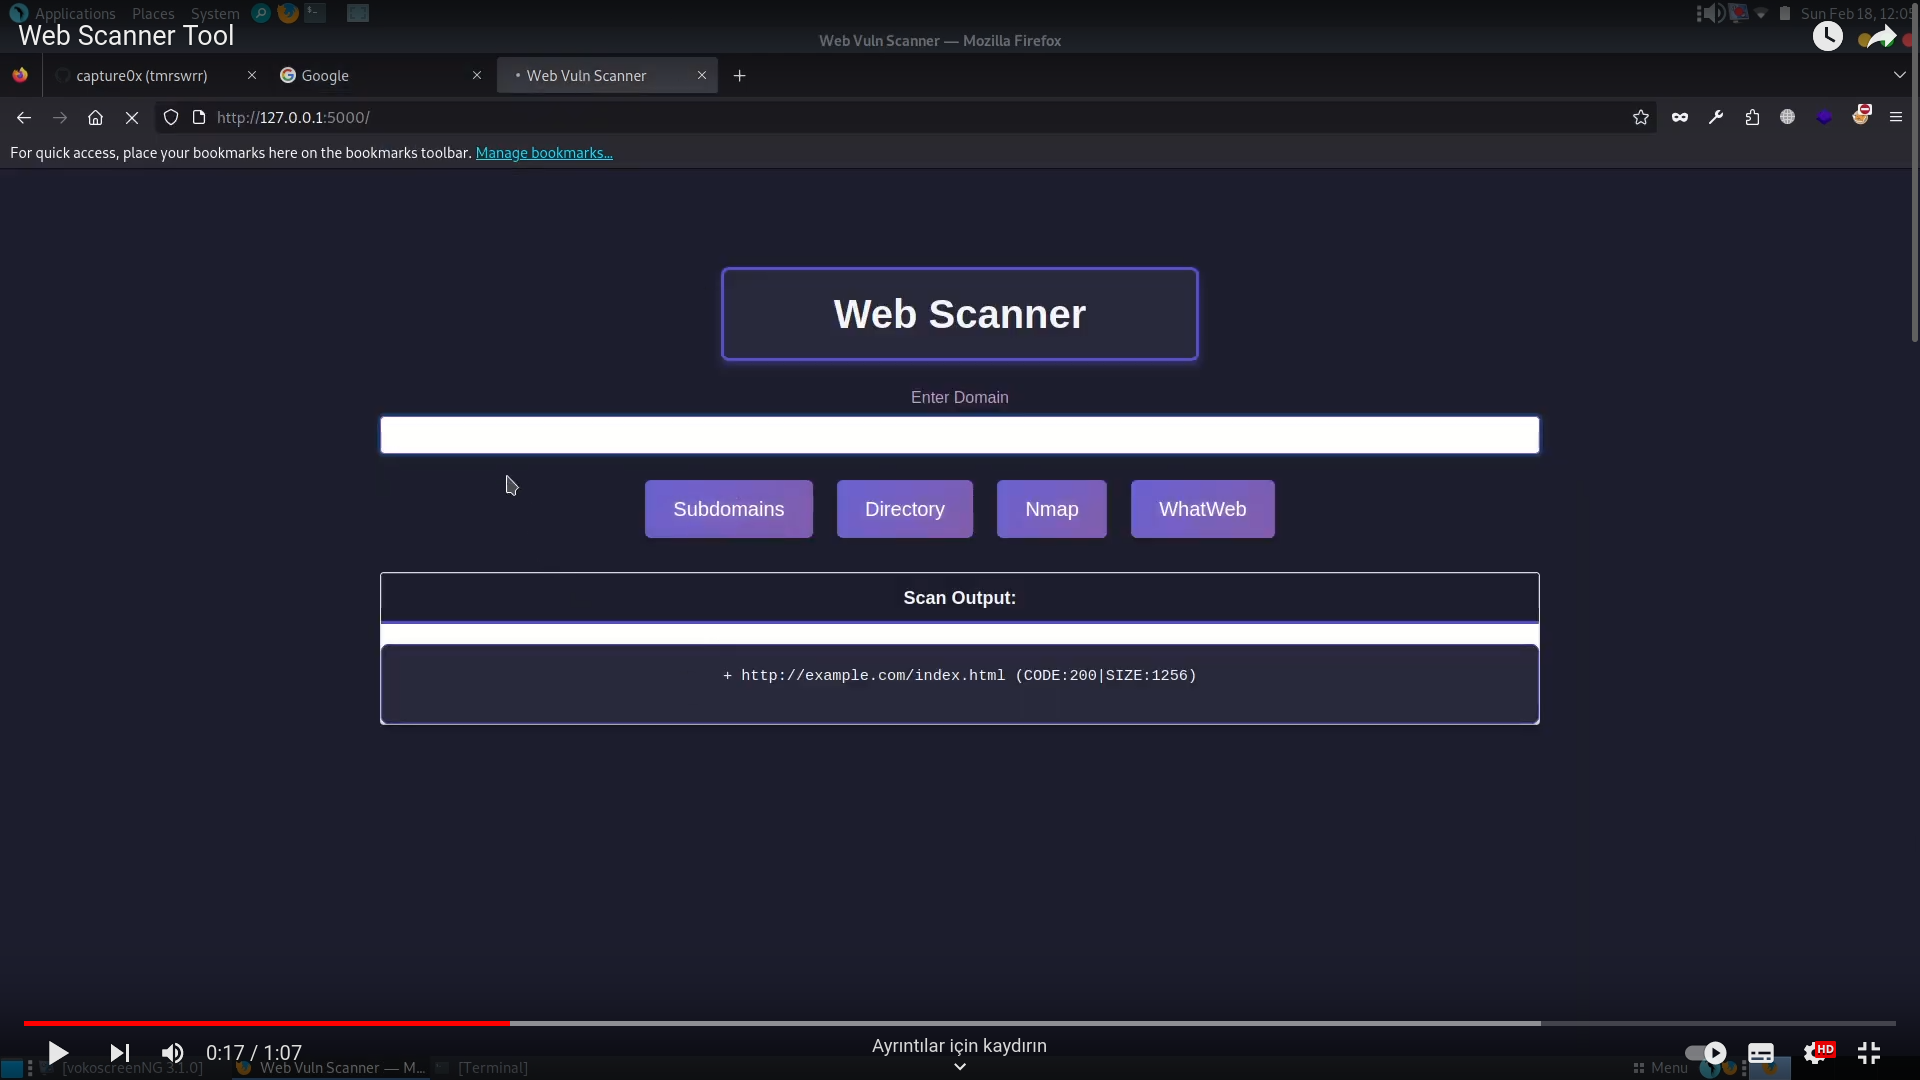
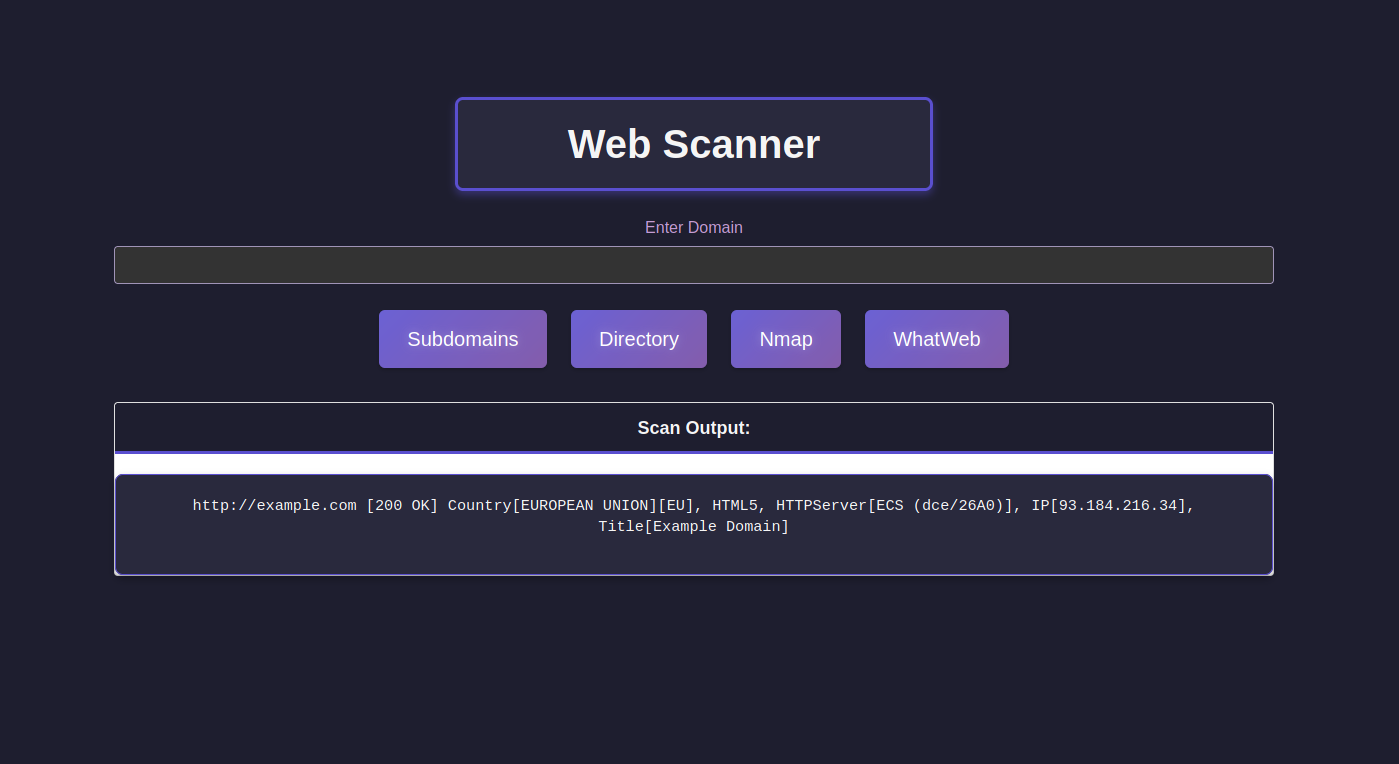
📷 Скриншоты 📷

👇 💫 Как использовать 💫 👇

Как использовать

📒 Прочтите меня 📒

Advanced Web Scanner — это универсальное веб-приложение на Python, которое объединяет такие инструменты, как Sublist3r, Dirble, Nmap и WhatWeb, для полномасштабного сканирования веб-доменов. Разработано как для профессионалов в области безопасности, так и для энтузиастов, предоставляя удобный интерфейс на основе Flask для лёгкой работы.

Возможности этого инструмента варьируются от обнаружения поддоменов с помощью Sublist3r до перебора каталогов с Dirble, комплексного сканирования сети с использованием Nmap и идентификации технологий веб-сайтов с WhatWeb. Модульная конструкция позволяет легко расширять и настраивать его для различных задач оценки безопасности.

Важно использовать Advanced Web Scanner ответственно и законно. Этот инструмент предназначен для этичного тестирования безопасности и исследований, и пользователи должны убедиться, что у них есть разрешение на сканирование целевых доменов.

💿 Установка 💿

Установка с помощью setup.sh и requirements.txt

git clone https://github.com/capture0x/web-scanner
cd web-scanner
sudo ./setup.sh
pip install -r requirements.txt

⭐ Использование ⭐

Чтобы использовать Advanced Web Scanner, выполните следующие шаги:

python app.py

Эта команда запускает сервер Flask и запускает веб-приложение. Откройте веб-интерфейс в своём браузере, чтобы начать сканирование.

Возможности

  • Обнаружение поддоменов: использует Sublist3r для обширного поиска поддоменов.
  • Перебор каталогов: использует Dirble для быстрого обнаружения каталогов.
  • Сканирование сети: интегрирует Nmap для детального анализа сети.
  • Идентификация веб-сайтов: использует WhatWeb для определения технологий, используемых веб-серверами.

Настройка

Вы можете настроить команды и поведение сканирования, отредактировав словарь COMMANDS в скрипте. Это позволяет адаптировать инструмент под ваши конкретные нужды.

Обработка вывода

Вывод сканера обрабатывается для обеспечения читаемости и удобства работы. Коды ANSI и другая ненужная информация удаляются для более ясных результатов.

Участие в разработке

Ваши предложения по улучшению Advanced Web Scanner очень ценятся:

  1. Сделайте форк репозитория.
  2. Создайте новую ветку для вашей функции (git checkout -b feature-name).
  3. Зафиксируйте изменения (git commit -am 'Add a new feature').
  4. Отправьте изменения в ветку (git push origin feature-name).
  5. Создайте новый Pull Request.

Ошибки и улучшения

Для сообщений об ошибках или предложений по улучшению, пожалуйста, откройте issue.

Лицензия

Этот проект лицензирован под [укажите вашу лицензию здесь].

Отказ от ответственности

Advanced Web Scanner предназначен только для образовательного и этического использования. Убедитесь, что у вас есть разрешение на сканирование любых доменов.

Copyright 2024

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →