Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/teycir/apihunter
РазведкаСканеры уязвимостейДинамический анализ (песочница)Эксплуатация веб-приложенийСбор информацииВеб-безопасностьТестирование на ПроникновениеDevSecOpsБезопасность API
GitHubteycir/apihunter

ApiHunter

192414 месяцев назадПроверено Kitploit
Поделиться

Асинхронный сканер безопасности API на Rust для проверок CORS, CSP, GraphQL, JWT, OpenAPI и активных проверок состояния API.

РепозиторийСайт

Поддержите разработку

Если этот проект помогает вашей работе, поддержите поддержку и новые функции.

ETH кошелек для пожертвований
0x11282eE5726B3370c8B480e321b3B2aA13686582

Ethereum donation QR code

Отсканируйте QR-код или скопируйте адрес кошелька выше.

🎯 ApiHunter

Typing SVG

Rust Security API Async CI License


📺 Видеодемонстрация

ApiHunter Demo Video
Нажмите, чтобы посмотреть полную демонстрацию на YouTube

🖥️ Снимки приложения Desktop

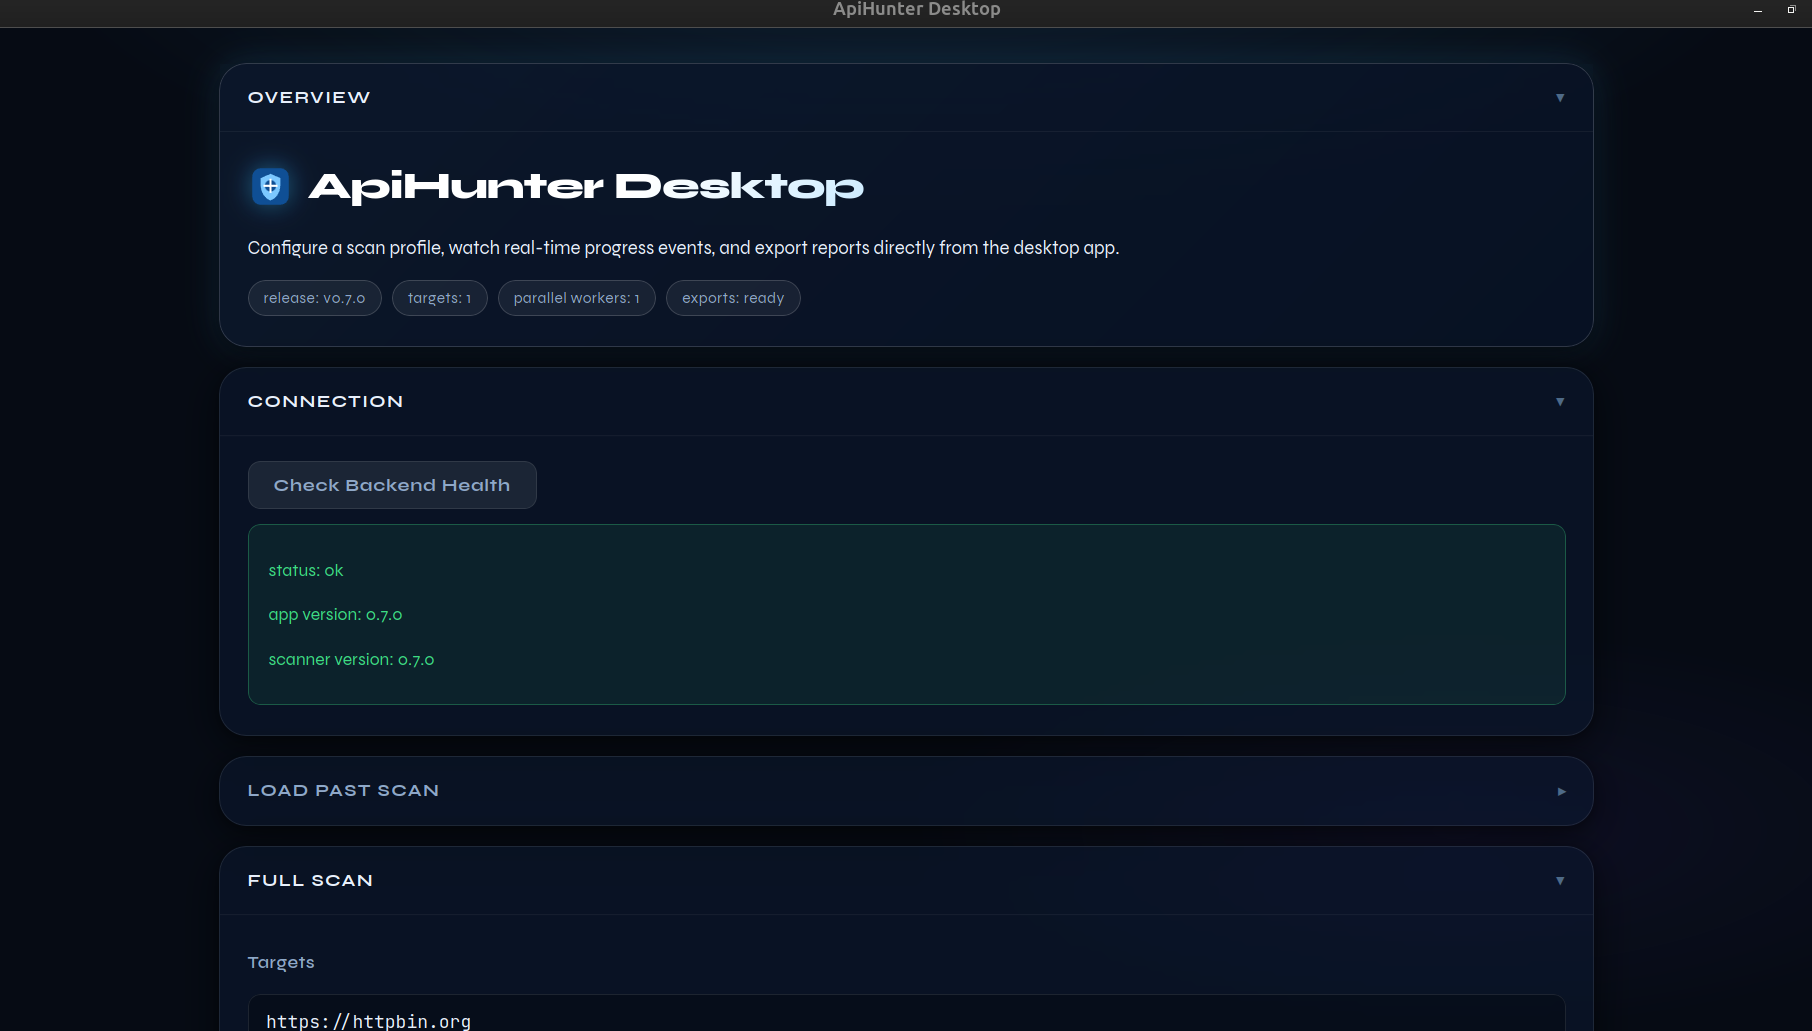
ApiHunter Desktop — панель обзора с индикатором версии, проверкой работоспособности и вводом цели полного сканирования

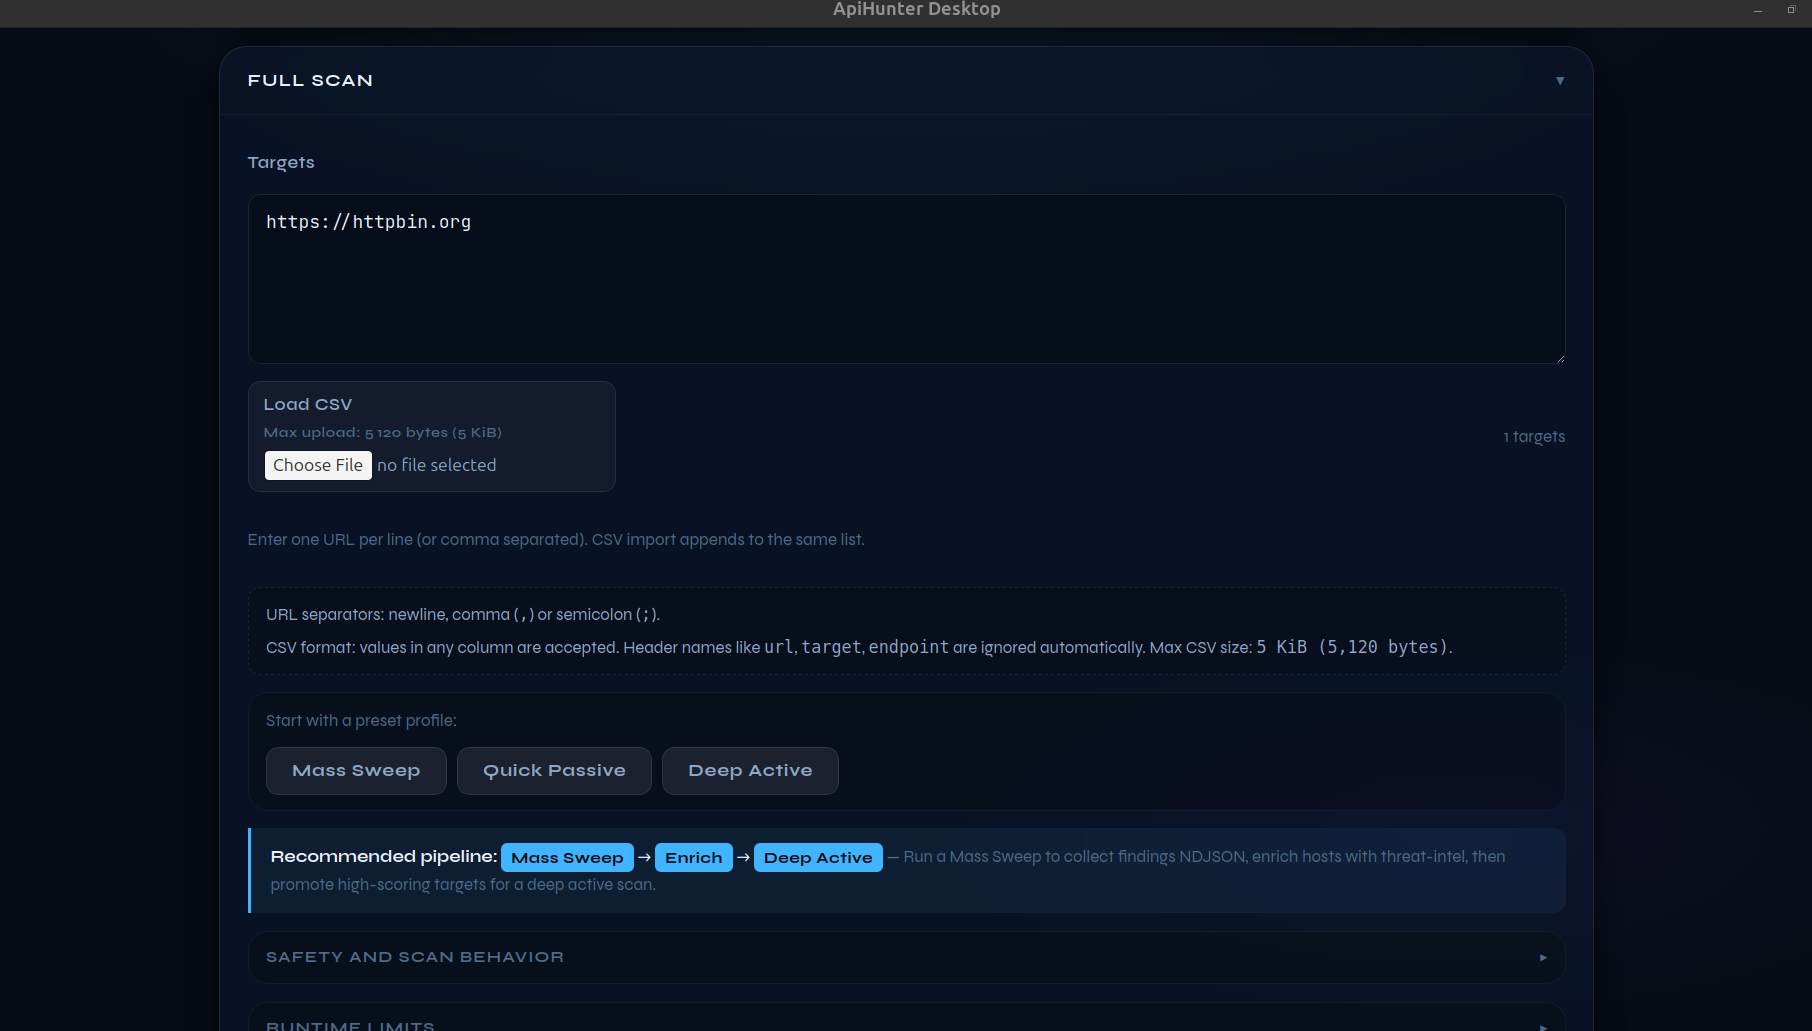
ApiHunter Desktop — элементы управления полным сканированием: предустановки Quick Passive / Deep Active, сворачиваемые разделы Safety, Runtime Limits и Scanner Toggles

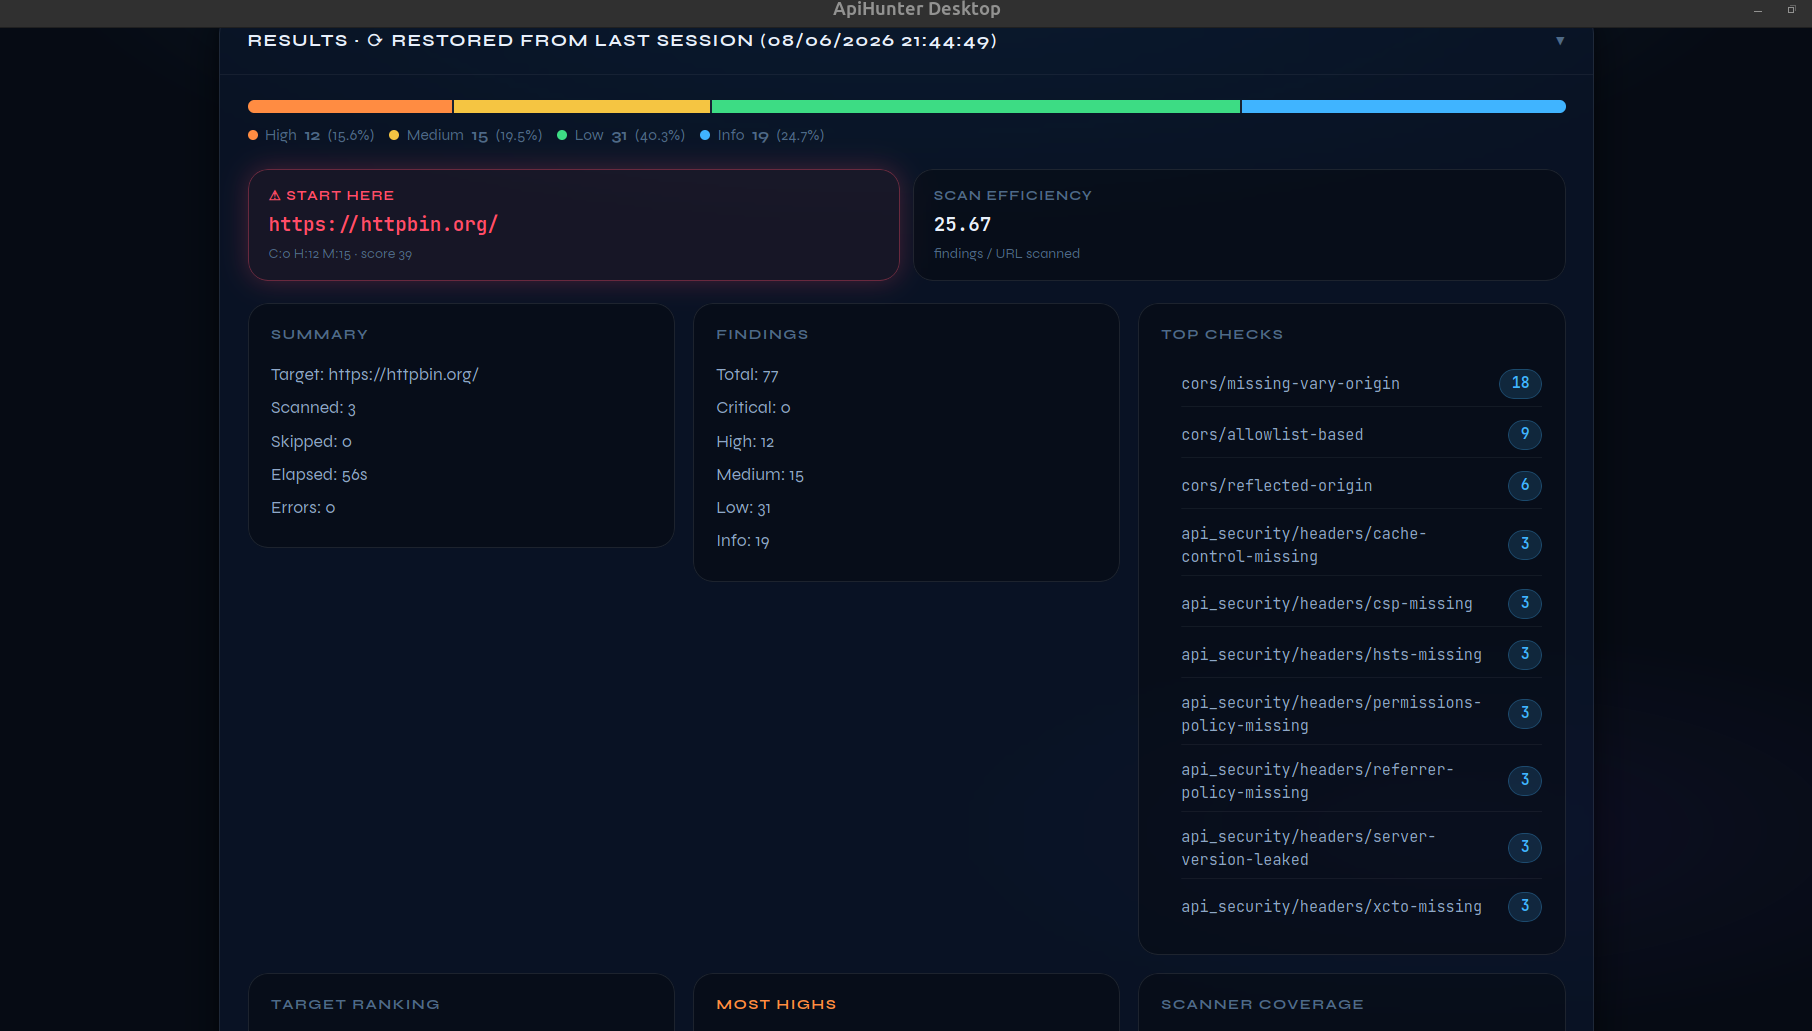
ApiHunter Desktop — панель аналитики результатов: тепловая карта серьезности, карта худшей цели, эффективность сканирования, сводка, разбивка результатов и основные проверки

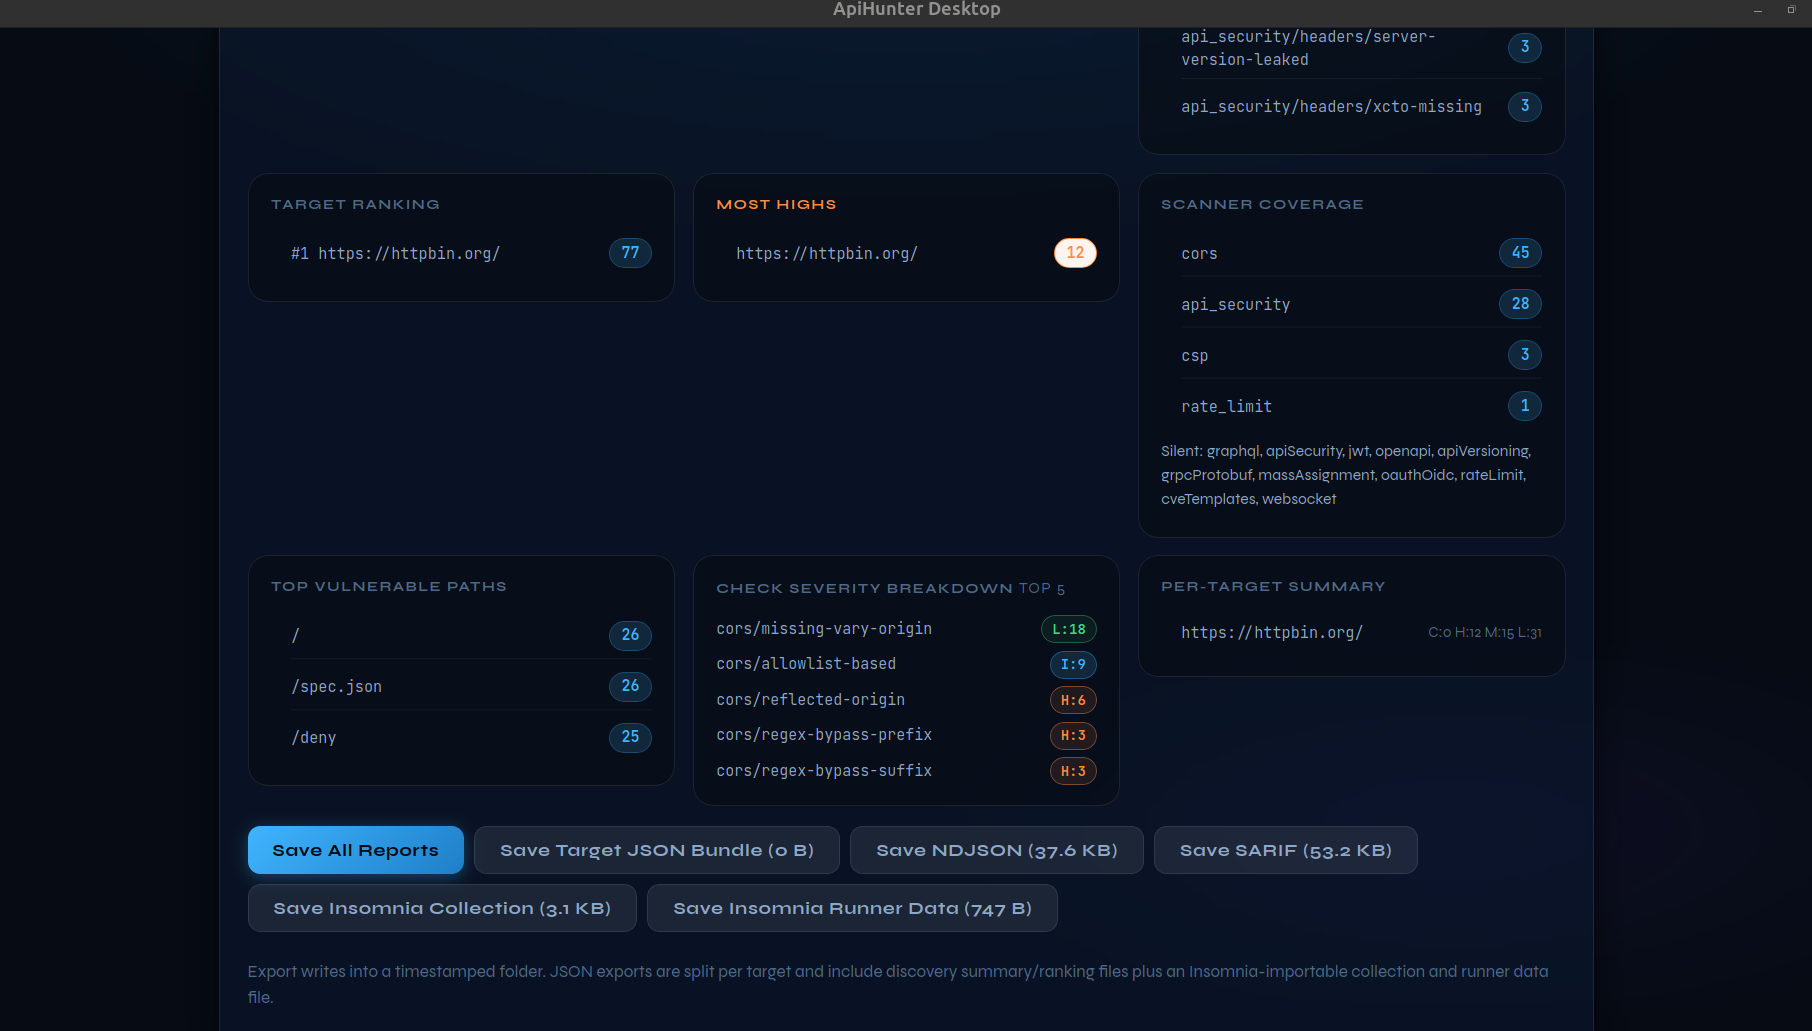
ApiHunter Desktop — нижняя панель результатов: рейтинг целей, покрытие сканера, разбивка серьезности проверок, сводка по целям и кнопки экспорта в один клик


📑 Содержание

  • Видеодемонстрация
  • Снимки приложения Desktop
  • Почему ApiHunter?
  • Модули сканера
  • Возможности
  • Сравнение с другими инструментами
  • Быстрый старт
  • Архитектура
  • Инструменты шаблонов
  • Скрипты сканирования
  • Стратегия тестирования
  • Документация
  • План развития
  • Установка
  • Справочник по CLI
  • Коды завершения
  • Безопасность и правовые ограничения
  • Связанные проекты
  • О проекте
  • Часто задаваемые вопросы
  • Лицензия

Асинхронный модульный сканер безопасности API для базового тестирования API и обнаружения регрессий.
Сочетает обнаружение с целевыми проверками (CORS/CSP/GraphQL/OpenAPI/JWT/API Security), используя адаптивную конкурентность и выводы, готовые для CI (NDJSON/SARIF).

Варианты использования: атака для red-team/тестирования на проникновение API, обнаружения и проверки эксплойтов, а также защита для блокировки регрессий в CI/CD, непрерывного усиления безопасности API и раннего обнаружения неверных конфигураций.

Сканирование в масштабе? См. Режим Triage — сканируйте 5000 целей за 20 минут с основными проверками безопасности, затем используйте Режим Enrich, чтобы добавить контекст угроз (порты, CVE, ASN, возраст домена) к результатам.

Naming

  • Project/repository: ApiHunter
  • Cargo package: apihunter
  • Library crate: api_scanner
  • CLI binary: apihunter (по умолчанию для cargo run)

Метаданные GitHub (рекомендуется)

Установите это в настройках репозитория GitHub для лучшей обнаруживаемости:

  • Описание: Асинхронный сканер безопасности API для CORS/CSP/GraphQL/JWT/OpenAPI и активных проверок состояния API.
  • Веб-сайт: https://github.com/Teycir/ApiHunter
  • Темы: rust, security, api-security, scanner, graphql, cors, csp, jwt, openapi, sarif, ndjson

Repository Flow```mermaid

flowchart LR A[CLI apihunter] --> B[main.rs] D[Input Sources] --> E[Pre-filter + Discovery] B --> C[HttpClient + Config] E --> F[runner.rs] C --> F

F --> G1[Passive scanners]
F --> G2[Active scanners]

I[template-tool] --> H[CVE templates]
H --> G2

G1 --> J[Findings]
G2 --> J
J --> K[Reporter]
K --> L[Auto Reports]
K --> M[CI/CD Controls]
## Почему ApiHunter?

### Основные преимущества

- **Архитектура, ориентированная на API**: Создан специально для REST/GraphQL API, а не адаптирован из сканеров веб-приложений
- **Интеллектуальное сокращение ложных срабатываний**: 
  - Обнаружение SPA catch-all с канареечными зондами
  - Контекстно-зависимая проверка секретов (фронтенд vs бэкенд)
  - Проверка содержимого тела и реферера
  - Снятие отпечатков ответов для пропуска повторяющихся находок
- **Безопасен для продакшена по дизайну**:
  - Адаптивная конкурентность (AIMD), снижающая нагрузку при ошибках
  - Ограничение частоты запросов на хост с настраиваемыми задержками
  - Контроль вежливости (повторы, таймауты, обход WAF)
  - Режим пробного запуска для активных проверок
- **Стелс и обход защиты**:
  - Ротация User-Agent во время выполнения из подобранного пула (assets/user_agents.txt)
  - Случайные задержки запросов с джиттером
  - Принудительная задержка для каждого хоста (избегает пакетных паттернов)
  - Логика повторных попыток с экспоненциальной задержкой
  - Инъекция пользовательских заголовков для смешивания с легитимным трафиком
  - Адаптивная синхронизация на основе ответов сервера
  - Отсутствие хардкодных отпечатков сканера в режиме по умолчанию

### Подробное описание методов стелса

ApiHunter использует несколько техник стелса для обхода WAF (Web Application Firewall) и систем защиты от ботов:

#### 1. Ротация User-Agent
**Что делает:** Случайным образом перебирает более 100 строк User-Agent реальных браузеров из файла (`assets/user_agents.txt`)

**Почему это работает:** Боты обычно используют один и тот же User-Agent (например, `curl/7.68.0`). Притворяясь Chrome, Firefox, Safari и т.д., вы смешиваетесь с легитимным трафиком

**Простая аналогия:** Как носить разные маскировки вместо одной и той же униформы

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    255
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    247

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →