
 #1
Автоматизированные инструменты для обнаружения известных уязвимостей в системах и приложениях.
Рекомендация Kitploit

 drego85/joomlascan
Бесплатное программное обеспечение для поиска установленных компонентов в Joomla CMS, созданное из пепла Joomscan.
 bishopfox/rmiscout
RMIScout использует стратегии на основе словаря и перебора для перечисления функций Java RMI и эксплуатации уязвимостей десериализации параметров RMI.
 ly4k/bluegate
PoC (DoS + сканер) для CVE-2020-0609 & CVE-2020-0610 - RD Gateway RCE
 damian89/extended-ssrf-search
Умный сканер SSRF, использующий различные методы, такие как перебор параметров в POST и GET...
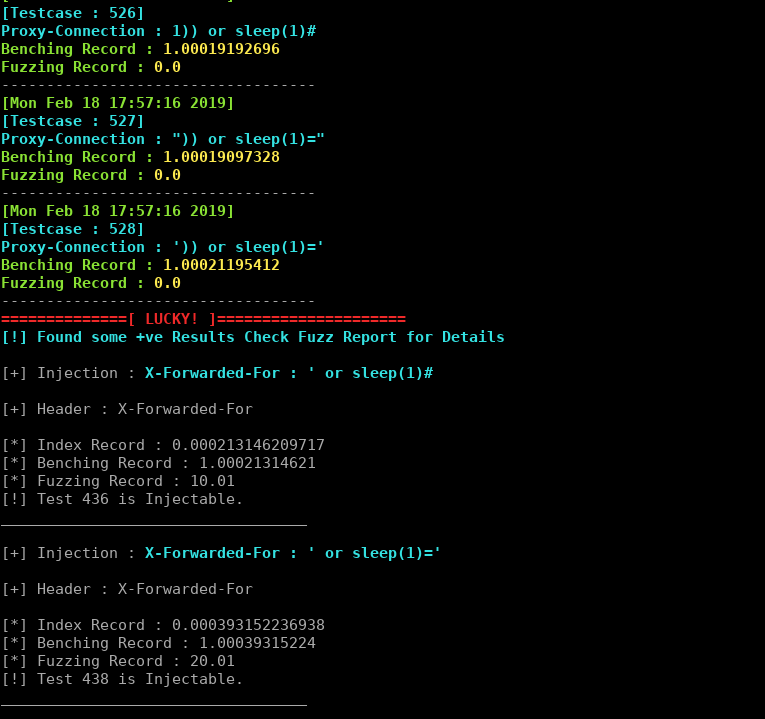 johntroony/blisqy
Версия 0.2 - Эксплойт для Time-based blind-SQL injection в HTTP-Headers (MySQL/MariaDB).
 wish-i-was/femida
Автоматизированный поиск слепого XSS для Burp Suite
 jakson2030/wphunter
WPHunter — сканер уязвимостей WordPress
 solomonsklash/chomp-scan
Скриптовый конвейер инструментов для оптимизации этапа разведки в программах bug bounty и тестировании на проникновение, чтобы вы могли…
 4shadoww/hakkuframework
Hakku Framework — тестирование на проникновение
 evilsocket/dirsearch
Инструмент для параллельного перебора веб-директорий и файлов, отправляющий HEAD-запросы к целевым URL-адресам по словарю, с поддержкой…
 ynsmroztas/nextrce
Инструмент эксплуатации React Shell и Next.js RSC (CVE-2025-55182)
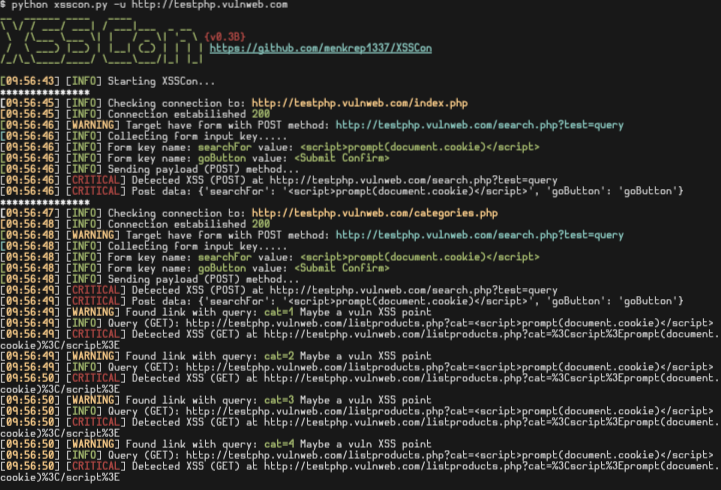 menkrep1337/xsscon
XSSCon: Простой инструмент для сканирования XSS
 w-digital-scanner/w12scan-client
Сетевой клиент обнаружения и сканирования активов, который интегрирует nmap и masscan для крупномасштабной идентификации активов, сканирования портов…
 leviathan36/kaboom
Инструмент для автоматизации тестов на проникновение
 paralelo14/google_explorer
Инструмент массовой эксплуатации на python
 rubo77/log4j_checker_beta
быстрая проверка, уязвим ли ваш сервер к CVE-2021-44228
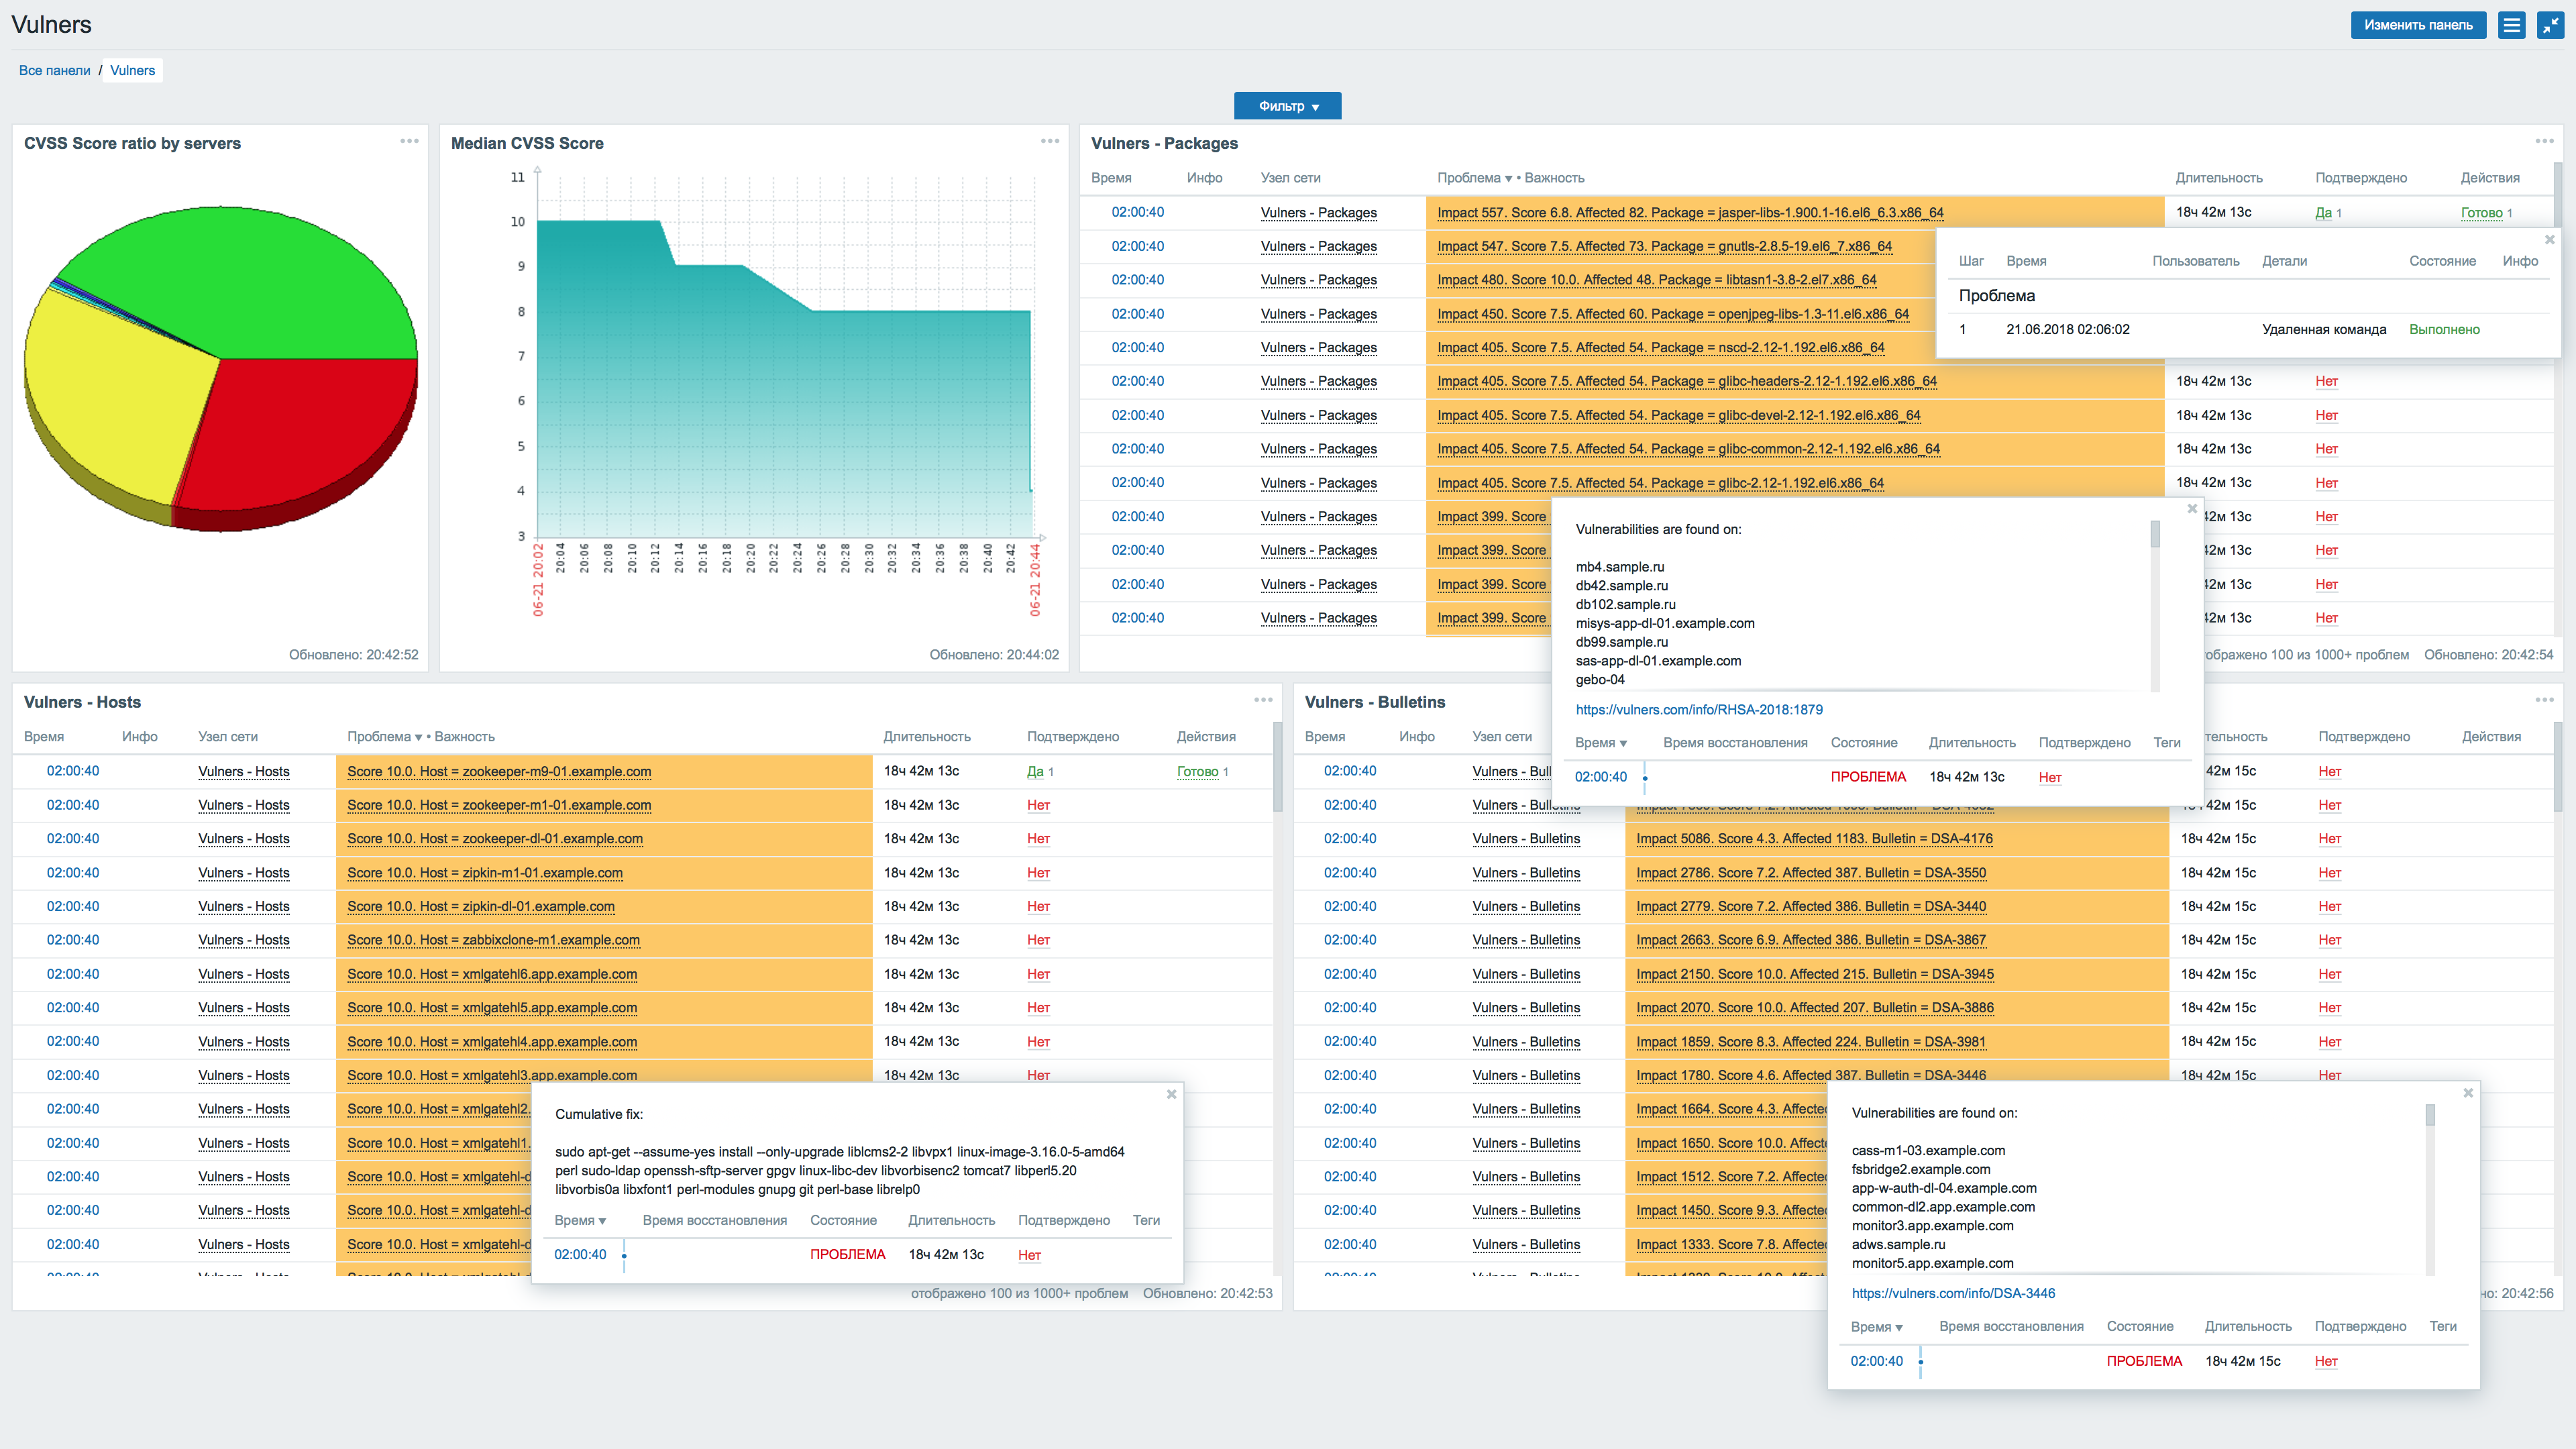 vulnerscom/zabbix-threat-control
Плагин Zabbix для оценки уязвимостей
 s4n7h0/halcyon-ide
Первая IDE для разработки скриптов Nmap (NSE).








