
 #1
Автоматизированные инструменты для обнаружения известных уязвимостей в системах и приложениях.
Рекомендация Kitploit

 abdulr7mann/hackerenv
Автоматизированный инструмент для тестирования на проникновение, который сканирует IP-адреса, порты и уязвимости, выполняет эксплойты и предоставляет…
 capture0x/lfi-finder
Автоматизированный сканер для обнаружения уязвимостей Local File Inclusion (LFI) в веб-приложениях путем анализа URL-адресов и тестирования полезных…
 deepseasred/autonessus
Этот скрипт взаимодействует с Nessus API, чтобы помочь автоматизировать сканирования. В зависимости от переданного флага, скрипт позволяет вывести…
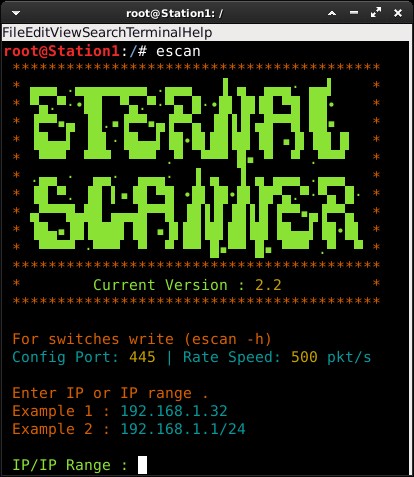 peterpt/eternal_scanner
Интернет-сканер для эксплойта CVE-2017-0144 (Eternal Blue) и CVE-2017-0145 (Eternal Romance)
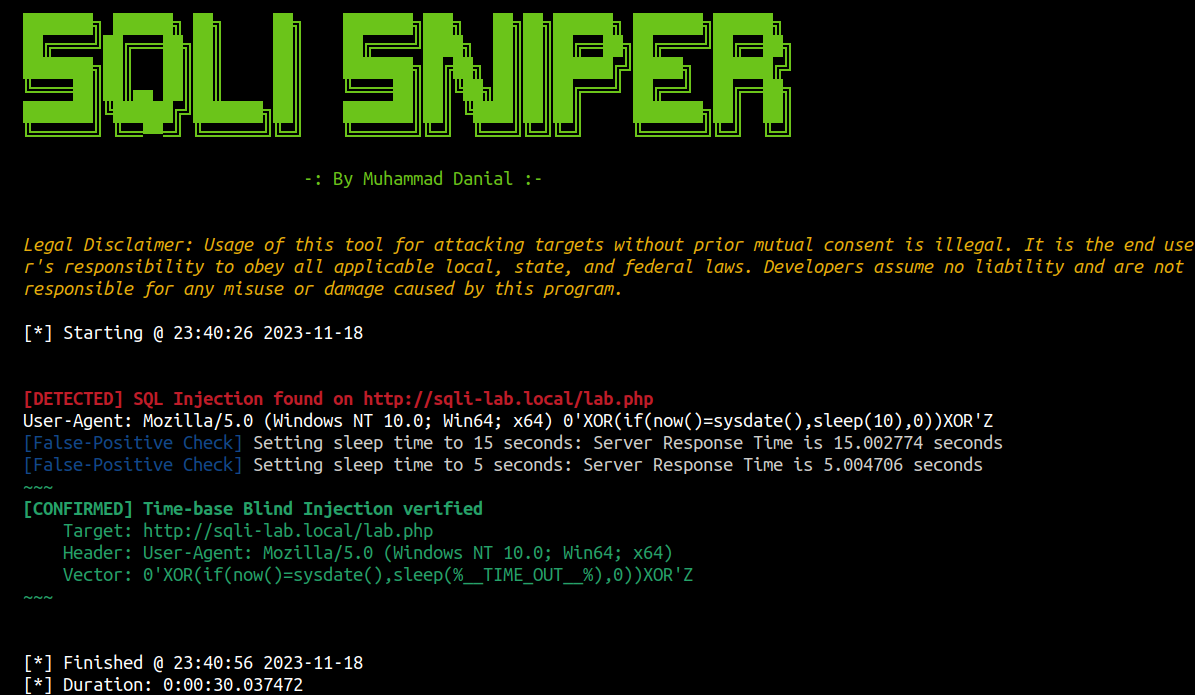 danialhalo/sqlisniper
Продвинутый фаззер для слепой SQL-инъекции на основе времени для HTTP-заголовков
 madhavmehndiratta/dorkscanner
Типичный сканер доров поисковых систем собирает данные с поисковых систем с помощью доров, которые вы предоставляете, чтобы найти уязвимые URL-адреса.
 m4dm0e/dirdar
DirDar — это инструмент, который ищет (403-Forbidden) каталоги, чтобы взломать их и получить листинг директорий.
 gonzosint/whatcms
Оболочка для обнаружения CMS и эксплуатации, идентифицирующая более 330 систем управления контентом, с последующим запуском автоматизированных…
 in3tinct/see-surf
Инструмент безопасности для поиска потенциально уязвимых параметров межсерверной подделки запросов (SSRF).
 lwzsoviet/noxss
Более быстрый XSS сканер, поддерживает reflected-xss и dom-xss
 jobroche/libssh-scanner
Скрипт для выявления узлов, уязвимых для CVE-2018-10933
 vercel-labs/fix-react2shell-next
Одна команда для исправления CVE-2025-66478 (React 2 Shell RCE) в вашем приложении Next.js / React RSC.
 redhuntlabs/bucketloot
BucketLoot — это автоматический инспектор S3-совместимых bucket'ов, который помогает пользователям извлекать активы, выявлять утечки секретов и даже…
 designsecurity/progpilot
Инструмент статического анализа безопасности приложений на PHP (SAST), который выполняет анализ на основе меток для обнаружения XSS, SQL-инъекций и…
 fnk0c/cangibrina
Быстрый и мощный искатель дашбордов (админок)
 assetnote/ghostbuster
Устраните висящие эластичные IP-адреса, выполнив анализ ваших ресурсов во всех ваших учетных записях AWS.
 dev-sec/puppet-os-hardening
Этот puppet-модуль предоставляет множество конфигураций, связанных с безопасностью, обеспечивая всестороннюю базовую защиту.
 capture0x/lfi-space
Автоматизированный сканер уязвимостей локального включения файлов (LFI) с режимами поиска через Google Dork и целевого сканирования URL для…








