Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
XSSCon — XSSCon: Простой инструмент для сканирования XSS | Kitploit
Инструменты/GitHubGitHub/menkrep1337/xsscon
Сканеры уязвимостейСканеры веб-уязвимостейВеб-безопасностьКраулер
GitHubmenkrep1337/xsscon

XSSCon

XSSCon: Простой инструмент для сканирования XSS

Репозиторий
24769817 лет назадПроверено Kitploit
Поделиться


Мощный XSS-сканер, написанный на Python 3.7

Установка

Требования:

  • BeautifulSoup4
  • pip install bs4
    
  • requests
  • pip install requests
    
  • python 3.7

  • Команды:
    git clone https://github.com/menkrep1337/XSSCon
    chmod 755 -R XSSCon
    cd XSSCon
    python3 xsscon.py --help 
    

    Использование

    Базовое использование:

    python3 xsscon.py -u http://testphp.vulnweb.com
    

    Расширенное использование:
    python3 xsscon.py --help
    

    Основные возможности

    • сканирование всех ссылок на веб-сайте (движок краулера)
    • Поддерживаются формы POST и GET
    • множество настраиваемых параметров
    • Расширенная обработка ошибок
    • Поддержка многопроцессорности.✔️
    • И т.д....

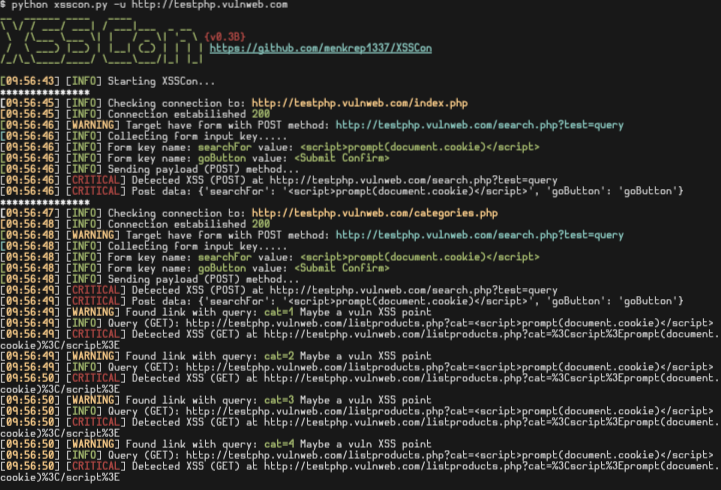
    Скриншот

    План развития

    v0.3B:

  • Добавлены пользовательские опции (--proxy, --user-agent и т.д.)

  • Патч v0.3B:

  • Добавлена поддержка метода формы GET
  • v0.4B:

  • Улучшена обработка ошибок
  • Теперь поддерживаются множественные параметры для метода GET
  • Релиз v0.5 (Финальный):

    • Исправлены ошибки
    • Теперь поддерживаются куки. (--cookie {})

    Примечание

    • Извините за мой плохой английский
    • если запустить xsscon в терминале Win10, вывод будет неаккуратным
    • сейчас не поддерживает DOM
    Скачать инструмент

    Популярное

    Смотреть все →

    Откройте для себя самые используемые инструменты нашего сообщества.

    • 1

      OsintHunter

      letox4/osinthunter

      🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

      911
    • 2

      ghostlock-app

      yukonga/ghostlock-app

      # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

      548
    • 3

      redforge

      cybersecurity91/redforge

      Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

      366
    • 4

      ARTEX

      baarai/artex

      Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

      362
    • 5

      looking-glass

      anonghosty/looking-glass

      Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

      311
    • 6

      CyberStrikeAI

      ed1s0nz/cyberstrikeai

      Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

      287

    Изучить все инструменты

    Просмотрите нашу коллекцию инструментов

    Смотреть все инструменты →