
 #1
Инструменты для выявления, оценки и приоритизации слабых мест безопасности в системах и приложениях.
Рекомендация Kitploit
 hev0x/cve-2021-26084_confluence
Эксплойт на Python для CVE-2021-26084 — уязвимости внедрения OGNL в Confluence Server/Data Center, позволяющей аутентифицированному или…
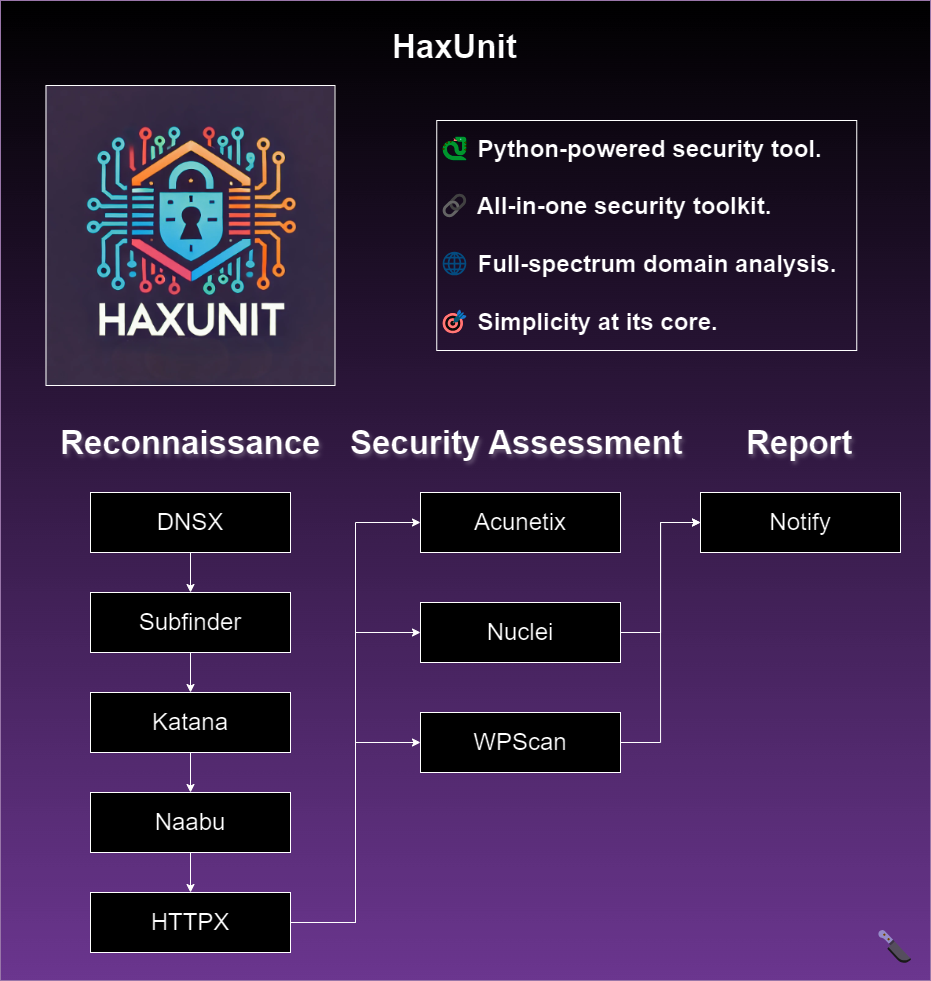 bandit-haxunit/haxunit
Инструмент автоматизированной разведки веб-доменов и оценки безопасности, объединяющий перечисление поддоменов, сканирование портов, сканирование…
 cybereason-public/owlsm
Движок правил Sigma внутри ядра Linux с использованием eBPF. Основное внимание уделяется возможностям предотвращения.
 straightblast/my-poc-exploits
Эксплойты PoC, которые я написал. Они предоставляются как есть, и я не буду оказывать поддержку.
 infobyte/cve-2022-27255
Автоматизированный набор инструментов для анализа прошивок и эксплуатации CVE-2022-27255 — переполнения буфера в Realtek eCos SDK SIP ALG,…
 emredavut/cve-2025-55182
Расширение Chrome и сканер Shodan для обнаружения и демонстрации уязвимостей RCE в React Server Components (RSC) и приложениях Next.js, с…
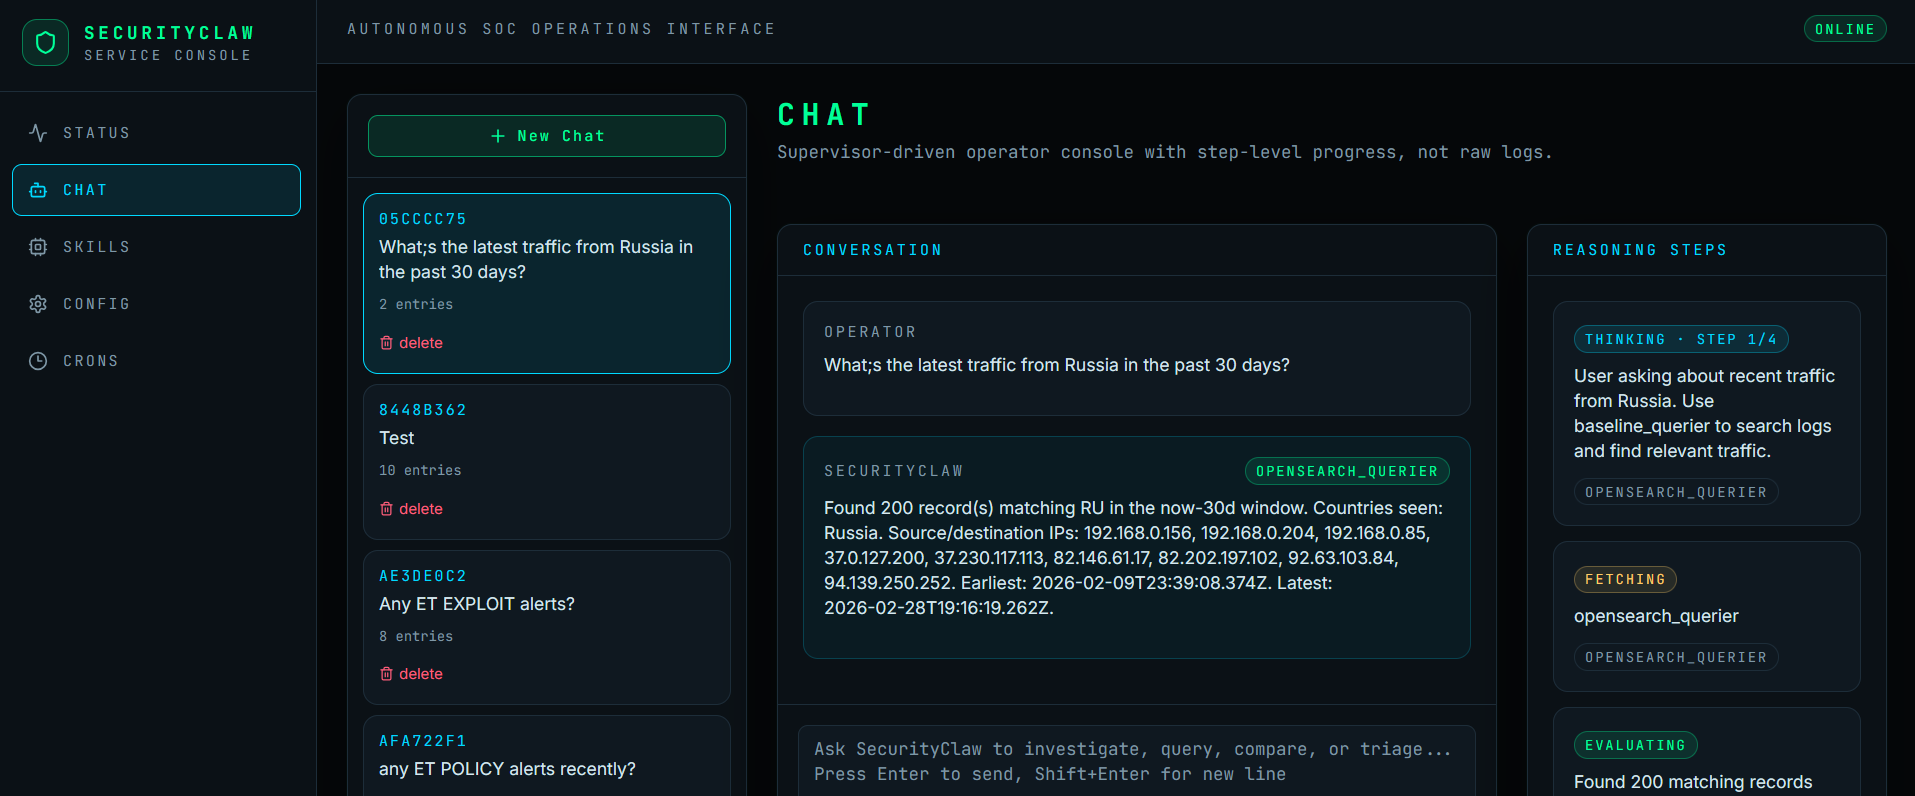 securityclaw/securityclaw
Модульный, основанный на навыках автономный агент Центра операций безопасности (SOC), который мониторит данные OpenSearch/Elasticsearch, создает…
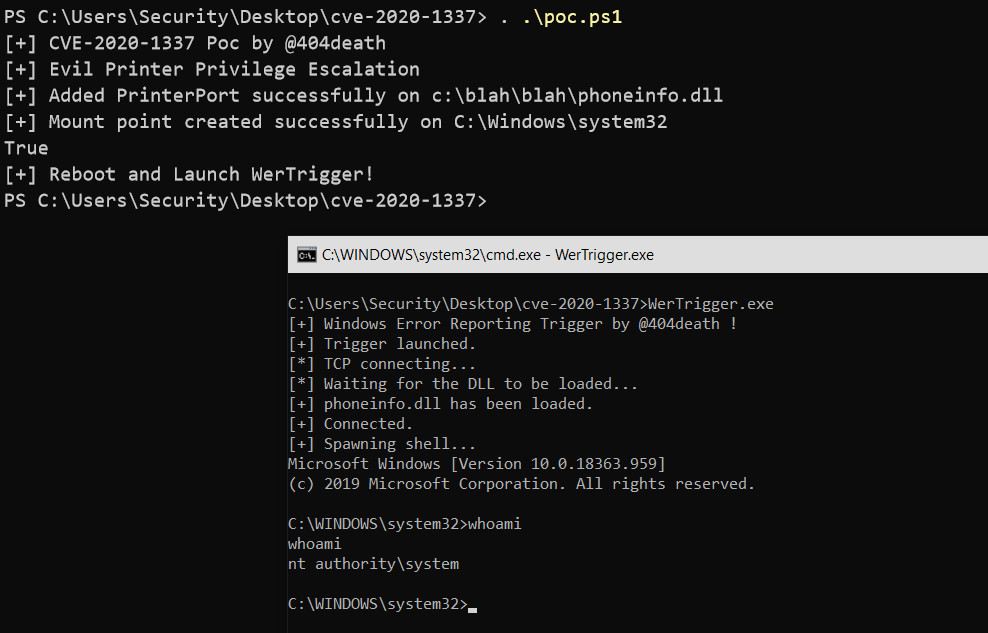 sailay1996/cve-2020-1337-poc
PoC для CVE-2020-1337 (Windows Print Spooler - повышение привилегий)
 api0cradle/cve-2023-23397-poc-powershell
Скрипт PowerShell для эксплуатации CVE-2023-23397 путем отправки или сохранения вредоносных приглашений календаря Outlook, которые вызывают утечку…
 uwctcjnwlk/web3-decoder
Расширение Burp Suite для декодирования вызовов Ethereum JSON-RPC и взаимодействий со смарт-контрактами, поддерживающее несколько сетей и…
 dragonked2/egyscan
Egyscan — лучший сканер уязвимостей веб-приложений; это многофункциональный защитный инструмент, предназначенный для укрепления ваших веб-приложений…
 wh04m1001/cve-2023-21752
PoC-эксплойт для CVE-2023-21752 — уязвимости удаления произвольных файлов в службе Windows Backup, с двумя вариантами, включая повышение привилегий…
 0xkol/badspin
Bad Spin: Android Binder - эксплуатация повышения привилегий (CVE-2022-20421)
 catsploit/catsploit
Инструмент автоматизированного тестирования на проникновение, использующий оценку техник кибератак (CATS) для выбора и выполнения оптимальных…
 irsdl/ysonet
Генератор полезных нагрузок для десериализации для различных .NET-форматтеров
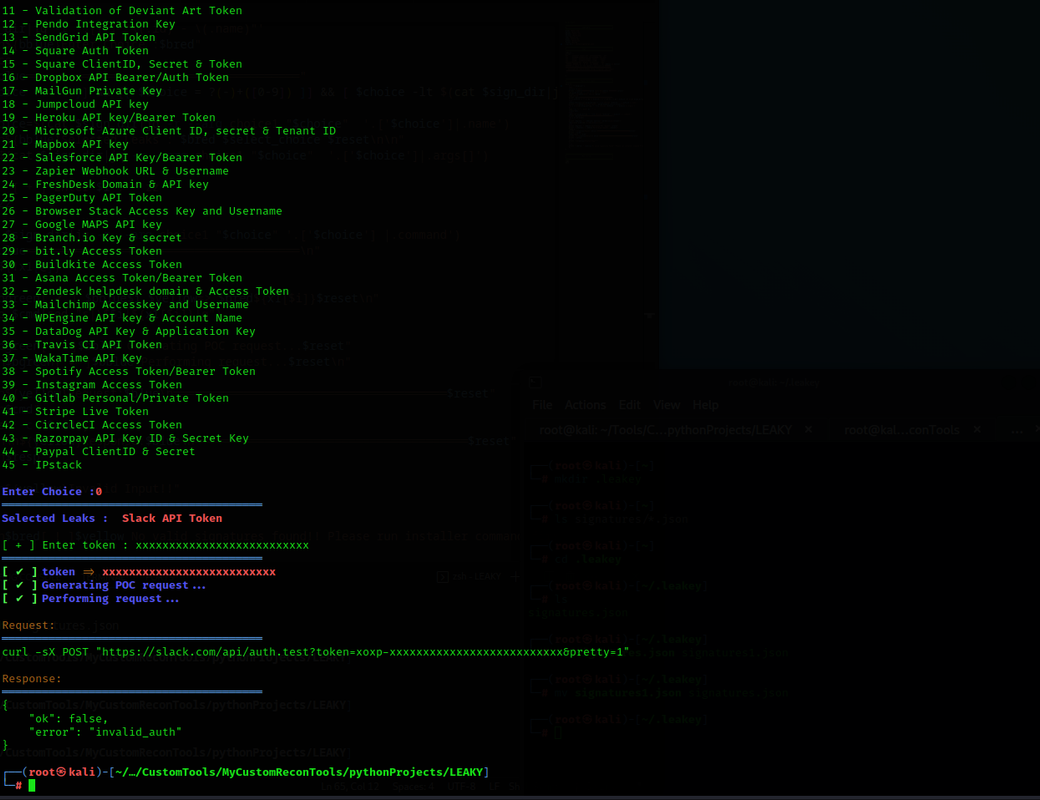 rynosec/leakey
Проверяет утекшие API-токены и ключи с помощью настраиваемых проверок подписей на основе JSON. Предназначен для пентестеров и баг-хантеров для оценки…
 preempt/credssp
Код, демонстрирующий CVE-2018-0886
 fox-it/cve-2019-1040-scanner
Сканер уязвимостей SMB, который обнаруживает CVE-2019-1040 путем отправки недопустимых пакетов аутентификации NTLM, что позволяет проводить атаки MIC…








