Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
LEAKEY — Проверяет утекшие API-токены и ключи с помощью настраиваемых проверок подписей на основе JSON. Предназначен для пентестеров и баг-хантеров для оценки последствий раскрытых учетных данных. | Kitploit
Инструменты/GitHubGitHub/rynosec/leakey
Анализ уязвимостейСбор информацииТестирование на ПроникновениеОбнаружение Секретов
GitHubrynosec/leakey

LEAKEY

Проверяет утекшие API-токены и ключи с помощью настраиваемых проверок подписей на основе JSON. Предназначен для пентестеров и баг-хантеров для оценки последствий раскрытых учетных данных.

Репозиторий
38152412 лет назадПроверено Kitploit
Поделиться

LEAKEY 🔑

leakeylogo.png
LEAKEY — это инструмент для проверки утекших API-токенов/ключей, обнаруженных в ходе пентестов и Red Team мероприятий.
Скрипт очень полезен для баг-хантеров для проверки и определения влияния утекших учетных данных.

LEAKEY использует файл сигнатур на основе JSON, расположенный в ~/.leakey/signatures.json
Идея LEAKEY — сделать его легко настраиваемым и простым в добавлении новых сервисов/проверок по мере их обнаружения.

LEAKEY загружает список сервисов/проверок через файл сигнатур. Если вы хотите добавить больше проверок/сервисов, просто добавьте их в файл signatures.json

Требования:

  • jq

Установка:

curl https://raw.githubusercontent.com/rohsec/LEAKEY/master/install.sh -o leaky_install.sh && chmod +x leaky_install.sh && bash leaky_install.sh

Использование:

После выполнения команды установки просто запустите следующую команду в терминале:

leaky

Добавление проверок:

Все проверки LEAKEY определены в файле signatures.json.
Чтобы добавить новые проверки, просто добавьте записи в файл сигнатур ~/.leakey/signatures.json

{
    "id": 0,
    "name": "Slack API Token",
    "args": [
      "token"
    ],
    "command": "curl -sX POST \"https://slack.com/api/auth.test?token=xoxp-$token&pretty=1\""
  }

Пожертвования (Купи мне кофе):

Вы можете поддержать меня, чтобы я вносил больше вклада в open source с помощью пожертвований. НИКОГДА НЕ ПРОСИЛ, НО ВСЕГДА ЦЕНИТСЯ.

Buy Me A Coffee

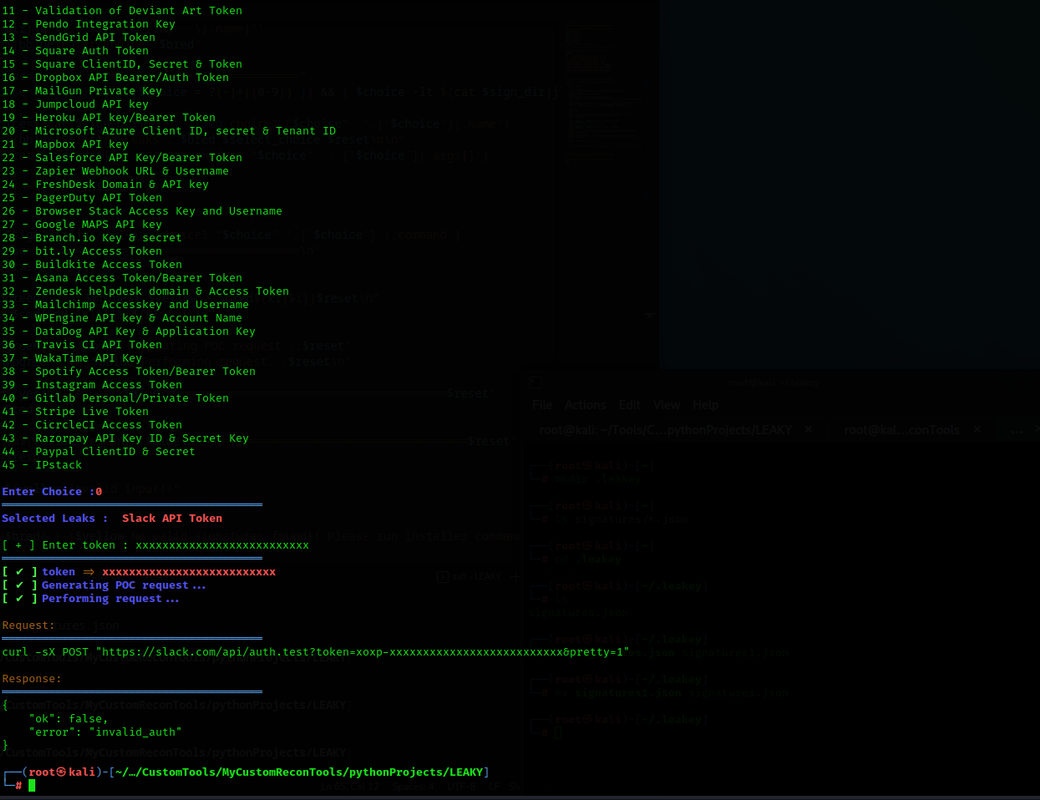
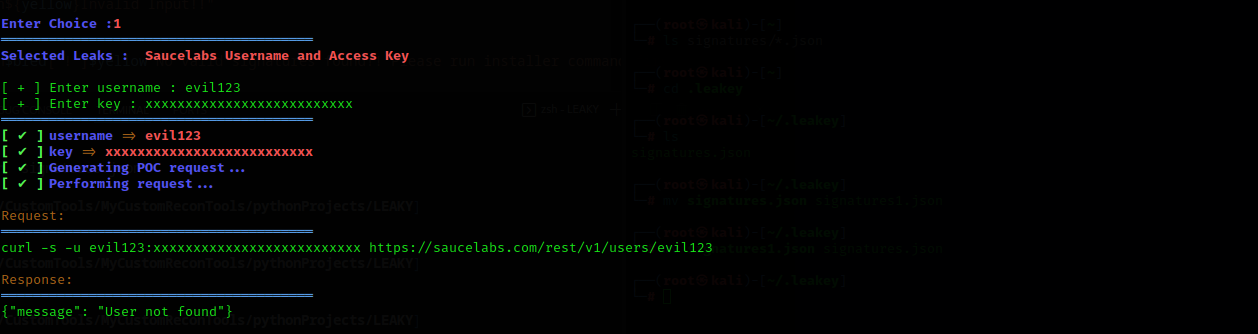
Скриншоты:

leakey1.png
leakey2.png
leakey3.png

Благодарности:

@streaa - https://github.com/streaak/keyhacks
@udit-thakkur - https://github.com/udit-thakkur/AdvancedKeyHacks

Правовое предупреждение:

Скрипт создан только для образовательных и этических целей. Использование скрипта для атак на цели без предварительного взаимного согласия незаконно. Разработчик не несет ответственности за любое неправомерное использование или ущерб, причиненный этим скриптом.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    327
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    256

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →