
 #1
Инструменты для выявления, оценки и приоритизации слабых мест безопасности в системах и приложениях.
Рекомендация Kitploit

 nccgroup/burpsuitehttpsmuggler
Расширение для Burp Suite, помогающее пентестерам обходить WAF или проверять их эффективность с помощью ряда техник.
 ucsb-seclab/difuze
Фаззер для драйверов ядра Linux
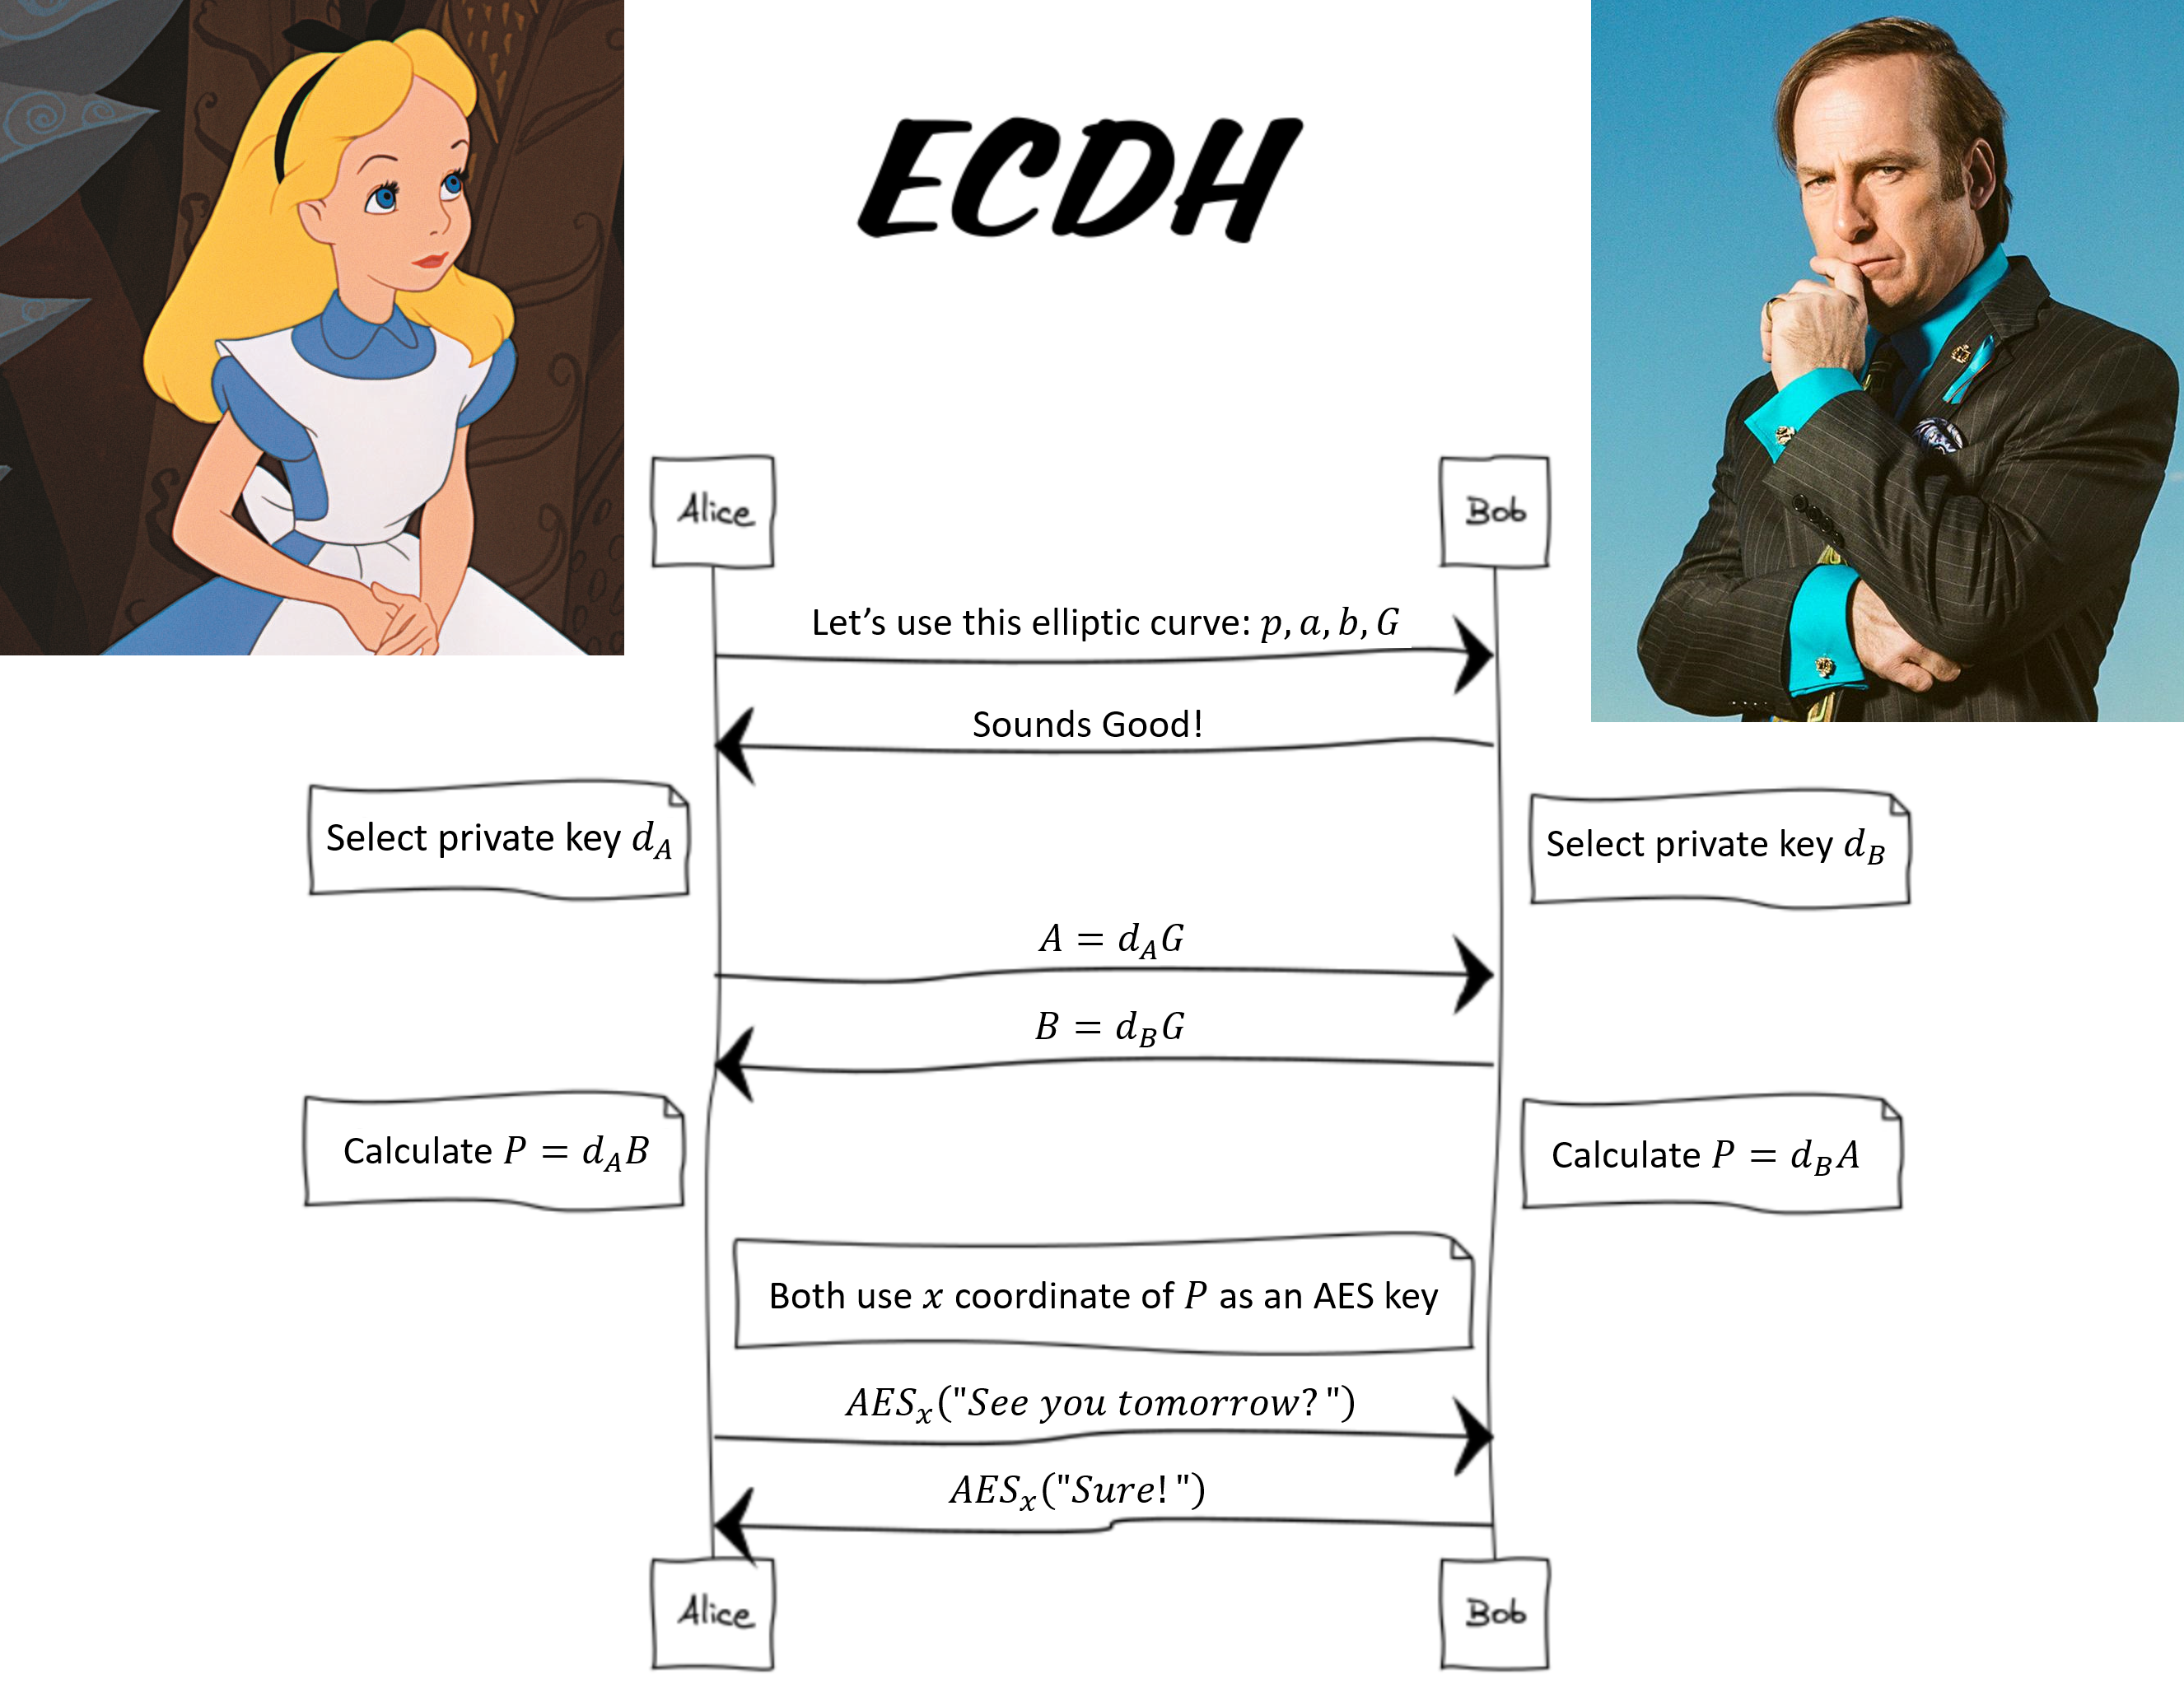 elikaski/ecc_attacks
Известные атаки на криптографию на эллиптических кривых
 sqlmapproject/testenv
Коллекция веб-страниц, уязвимых к SQL-инъекциям
 briskets/cve-2021-3493
Локальное повышение привилегий в Ubuntu через OverlayFS
 zer0condition/reversekit
x64 Dynamic Reverse Engineering Toolkit
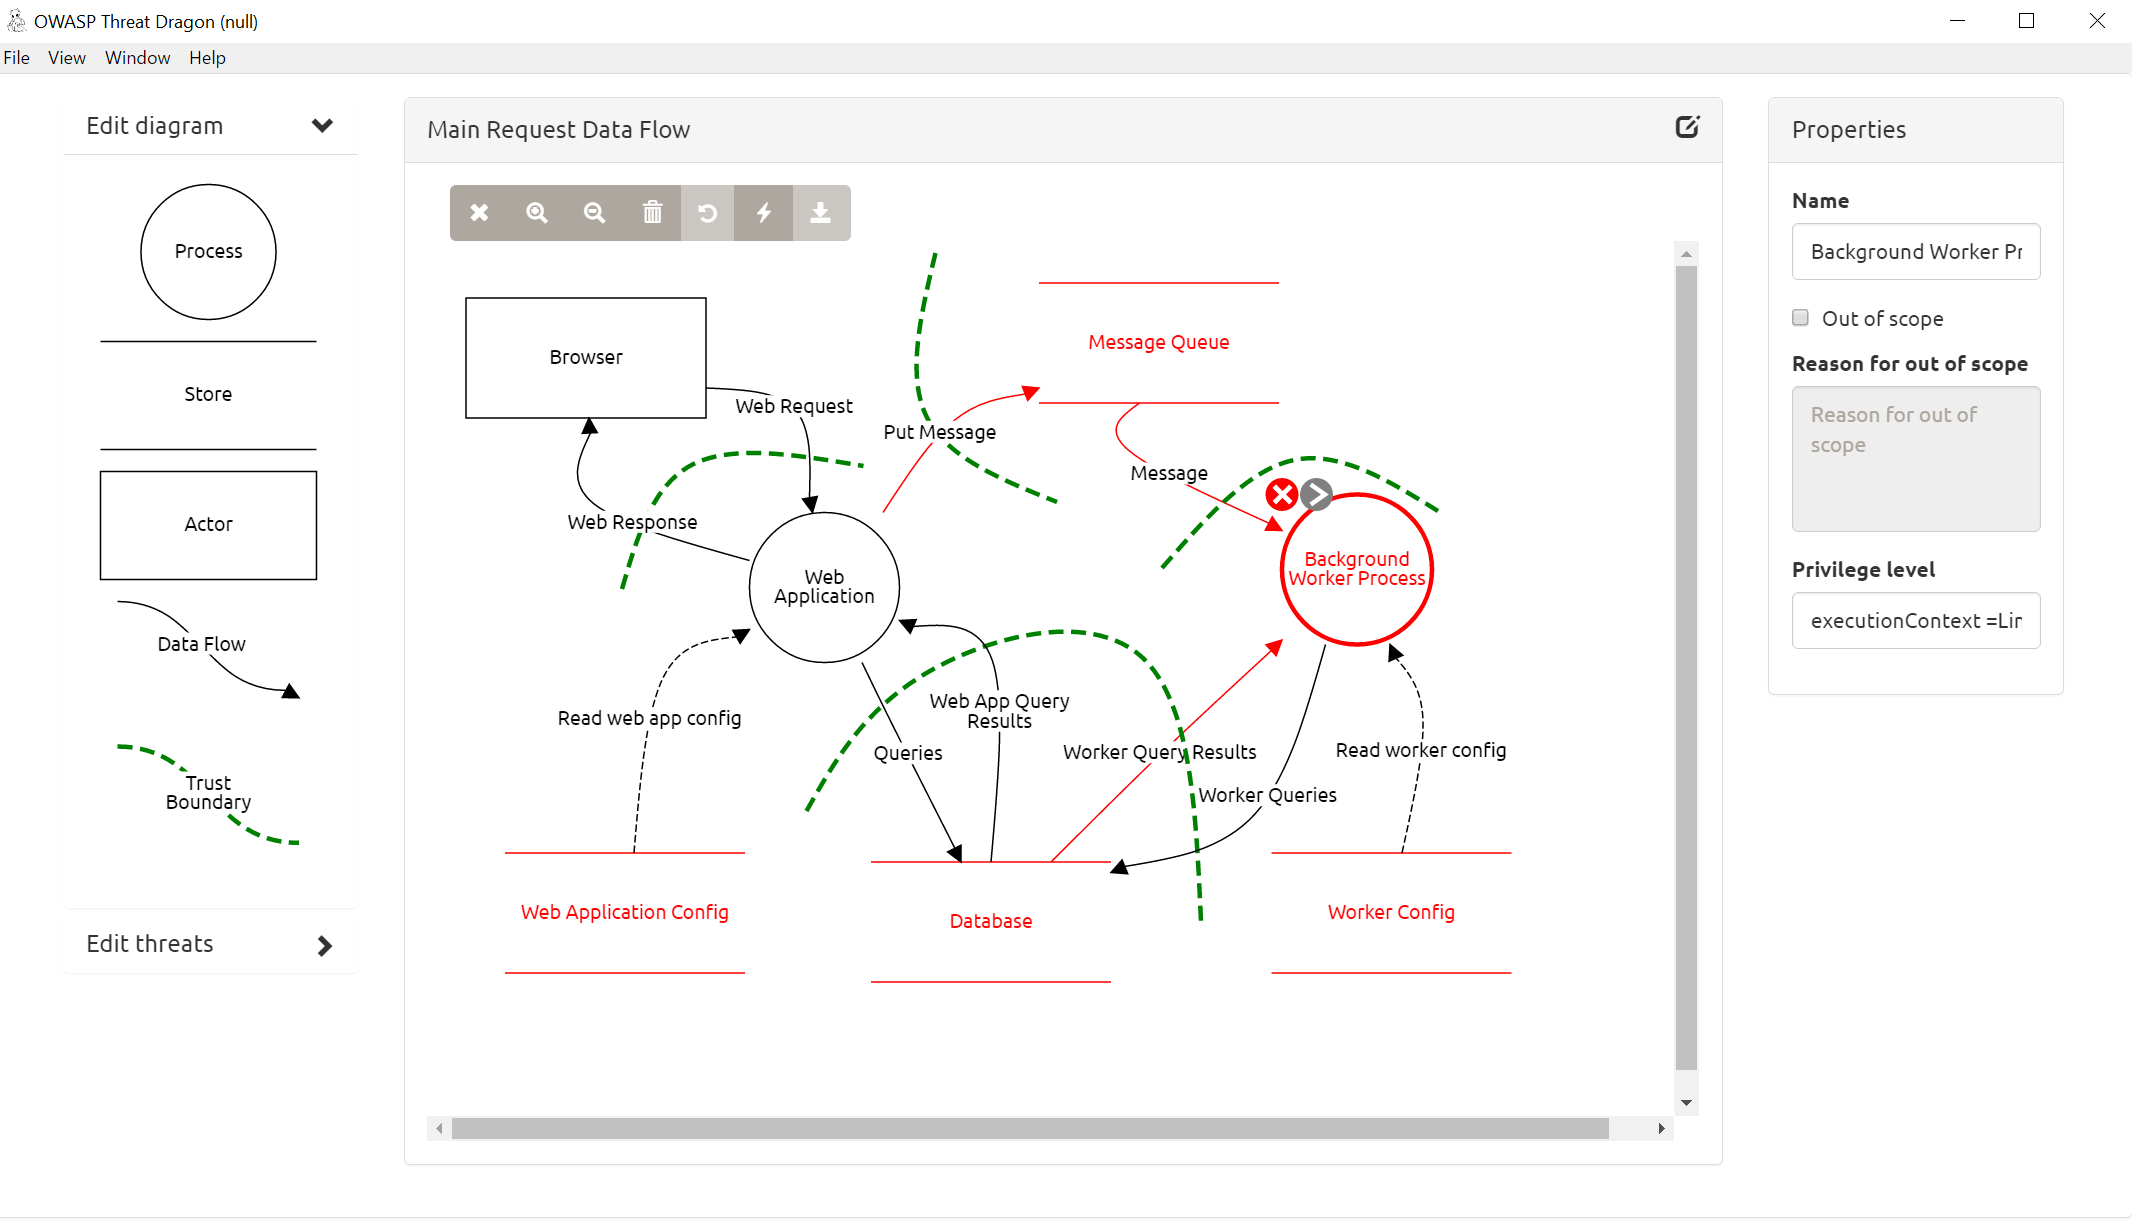 mike-goodwin/owasp-threat-dragon-desktop
Устанавливаемый настольный вариант OWASP Threat Dragon
 nickstadb/barmie
Инструмент для перечисления и атаки Java RMI.
 punk-security/smbeagle
SMBeagle - инструмент аудита файловых ресурсов.
 y4er/weblogic-shiro-shell
Использование CVE-2020-2883 в WebLogic для эксплуатации уязвимости десериализации Shiro rememberMe, однокликовая регистрация фильтра памяти AntSword…
 doyensec/regexploit
Находит регулярные выражения, уязвимые для ReDoS (атака отказа в обслуживании через регулярные выражения).
 al1ex/linuxeelvation
Linux Eelvation(持续更新)
 tothi/pwn-hisilicon-dvr
Эксплойт уровня proof-of-concept и раскрытие уязвимостей для DVR/NVR-устройств HiSilicon hi3520d. Демонстрирует RCE через веб-интерфейс, учётные…
 orleven/tentacle
Tentacle — это фреймворк для проверки и эксплуатации уязвимостей на основе POC. Он поддерживает свободное расширение эксплойтов и использует…
 star-sg/cve
Набор proof-of-concept эксплойт-скриптов, написанных командой STAR Labs для различных CVE, которые они обнаружили сами или нашли у других.
 elc0mpa/aws-doctor
Мощный CLI с открытым исходным кодом для аудита безопасности, затрат и лучших практик в AWS. 🩺 ☁️
 bonfee/cve-2022-0995
Эксплойт для CVE-2022-0995
 soulghost/iblessing
iblessing — это набор инструментов для эксплуатации безопасности iOS, в основном включающий сбор информации о приложениях, статический и динамический…








