
 #1
Инструменты для выявления, оценки и приоритизации слабых мест безопасности в системах и приложениях.
Рекомендация Kitploit
 mbechler/marshalsec
Инструмент для эксплуатации уязвимостей десериализации в Java с генераторами полезных нагрузок для нескольких маршаллеров (Jackson, XStream,…
 hasherezade/pe-bear
Инструмент для реверс-инжиниринга Portable Executable с удобным графическим интерфейсом
 13o-bbr-bbq/machine_learning_security
Исходный код о машинном обучении и безопасности.
 stackrox/kube-linter
KubeLinter — это инструмент статического анализа, который проверяет YAML-файлы Kubernetes и чарты Helm, чтобы гарантировать, что представленные в них…
 deepfence/threatmapper
Платформа защиты облачных нативных приложений с открытым исходным кодом (CNAPP)
 aflplusplus/libafl
Продвинутая библиотека для фаззинга - Соберите свой фаззер на Rust! Масштабируется на несколько ядер и машин. Для Windows, Android, MacOS, Linux,…
 9bie/php2shell-bypass-aslr-exp
Pure-HTTP exploit achieving RCE on PHP 8.4.26 + Apache mod_php via session upload_progress heap leak, dangling pointer reuse, and ASLR bypass to call…
 niklasb/libc-database
Создайте базу данных смещений libc для упрощения эксплуатации.
 opengrep/opengrep
🔎 Движок статического анализа кода для поиска проблем безопасности в коде.
 yandex/gixy
Статический анализатор конфигурации Nginx
 opencve/opencve
Агрегируйте, фильтруйте и отслеживайте CVE из нескольких источников с командным взаимодействием, настраиваемыми панелями мониторинга, оповещениями и…
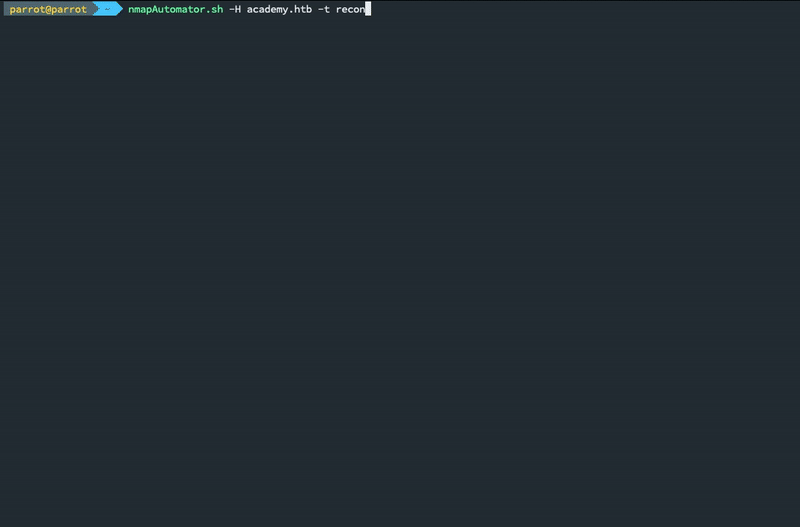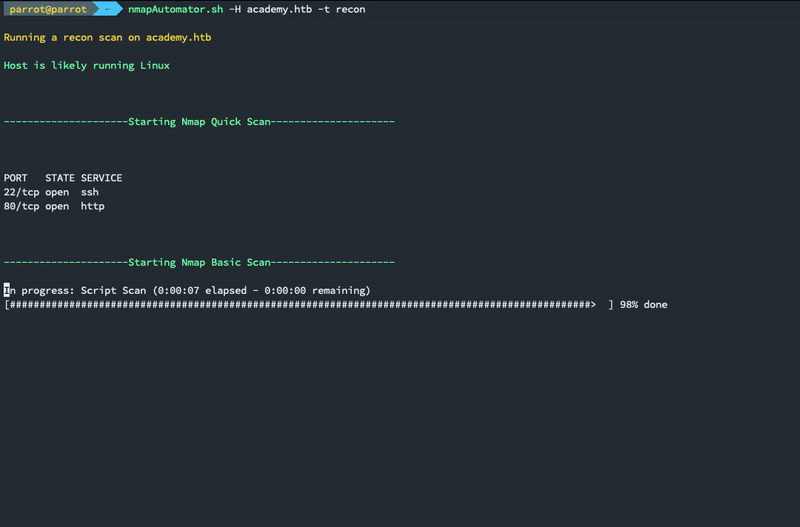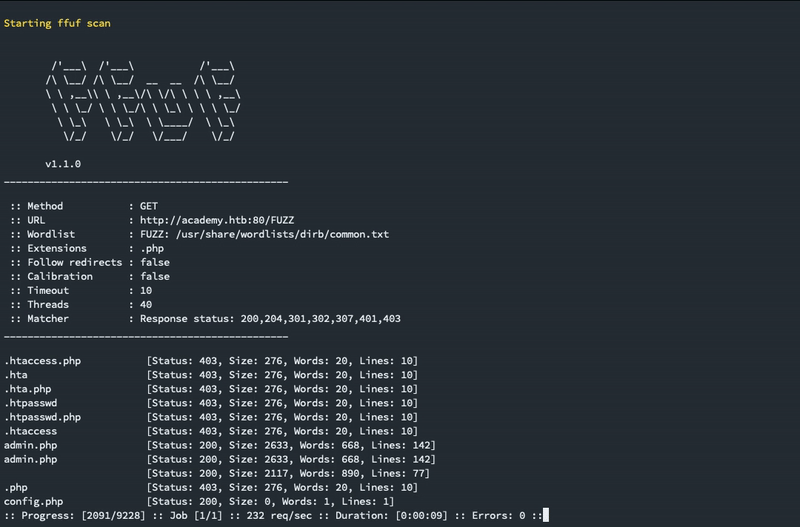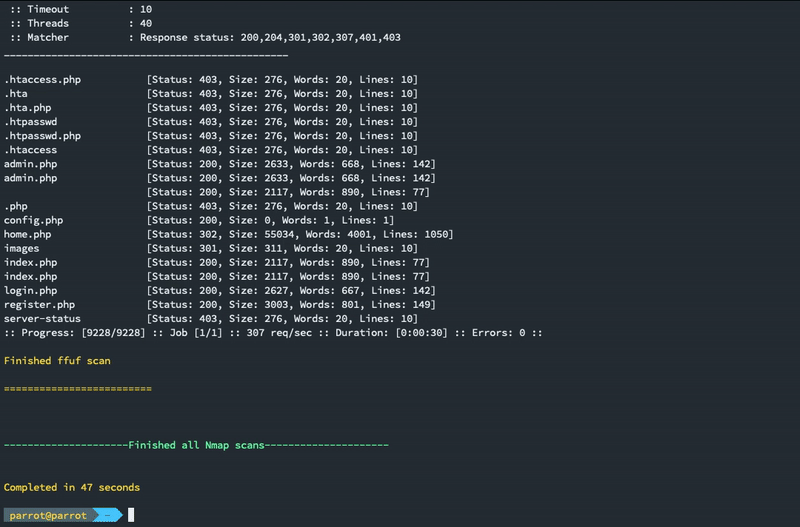 21y4d/nmapautomator
Скрипт, который можно запускать в фоновом режиме!
 liamg/traitor
:arrow_up: :skull_and_crossbones: :fire: Автоматическое повышение привилегий в Linux через эксплуатацию простых уязвимостей, например, gtfobins,…
 duo-labs/cloudmapper
CloudMapper помогает вам анализировать ваши среды Amazon Web Services (AWS).
 ticarpi/jwt_tool
:snake: Инструментарий для тестирования, модификации и взлома JSON Web Tokens
 checkmarx/kics
Сканер статического анализа для инфраструктуры-как-кода, который обнаруживает уязвимости безопасности, нарушения соответствия и неправильные…
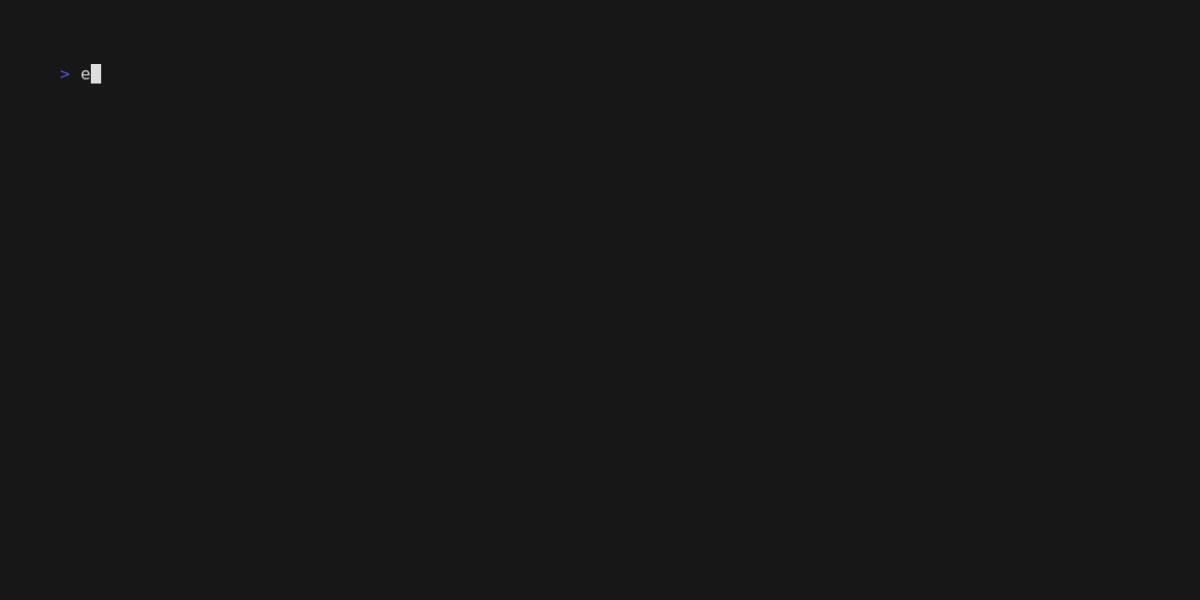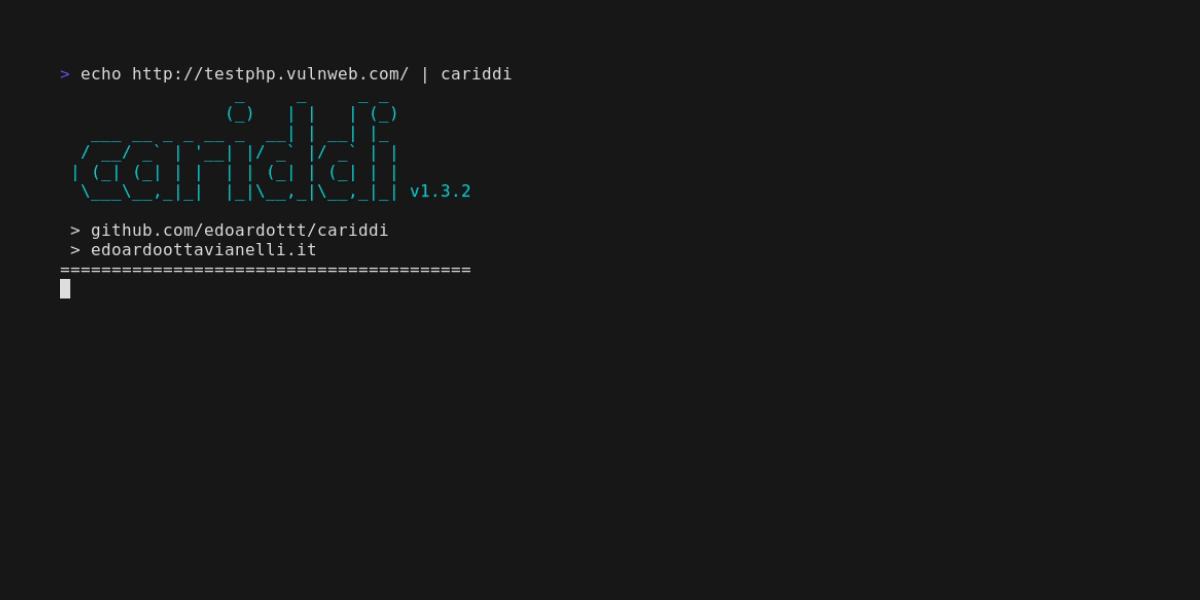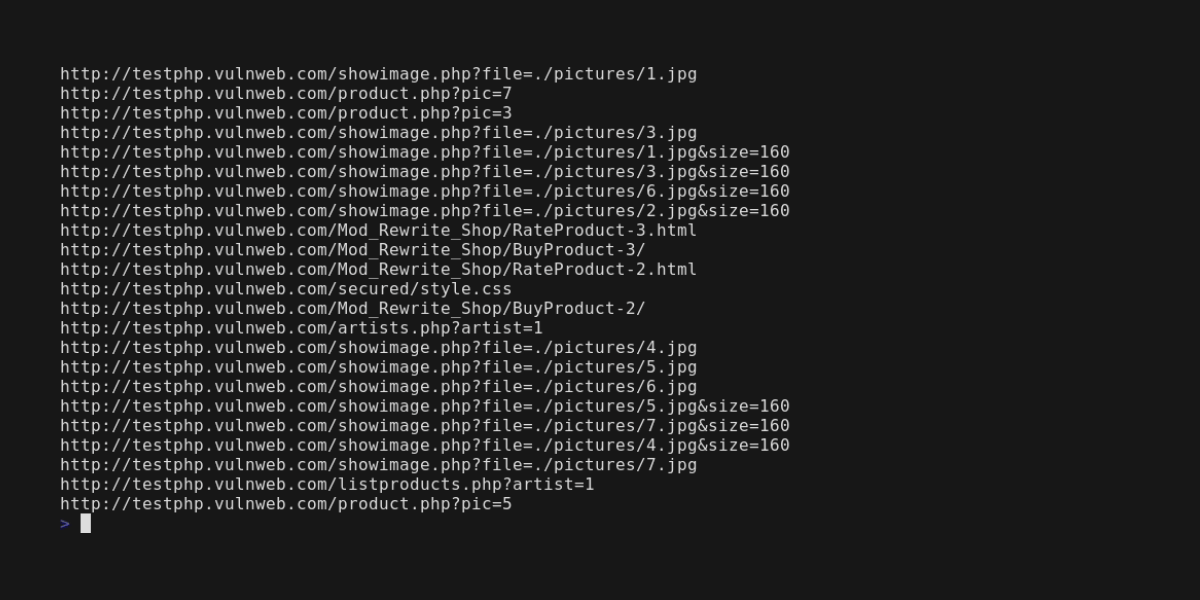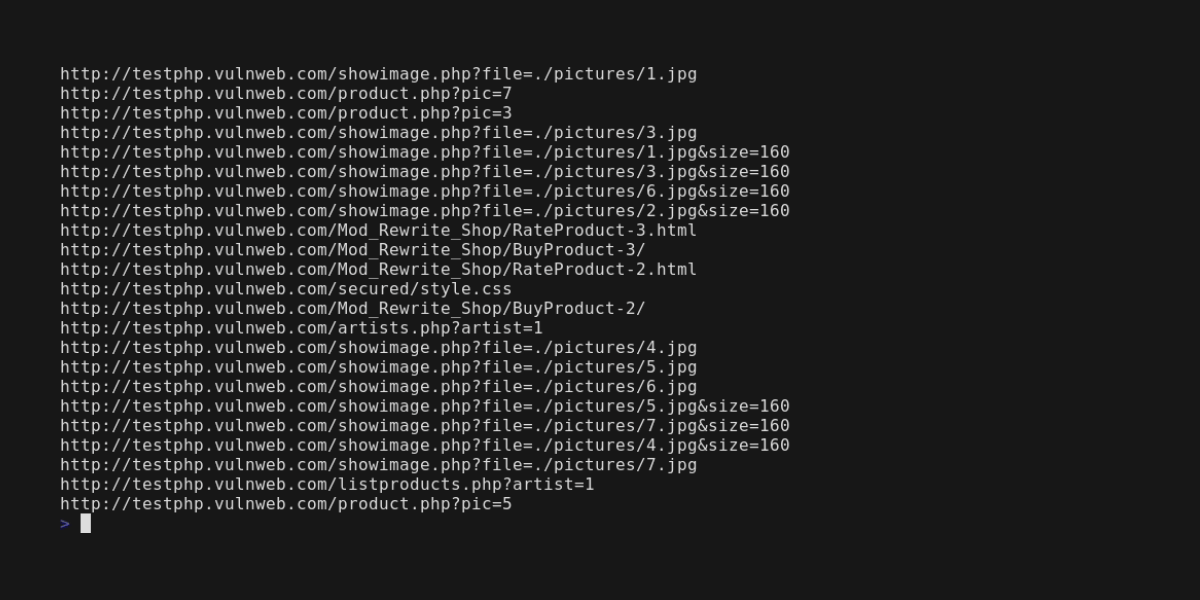 edoardottt/cariddi
Возьмите список доменов, обойдите URL-адреса и выполните поиск конечных точек, секретов, ключей API, расширений файлов, токенов и многого другого.
 projectdiscovery/public-bugbounty-programs
Курируемый сообществом список публичных программ баг-баунти и ответственного раскрытия уязвимостей.








