
 #1
Инструменты для сбора, анализа и операционализации каналов угроз, индикаторов компрометации (IOC) и тенденций атак.
Рекомендация Kitploit

 0xblackash/cve-2026-34197
CVE-2026-34197
 josh0xa/darkdump
Интерфейс OSINT для сбора данных из даркнета
 adamwhitehat/judge-jury-and-executable
Инструмент для сканирования файловой системы с целью судебного анализа и поиска угроз. Сканирует файловые системы на уровне MFT и ОС, сохраняет…
 abubakarsiddik31/zdr
Курируемое руководство по конфигурациям нулевого хранения данных для API LLM. Охватывает специфичные для провайдеров конечные точки ZDR, модели…
 darksp33d/hyperhives-macos-infostealer-analysis
Полный статический анализ HyperHives macOS Rust infostealer — 571 расшифрованных значений конфигурации, инфраструктура C2, атрибуция DPRK/Contagious…
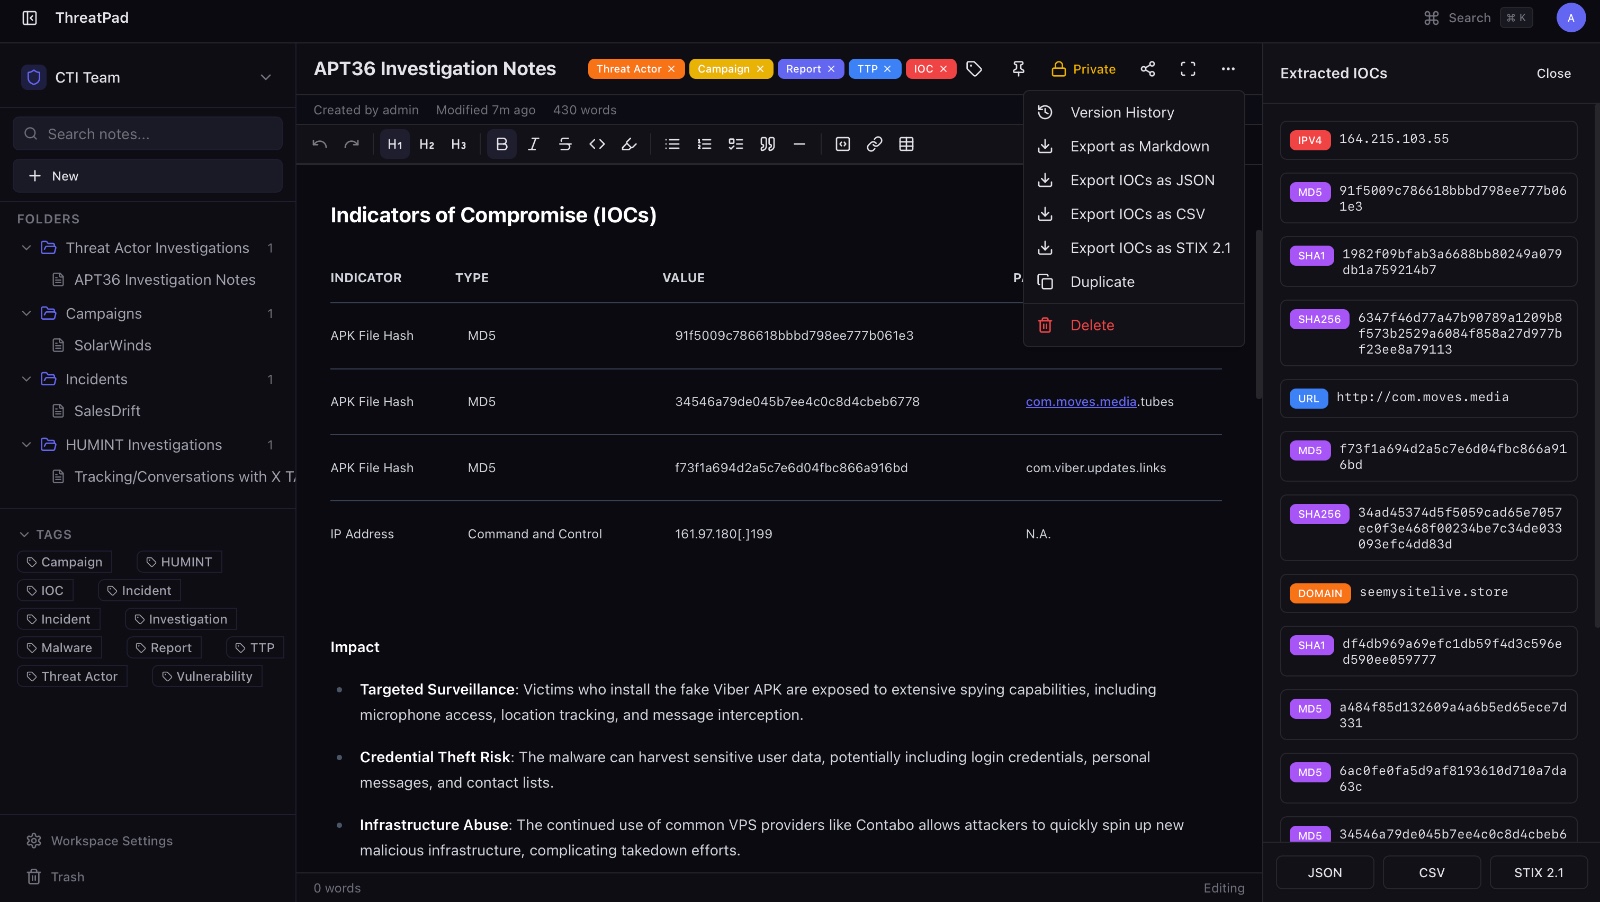 bhavikmalhotra/threatpad
Платформа с открытым исходным кодом для совместного ведения заметок командами по кибербезопасности и CTI. Автоматическое извлечение IOC, экспорт в…
 adham504/sentinelthread-forensics
Высокоскоростная платформа криминалистической триаж Windows, которая оркестрирует движок Hayabusa для преобразования сырых журналов EVTX в…
 ashrafzaryouh/cve-2026-22812
Рекомендации по безопасности и технический анализ CVE-2026-22812 — неаутентифицированного RCE через локальный HTTP-сервер на localhost в OpenCode, с…
 0xblackash/cve-2026-22812
CVE-2026-22812
 ashrafzaryouh/cve-2026-22557
Аналитическая заметка о CVE-2026-22557 — неаутентифицированном обходе пути (CWE-22) в Ubiquiti UniFi Network Application, включая сведения о…
 jgoyd/fourteen_endpoints
Shell-компании внутри Privacy Relay от Apple
 fevar54/cve-2026-3502-scanner---trueconf-vulnerability-detection-tool
Сканер CVE-2026-3502: обнаруживает уязвимые клиенты TrueConf и IOCs TrueChaos. Отчёты JSON/HTML/CSV.
 randomaccess3/detections
Курируемый репозиторий информации об обнаружении и рекомендаций по проверке для выявления вредоносной активности в корпоративных средах.
 google/threat-team
Больше не поддерживается. Обратитесь к коллекциям Google Threat Intelligence / Virus Total.
 elastic/supply-chain-monitor
Автоматизированный монитор безопасности цепочки поставок, который опрашивает реестры PyPI и npm, сравнивает новые релизы с предыдущими и использует…
 salaheldinfikri/kalim_backdoor
Kalim backdooe Malware Report
 sunchero/naga
платформа детонации вредоносных программ
 zedocun/sharepoint-toolshell-cve-2025-53770-incident-analysis
Технический анализ попытки эксплуатации SharePoint ToolShell (CVE-2025-53770), включающей RCE, развертывание веб-шелла и извлечение MachineKey.







