Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-22812 — CVE-2026-22812 | Kitploit
Инструменты/GitHubGitHub/0xblackash/cve-2026-22812
Анализ уязвимостейЭксплуатацияВеб-безопасностьРазведка угрозОбучение и ОбразованиеРеагирование на Инциденты
GitHub0xblackash/cve-2026-22812

CVE-2026-22812

CVE-2026-22812

Репозиторий
1427 месяцев назадЕщё не проверено
Поделиться

🔐 CVE-2026-22812 — Неаутентифицированный HTTP-сервер OpenCode → удалённое выполнение кода (RCE)

bda545bb-f57e-4905-be5d-42c67ba41d04_1280x721

CVE Severity CVSS Status License


Уведомление безопасности, технический анализ, рекомендации по обнаружению и меры по смягчению последствий для CVE-2026-22812


📌 Обзор

CVE-2026-22812 — это уязвимость высокой степени серьёзности, приводящая к удалённому выполнению кода (RCE), затрагивающая версии OpenCode до 1.0.216.

Проблема заключается в том, что OpenCode автоматически запускает неаутентифицированный локальный HTTP-сервер, к которому можно получить доступ:

  • локальным вредоносным процессам
  • вкладкам браузера благодаря разрешающему CORS
  • внедрённому веб-контенту
  • cross-origin-запросам к localhost

Это позволяет злоумышленникам выполнять произвольные команды оболочки с привилегиями текущего пользователя


🚨 Серьёзность

МетрикаЗначение
Идентификатор CVECVE-2026-22812
СерьёзностьВысокая
CVSS8.8
CWECWE-306, CWE-749, CWE-942
Тип атакиУдалённое выполнение кода
Исправленная версия1.0.216+

Источник: NVD / GitHub Advisory


🧠 Техническая первопричина

Уязвимые версии автоматически открывают HTTP-сервис localhost без аутентификации.

Поскольку сервис также принимает запросы от разрешающих cross-origin-источников, любая вредоносная веб-страница может отправлять такие запросы, как:

POST /session/:id/shell

Это может привести к:

  • выполнению произвольных команд
  • краже учётных данных
  • эксфильтрации исходного кода
  • раскрытию SSH-ключей
  • компрометации облачных токенов
  • локальному закреплению в системе

💥 Воздействие

Успешная эксплуатация может привести к:

  • 🔓 Полной компрометации рабочей станции разработчика
  • 🗝️ Утечке секретов (.env, SSH, токены API)
  • 📂 Несанкционированному доступу к исходному коду
  • ☁️ Перехвату сеансов облачного CLI
  • 🧪 Рискам компрометации цепочки поставок
  • 🖥️ Выполнению произвольных команд оболочки от имени вошедшего пользователя

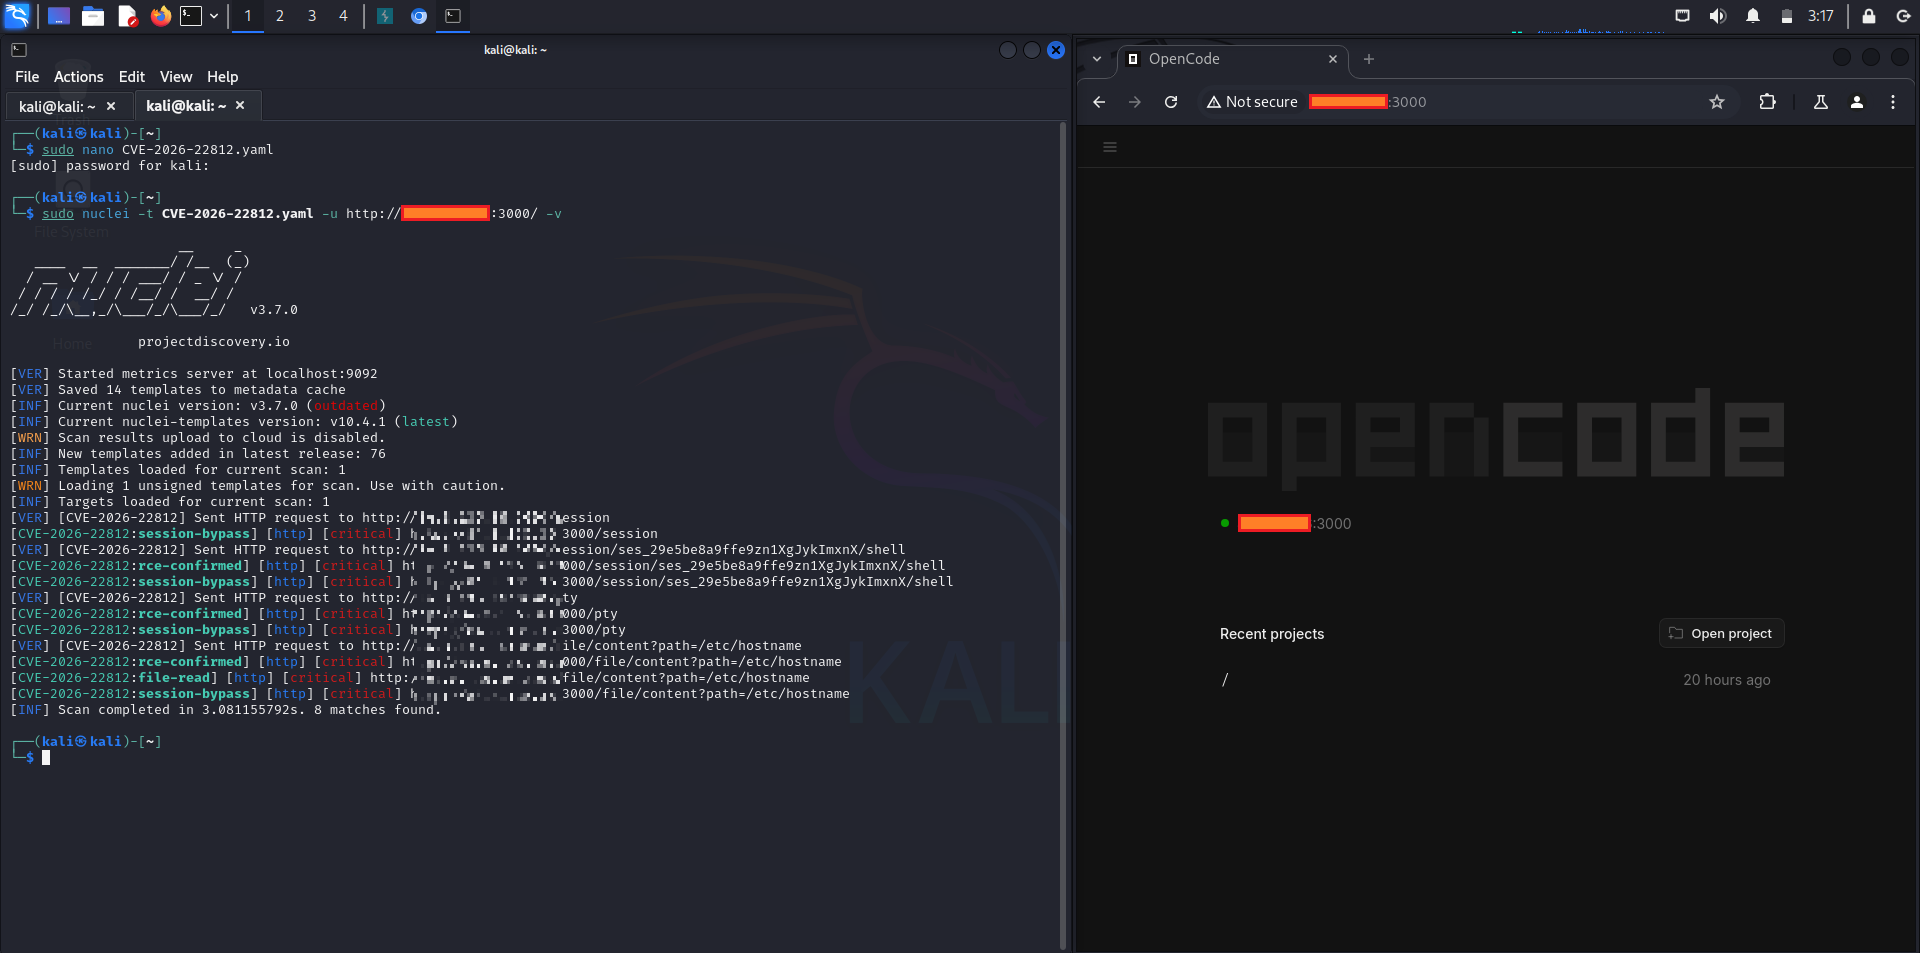
📸 Скриншот

cve-2026-22812 1 cve-2026-22812

📦 Затронутые версии

Vulnerable: < 1.0.216
Safe:       >= 1.0.216

🛠️ Меры по смягчению последствий

✅ Рекомендуемое исправление

Немедленно обновитесь:

npm update opencode

или установите безопасную версию:

npm install [email protected]

🧱 Временные обходные меры

Если немедленное обновление невозможно:

  • ограничьте доступ к портам localhost
  • изолируйте OpenCode в контейнере
  • блокируйте подозрительные запросы к localhost
  • закрывайте недоверенные вкладки браузера
  • смените раскрытые учётные данные
  • отключите разрешающий CORS, если это настраивается

🔍 Рекомендации по обнаружению

Индикаторы возможной эксплуатации:

  • необычные команды оболочки, порождаемые OpenCode
  • подозрительные POST-запросы к localhost
  • запросы к портам OpenCode, исходящие из браузера
  • неожиданный доступ к файлам в каталогах проекта
  • аномальные дочерние процессы терминала

Рекомендуемая телеметрия:

  • мониторинг дерева процессов EDR
  • журналы доступа к localhost по HTTP
  • аудит выполнения команд оболочки
  • телеметрия безопасности браузера

🧪 Статус Proof of Concept

⚠️ В обсуждениях уведомлений о безопасности присутствуют публичные детали эксплуатации.

В целях ответственного раскрытия и безопасности избегайте публикации «боевых» PoC в публичных производственных репозиториях.


📚 Ссылки

  • Уведомление NVD Запись CVE в NVD
  • База данных OSV Запись OSV
  • Рекомендации вендора Уведомление GitHub о безопасности

⚖️ Отказ от ответственности

Этот репозиторий предназначен для:

  • оборонительных исследований безопасности
  • повышения осведомлённости blue team
  • проверки исправлений
  • управления уязвимостями
  • обучения безопасной разработке

Не используйте эту информацию в отношении систем, которыми вы не владеете или на тестирование которых у вас нет разрешения.



🛡️ Обезопасьте свои ИИ-инструменты для разработчиков, прежде чем они обезопасят ваш код

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    260

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →