
 #1
Инструменты для сбора, анализа и операционализации каналов угроз, индикаторов компрометации (IOC) и тенденций атак.
Рекомендация Kitploit

 pathakabhi24/llm-mcp-security-field-guide
Самое полное руководство по безопасности LLM + MCP, т.е. согласованное с OWASP, реальные CVE, практические чек-листы
 zedocun/pan-os-cve-2024-3400-command-injection-investigation
Расследование попытки инъекции команд CVE-2024-3400 в PAN-OS: анализ доставки полезной нагрузки, внутренней обработки и проверки выполнения на основе…
 buter-chkalova/rvbbitsafe
Многоуровневая анти-ransomware крепость нового поколения для Windows, объединяющая гипервизор, eBPF, AI-обман и аппаратно-обеспеченную безопасность.
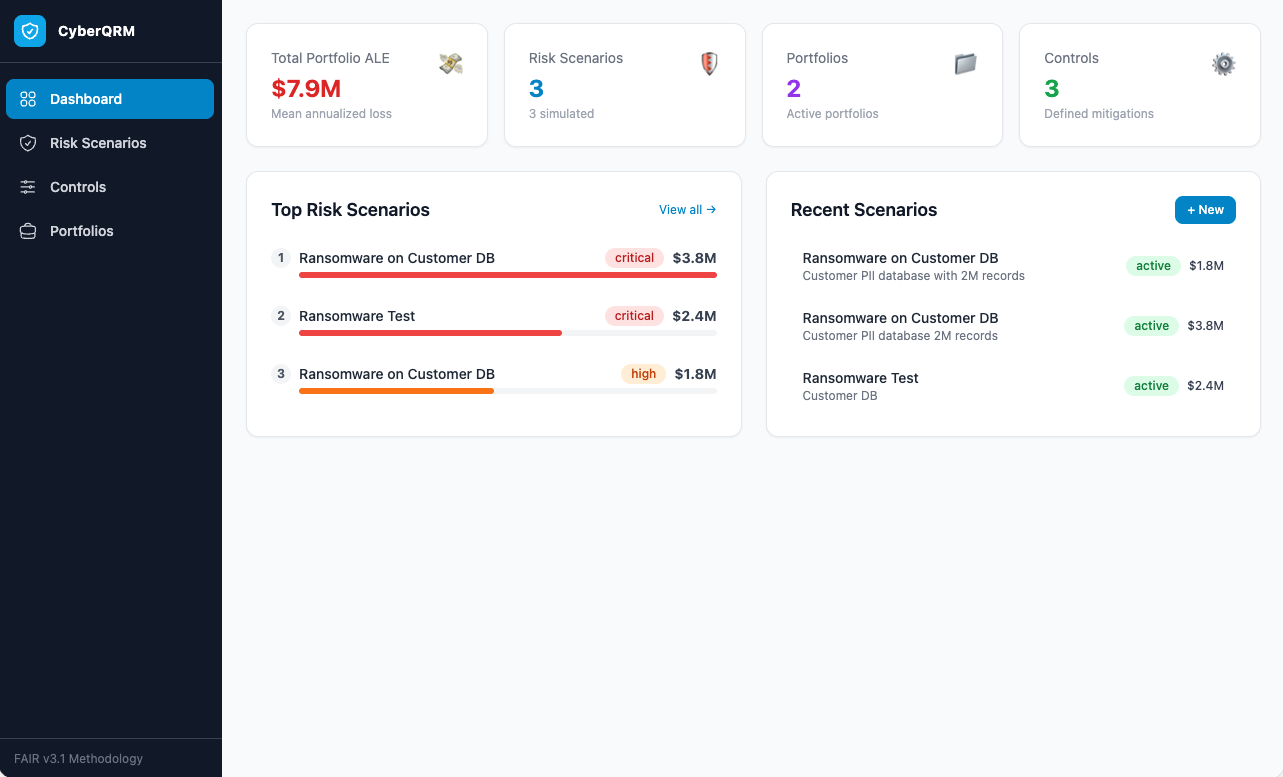 iiamit/cyberqrm
Реализация фреймворка FAIR CRQ
 zolderio/token-proxy
Прозрачный прокси-сервер для редактирования PII в трафике API LLM. Располагается между приложением и поставщиком LLM (в настоящее время Anthropic),…
 ashrafzaryouh/cve-2026-25769
Рекомендации и заметки по обнаружению для CVE-2026-25769 — критической уязвимости небезопасной десериализации в кластерном режиме Wazuh, позволяющей…
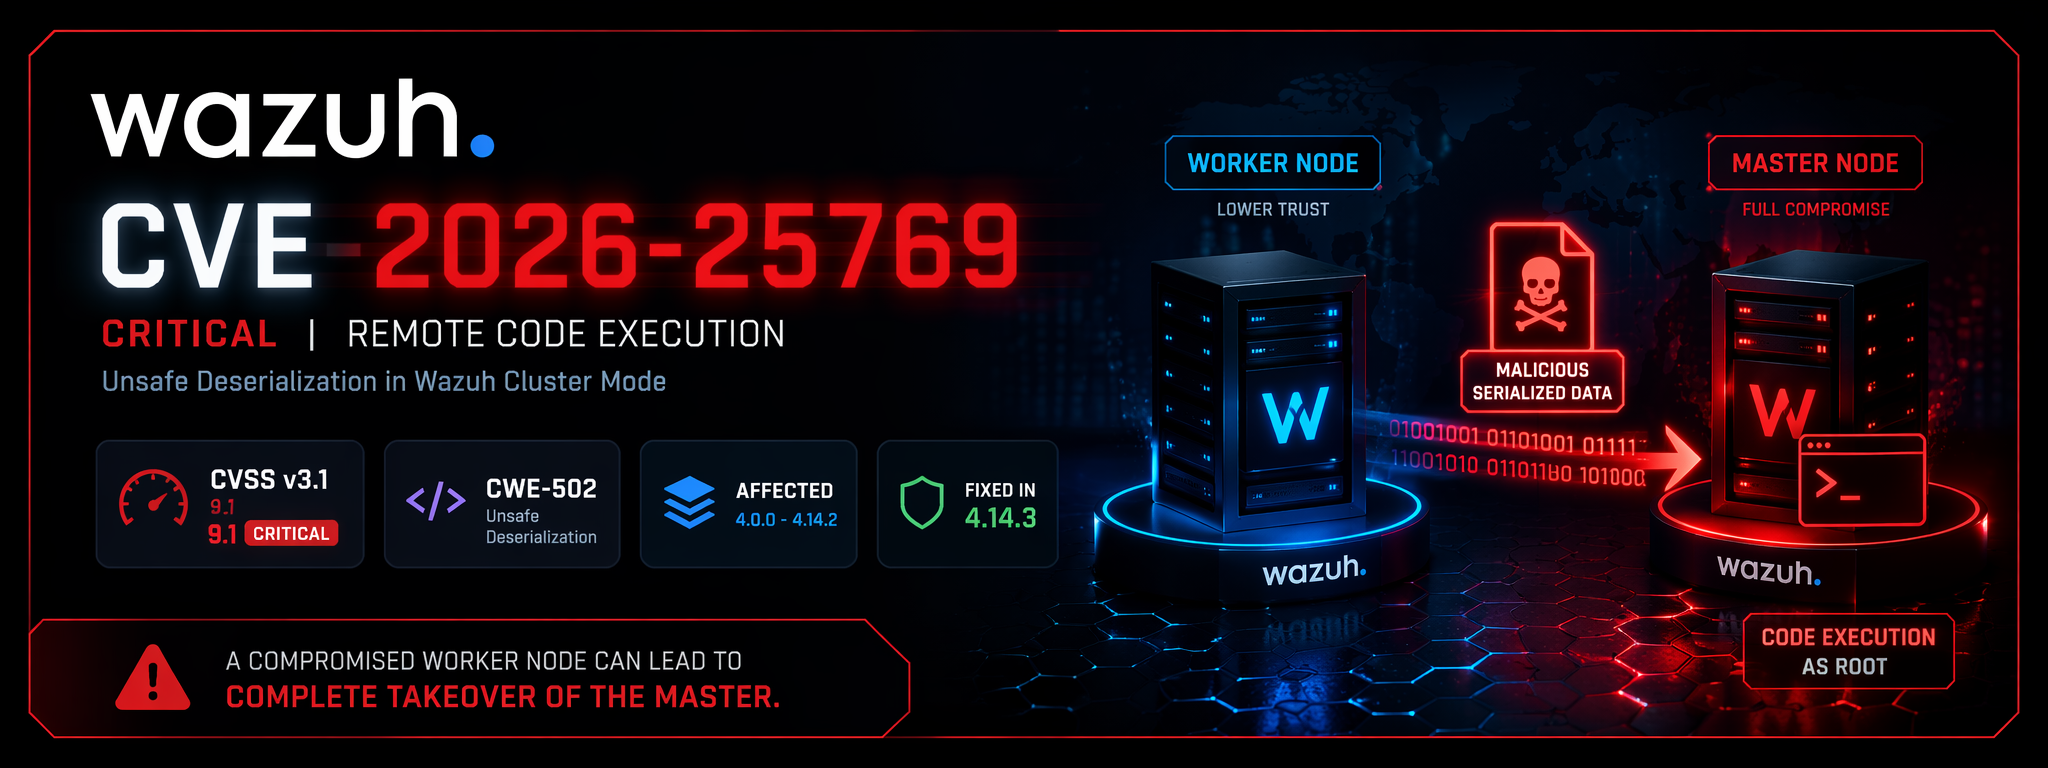 0xblackash/cve-2026-25769
CVE-2026-25769
 montysecurity/c2-tracker
Прямая трансляция C2-серверов, инструментов и ботнетов
 cybergabisoft/depalert
DepAlert — это шлюз безопасности с открытым исходным кодом для вашего CI/CD конвейера. Он анализирует SBOM на предмет данных об угрозах вредоносного…
 infostealers-stats/credential-and-breach-monitoring
Этот репозиторий предоставляет практическое сравнение breach intelligence, dark web monitoring и identity exposure services, с акцентом на факторы,…
 tomjwxf/scopeblind-gateway
Шлюз безопасности для MCP-серверов с пополитикой применения политик для каждого инструмента, аудиторскими квитанциями, подписанными Ed25519, и…
 t3ft3lb/2026-100daysofyara
Ежедневное написание и публикация одного правила YARA в течение 100 дней.
 scythe-io/purple-team-exercise-framework
Фиолетовая команда: структура упражнений
 vnchk1/sec_review_cve-2024-3094
Проверка безопасности уязвимости CVE-2024-3094 с открытым исходным кодом
 falconforceteam/falconhound
Автоматическое обновление графа BloodHound для синих команд. Обогащает пути атак AD данными о сессиях, группах и CVE в реальном времени из SIEM,…
 cronup/malware-iocs
Собирает и систематизирует индикаторы компрометации (IOCs) вредоносного ПО для быстрого обнаружения угроз, реагирования на инциденты и обмена…
 aquibpro/forensix-studio
Платформа криминалистической разведки, которая анализирует файлы, коррелирует индикаторы угроз, сопоставляет поведение с MITRE ATT&CK и генерирует…
 ashrafzaryouh/cve-2026-34197
Рекомендации по CVE-2026-34197 — аутентифицированному RCE в Jolokia MBeans Apache ActiveMQ, с анализом первопричины, затронутыми версиями, мерами…







