
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
purple-team-exercise-framework — Фиолетовая команда: структура упражнений | Kitploit
Инструменты/GitHubGitHub/scythe-io/purple-team-exercise-framework
Безопасность облачных средDevSecOpsРазведка угрозОбнаружение ВторженийОбучение и ОбразованиеRed TeamingБезопасность ИИСостязательная Атака
GitHub
scythe-io/purple-team-exercise-framework

purple-team-exercise-framework

Фиолетовая команда: структура упражнений

РепозиторийСайт
812127707 месяцев назадПроверено Kitploit
Поделиться

Методология фиолетовых учений (PTEF)

Методология фиолетовых учений (PTEF) — это отраслевой стандарт для проектирования и проведения совместных учений по безопасности, объединяющих киберразведку (CTI), красные и синие команды.

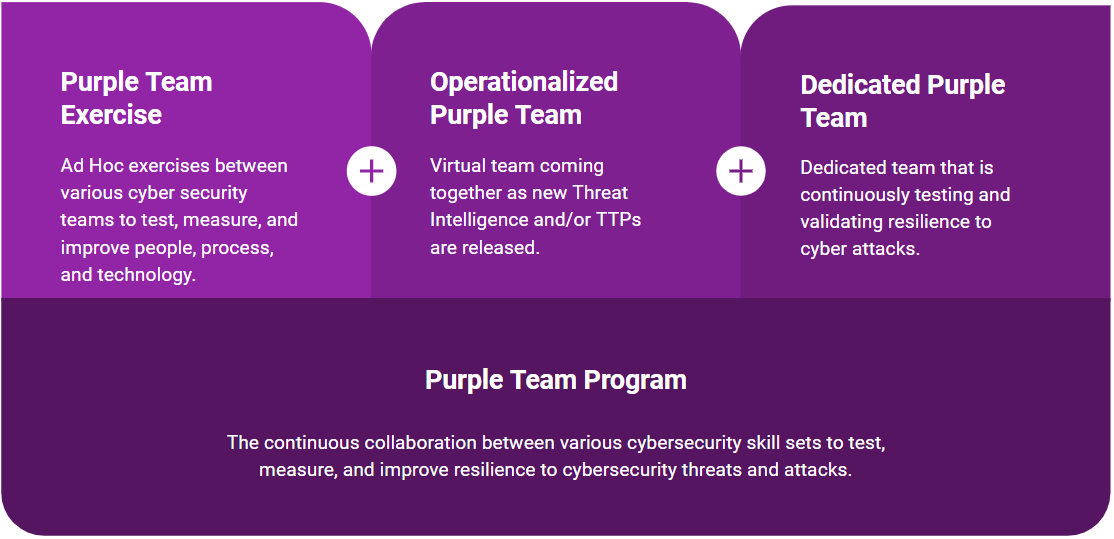
Фиолетовые учения — это эффективный метод проверки, измерения и повышения устойчивости вашей организации к реальным кибератакам. Методология охватывает:

  • Фиолетовые учения — разовые совместные учения
  • Операционализированная фиолетовая команда — непрерывная работа виртуальной команды
  • Выделенная фиолетовая команда — выделенные штатные роли

Что нового в v4

PTEFv4 — это комплексная переработка, ориентированная на удобство для практиков:

  • Одностраничные памятки — печатные одностраничные руководства для использования во время учений
  • Улучшенная документация — упрощённая навигация, исправленные ошибки, лучшая организация
  • Охват облака и идентификации — облачные среды, провайдеры идентификации и определение границ современной инфраструктуры
  • Рекомендации по угрозам ИИ/МО — MITRE ATLAS, OWASP LLM Top 10 и покрытие поверхности атак ИИ/МО
  • Расширение инженерии обнаружения — Detection-as-Code, правила Sigma, развёртывание через CI/CD, жизненный цикл обнаружений
  • Согласование с ATT&CK v18 — обновлено до терминологии Detection Strategies + Analytics
  • Расширенная экосистема инструментов — ссылки на SCYTHE, MITRE Caldera, Atomic Red Team и The C2 Matrix
  • Непрерывные фиолетовые учения — автоматизированное регрессионное тестирование, интеграция BAS, метрики валидации
  • Руководство по удалённым/гибридным учениям — подробные рекомендации по логистике удалённых и гибридных учений
  • Руководство для контрибьюторов — понятный процесс внесения вклада сообществом
  • Генерация PDF — вся документация доступна в формате PDF

Документация

Читать полную методологию (PTEFv4) — полная методология, включающая:

  • Краткое резюме и определения
  • Цели и задачи
  • Отраслевые и регуляторные методологии
  • Роли и обязанности
  • Этапы планирования
  • Процесс киберразведки
  • Порядок проведения учений
  • Извлечённые уроки
  • Модель зрелости фиолетовой команды (PTMM)
  • FAQ

Скачать: PTEFv4.pdf

Краткие справочные руководства

Печатные одностраничные руководства для использования во время учений доступны в папке one-pagers:

РуководствоНазначениеPDF
Чек-лист ученийКонтрольные пункты до, во время и после ученийPDF
Справочник ролейБыстрый поиск обязанностей каждой ролиPDF
Процесс CTI7-шаговый процесс CTI с ключевыми вопросамиPDF
День ученийСхема процесса + координация красной/синей командPDF
Руководство по метрикамЧто измерять и шаблоны отслеживанияPDF
Плакат PTMMНаглядная модель зрелости с уровнямиPDF

Шаблоны

Шаблоны для проведения фиолетовых учений доступны в папке templates:

  • Шаблон фиолетовых учений (.docx)
  • Шаблон сопоставления TTP (.xlsx)
  • Шаблон плана эмуляции (.md)

История версий

ВерсияОписаниеСсылки
v4 (текущая)Переработка для удобства практиков: одностраничные памятки, улучшенная документация, руководство для контрибьюторовMarkdown | PDF
v3Добавляет операционализированную фиолетовую команду и выделенные фиолетовые командыMarkdown | PDF
v2Расширена для сторонних поставщиков (консультантов, MSSP)Markdown | PDF | Слайды
v1Оригинальная версия для внутренних корпоративных командMarkdown | PDF

Участие в разработке

Мы приветствуем ваш вклад! Пожалуйста, ознакомьтесь с CONTRIBUTING.md — там приведены рекомендации по отправке пул-реквестов, сообщению о проблемах и предложению улучшений.

Лицензия

Этот проект распространяется по лицензии MIT — подробности см. в файле LICENSE.

Благодарности

Методология PTEF создана компанией SCYTHE и используется бесчисленными предприятиями, консалтинговыми компаниями и провайдерами управляемых услуг по всему миру. Благодарим всех контрибьюторов, которые помогли сделать её отраслевым стандартом для фиолетовых учений.


Репозиторий: github.com/scythe-io/purple-team-exercise-framework

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    322
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





