
 #1
Инструменты для сбора, анализа и операционализации каналов угроз, индикаторов компрометации (IOC) и тенденций атак.
Рекомендация Kitploit

 certbn/cve-2025-55182-react-server-components-flight-react2shell-
Разбор и анализ CVE-2025-55182 (React2Shell) — RCE через десериализацию RSC Flight, с разбором первопричины, схемой атаки, патч-диффом и правилами…
 bkchaudhari/netscaler-ctx697096-assessment-script
Практический рабочий процесс оценки безопасности NetScaler CTX697096, охватывающий проверку экспозиции, готовность к обновлению и поиск индикаторов…
 a3igner/plex-codec-cache-implant
Разбор инцидента: неподписанный .so в кэше кодеков Plex Media Server запускает дроппер при каждом транскодировании (CVE-2026-96656) — IOC, STIX, YARA
 ahiamaduuche-sys/cve-2026-97859-cybersecurity-analysis
Задание по кибербезопасности по CVE-2026-97859: анализ серьёзности, исправление и Cyber Kill Chain.
 jockerjml/cve-2026-44963-veeam-checker
Скрипты обнаружения, средство проверки исправлений и руководство по усилению защиты для CVE-2026-44963 (RCE в Veeam B&R)
 cyber-bansalai/polyshell-2026
Индикаторы и заметки для PolyShell (CVE-2026-48356) — уязвимости загрузки файлов в Magento и Adobe Commerce, с указанием авторов исследования. Не…
 toluwanimi7/cyb401-cve-2026-58249-analysis
Письменный анализ CVE-2026-58249 — неаутентифицированного повреждения памяти из-за целочисленного переполнения в SAP NetWeaver и Web Dispatcher ICM,…
 certbn/brotli-node.js-cve-2026-111497-broccoli2shell-node2shell-http2shell-
Рекомендации и анализ для CVE-2026-111497 — записи за границами буфера в декодере Brotli, достижимой через HTTP-декомпрессию в Node.js, с описанием…
 techupdate24/citrix-netscaler-cve-2026-88771-rce
Полное руководство и рабочий процесс интеграции Agile-спринтов с конвейерами CI/CD в DevOps.
 suominen/cve-2026-111760
Статический сайт-трекер на Hugo, фиксирующий, какие дистрибутивы Linux и каналы пакетов выпустили исправления для уязвимостей Git, закрытых в релизах…
 rbidou/aitarpit
Ханипот, который нарушает работу атак, управляемых ИИ-агентами, с помощью тарпиттинга и техник «контекстных бомб». Python/Flask, конфигурируемый, с…
 foxcornlab/puppet-enterprise-scanner
Триаж только для обнаружения Puppet Enterprise / OpenVox CVE-2026-115731 (RCE через десериализацию отчётов, CVSS 9.4) и CVE-2026-115732 — оценка…
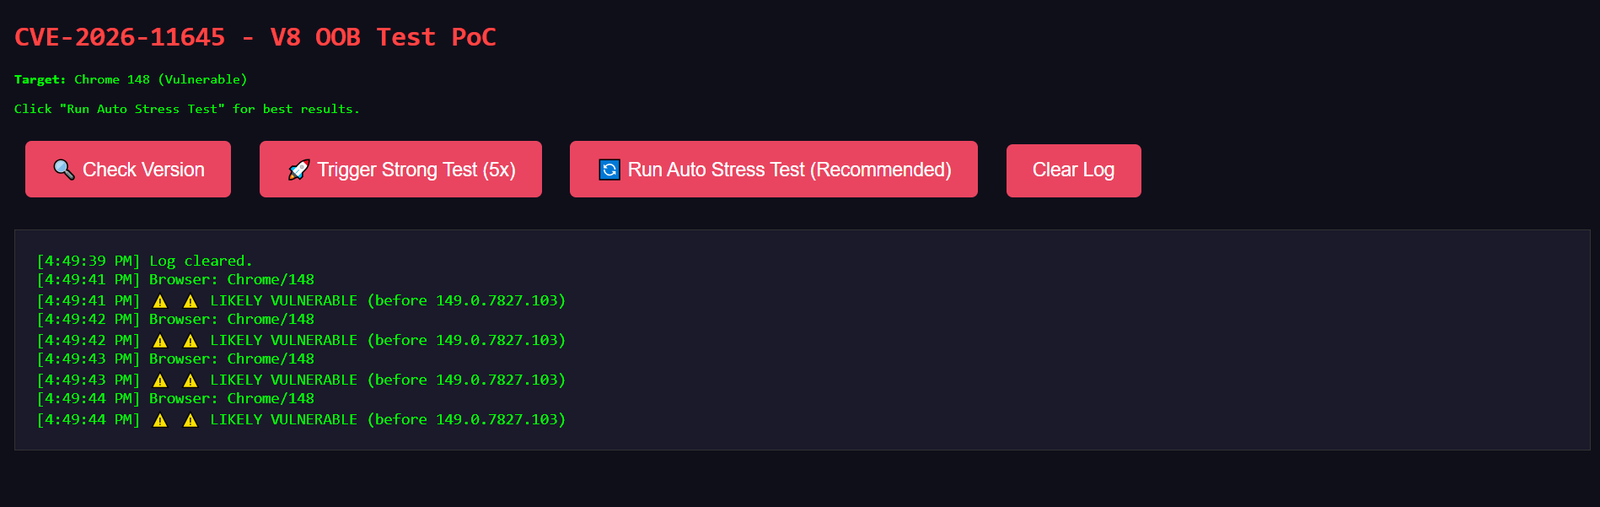 ashrafzaryouh/cve-2026-11645
Advisory repository documenting CVE-2026-11645, a Chrome V8 out-of-bounds memory corruption zero-day enabling RCE, with affected versions, detection…
 suominen/cve-2026-119618
Статический сайт-трекер на Hugo, фиксирующий статус патчей для каждого дистрибутива, уязвимые и исправленные версии, а также рекомендации вышестоящих…
 jenic/nginx2root-ioc-scan
Ищет в журналах доступа признаки эксплуатации управления потоком HTTP/2, связанной с CVE-2026-123007
 suominen/cve-2026-123007
Статический сайт на Hugo, отслеживающий, какие дистрибутивы Linux выпустили исправления для уязвимостей nginx, устранённых в nginx 1.30.7 и 1.31.9, с…
 lamambakukun/hack-the-box-sherlock-sshole-
Анализ уязвимости sshole (CVE-2026-123158) и криминалистическое исследование — Sherlock: SSHole
 cyber-bansalai/vmware-vcenter-2026
Индикаторы и руководство по охоте в режиме только для чтения для VMware vCenter CVE-2026-123890 из отчёта Google. Один источник, не протестирован, со…







