Анализ уязвимости sshole (CVE-2026-123158) и криминалистическое исследование — Sherlock: SSHole
Роль: Аналитик SOC / DFIR
Платформа: Hack The Box (Sherlock: SSHole)
Вопрос: Какая конкретная комбинация компонентов на уровне операционной системы и сетевых служб (
libc, менеджер аутентификации и демон SSH) строго необходима для того, чтобы среда была уязвима к sshole, и почему традиционные системы на базеglibcс поддержкой PAM освобождены от этой ошибки?
Чтобы среда была уязвима к sshole (CVE-2026-123158), она должна строго соответствовать следующей комбинации компонентов на уровне операционной системы и сетевых служб:
Стандартная библиотека C (libc): Операционная система должна быть собрана на musl libc (характерно для лёгких дистрибутивов, таких как Alpine Linux, часто используемых в контейнерах).
Демон SSH: Уязвимая версия OpenSSH (sshd), скомпилированная и динамически слинкованная с musl.
Менеджер аутентификации: Служба SSH должна работать без поддержки PAM (Pluggable Authentication Modules, то есть UsePAM no или скомпилирована без флага --with-pam), делегируя проверку учётных данных непосредственно чтению /etc/shadow и функции crypt() из musl.
Напротив, традиционные системы на базе glibc (Debian, Ubuntu, RHEL) с поддержкой PAM освобождены по двум техническим причинам:
Возврат ошибки в glibc: При недопустимых паролях или превышающих допустимые пределы функция crypt() в glibc возвращает NULL или специфические строки ошибки (*0 или *1), избегая любого случайного совпадения с символами состояния, хранящимися в /etc/shadow.
Изоляция посредством PAM: При делегировании аутентификации PAM (UsePAM yes) такие модули, как pam_unix.so, явно проверяют, заблокирована ли учётная запись (* или !), прежде чем оценивать хэши, и применяют строгий контроль над длиной входных строк.
Вопрос: Подробно объясните, как взаимодействуют пароль большой длины, управление криптографической солью в OpenSSH и обработка ошибок функции
crypt()вmusl, порождая ложноположительный результат аутентификации.
Эксплуатация происходит из-за логической ошибки в цепочке проверки учётных данных, когда я отправляю пароль длиной более 256 символов для учётной записи без назначенного пароля или заблокированной:
Извлечение сохранённой соли / хэша: При попытке аутентифицироваться с учётной записью без назначенного пароля в Alpine Linux sshd обращается к /etc/shadow, извлекает маркер заблокированной учётной записи (*) и передаёт его в качестве параметра salt в функцию crypt(password, salt).
Обработка ошибки в musl crypt(): Реализация crypt() в musl libc накладывает внутренний предел в 256 символов для пароля в открытом виде. При получении строки, превышающей этот порог, musl прерывает криптографическое вычисление и буквально возвращает стандартизированную строку "*" в качестве кода ошибки.
Ложноположительный результат при сравнении: OpenSSH получает результат crypt() ("*") и сравнивает его посредством strcmp() с хэшем, изначально сохранённым в /etc/shadow ("*"). При точном совпадении ("*" == "*") sshd интерпретирует проверку как успешную и предоставляет немедленный интерактивный доступ, не проверив ни одного реального пароля.
Вопрос: Помимо применения официального патча обновления пакета OpenSSH, назовите и реализуйте как минимум две меры смягчения эшелонированной защиты на уровне конфигурации, которые радикально сокращают поверхность воздействия данного вектора атаки.
Помимо применения официального патча обновления пакета OpenSSH, я реализовал следующие меры защиты в глубину в /etc/ssh/sshd_config, чтобы радикально сократить поверхность атаки:
Полностью отключить аутентификацию по паролю (PasswordAuthentication no): Ограничив доступ исключительно использованием асимметричных криптографических ключей (PubkeyAuthentication yes), мы предотвращаем вызов демоном SSH процедур чтения /etc/shadow и функции crypt().
PasswordAuthentication no
ChallengeResponseAuthentication no
PubkeyAuthentication yes
Блокировка прямого доступа root и определение белых списков (PermitRootLogin no / AllowUsers): Поскольку системные и служебные учётные записи обычно имеют маркер * в /etc/shadow, запрет входа root и ограничение доступа только явно указанными пользователями предотвращает эксплуатацию административных или служебных учётных записей.
PermitRootLogin no
AllowUsers adminsvc
Задание (4. Форензический анализ инцидента): Имитируя роль аналитика SOC/DFIR при вторжении в контейнеризованную среду на основе данной уязвимости, исследуйте артефакты журналов, предоставленные в форензической лаборатории типа Sherlock (sshole), и добавьте изображения результата.
После загрузки и извлечения артефактов форензической лаборатории SSHole на моей аналитической станции под Windows я провёл первоначальный осмотр структуры каталогов, восстановленной из скомпрометированного контейнера (dev-jumpbox). Я определил критические пути файловой системы Linux: etc, home, root и var.
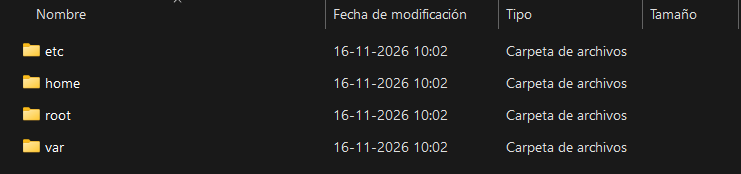
Рисунок 1: Корневая структура файловой системы, извлечённой из скомпрометированного контейнера (etc, home, root, var).
musl + заблокированные учётные записи)Чтобы подтвердить, что система соответствовала архитектурным требованиям CVE-2026-123158, я нашёл файл /etc/os-release внутри папки etc и изучил его содержимое. Я подтвердил, что среда соответствовала дистрибутиву Alpine Linux (собранному на musl libc).
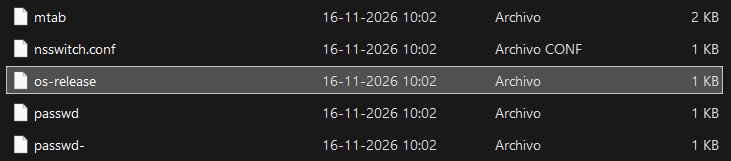
Рисунок 2: Расположение файла идентификации операционной системы в \etc\os-release.
Рисунок 3: Содержимое /etc/os-release, подтверждающее лёгкий дистрибутив на основе musl libc.
Затем я нашёл файл /etc/shadow и использовал PowerShell (Get-Content .\shadow | Select-String ":\*:"), чтобы отфильтровать учётные записи, имевшие символ * в поле пароля, подтвердив, что у целевой учётной записи хеш был настроен с маркером, подверженным коллизии.
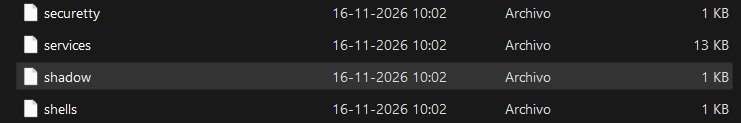
Рисунок 4: Расположение файла /etc/shadow в извлечённых артефактах.
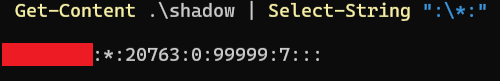
Рисунок 5: Фильтрация в PowerShell (Select-String ":\*:") по shadow, подтверждающая учётные записи с маркером блокировки *.