
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-11645 — Advisory repository documenting CVE-2026-11645, a Chrome V8 out-of-bounds memory corruption zero-day enabling RCE, with affected versions, detection indicators, and patch guidance. | Kitploit
Инструменты/GitHubGitHub/ashrafzaryouh/cve-2026-11645
Vulnerability AnalysisWeb SecurityThreat IntelligenceLearning & Education
GitHubashrafzaryouh/cve-2026-11645

CVE-2026-11645

Advisory repository documenting CVE-2026-11645, a Chrome V8 out-of-bounds memory corruption zero-day enabling RCE, with affected versions, detection indicators, and patch guidance.

Репозиторий
15 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    602
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    392
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    293
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    253

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться
Контент недоступен на запрошенном языке. Показываем английскую версию.

🚨 CVE-2026-11645 🚨

🌐 Google Chrome V8 Zero-Day Memory Corruption Vulnerability

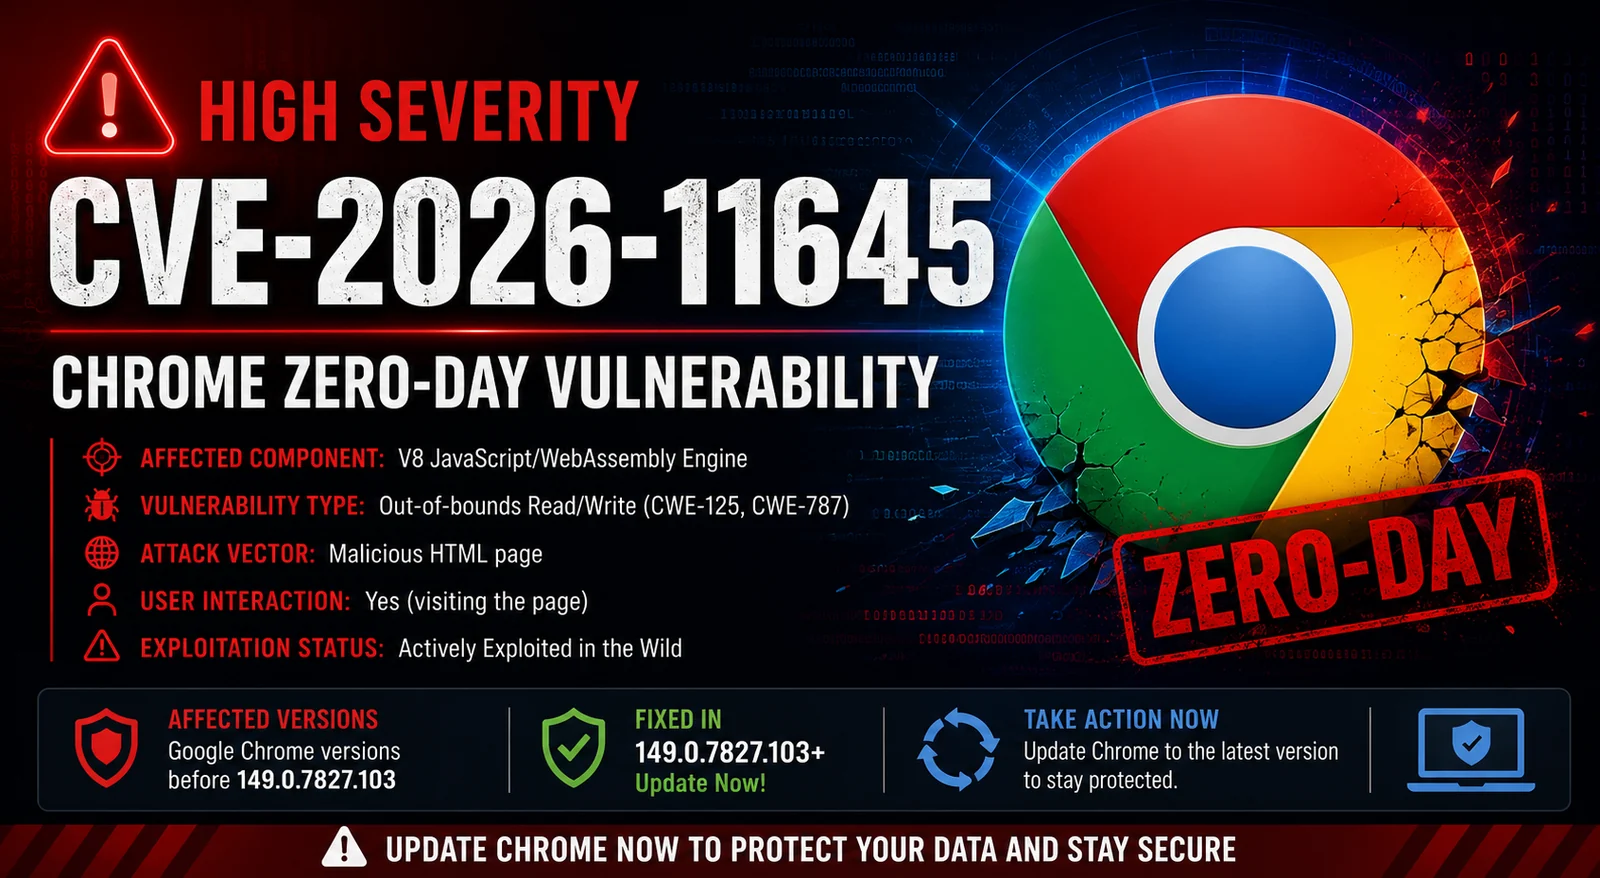
ChatGPT Image Jun 11, 2026, 04_25_47 PM

Severity CVSS Status Chrome

🔥 Actively Exploited Zero-Day

⚡ V8 Engine Memory Corruption

🛡️ Patch Immediately


📖 Overview

⚠️ CVE-2026-11645 is a high-severity zero-day vulnerability affecting the Google Chrome V8 JavaScript engine. The flaw allows attackers to trigger an Out-of-Bounds Read/Write condition that may lead to Remote Code Execution (RCE).


🎯 Vulnerability Information

🏷️ Field📋 Value
CVECVE-2026-11645
🔥 SeverityHigh
📊 CVSS8.8
🏢 VendorGoogle
🌐 ProductChrome
🧩 ComponentV8 Engine
💥 TypeOut-of-Bounds Read/Write
⚠️ ExploitedYes
🎯 ImpactRemote Code Execution

🧠 Technical Summary

The vulnerability exists within Chrome's V8 JavaScript engine.

An attacker can craft a malicious webpage that:

  • 🎯 Triggers memory corruption
  • 📖 Reads unintended memory regions
  • ✍️ Writes outside allocated boundaries
  • 💻 Executes arbitrary code
  • 🔓 Assists exploitation chains
  • 🚨 Causes browser crashes

⚔️ Attack Chain

🌐 Victim Opens Malicious Website
                │
                ▼
📜 Crafted JavaScript Payload
                │
                ▼
🧩 V8 Engine Vulnerability Triggered
                │
                ▼
💥 Out-of-Bounds Memory Access
                │
                ▼
⚡ Remote Code Execution
                │
                ▼
🚨 Browser Compromise

🎯 Affected Versions

❌ Vulnerable

Chrome < 149.0.7827.103
CVE-2026-11645

✅ Fixed

🪟 Windows : 149.0.7827.102+
🍎 macOS   : 149.0.7827.103+
🐧 Linux   : 149.0.7827.102+

💥 Potential Impact

ImpactRisk
⚡ Remote Code Execution🔴 High
🔍 Information Disclosure🔴 High
💣 Browser Crash🟠 Medium
🔗 Exploit Chaining🟠 Medium
🏢 Enterprise Risk🔴 High

🔎 Detection Opportunities

Monitor for:

🚨 Indicators:
  - Unexpected browser crashes
  - Suspicious JavaScript activity
  - Exploit-kit traffic
  - Malicious domain visits
  - Unusual Chrome child processes
  - Browser memory anomalies

🛡️ Mitigation

🚀 Immediate Actions

chrome://settings/help

✅ Recommendations

  • 🔄 Update Chrome immediately
  • 🛡️ Enable automatic updates
  • 🔒 Restrict untrusted extensions
  • 📡 Monitor browser telemetry
  • 🚨 Review EDR alerts
  • 📊 Track threat intelligence feeds

📈 Risk Assessment

Likelihood  : ██████████  HIGH
Impact      : ██████████  HIGH
Overall     : 🚨 CRITICAL 🚨

📚 References

  • 🌐 Google Chrome Security Advisory
  • 🏛️ NIST National Vulnerability Database
  • 🔬 Chromium Security Updates

⚠️ Disclaimer

This repository is provided for:

  • 🎓 Security Education
  • 🔍 Vulnerability Research
  • 🛡️ Defensive Security
  • 📊 Patch Management

❌ No exploit code is included.


⭐ Stay Updated • Patch Early • Hunt Smart ⭐

🚀 Cyber Threat Intelligence Repository 🚀

Скачать инструмент