
 #1
Инструменты для сбора, анализа и операционализации каналов угроз, индикаторов компрометации (IOC) и тенденций атак.
Рекомендация Kitploit

 securityjoes/threatresearch
Извлекатели конфигураций на Python для семейств вредоносных программ, включая PlugX, Remcos, templateX и RedLine Stealer, поддерживающие извлечение…
 jacobsoo/malconfig
Это часть модуля для фреймворка, который я постоянно разрабатываю. В настоящее время здесь раскрыта только информация о C2.
 rankthree/soc-detection-t1003.001-cve-2021-40444
Правила обнаружения SOC и контент для дампа учётных данных LSASS T1003.001 и активности по эксплуатации CVE-2021-40444.
 canonical/ubuntu-security-notices
Набор данных об уязвимостях Ubuntu, публикующий уведомления безопасности USN/LSN в форматах OSV и OpenVEX JSON для автоматизированного сканирования…
 gmh5225/nova-framework
Движок сопоставления шаблонов промптов, вдохновлённый YARA, который объединяет правила на основе ключевых слов, регулярных выражений, семантического…
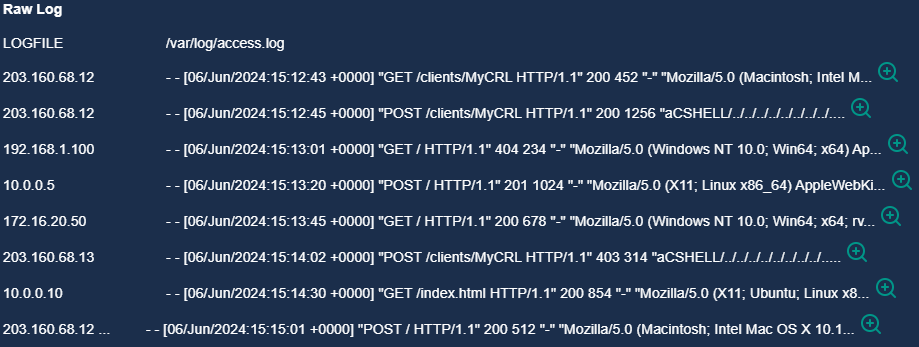 luismateo1/arbitrary-file-read-cve-2024-24919
Пошаговое руководство по обнаружению, расследованию и реагированию на атаку с обходом пути CVE-2024-24919, включая анализ журналов, проверку данных…
 cohesity/secadvisory
Vendor security advisory repository documenting Cohesity product vulnerabilities, including CVE-2019-11242 vCenter TLS certificate validation flaw,…
 chaitanyagarware/cve-2026-50131
Курируемая целевая страница для CVE-2026-50131, описывающая неполный обход смягчения SSRF в validatePublicUrl() в Fedify с CVSS 8.6, со ссылками на…
 orjanj/netscaler_threat_hunt_helper
Помощник по поиску угроз NetScaler CTX697096 (сканер IoC) — CVE-2026-88771, CVE-2026-88772, CVE-2026-88779
 pixee/compaction-laundering
Исследование безопасности сжатия контекста в кодирующих агентах: показывает, как поддельные метки ролей в недоверенном содержимом переживают…
 kaandemir993/nwh-stealer-analysis-fileless-bun-runtime-execution-clipboard-image-theft-cloud-c2-aws-r2-
Статический анализ и извлечение полезной нагрузки NWH Stealer. Глубокое изучение безфайлового выполнения через Bun JavaScript Runtime, кражи…
 iudicium/pryingdeep
Prying Deep - An OSINT tool to collect intelligence on the dark web.
 gmh5225/oz-known-issues
Найдите версию, которую использует проект, над которым вы сейчас работаете или который проверяете, и быстро узнайте, какие известные уязвимости…
 shadowguardai/ti-a-ti-cveexploitchecker
Определяет, доступны ли публичные эксплойты для заданного CVE. Использует такие API, как exploit-db или NVD, для иде
 gameworkerkim/telegram-0-click-rce-security-vulnerability-analysis-report
Я отправил отчёт об уязвимости в стикерах Telegram: ОТЧЁТ ОБ АНАЛИЗЕ УЯЗВИМОСТИ БЕЗОПАСНОСТИ — уязвимость RCE без клика в Telegram ZDI-CAN-30207 |…
 danieleperera/onioningestor
Расширяемый инструмент для сбора, обхода и мониторинга onion-сайтов в сети Tor с индексацией собранной информации в Elasticsearch
 masriyan/cve-2026-85097
Набор инструментов для обнаружения, проверки и реагирования на инциденты для CVE-2026-85097: удалённая оценка Bricksforge, поиск IOC в журналах,…
 ubuntu-buddha/security-advisories
Сборник оборонных рекомендаций по безопасности и разборов вредоносного ПО, охватывающих вредоносные программы, нацеленные на разработчиков,…







