
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Arbitrary-File-Read-CVE-2024-24919 — Пошаговое руководство по обнаружению, расследованию и реагированию на атаку с обходом пути CVE-2024-24919, включая анализ журналов, проверку данных об угрозах и изоляцию сервера. | Kitploit
Инструменты/GitHubGitHub/luismateo1/arbitrary-file-read-cve-2024-24919
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийРазведка угрозОбучение и ОбразованиеРеагирование на Инциденты
GitHubluismateo1/arbitrary-file-read-cve-2024-24919

Arbitrary-File-Read-CVE-2024-24919

Пошаговое руководство по обнаружению, расследованию и реагированию на атаку с обходом пути CVE-2024-24919, включая анализ журналов, проверку данных об угрозах и изоляцию сервера.

Репозиторий
221 год назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    361
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    339
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    322

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Произвольное чтение файлов CVE-2024-24919

Вот оповещение, полученное в SIEM image

Во-первых, что такое CVE-2024-24919? Вот описание на сайте NIST. image
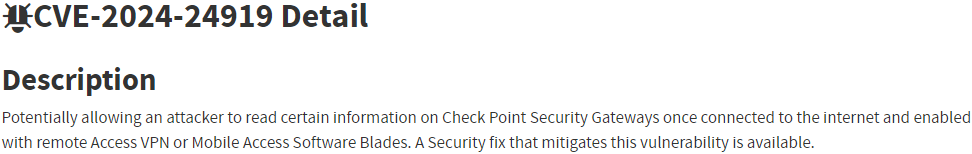
После дополнительных исследований стало ясно, что CVE-2024-24919 — это атака path traversal, что объясняет запрос к каталогу '/etc/passwd'. image
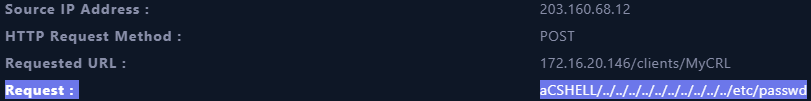
Каталог /etc/passwd хранит информацию об учетных записях пользователей, включая имя пользователя, идентификатор пользователя (UID), идентификатор группы (GID), домашний каталог и командную оболочку входа.

Этого достаточно, чтобы изолировать сервер, и я продолжу расследование на предмет других признаков компрометации. image
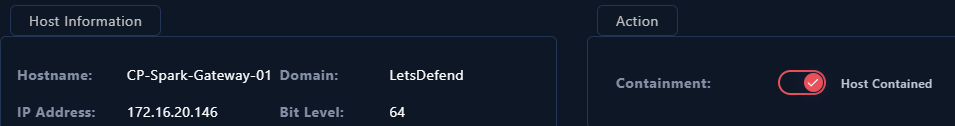
Расследование подозрительного IP

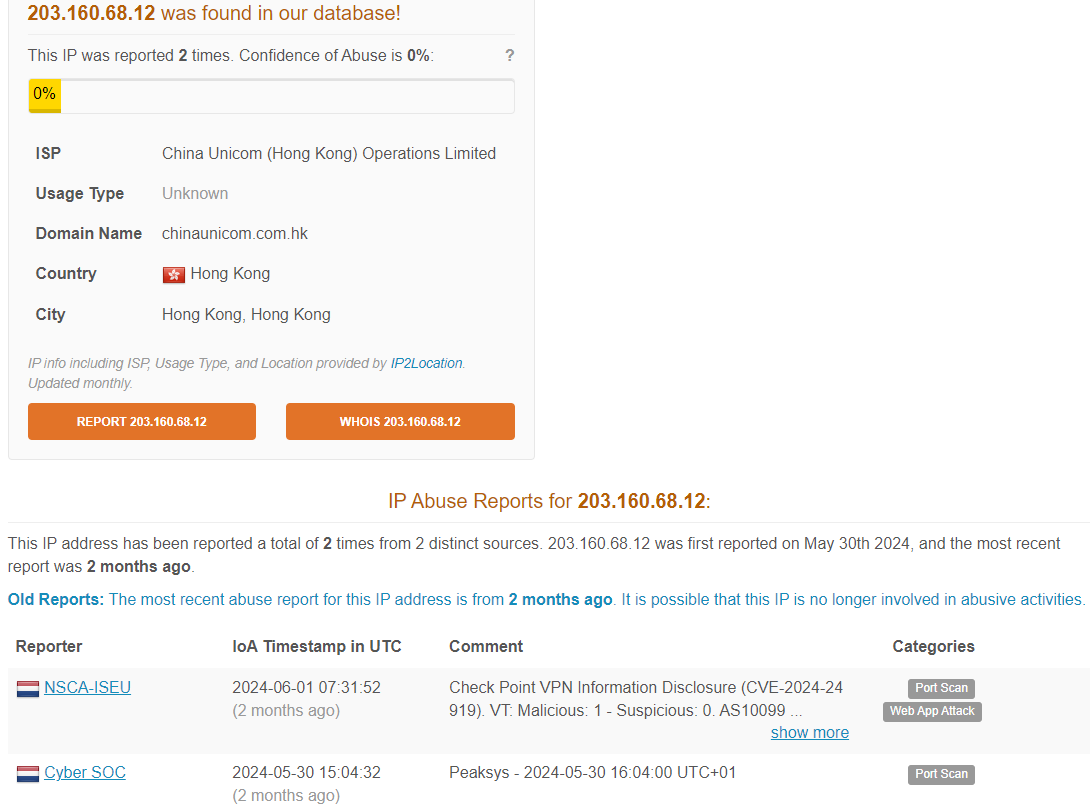
Сначала я проверю исходный IP-адрес в канале Threat Intelligence. Он помечен как вредоносный, в частности из-за CVE-2024-24919. image

Также он был зафиксирован на AbuseIPDB и VirusTotal. image image
Поиск в журналах по исходному IP-адресу показывает три события. image Два из них соответствуют тому, что было видно в оповещении SIEM.
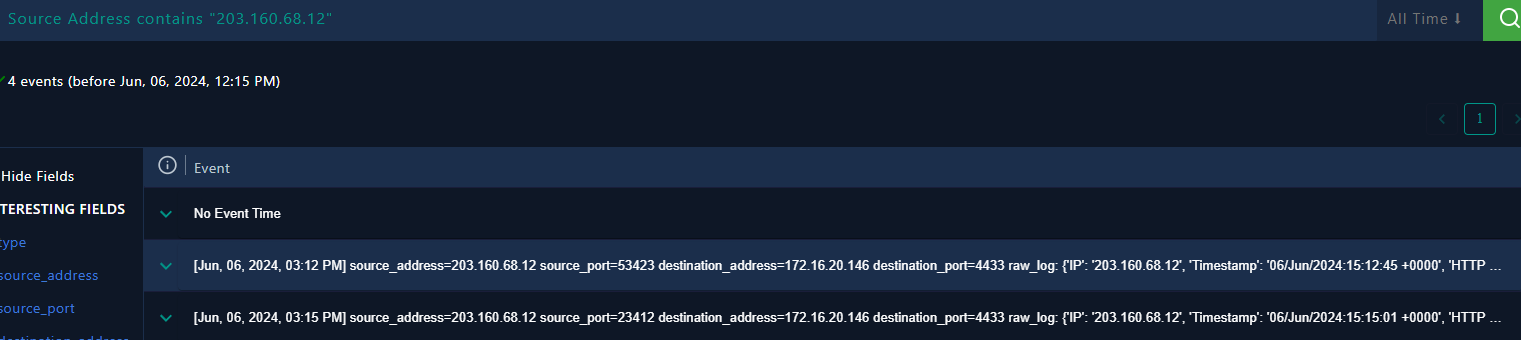
При расследовании первой записи в журнале (без времени события) указано, что исходным адресом является 203.160.68.12 (подозрительный IP). image
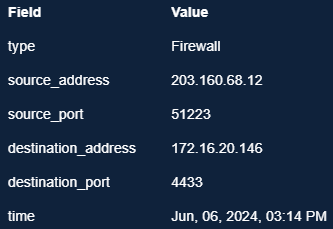
Однако в необработанном журнале указано, что IP-адрес — 203.160.68.13; на этот раз запрос направлен к каталогу '/etc/shadow'. Этот каталог хранит зашифрованные хеши паролей для учетных записей пользователей системы. Кроме того, поиск по журналам для 203.160.68.13 не дает результатов, и он не отмечен в канале Threat Intelligence или на AbuseIPDB/Talos/VirusTotal.
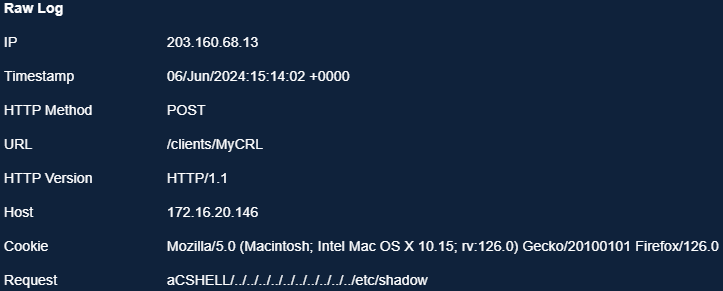
image

Дальнейшее расследование 203.160.68.13

Проверка журналов для целевого IP-адреса (172.16.20.146) показывает те же записи, что и выше, а также еще одну, содержащую список IP-адресов, которые обращались к серверу. Здесь мы видим, что 203.160.68.12 действительно выполнил три отдельных подключения, а 203.160.68.13 — только одно. image
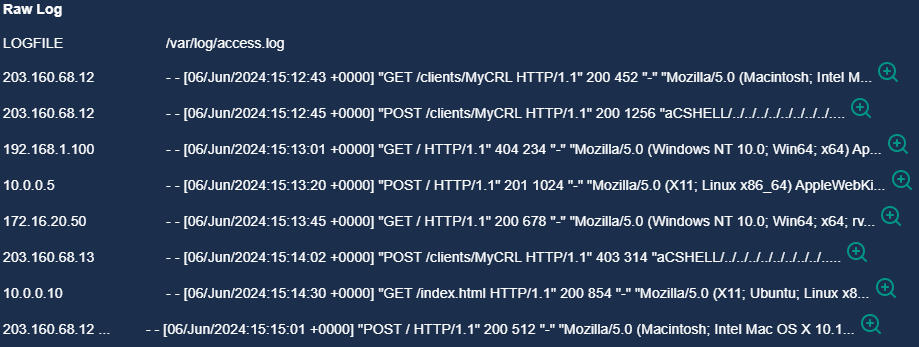
Целевой адрес (172.16.20.146) является сервером, и он выполнил три подключения с 203.160.68.12 и два с 203.160.68.13.
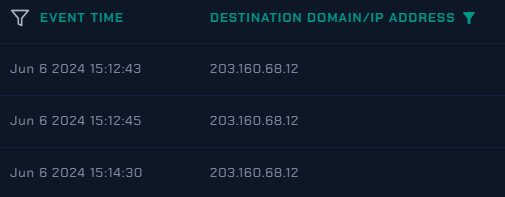
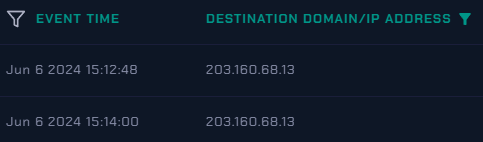
image image

Реагирование

Сервер (172.16.20.146) помещен в карантин, а два подозрительных IP-адреса (203.160.68.12 и 203.160.68.13) добавлены в черный список. Всем затронутым пользователям следует сменить пароли в целях предосторожности.

Итог

Злоумышленники провели атаку path traversal, получив доступ к данным в каталогах /etc/passwd и /etc/shadow. Эти файлы содержат информацию о пользователях, включая имена пользователей, идентификаторы пользователей и хешированные пароли. Если злоумышленники выяснят используемый алгоритм хеширования, они смогут восстановить пароли. Сервер был изолирован, подозрительные IP-адреса добавлены в черный список, и всем затронутым пользователям следует сменить пароли в целях предосторожности.
Скачать инструмент