
 #1
Инструменты для потребления, агрегации и анализа внешних фидов угроз из различных источников.
Рекомендация Kitploit
 olafhartong/attackdatamap
Оценка источника данных на уровне событий для демонстрации потенциального покрытия или фреймворка MITRE ATT&CK
 cisagov/kev-data
Зеркалирует каталог Known Exploited Vulnerabilities (KEV) CISA в форматах CSV и JSON с JSON-схемой, обеспечивая программный доступ и отслеживание…
 misp/misp-objects
Curated JSON object templates that define MISP attributes and relationship types for structured threat intelligence sharing and interoperable IOC…
 emergingthreats/threatresearch
Proofpoint - Emerging Threats - инструменты исследования угроз + публично распространяемые разведданные и документация
 owasp/quantum-security-project
Не зависящий от вендора проект OWASP, сопоставляющий риски безопасности квантовой эпохи с помощью списка Top 10 рисков, рекомендаций по снижению…
 randomuserid/adama
Поиск для Threat Hunting и Security Analytics
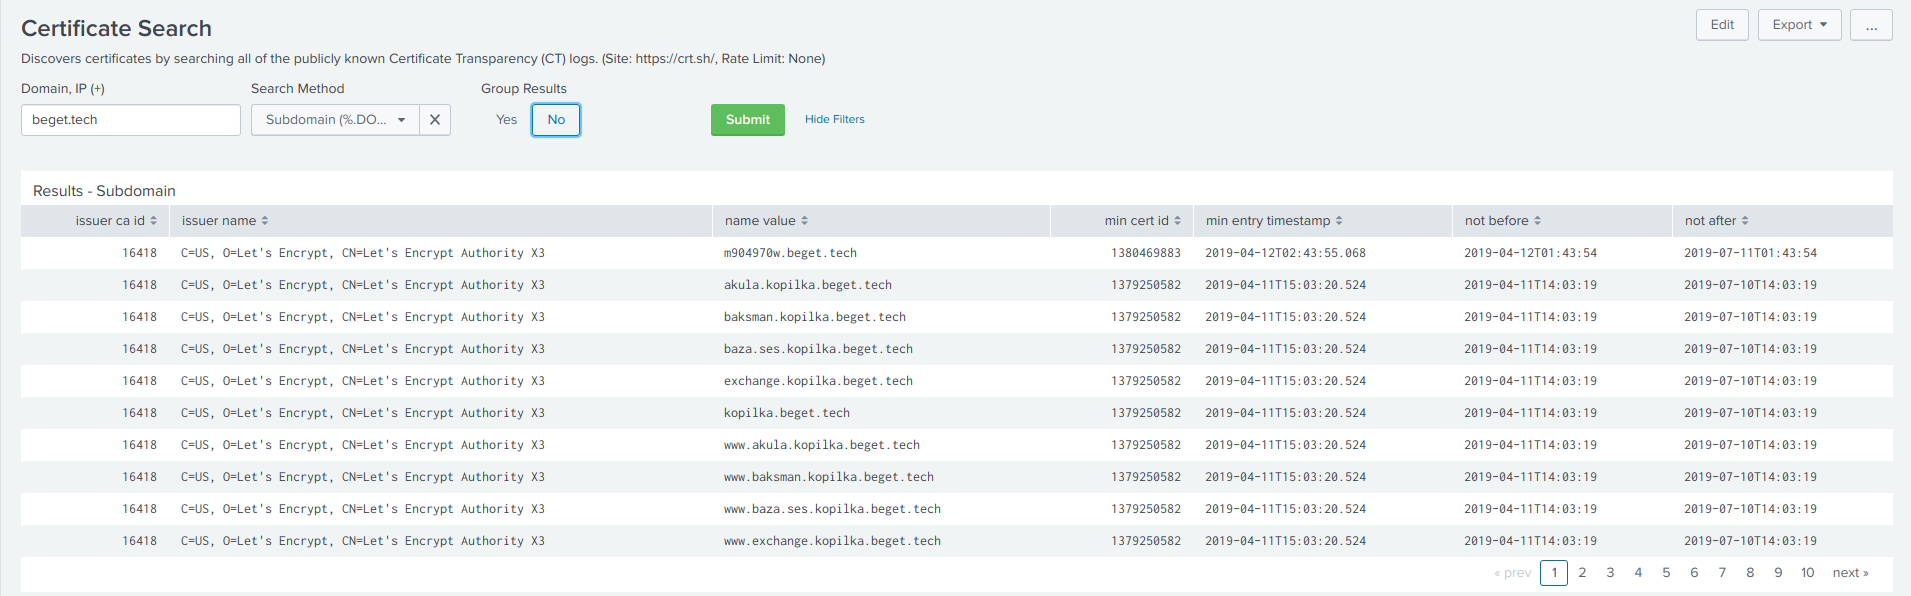 ecstatic-nobel/osweep
Не просто ищите в OSINT. Сканируйте.
 vulncheck-oss/cli
Официальный инструмент командной строки VulnCheck
 eclecticiq/opentaxii
Реализация TAXII-сервера на Python от EclecticIQ
 nomi-sec/nvd-database
📕NVD Database
 securewithumer/exploit-index
Zero-API aggregator indexing 150k+ CVE exploits and PoCs from Exploit-DB, Nuclei, Metasploit, and CISA KEV, with EPSS/CVSS risk scoring for threat…
 payloadsecurity/sandbox_scryer
Анализирует публичные отчеты о детонации в песочницах для создания разведывательной информации по охоте за угрозами, организует результаты с помощью…
 threatlabz/iocs
Этот репозиторий содержит индикаторы компрометации (IOC) из публичных отчётов Zscaler ThreatLabz.
 pr0xylife/qakbot
Репозиторий разведки угроз и анализа вредоносных программ, ориентированный на банковский троян и ботнет, с IOC, C2-индикаторами и поведенческими…
 wiz-sec-public/wiz-research-iocs
Курируемая публичная база данных индикаторов компрометации, агрегированная Wiz Research для рабочих процессов обнаружения угроз, охоты на угрозы и…
 inquest/threatkb
Управление рабочим процессом базы знаний для YARA-правил и C2-артефактов (IP, DNS, SSL) (НА ДАННЫЙ МОМЕНТ В АЛЬФА-СОСТОЯНИИ)
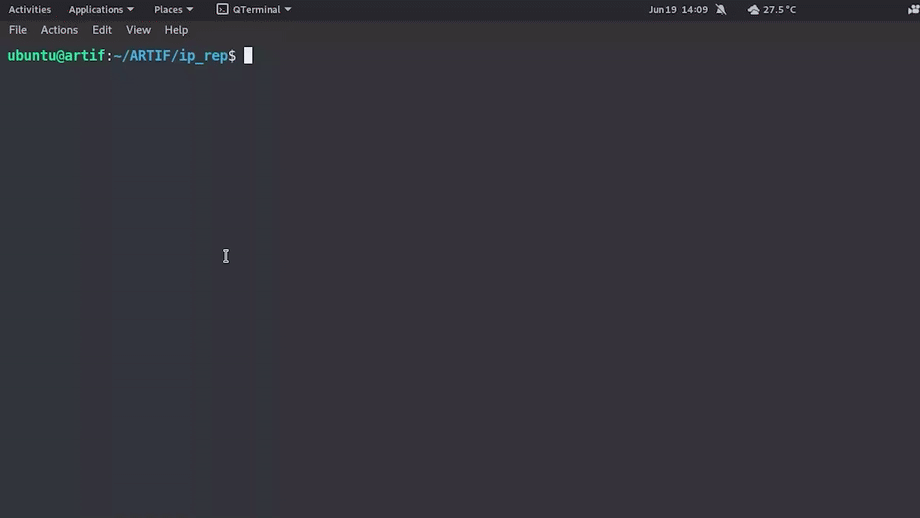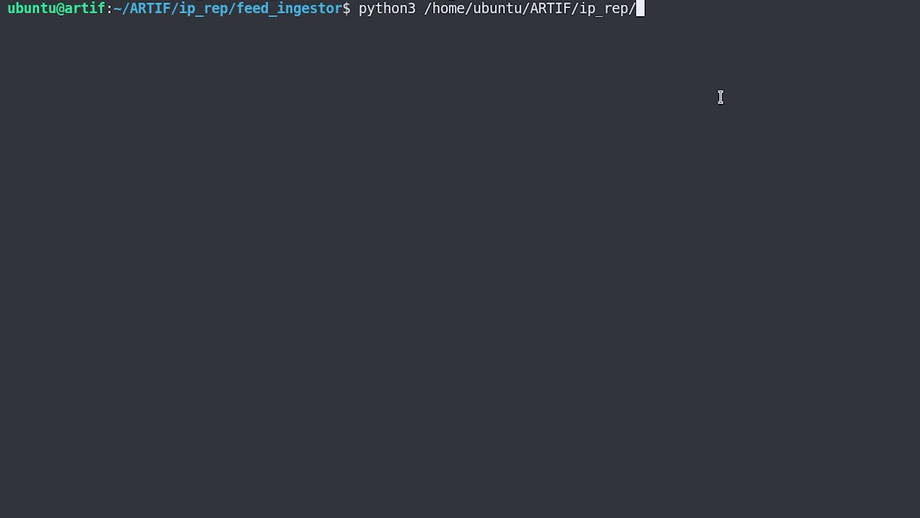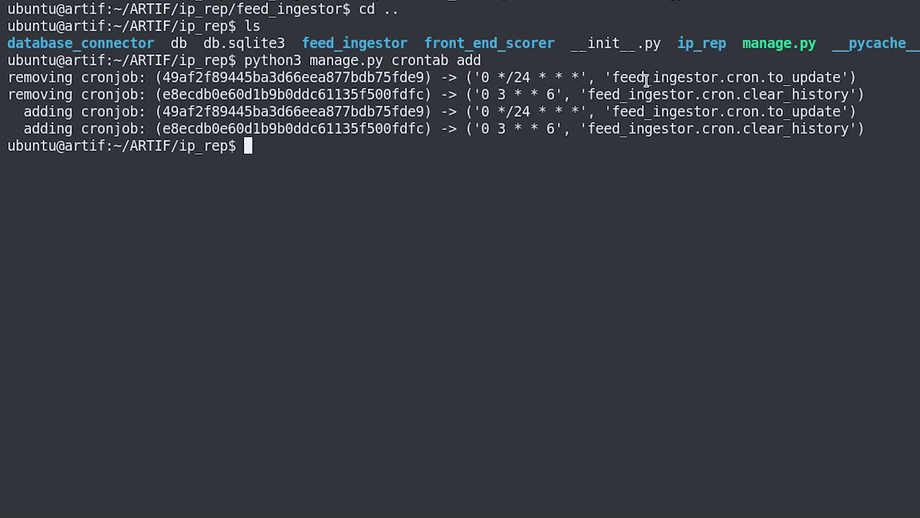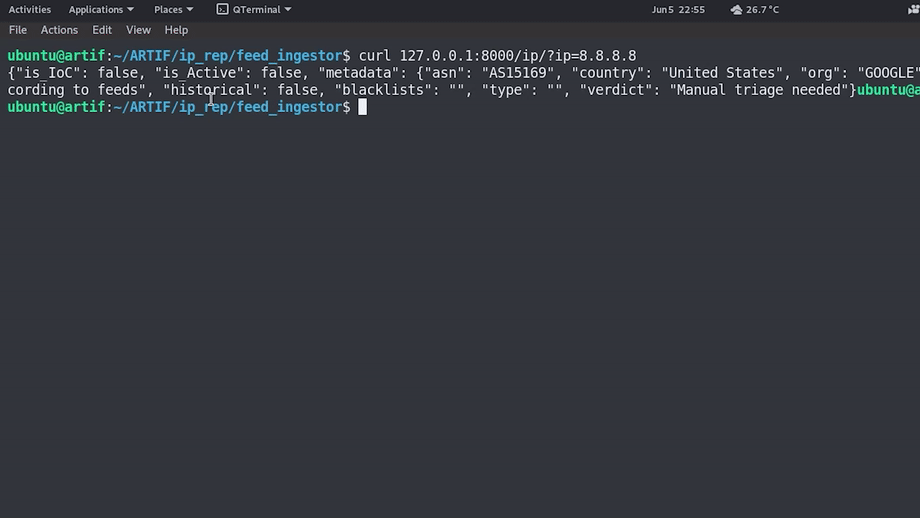 cred-club/artif
Продвинутая платформа угроз в реальном времени для выявления угроз и вредоносного веб-трафика на основе репутации IP и исторических данных.
 patrowl/patrowlhears
PatrowlHears — Центр информации об уязвимостях / Эксплойты







