
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Фиды и агрегаторы угроз — Страница 3 | Kitploit
Категории

Фиды и агрегаторы угроз

Инструменты для потребления, агрегации и анализа внешних фидов угроз из различных источников.

Рекомендация Kitploit
Лучшие инструменты

10 выбрано
MISP preview#1

MISP

GitHubmisp/misp
6.5k19 дней назад
opencti preview#2

opencti

GitHubopencti-platform/opencti
9.8k9 ч 25 мин назад
IntelOwl preview#3

IntelOwl

GitHubintelowlproject/intelowl
4.7k1 месяц назад
AIL-framework preview#4

AIL-framework

GitHubcircl/ail-framework
1.4k3 дней назад
yeti preview#5

yeti

GitHubyeti-platform/yeti
2.0k2 дней назад
misp-galaxy preview#6

misp-galaxy

GitHubmisp/misp-galaxy
65010 ч 56 мин назад
misp-taxonomies preview#7

misp-taxonomies

GitHubmisp/misp-taxonomies
30118 дней назад
misp-objects preview#8

misp-objects

GitHubmisp/misp-objects
1114 дней назад
attack-stix-data preview#9

attack-stix-data

GitHubmitre-attack/attack-stix-data
70616 дней назад
signature-base preview#10

signature-base

GitHubneo23x0/signature-base
3.0k15 ч 1 мин назад
НовыеРелевантностьПопулярныеНедавно обновлённые
137 результатов
cyberbro preview

cyberbro

GitHubstanfrbd/cyberbro

Простое приложение, которое извлекает ваши IoCs из мусорного ввода и проверяет их репутацию с помощью нескольких CTI-сервисов.
defensive-toolsioc-managementosint+9
67711 дней назад
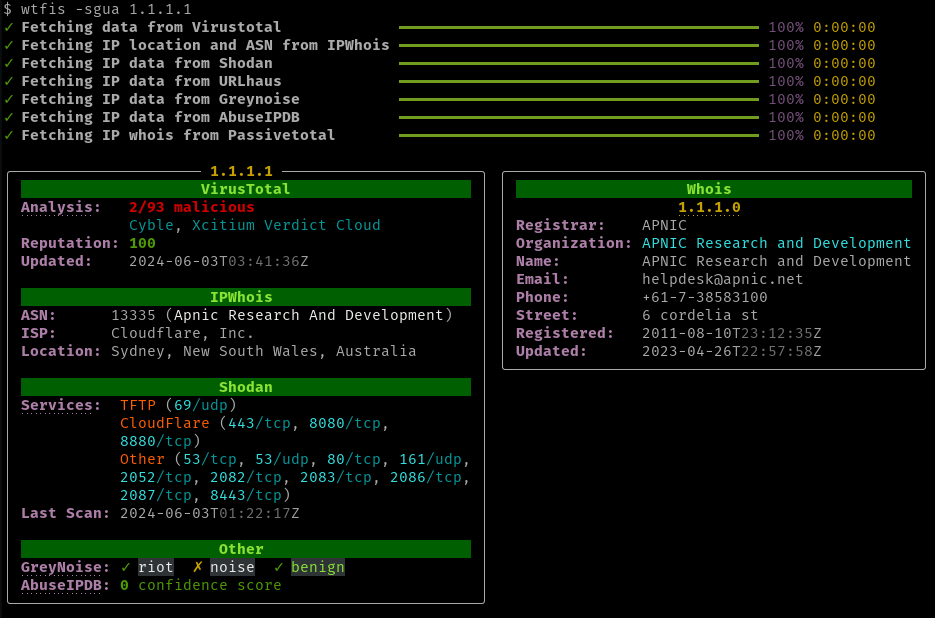
auditd-attack preview

auditd-attack

GitHubbfuzzy/auditd-attack

Набор правил Linux Auditd, сопоставленный с фреймворком атак MITRE
defensive-toolsthreat-feeds-aggregatorsconfiguration-auditing+2
8227 лет назад
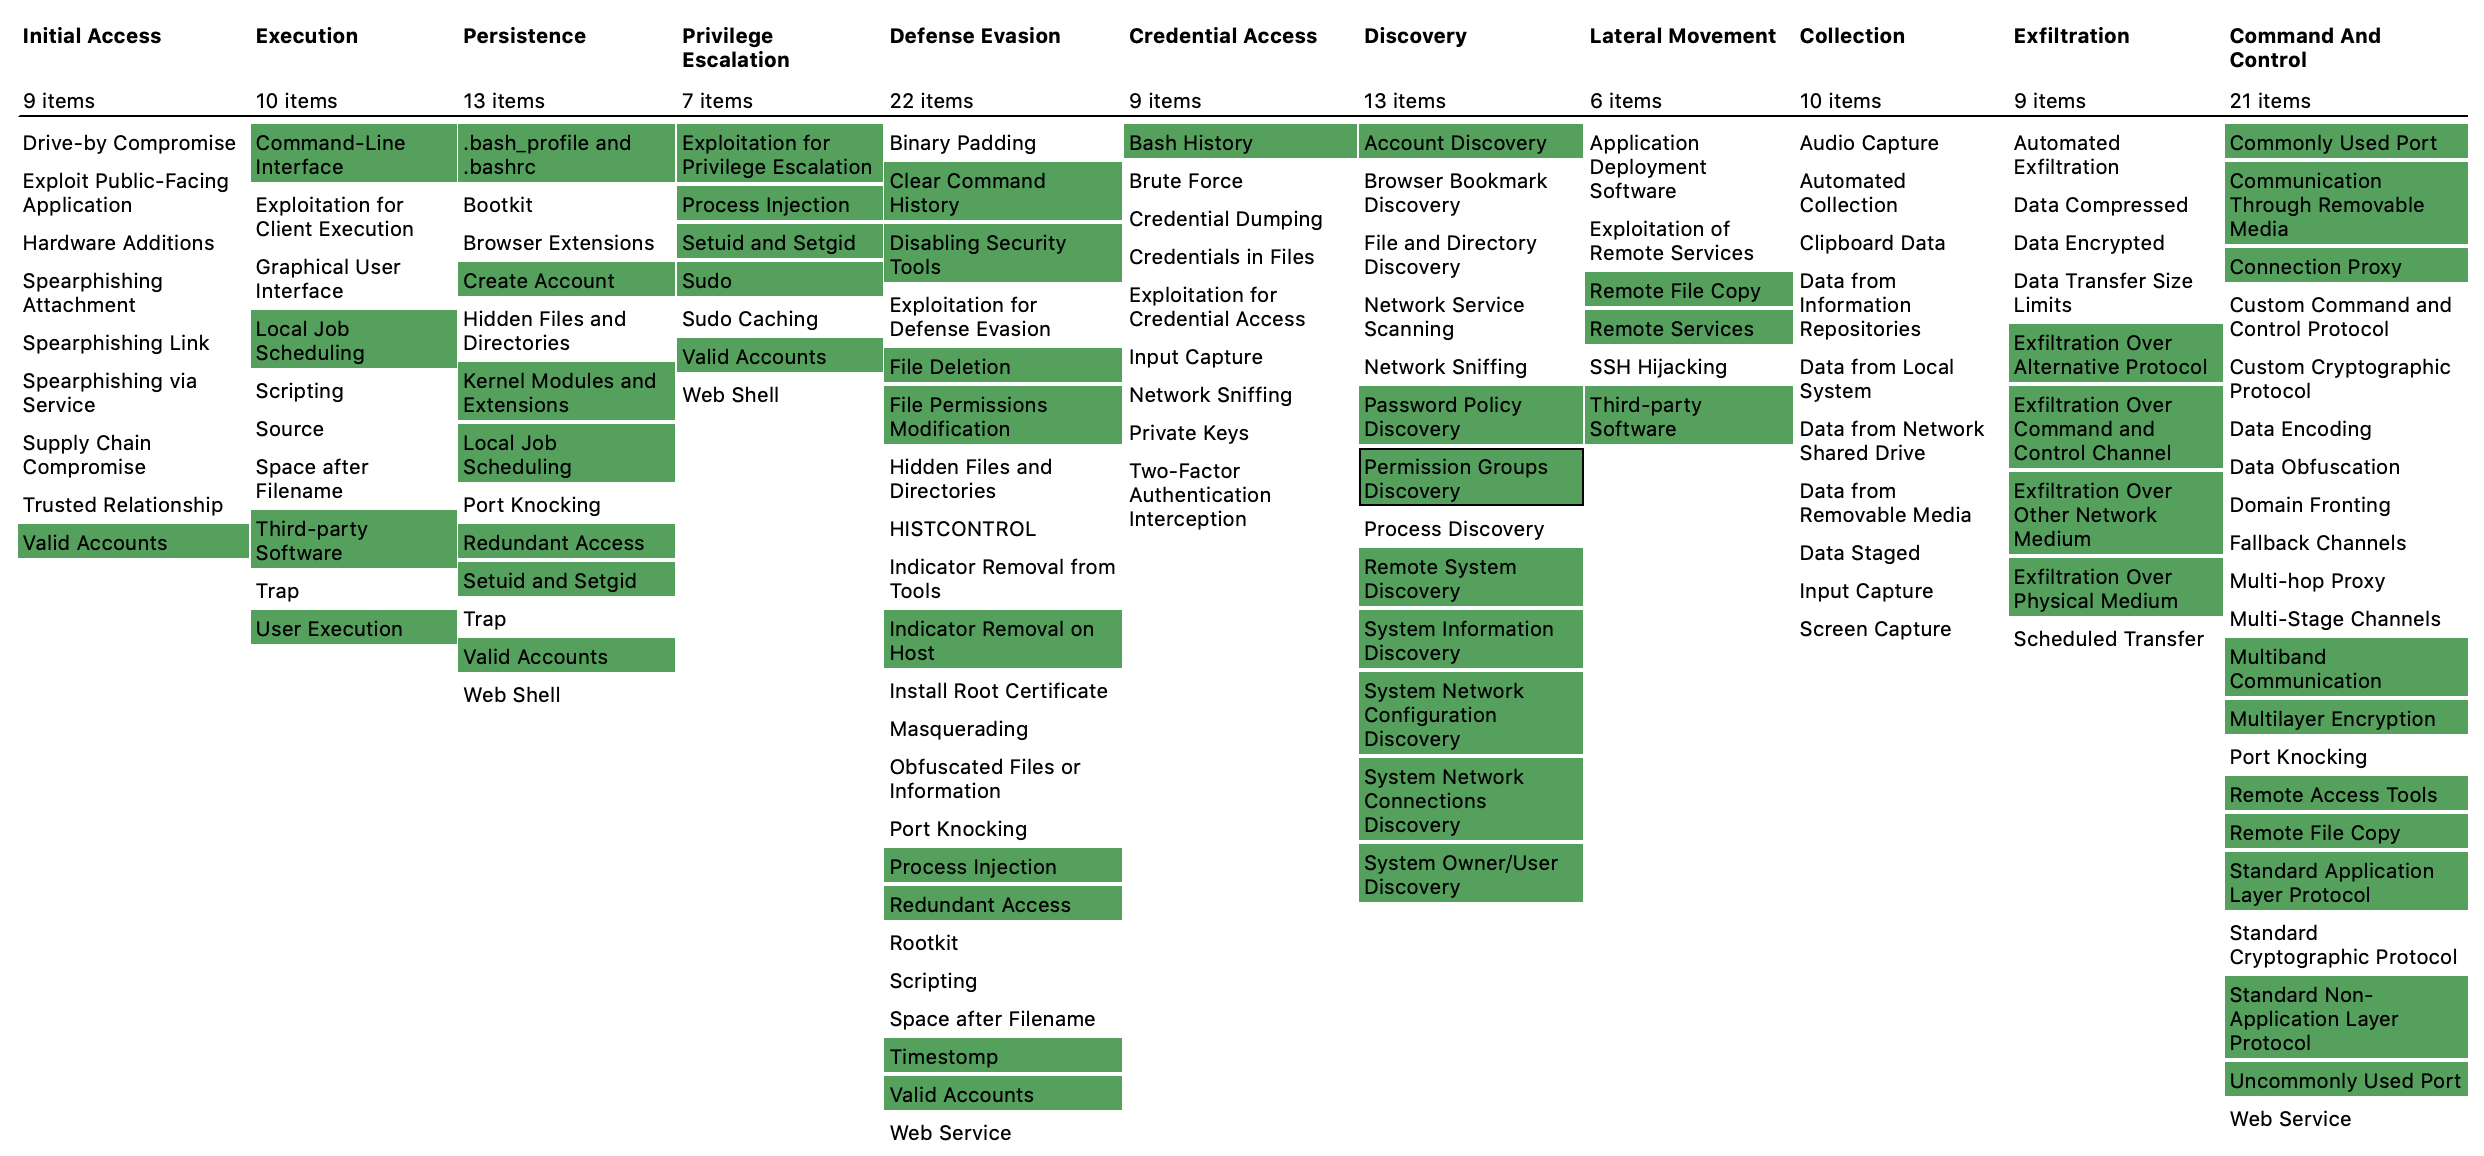
wtfis preview

wtfis

GitHubpirxthepilot/wtfis

Пассивный инструмент поиска hostname, доменов и IP-адресов для не-роботов

osintreconnaissancethreat-feeds-aggregators+3
1.8k6 месяцев назад
Zeek-Intelligence-Feeds preview

Zeek-Intelligence-Feeds

GitHubcriticalpathsecurity/zeek-intelligence-feeds

Aggregated Zeek-format threat intelligence feeds with combined indicators from public and curated sources for continuous IDS and network threat…
threat-feeds-aggregatorsphishingnetwork-security+3
3982 ч 16 мин назад
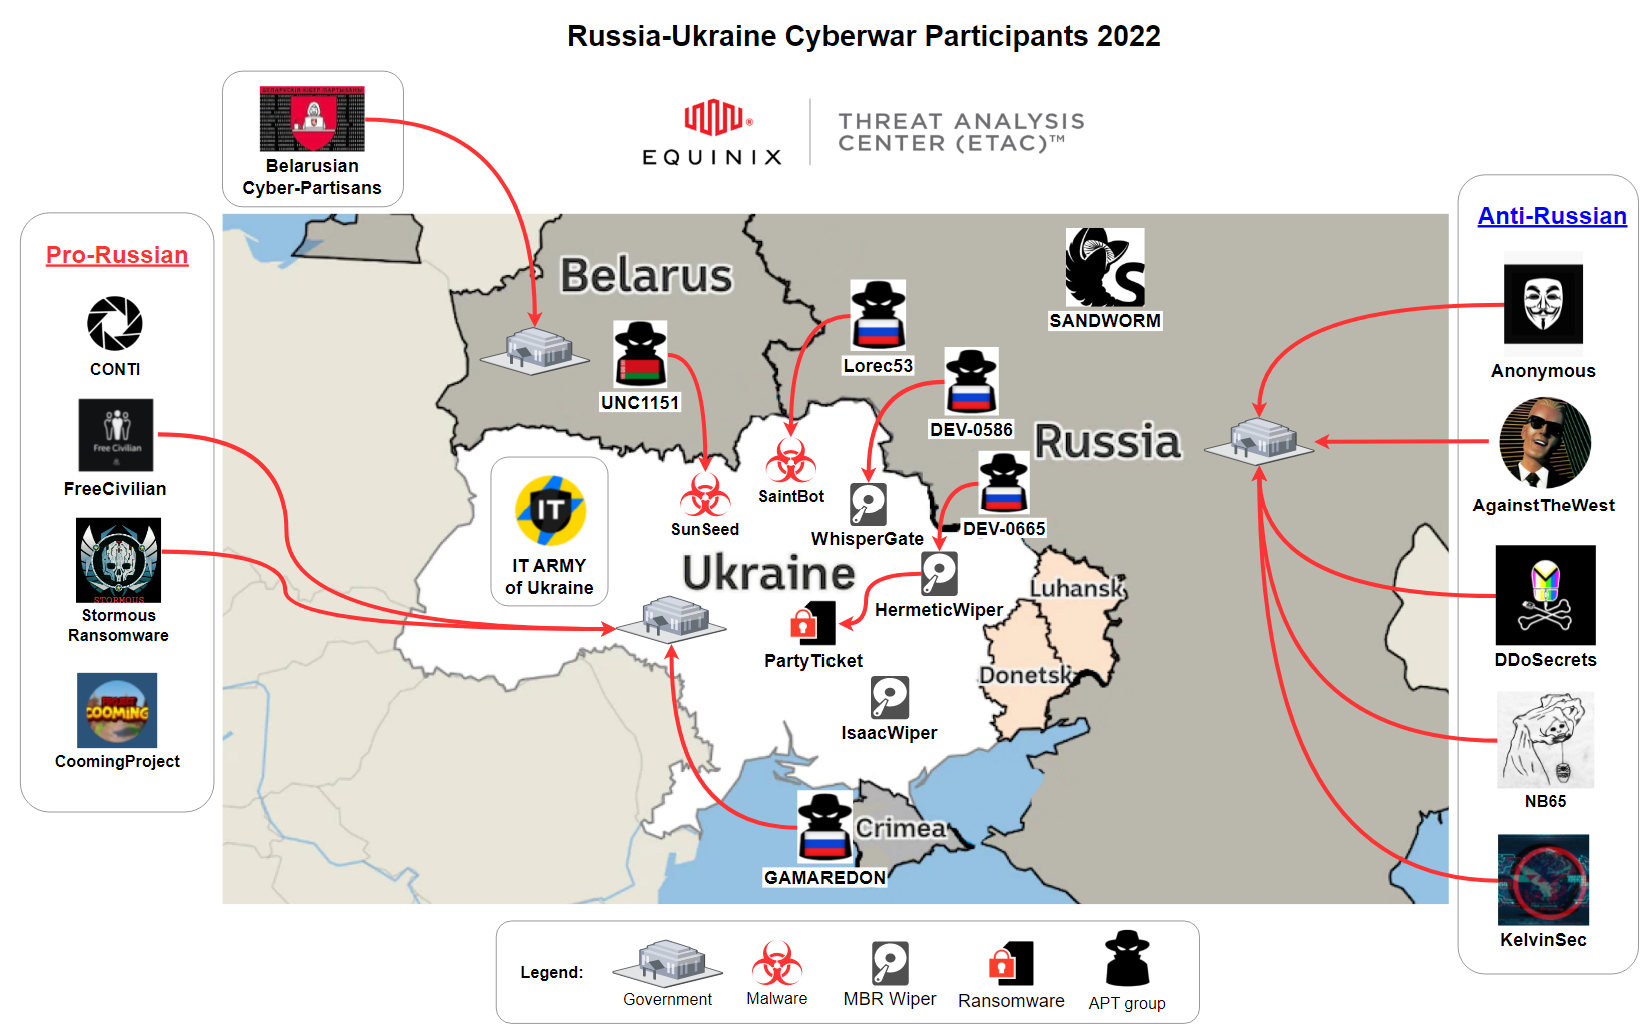
Ukraine-Cyber-Operations preview

Ukraine-Cyber-Operations

GitHubcurated-intel/ukraine-cyber-operations

Curated Intelligence работает с аналитиками со всего мира, чтобы предоставлять полезную информацию организациям в Украине, которые ищут…
ioc-managementosintthreat-feeds-aggregators+3
9353 лет назад
ThreatHunting preview

ThreatHunting

GitHubolafhartong/threathunting

Приложение Splunk, сопоставленное с MITRE ATT&CK, для проведения охоты за угрозами.
threat-feeds-aggregatorsinformation-gatheringthreat-intelligence+2
1.2k3 лет назад
ThreatIngestor preview

ThreatIngestor

GitHubpedramamini/threatingestor

Автоматизированный инструмент агрегации данных об угрозах, который извлекает и нормализует индикаторы из множества источников (OSINT-ленты, отчёты о…
ioc-managementosintthreat-feeds-aggregators+3
9225 месяцев назад
IOCs preview

IOCs

GitHubcisco-talos/iocs

Индикаторы компрометации

defensive-toolsioc-managementthreat-feeds-aggregators+2
28114 ч 12 мин назад
TekDefense-Automater preview

TekDefense-Automater

GitHub1an0rmus/tekdefense-automater

Automater - анализ IP URL и MD5 OSINT

osintthreat-feeds-aggregatorshash-analysis+1
55710 лет назад
misp-taxonomies preview

misp-taxonomies

GitHubmisp/misp-taxonomies

Таксономии, используемые в системе таксономий MISP, могут использоваться другими инструментами обмена информацией.
ioc-managementthreat-feeds-aggregatorsthreat-intelligence+2
30118 дней назад
scirius preview

scirius

GitHubstamusnetworks/scirius

Веб-интерфейс для управления наборами правил Suricata, охоты за угрозами и настройки правил с агрегацией данных из нескольких источников,…
defensive-toolsthreat-feeds-aggregatorsvulnerability-analysis+3
6801 год назад
machinae preview

machinae

GitHubhurricanelabs/machinae

Автоматизированный сборщик данных об угрозах безопасности, который запрашивает публичные источники и API для получения информации об угрозах по…
osintthreat-feeds-aggregatorsinformation-gathering+1
5364 месяцев назад
ThreatIntelligenceDiscordBot preview

ThreatIntelligenceDiscordBot

GitHubvxunderground/threatintelligencediscordbot

Получает обновления с различных доменов клирнета и доменов операторов программ-вымогателей.

osintthreat-feeds-aggregatorsinformation-gathering+1
4333 лет назад
yara-rules preview

yara-rules

GitHubinquest/yara-rules

Коллекция правил YARA для поиска вредоносного ПО, вредоносных документов Office и артефактов эксплойтов со ссылками на образцы и исследовательские…
defensive-toolsioc-managementthreat-feeds-aggregators+5
3894 лет назад
malicious_extension_sentry preview

malicious_extension_sentry

GitHubtoborrm9/malicious_extension_sentry

Malicious Extension Database
defensive-toolsioc-managementthreat-feeds-aggregators+6
1888 ч 13 мин назад
phishurl-list preview

phishurl-list

GitHubjpcertcc/phishurl-list

Фишинговый набор данных URL от JPCERT/CC
threat-feeds-aggregatorsphishingthreat-intelligence+1
20913 дней назад
pulledpork preview

pulledpork

GitHubshirkdog/pulledpork

Pulled Pork для управления правилами Snort и Suricata (из Google code)
vulnerability-scannersthreat-feeds-aggregatorsconfiguration-auditing+2
4425 лет назад
iocextract preview

iocextract

GitHubpedramamini/iocextract

Экстрактор дефангированных индикаторов компрометации (IOC).

ioc-managementosintthreat-feeds-aggregators+5
5842 лет назад
Назад1234…8Вперёд







