 katrielmoses/voidaccess
Самостоятельно размещаемая платформа OSINT для даркнета. Автоматизированная разведка угроз от запроса до графа за 13 шагов. Бесплатная альтернатива Recorded Future, DarkOwl и Flare.
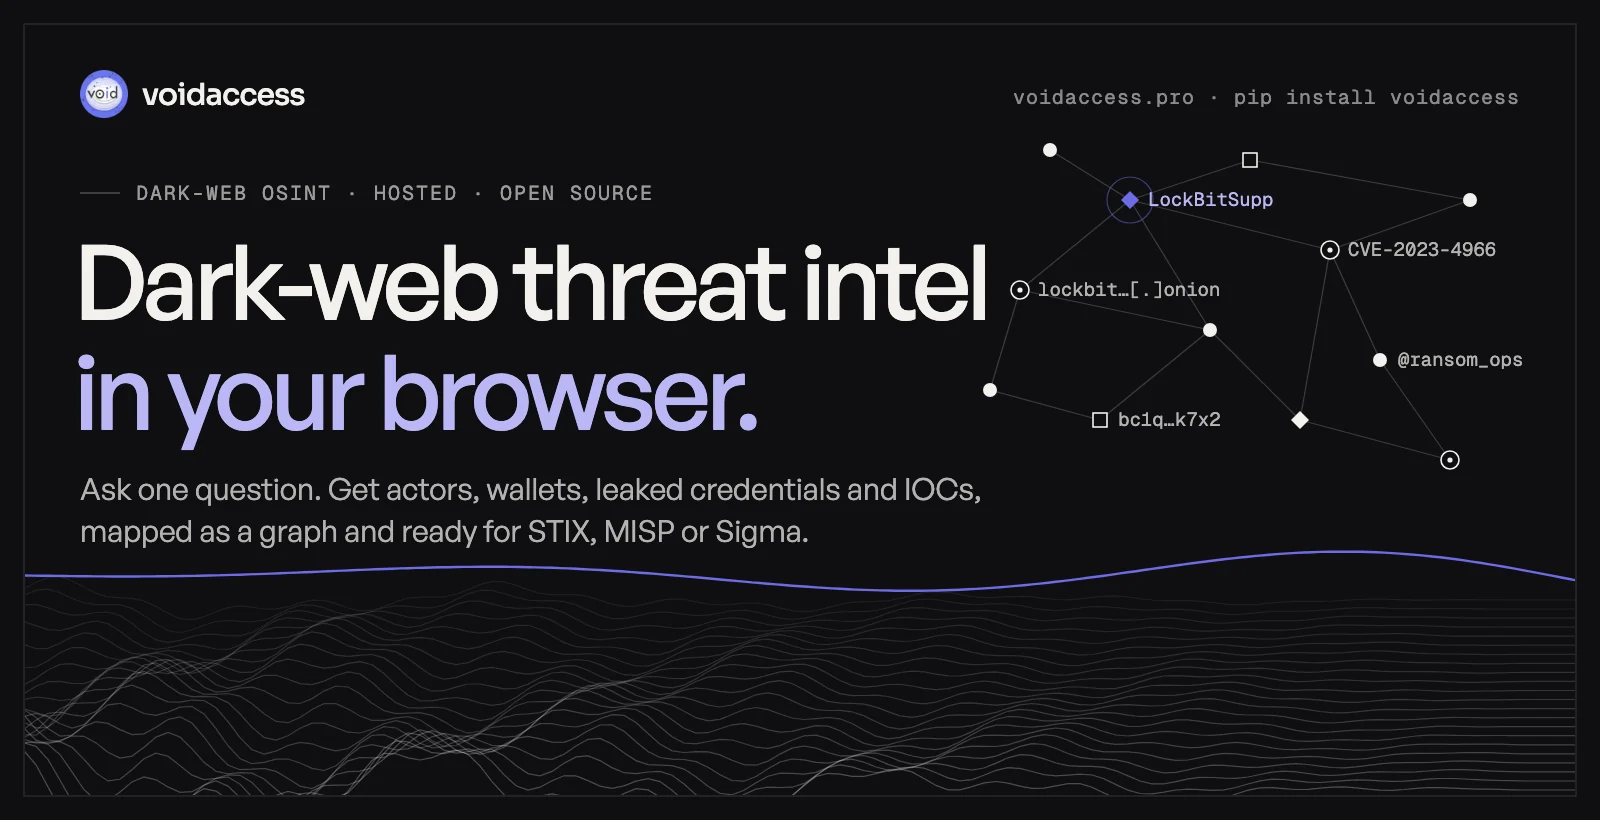


Задайте один вопрос. Получите отчёт с источниками, граф, по которому можно искать, и IOC, которые можно загрузить.
Для исследователей безопасности, команд threat intel, MSSP и авторизованных следователей.
Использовать размещённую версию → voidaccess.pro
·
Запустить самостоятельно → pip install voidaccess
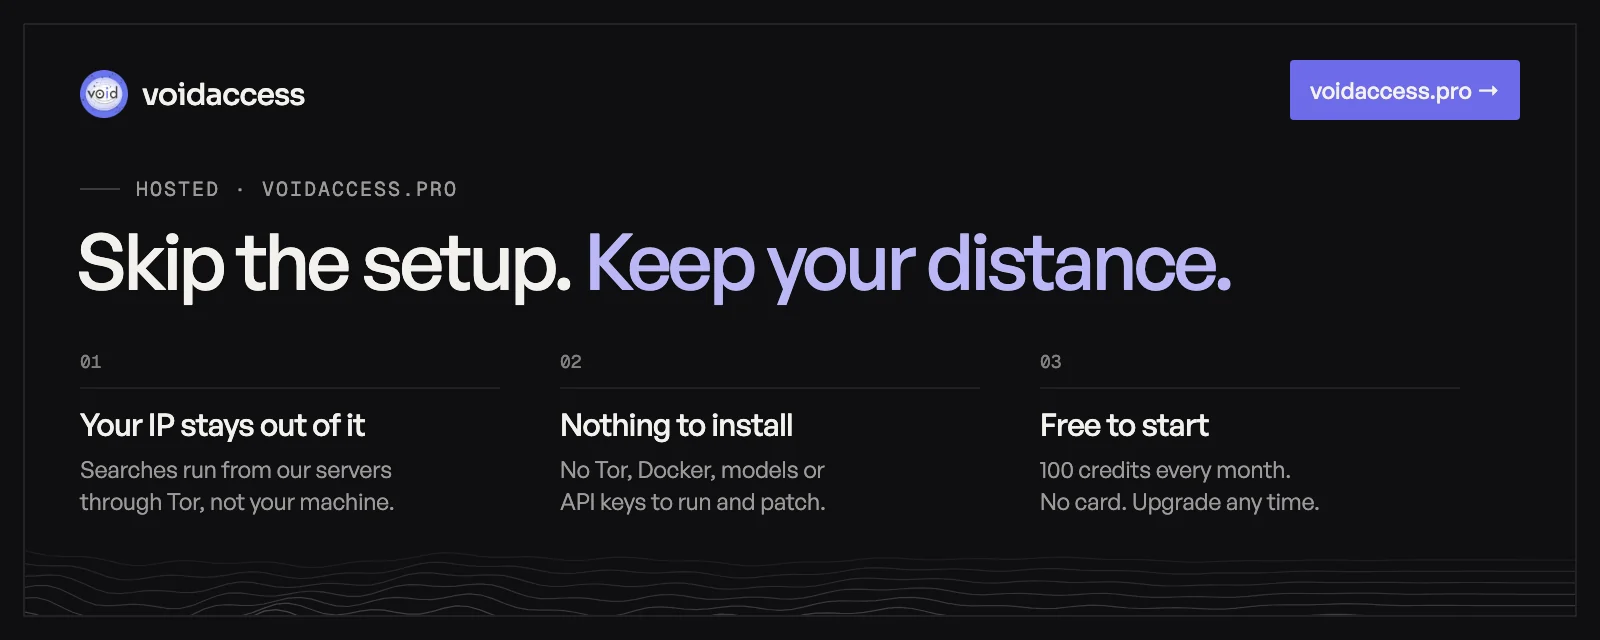
Размещённая версия запускает этот движок за вас. Поисковые запросы и загрузка страниц идут с наших серверов через Tor, поэтому ваше исследование не начинается с вашего ноутбука или офисной сети. Живое представление показывает каждую найденную ссылку — сохранённую или отброшенную (дубликаты, 404, тайм-ауты, фильтр безопасности), — а затем результаты открываются в виде графа, где каждое значение можно искать по категории.
Начните бесплатно на voidaccess.pro →
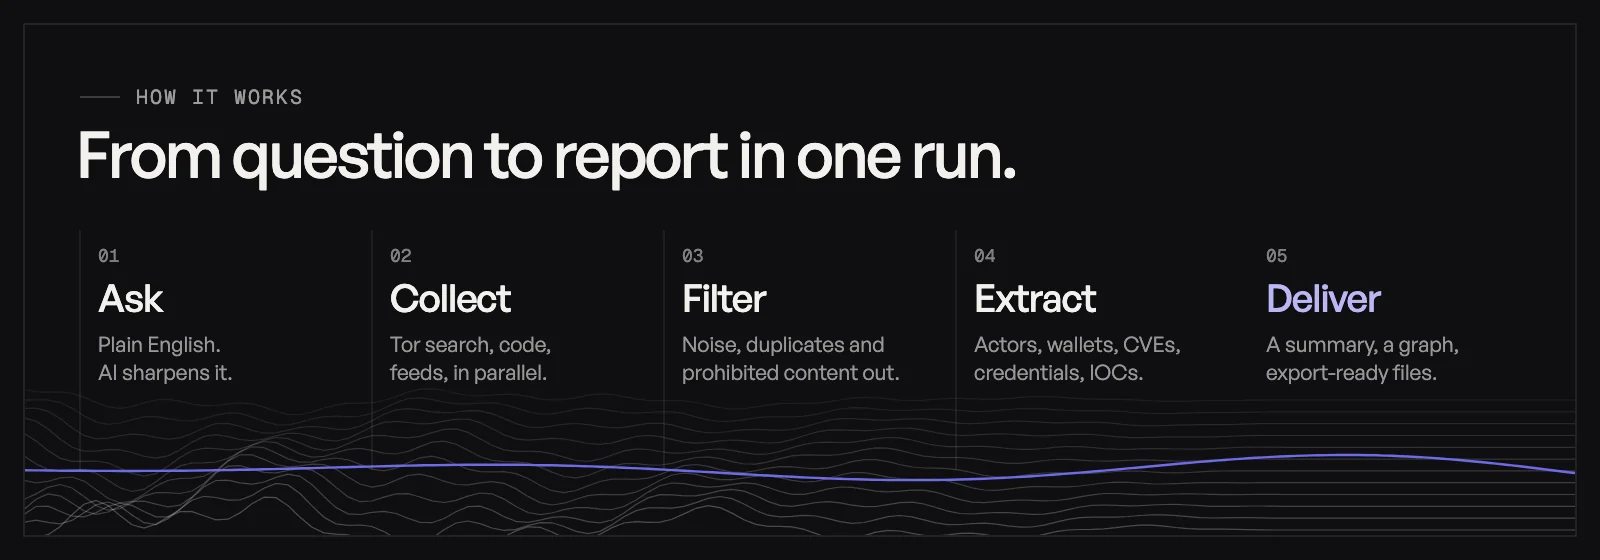
Один запрос параллельно расходится по 12+ поисковым системам в Tor, хостингам кода, лентам безопасности и отобранным .onion-сидам, а затем следует по новым .onion-ссылкам по мере их обнаружения. Запрещённые запросы, URL и контент отсекаются на обязательных барьерах безопасности. Полный конвейер с тайм-аутами и восстановлением описан в разделе Архитектура.
| Категория | Примеры |
|---|---|
| Threat actors | Ники акторов, группировки программ-вымогателей, семейства вредоносного ПО, техники MITRE ATT&CK |
| Инфраструктура | IPv4/IPv6, домены, URL, адреса .onion, хеши файлов |
| Криптокошельки | Bitcoin, Ethereum, Monero, Litecoin, Zcash, Solana, Tron и другие |
| Учётные данные | Облачные ключи, токены, JWT, API-ключи, записи из stealer-логов и combo-листов (замаскированы) |
| Мессенджеры | Telegram, Discord, XMPP, Tox, Session, Matrix, Wire, ICQ, Wickr |
| Уязвимости | CVE, идентификаторы Exploit-DB |
Сущности связываются в граф отношений с сообществами и кластерами инфраструктуры и сопоставляются с ранее найденными данными.
pip install voidaccess
voidaccess configure                      # LLM provider, enrichment keys, Tor
voidaccess investigate "LockBit ransomware"
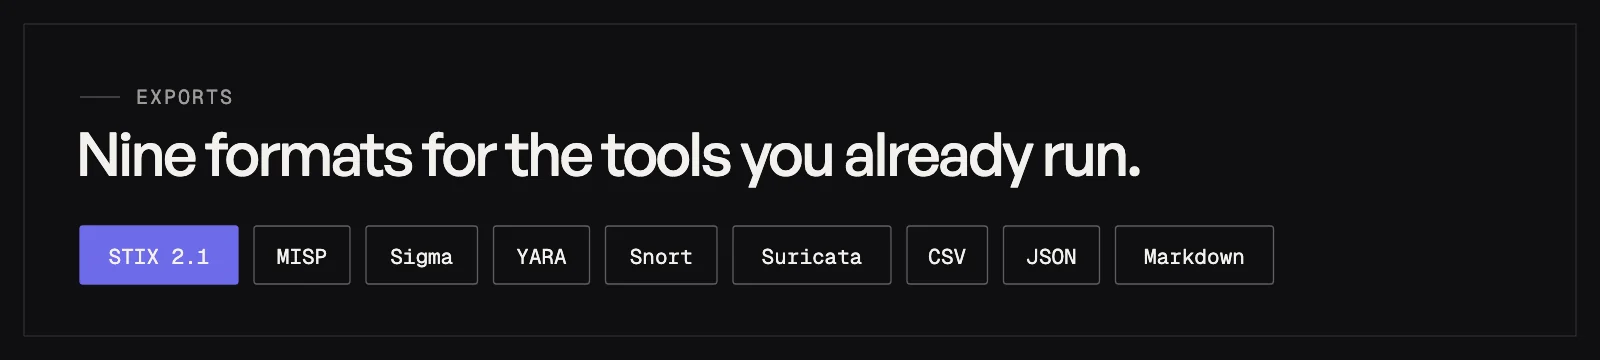
voidaccess export <id> --format stix     # stix, misp, sigma, yara, snort, suricata, package, csv, md, json
Ещё нет Tor или ключа LLM? voidaccess investigate "LockBit ransomware" --no-llm --no-tor --depth shallow запускает проход только по clearnet. Для полного стека (PostgreSQL, Tor, API и веб-интерфейс) с Docker Compose см. руководство по самостоятельному развёртыванию. Требуется Python 3.10+.
| Команда | Описание |
|---|---|
voidaccess investigate "QUERY" | Запустить расследование |
voidaccess show | Открыть интерактивный браузер сущностей |
voidaccess export ID --format FORMAT | Экспорт в STIX, MISP, Sigma, YARA, Snort, Suricata, package, CSV, Markdown или JSON |
voidaccess package ID | Собрать ZIP-пакет с IOC |
voidaccess enrich ID | Повторно обогатить сохранённое расследование |
voidaccess list | Список сохранённых расследований |
voidaccess status | Показать состояние конфигурации, Tor, кэша, движка и seed-источников |
voidaccess actors | Список постоянных профилей акторов |
voidaccess actor HANDLE [--timeline] [--note "TEXT"] | Показать актора, его таймлайн или добавить заметку |
voidaccess configure [llm | keys | tor] | Запустить мастер настройки или его отдельную часть |
voidaccess version | Вывести установленную версию |
Необязательные запросы в clearnet могут использовать ScrapingAnt с --use-scraping-api или --use-proxies; трафик Tor, .onion, GitHub и GitLab это не затрагивает.
| Уровень | Источники |
|---|---|
| Поиск в даркнете | 12+ поисковых систем Tor и курируемые seed-адреса .onion |
| Сбор из открытого веба | Пейст-сайты, GitHub, GitLab и курируемые RSS-ленты |
| Ленты угроз | AlienVault OTX, abuse.ch (MalwareBazaar, ThreatFox, URLhaus), CISA KEV |
| Контекст IP и доменов | Shodan InternetDB, GreyNoise, AbuseIPDB, Feodo Tracker, crt.sh, URLScan.io, Wayback Machine, CIRCL PDNS, RDAP |
| Контекст файлов и идентификаторов | VirusTotal, Hybrid Analysis, Have I Been Pwned, EmailRep |
| Блокчейн | BlockCypher и Etherscan |








