
 #1
Инструменты для анализа бинарных файлов и кода вредоносных программ без их выполнения (например, дизассемблеры, распаковщики).
Рекомендация Kitploit
 ilhamrzr/rar-anomaly-inspector
Оборонительный инструмент PowerShell для статической проверки архивов RAR и обнаружения аномалий обхода пути CVE-2025-8088.
 scabench/jsonorg-fn1
простое приложение с уязвимостью CVE-2022-45688
 sudotom/rcno-reviews
Recencio Book Reviews — плагин WordPress для управления рецензиями на книги. Изначально создан Кемори Граббом. Форк с исправлениями безопасности,…
 mohammadnassiri/yaasa
Ещё один статический анализатор APK
 gmh5225/evmbench-certora-agent-harness
Итеративный агентный каркас, использующий LLM и Certora Prover для генерации и уточнения CVL-спецификаций смарт-контрактов, передавая вывод…
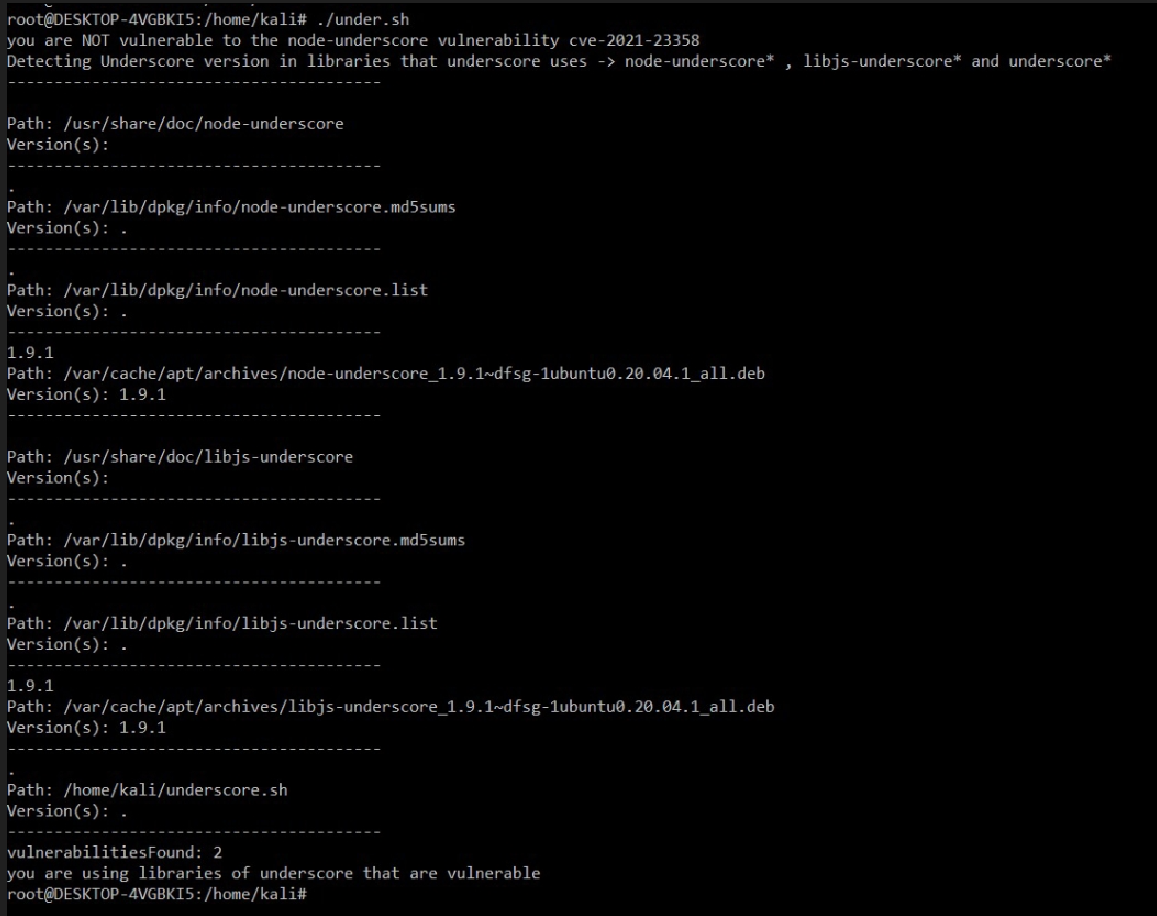 ekamsinghwalia/detection-script-for-cve-2021-23358
Скрипт для обнаружения cve-2021-23358
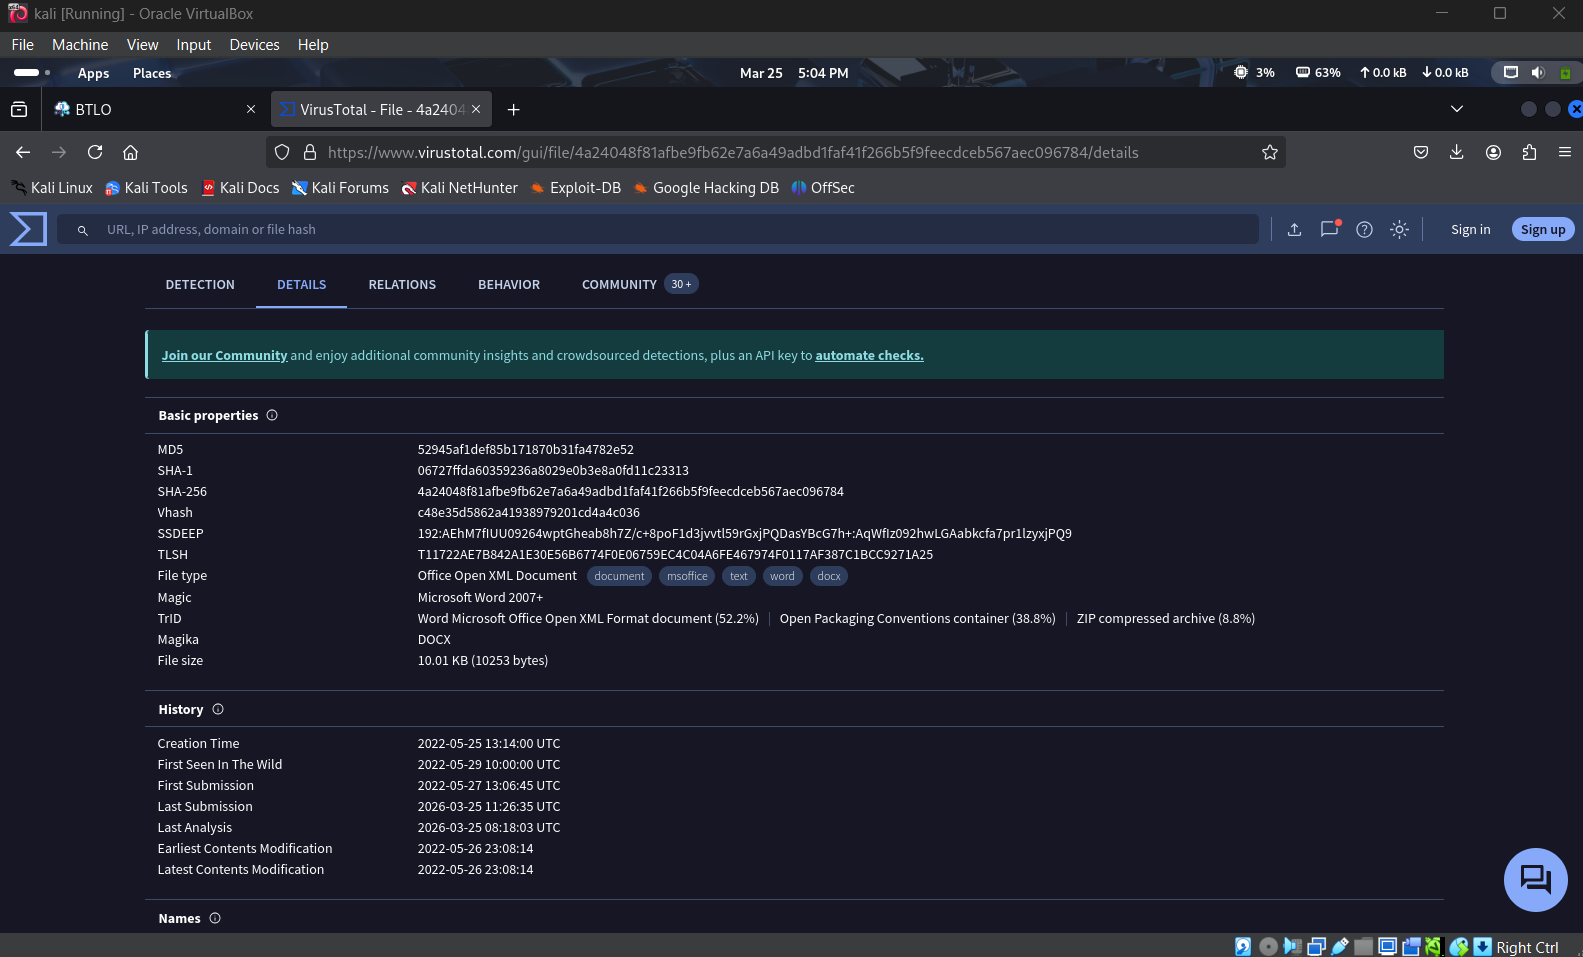 imvihanga03/static-malware-analysis-follina-cve-2022-30190
Статический анализ вредоносного ПО Follina (CVE-2022-30190) от Blue Team Labs Online
 soltanali0/cve-2024-12877-exploit
Образовательная демонстрация эксплуатации CVE-2024-12877 для внедрения PHP-объектов в плагин GiveWP для WordPress. Включает анализ первопричины,…
 tiran/cve-2018-8970
Демо для https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2018-8970
 ekamsinghwalia/openssl-vulnerability-detection-script
Это скрипт обнаружения уязвимости OpenSSL для CVE-2022-2274
 tronciuvlad/cve-2024-26475
Проблема в radareorg radare2 с v.0.9.7 по v.5.8.6, исправленная в v.5.8.8, позволяет локальному злоумышленнику вызвать отказ в обслуживании через…
 cucumberanorsncompany/sealsecurityassignment
Исследование уязвимости CVE-2023-26136
 klassiker/cve-2025-55182
Анализ на основе CodeQL уязвимости загрязнения прототипа CVE-2025-55182 в React Server Components, с POC-эксплойтом и статическими запросами…
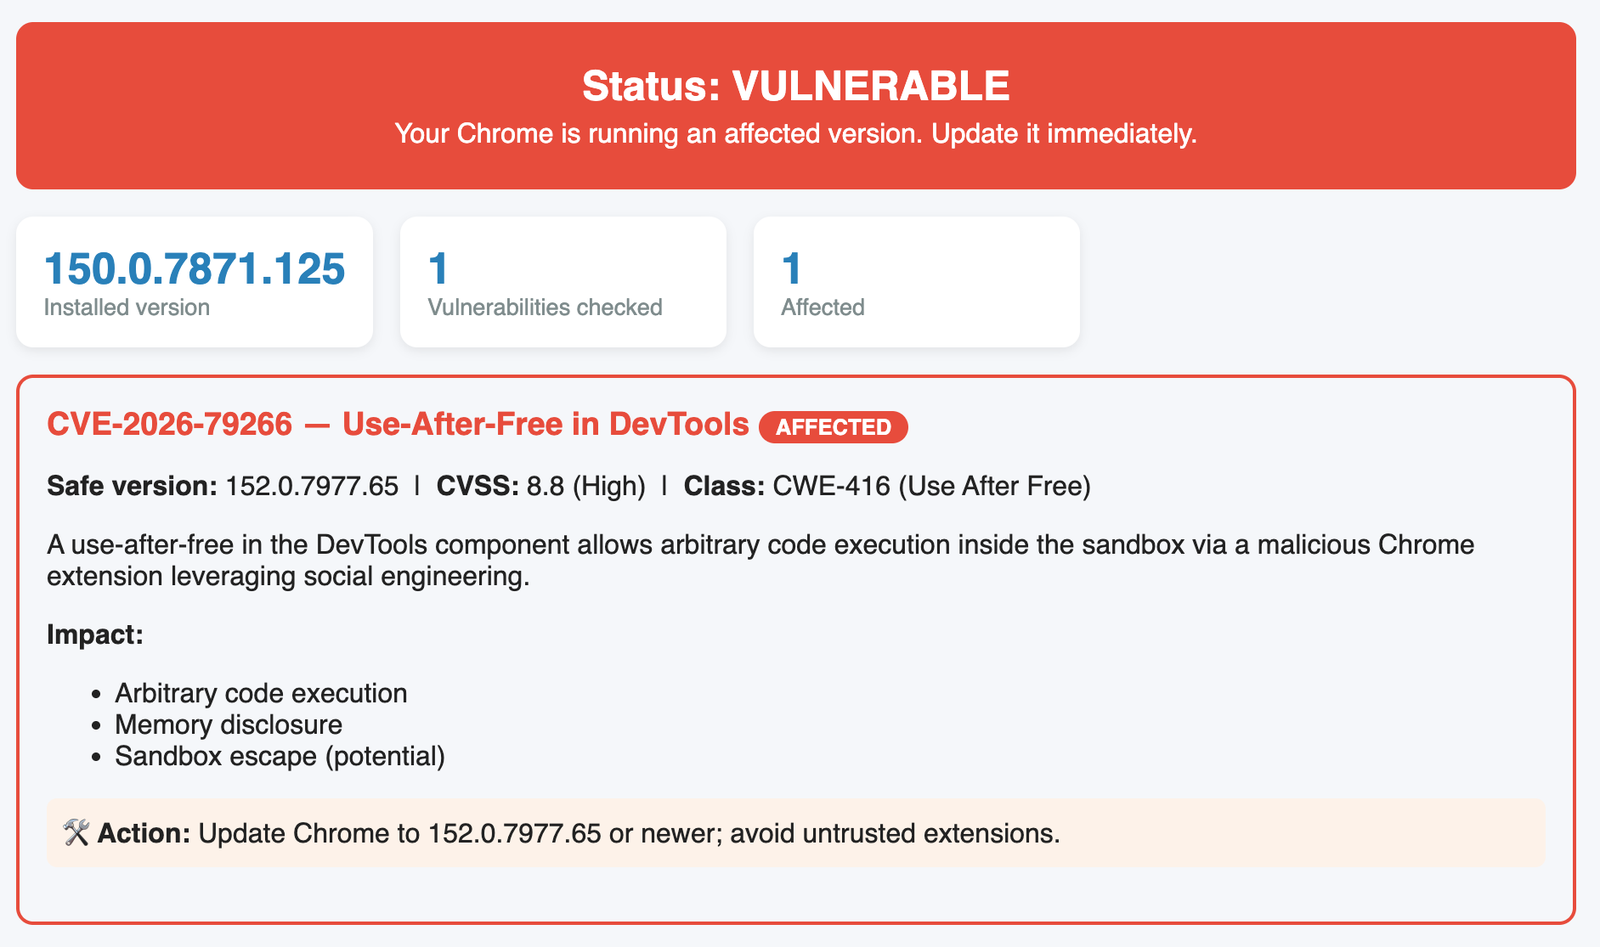 virologi-info/chrome-vuln-scanner
Проверка на CVE-2026-79266. Use-after-free в компоненте DevTools позволяет выполнить произвольный код внутри песочницы через вредоносное расширение…
 captain4554/captain4554.github.io
🔍 Сканируйте уязвимости CVE-2025-55182 с помощью гибридного инструмента, сочетающего статический и динамический анализ для улучшенной оценки…
 dwictor0/poc-cve-2025-25200
ReDoS, эксплуатирующий backtracking в регулярных выражениях, что приводит к чрезмерному потреблению CPU и отказу в обслуживании (DoS) в приложениях…
 p3dr16k/log4j-1.2.15-mod
log4j версии 1 с патчем для уязвимости CVE-2021-44228
 ianoboyle/cve-2025-57833
Пример уязвимого приложения для CVE-2025–57833








