
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
PoC-CVE-2025-25200 — ReDoS, эксплуатирующий backtracking в регулярных выражениях, что приводит к чрезмерному потреблению CPU и отказу в обслуживании (DoS) в приложениях Node.js. | Kitploit
Инструменты/GitHubGitHub/dwictor0/poc-cve-2025-25200
Статический анализАнализ уязвимостейЭксплуатацияВеб-безопасность
GitHubdwictor0/poc-cve-2025-25200

PoC-CVE-2025-25200

ReDoS, эксплуатирующий backtracking в регулярных выражениях, что приводит к чрезмерному потреблению CPU и отказу в обслуживании (DoS) в приложениях Node.js.

Репозиторий
288 месяцев назадЕщё не проверено
Поделиться

CVE-2025-25200

Контекст

  • Уязвимость: CVE-2025-25200

  • Тип: Regular Expression Denial of Service (ReDoS)

  • Компонент: Kao >= 2.0.0, < 2.15.4 , >= 3.0.0-alpha.0, < 3.0.0-alpha.3 , >= 1.0.0, < 1.7.1, < 0.21.2

  • Описание: Эта уязвимость демонстрирует квадратичную временную сложность O(n2) или, в более критичных сценариях, экспоненциальную O(2n), то есть время, необходимое для обработки входных данных, растёт пропорционально их размеру (backtracking). Источник проблемы кроется в механизме движка регулярных выражений, называемом backtracking. Когда входные данные (token) не совпадают, движок просто возвращается к предыдущим позициям, где мог выбрать альтернативный путь.
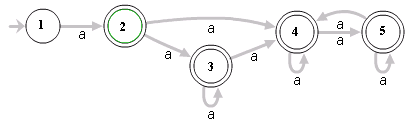
NFA

Воздействие и Серьёзность

  • Тип воздействия: Denial of Service (DoS)
  • Вектор атаки: Сеть
  • Оценка: 9.2 (High)

Возможные меры смягчения

  • Проверка длины полезной нагрузки.
  • Использование правила WAF для очистки или отклонения заголовков, содержащих шаблоны, которые могут вызвать ReDoS.
  • Внедрение тайм-аутов для запросов, чтобы предотвратить блокировку цикла обработки событий на неопределённое время длительными запросами.

Responsible Disclosure

Эта уязвимость была обработана в соответствии с практиками ответственного раскрытия.

PoC Test Node.js Koa CVE-2025-25200

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    360
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






