Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
chrome-vuln-scanner — Проверка на CVE-2026-79266. Use-after-free в компоненте DevTools позволяет выполнить произвольный код внутри песочницы через вредоносное расширение Chrome, использующее социальную инженерию. | Kitploit
Инструменты/GitHubGitHub/virologi-info/chrome-vuln-scanner
Оборонительные ИнструментыСтатический анализСканеры уязвимостейВеб-безопасностьОбучение и Образование
GitHubvirologi-info/chrome-vuln-scanner

chrome-vuln-scanner

Проверка на CVE-2026-79266. Use-after-free в компоненте DevTools позволяет выполнить произвольный код внутри песочницы через вредоносное расширение Chrome, использующее социальную инженерию.

Поделиться
Репозиторий
452 месяцев назадЕщё не проверено

Сканер уязвимостей Chrome

Легкий, не требующий зависимостей защитный инструмент, который проверяет установленную версию Google Chrome на известные уязвимости и создает понятный визуальный HTML-отчет.

Легкий защитный инструмент для проверки версии Google Chrome на известные уязвимости, а затем создает визуальный HTML-отчет, который легко понять.

Возможности

  • Автоопределение версии Chrome на macOS (или передайте её с помощью --version)
  • Проверка по известным CVE (расширяемая база данных уязвимостей)
  • Визуальный HTML-отчет с понятной панелью статуса УЯЗВИМ / БЕЗОПАСНО
  • Образовательная визуализация Use-After-Free (CWE-416) — концептуальная диаграмма памяти
  • Вывод в JSON для CI / дальнейшего анализа
  • Двуязычный — версии на индонезийском (chrome-vuln-checker.py) и английском (chrome-vuln-checker-en.py)

Использование

# Автоопределение версии Chrome и создание HTML-отчета (английский)
python3 chrome-vuln-checker-en.py --html report_en.html

# Версия на индонезийском
python3 chrome-vuln-checker.py --html report.html

# Передать версию вручную + сохранить JSON
python3 chrome-vuln-checker-en.py --version 150.0.7871.125 --json result.json

# Вывод только в терминал
python3 chrome-vuln-checker-en.py

Пример отчета (скриншот)
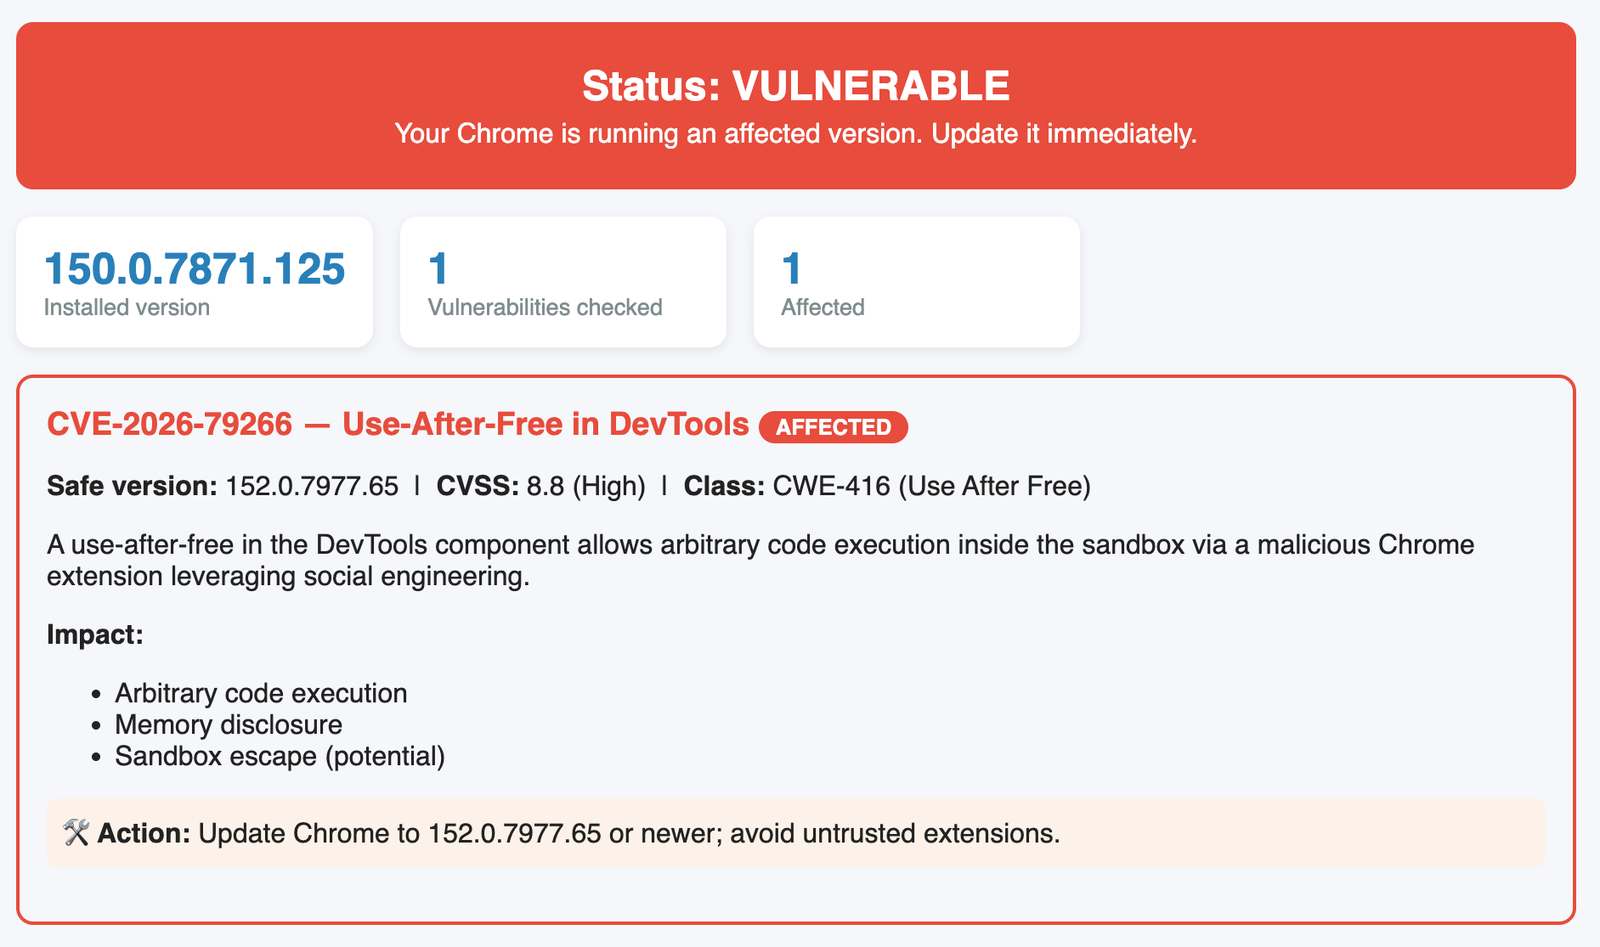
Chrome vulnerability report

HTML-отчет включает

  • Баннер статуса — УЯЗВИМ (красный) или БЕЗОПАСНО (зеленый)
  • Карточки сводки — установленная версия, проверенные уязвимости, количество затронутых
  • Блоки с деталями уязвимостей — CVSS, класс CWE, безопасная версия, воздействие, меры по устранению
  • Образовательная диаграмма Use-After-Free — 4-этапная схема (Выделение → Освобождение → Использование → Эксплуатация)

Важные примечания

  • Честное предупреждение об адресах памяти: конкретные адреса регистров/памяти для реальной эксплуатации не публикуются и зависят от раскладки кучи во время выполнения. Инструмент показывает концептуальную диаграмму памяти, а не вымышленные адреса.
  • Этот инструмент проверяет версию только по известным уязвимостям. Он не гарантирует полную безопасность.
  • Этот инструмент проверяет версию только по известным уязвимостям. Не гарантирует полную безопасность.

Пример: CVE-2026-79266 (Use-After-Free в DevTools)

  • Исправленная версия: 152.0.7977.65
  • CVSS: 8.8 (Высокий)
  • Класс: CWE-416
  • Воздействие: выполнение произвольного кода внутри песочницы через вредоносное расширение

Версии Chrome ниже 152.0.7977.65 уязвимы — обновитесь немедленно.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    317
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    275

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →








