
 #1
Инструменты для анализа бинарных файлов и кода вредоносных программ без их выполнения (например, дизассемблеры, распаковщики).
Рекомендация Kitploit
 arguslab/argus-saf
Фреймворк статического анализа на Scala для Android и Java байт-кода с анализом потоков, декомпиляцией и анализом нативного кода с помощью…
 boratanrikulu/gobee
Пишите свои BPF-программы на Go, а не на C. gobee транспилирует подмножество Go в BPF C и генерирует типизированные привязки cilium/ebpf.
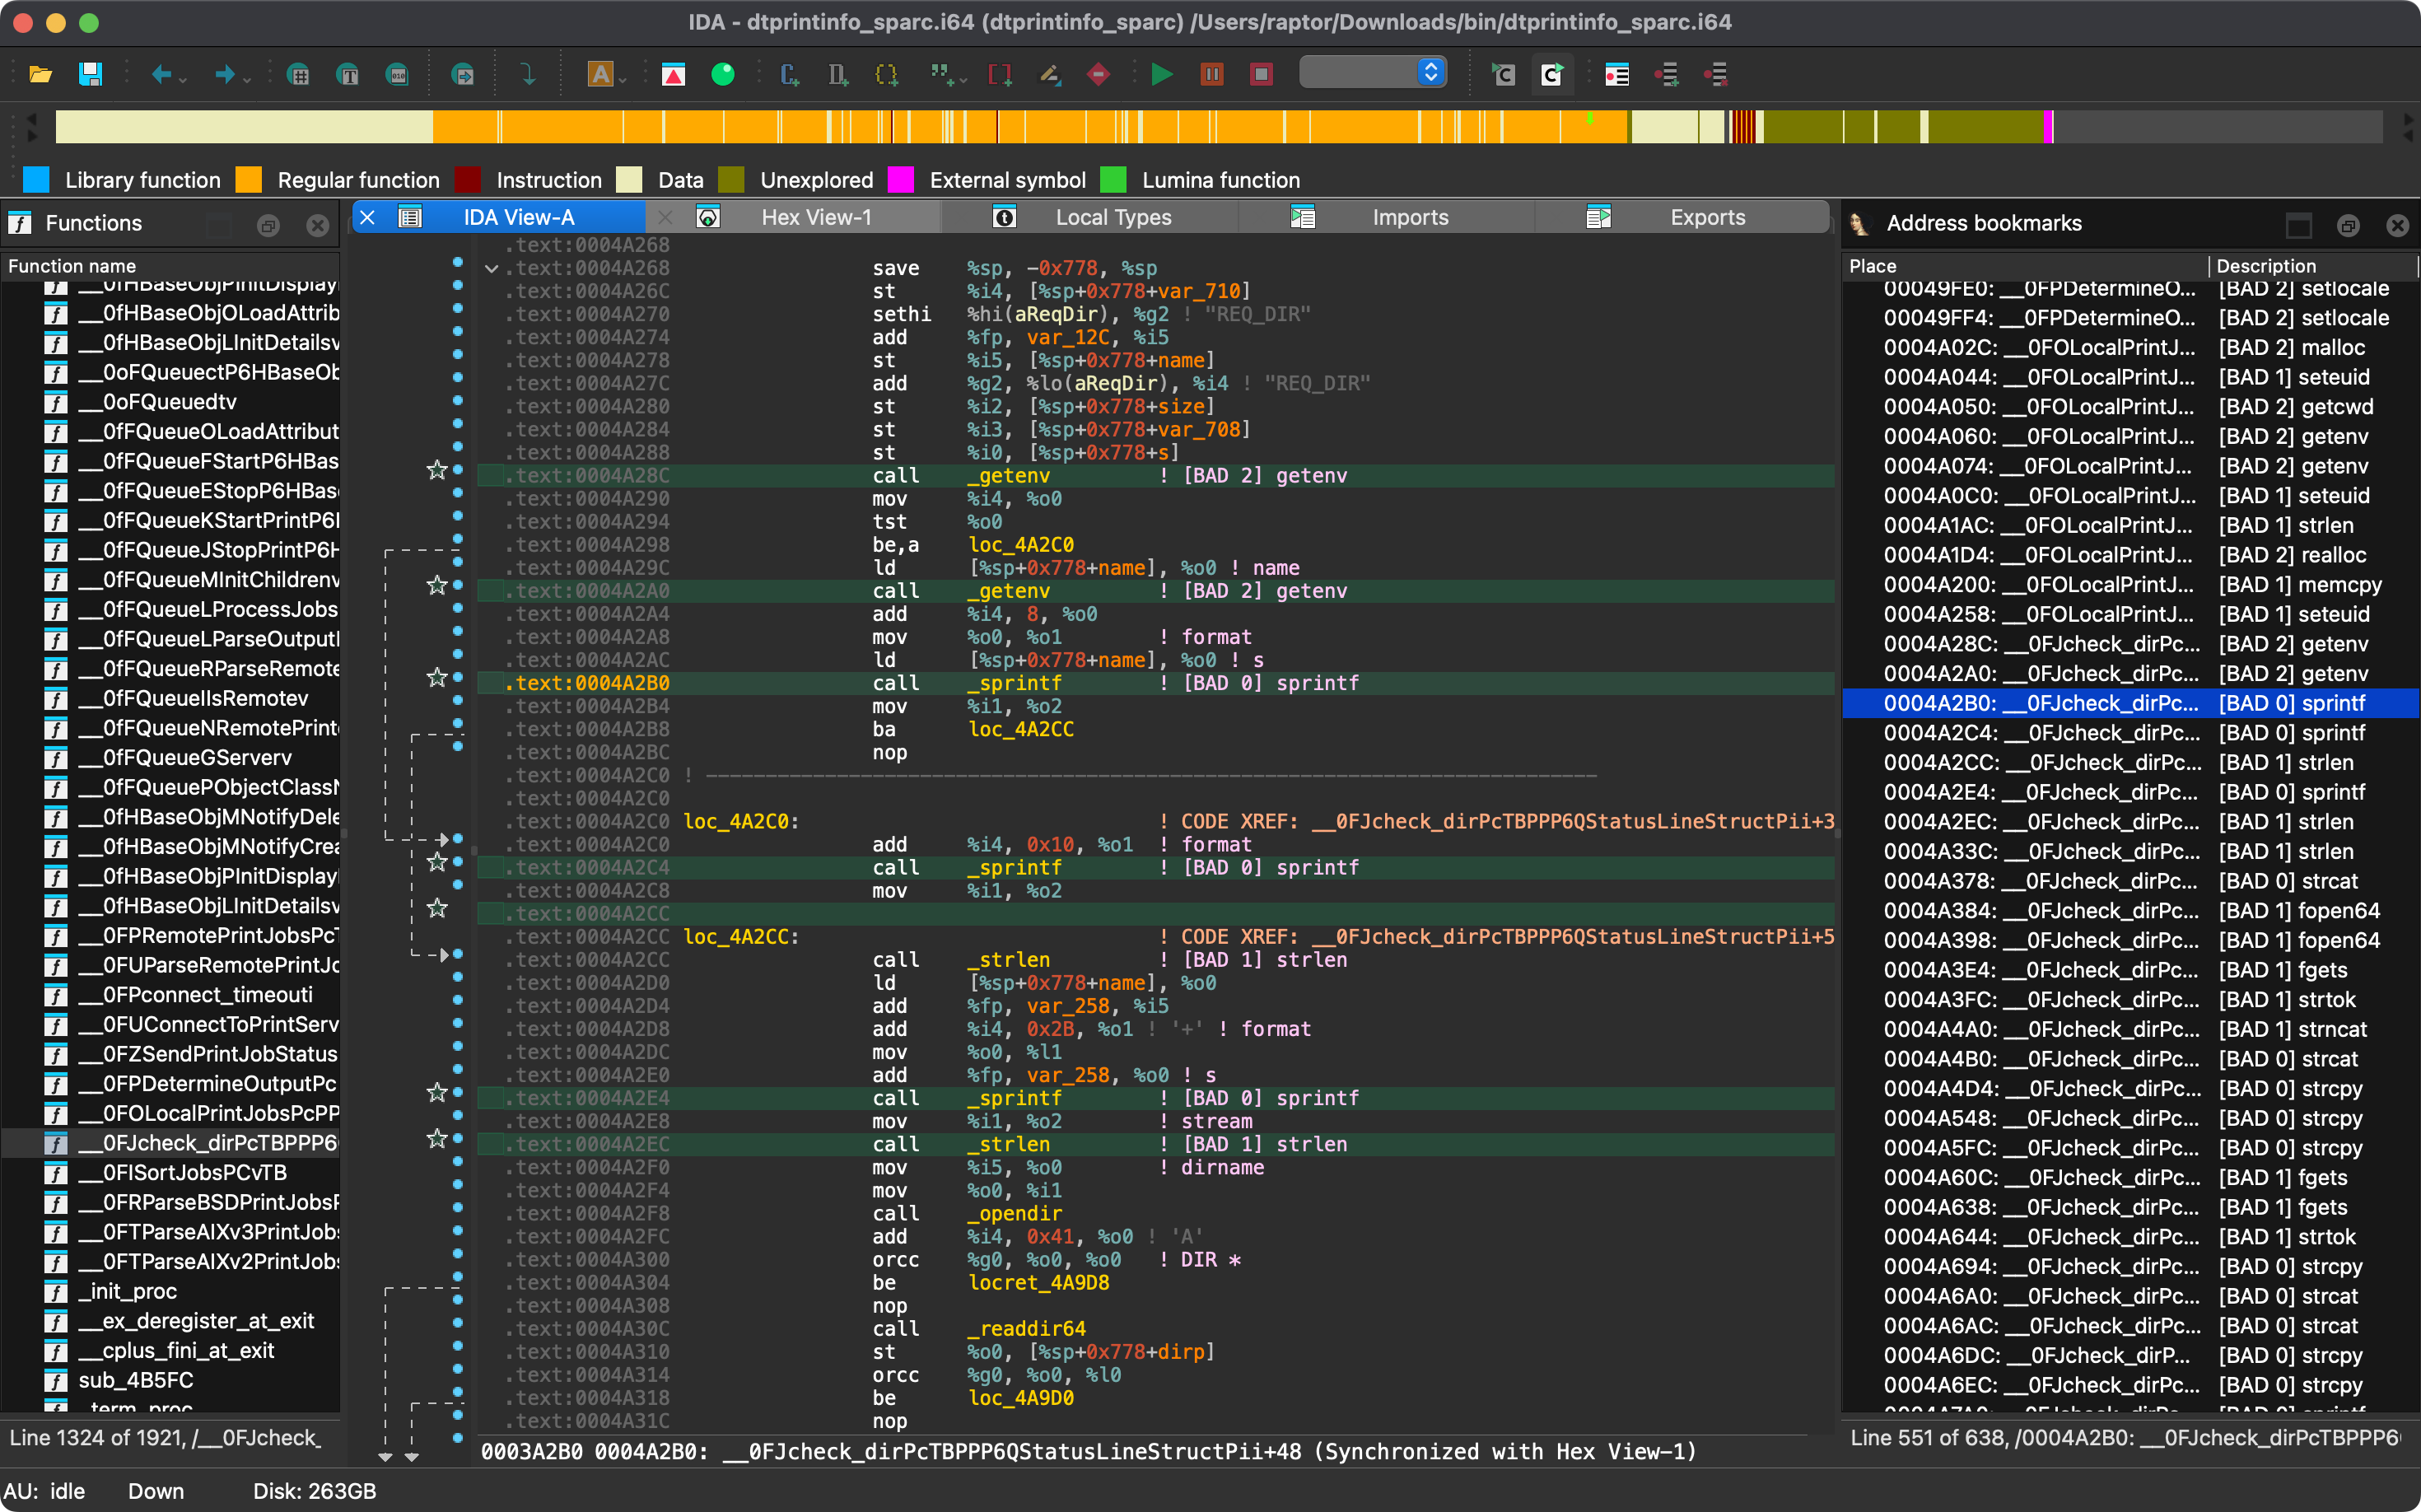 0xdea/rhabdomancer
Ассистент для исследования уязвимостей, который находит вызовы потенциально небезопасных функций API в бинарном файле.
 mrphrazer/obfuscation_analysis
Плагин Binary Ninja для анализа и упрощения обфусцированного кода
 orange-cyberdefense/grepmarx
Платформа статического анализа исходного кода для энтузиастов AppSec.
 takahiroharuyama/ida_haru
скрипты/плагины для IDA Pro
 galoisinc/mate
Интерактивный набор инструментов анализа программ, использующий графы свойств кода для поиска ошибок в коде на C и C++, объединяющий анализ…
 demonslay335/cryptotester
Утилита для работы с криптографией, ориентированная на анализ программ-вымогателей.
 nmantani/fileinsight-plugins
FileInsight-plugins: набор инструментов декодирования для hex-редактора McAfee FileInsight, используемый для анализа вредоносного ПО
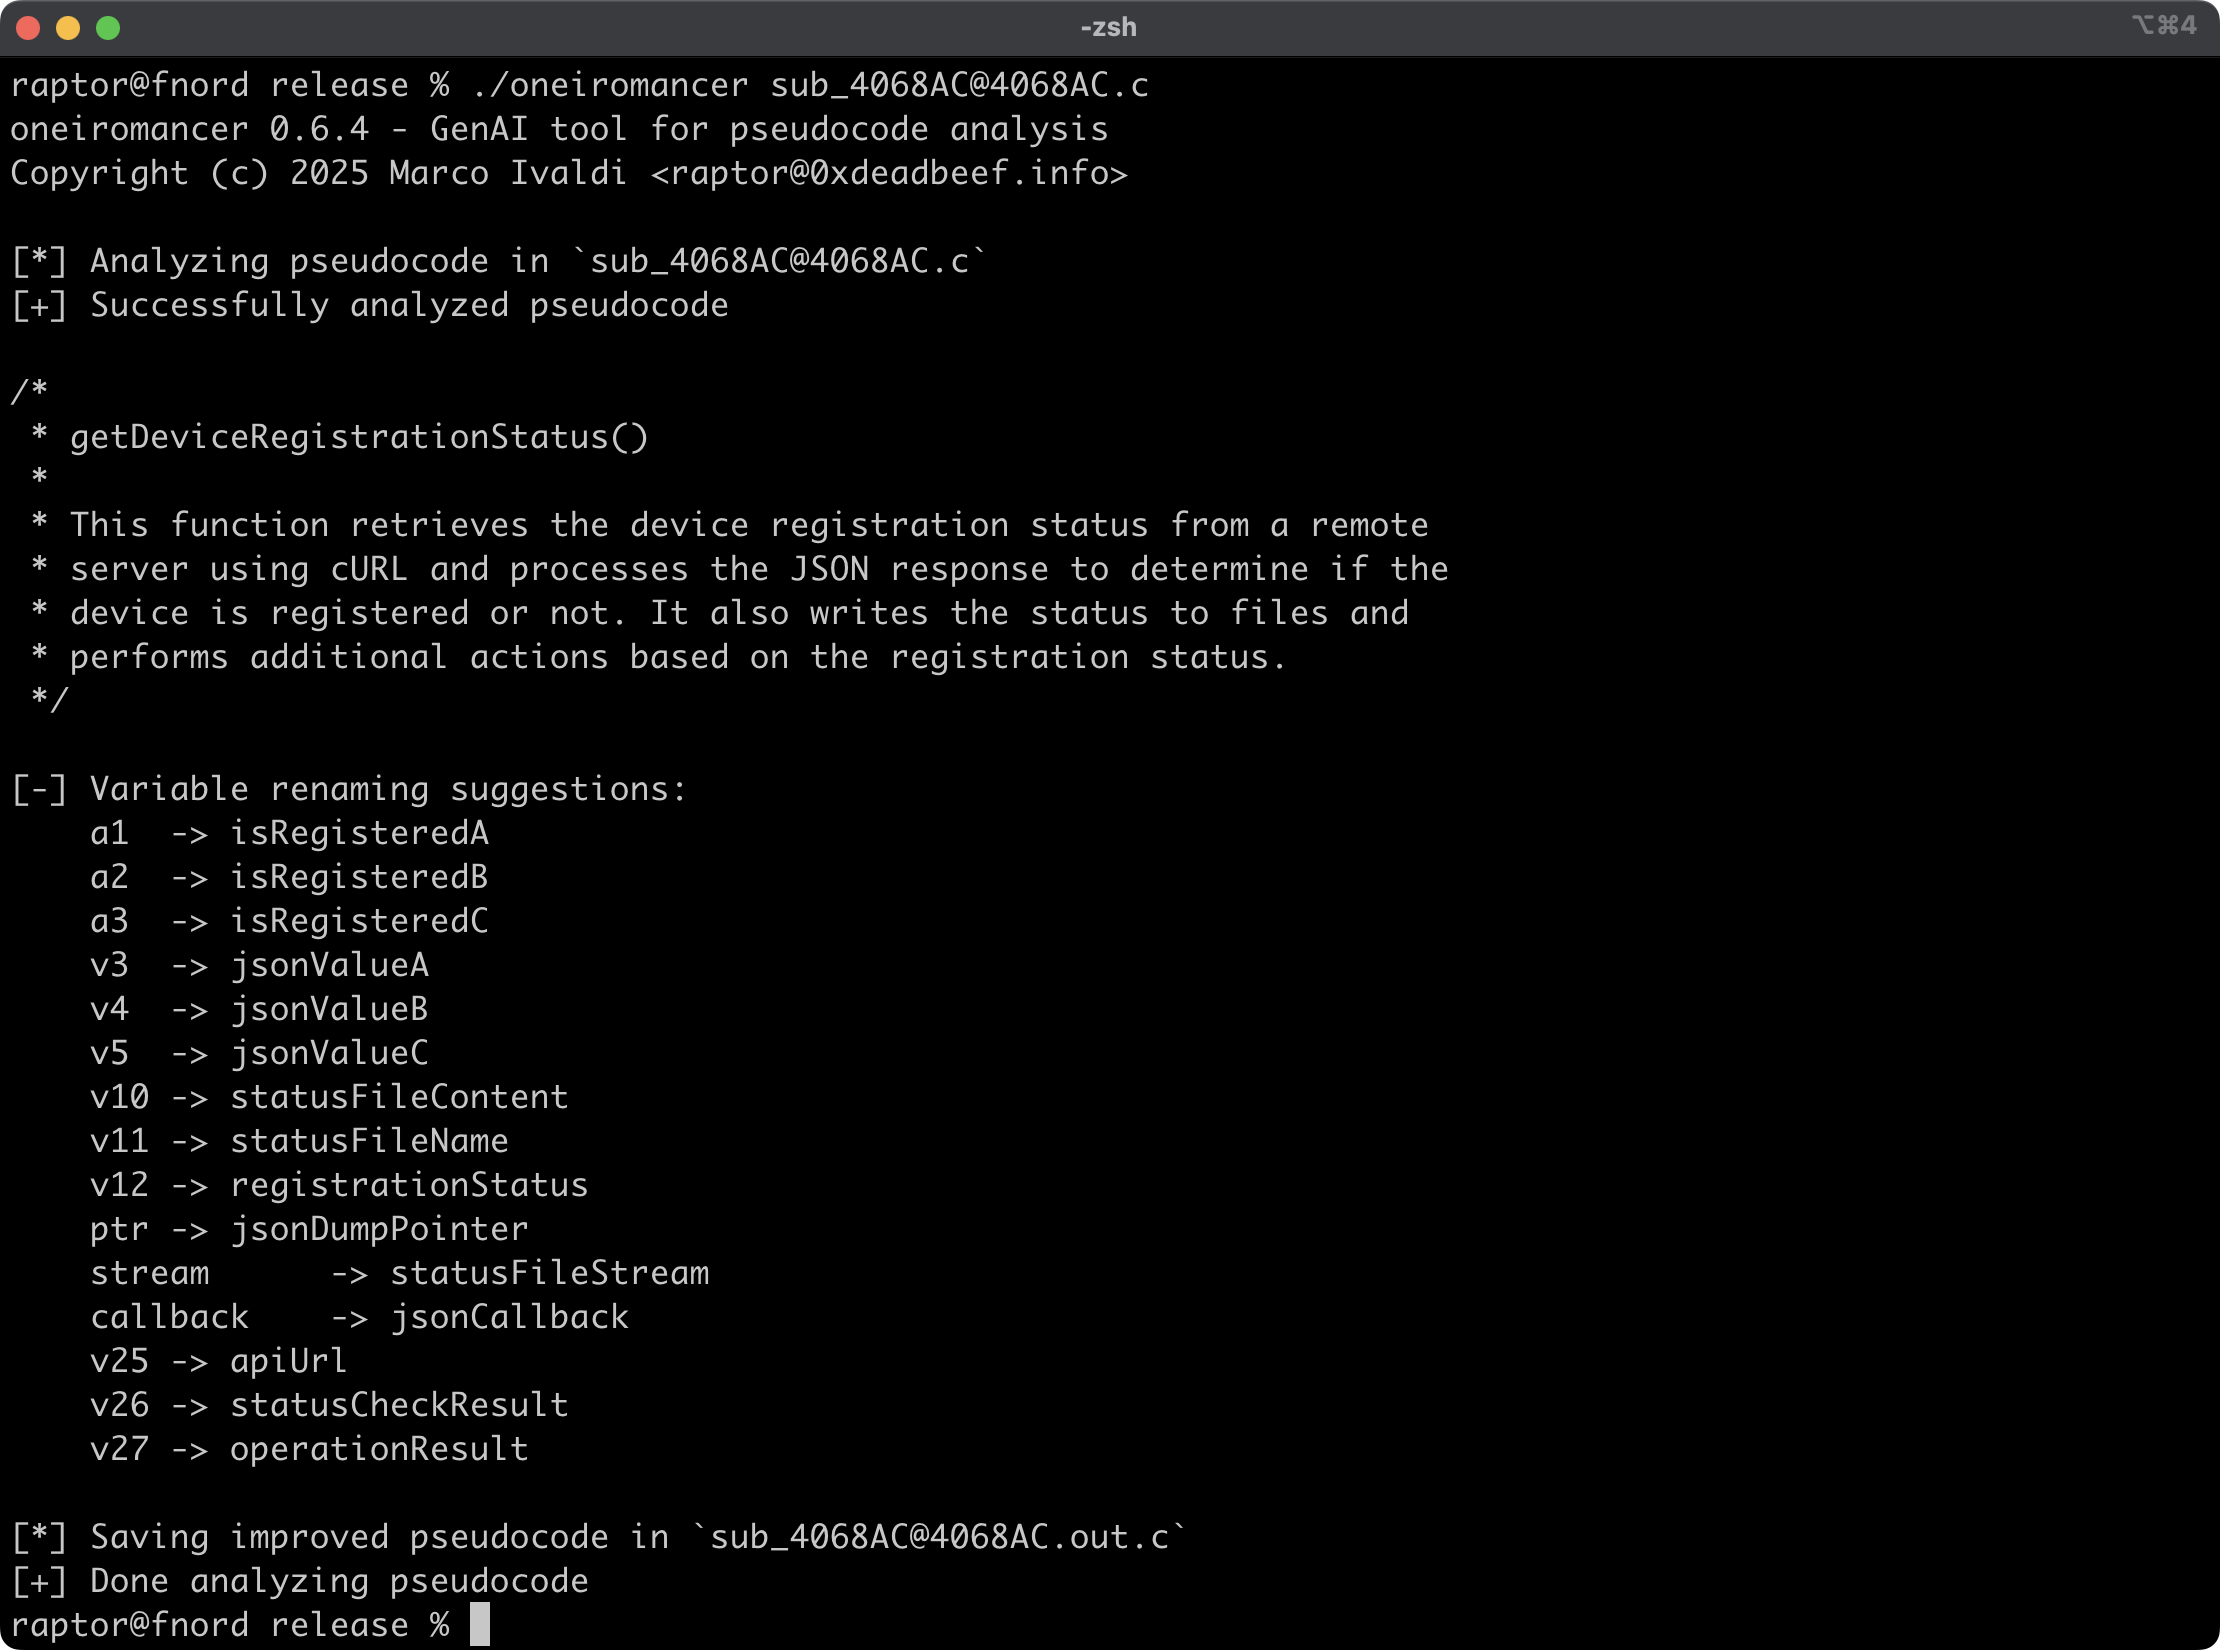 0xdea/oneiromancer
Ассистент для реверс-инжиниринга, использующий локально запущенную LLM для помощи в анализе псевдокода.
 cmu-sei/kaiju
CERT Kaiju — это расширение фреймворка для бинарного анализа для пакета обратной инженерии Ghidra. Этот репозиторий является «зеркалом» — пожалуйста,…
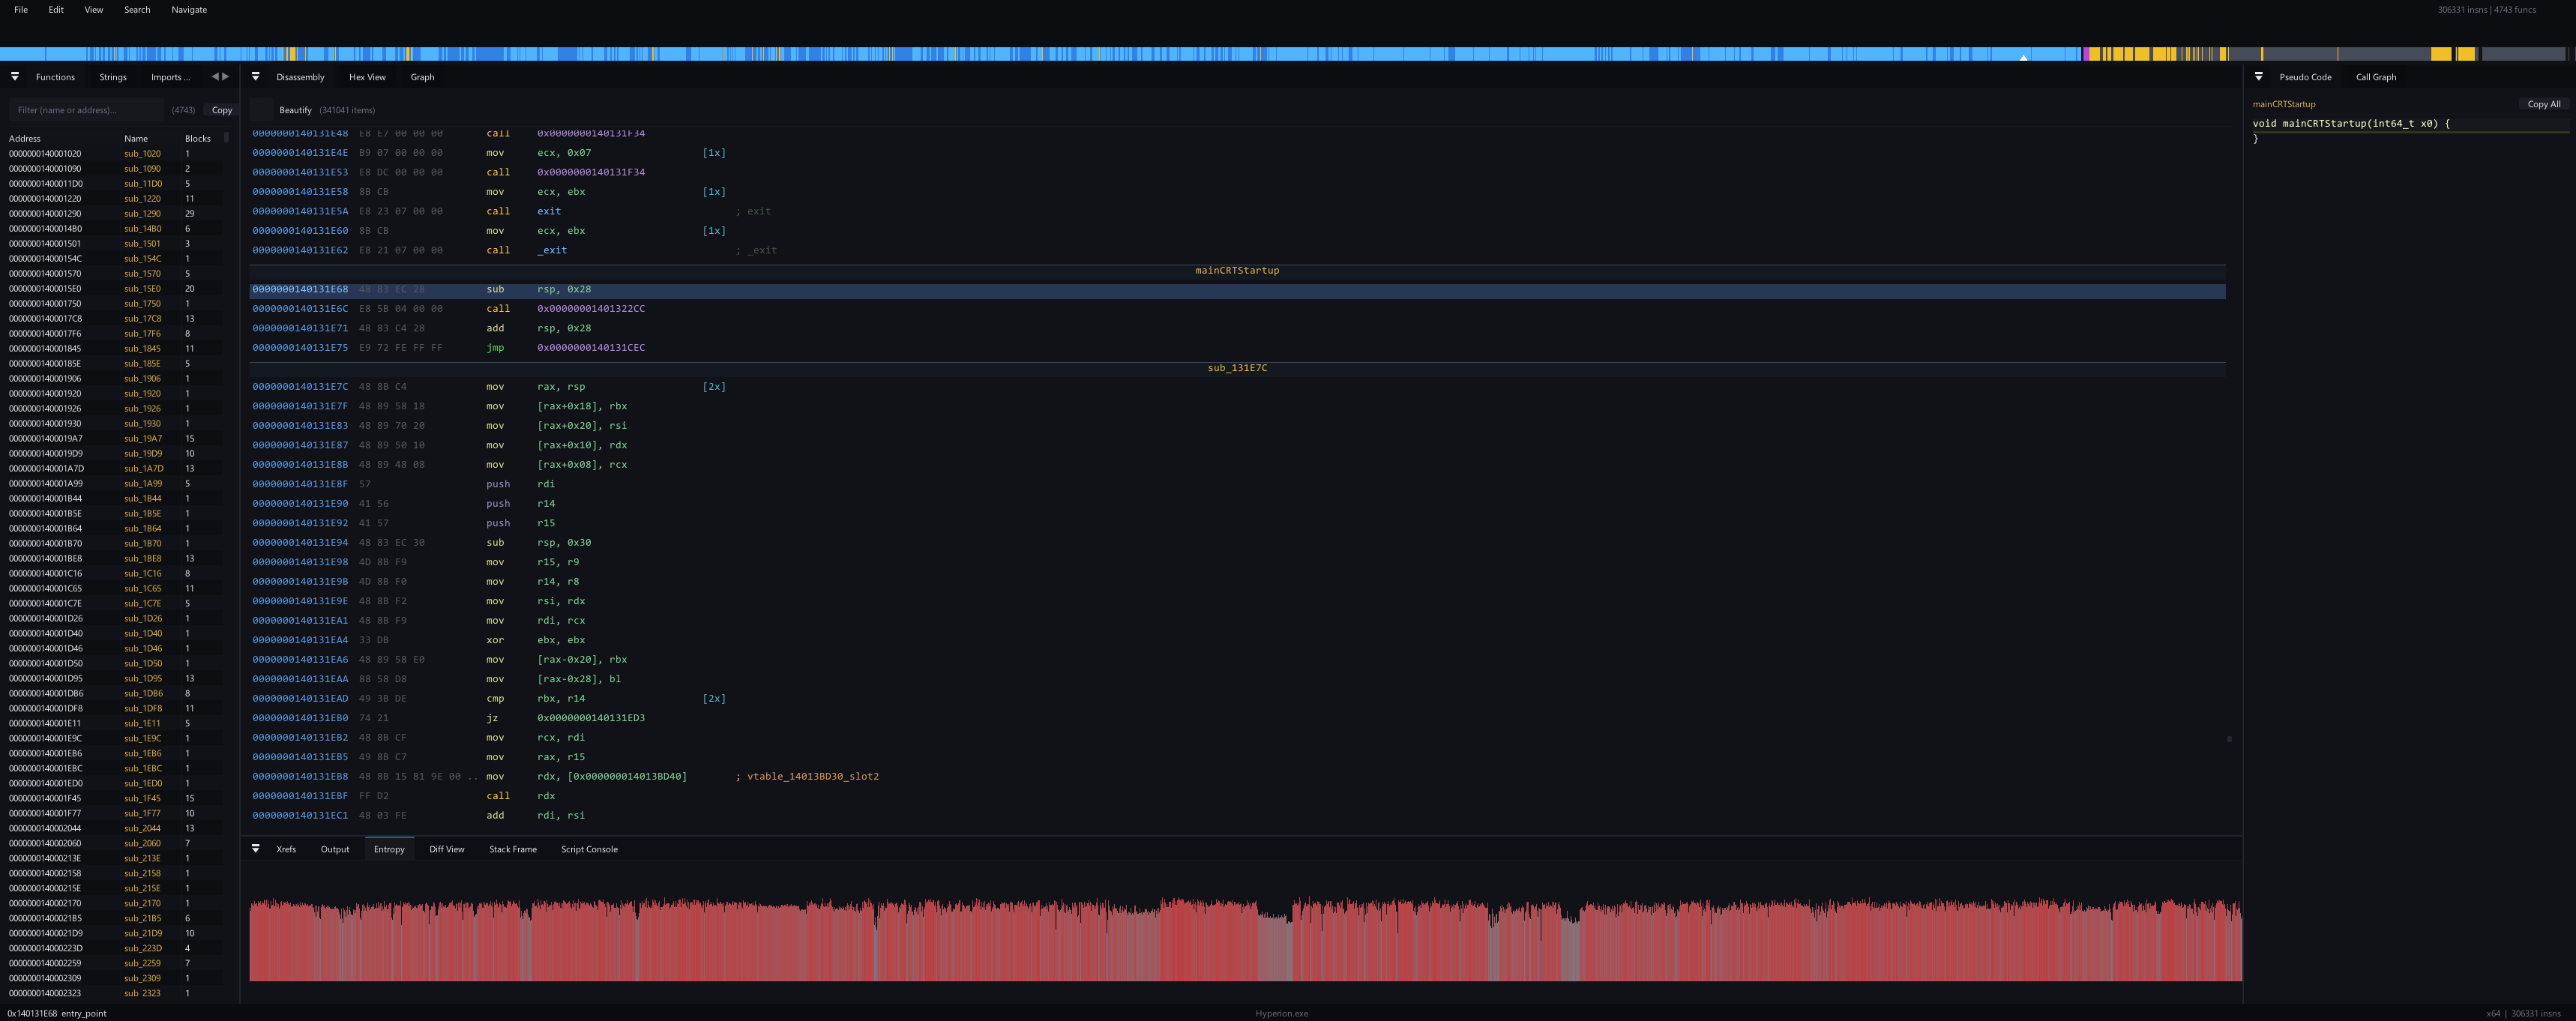 sidenai/hyperion-disassembler
Нативный мульти-архитектурный дизассемблер и декомпилятор — PE/ELF/Mach-O, x86/x64/ARM64, скриптинг на Lua, восстановление RTTI
 promptfoo/modelaudit
Сканер безопасности для файлов моделей ИИ/МО. Обнаруживает вредоносный код, бэкдоры и уязвимости до развертывания.
 denuvosoftwaresolutions/simba
Эффективная деобфускация линейных смешанных булево-арифметических выражений
 thebabush/llvm-jutsu
Обфускация против LLM через подсчет пальцев
 dimareverse/nuitka-static-unpacker
Статический исследовательский инструмент для распаковки бинарных файлов, скомпилированных Nuitka: извлекает константы, модули, восстанавливает .pyc…
 jhftss/ida2obj
Инструмент статической бинарной инструментации, который извлекает COFF-объектные файлы из исполняемых файлов, позволяя вставлять код/данные в любое…
 ngwg/ceasta
Дизассемблер, декомпилятор и отладчик в стиле x64dbg для бинарных файлов PE/ELF с листингом в стиле IDA, графами функций, плагинами Lua, CLI и…








