

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/jhftss/ida2obj
Статический анализОбратная инженерияОтладчикиФаззингАнализ Бинарных Файлов
GitHubjhftss/ida2obj

IDA2Obj

Инструмент статической бинарной инструментации, который извлекает COFF-объектные файлы из исполняемых файлов, позволяя вставлять код/данные в любое место для фаззинга «чёрного ящика» и бинарного патчинга через IDA Pro.

Репозиторий
12115415 лет назадПроверено Kitploit

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

IDA2Obj

IDA2Obj — это инструмент для реализации SBI (Static Binary Instrumentation).

Рабочий процесс прост:

  • Дамп объектных файлов (COFF) непосредственно из исполняемого бинарного файла.
  • Свяжите объектные файлы в новый бинарный файл, почти идентичный старому.
  • В процессе дампа вы можете вставить любые данные/код в любое место.
    • SBI — это лишь один из сценариев использования, особенно полезный для фаззинга по методу "черного ящика".

Как использовать

  1. Подготовьте среду:

    • Установите AUTOIMPORT_COMPAT_IDA695 = YES в файле idapython.cfg для поддержки API в стиле старой IDA 6.x.
    • Установите зависимость: pip install cough
  2. Создайте папку в качестве рабочей области.

  3. Скопируйте целевой бинарный файл, который вы хотите фаззить, в рабочую область.

  4. Загрузите бинарный файл в IDA Pro, выберите Load resources и manually load, чтобы загрузить все сегменты из бинарного файла.
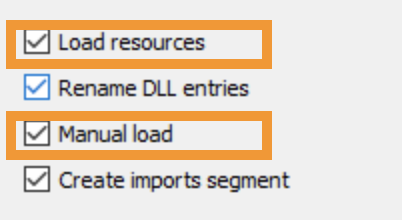
    image-20210813134907705
  5. Дождитесь завершения автоматического анализа.

  6. Выполните дамп объектных файлов, запустив скрипт MagicIDA/main.py.

    • Выходные объектные файлы будут находиться в ${workspace}/${module}/objs/afl.
    • Если вы создадите пустой файл с именем TRACE_MODE в рабочей области, выходные объектные файлы будут находиться в ${workspace}/${module}/objs/trace.
    • Кроме того, будут созданы 3 файла внутри ${workspace}/${module}:
      • exports_afl.def (используется для линковки)
      • exports_trace.def (используется для линковки)
      • hint.txt (используется для патчинга)
  7. Сгенерируйте lib-файлы, запустив скрипт utils/LibImports.py.

    • Выходные lib-файлы будут находиться в ${workspace}/${module}/libs, они используются для последующей линковки.
  8. Откройте терминал и перейдите в рабочую область.

  9. Свяжите все объектные файлы и lib-файлы с помощью utils/link.bat.

    • например: utils/link.bat GdiPlus dll afl /RELEASE
    • Это создаст новый бинарный файл с pdb-файлом внутри ${workspace}/${module}.
  10. Примените патч к только что собранному бинарному файлу с помощью utils/PatchPEHeader.py.

    • например: utils/PatchPEHeader.py GdiPlus/GdiPlus.afl.dll
    • При первом запуске может потребоваться запустить utils/register_msdia_run_as_administrator.bat от имени администратора.
  11. Запустите и фаззьте.

Подробнее

Слайды HITB : https://github.com/jhftss/jhftss.github.io/blob/main/res/slides/HITB2021SIN%20-%20IDA2Obj%20-%20Mickey%20Jin.pdf

Демо : https://drive.google.com/file/d/1N3DXJCts5jG0Y5B92CrJOTIHedWyEQKr/view?usp=sharing

Скачать инструмент





