
 #1
Инструменты для анализа бинарных файлов и кода вредоносных программ без их выполнения (например, дизассемблеры, распаковщики).
Рекомендация Kitploit
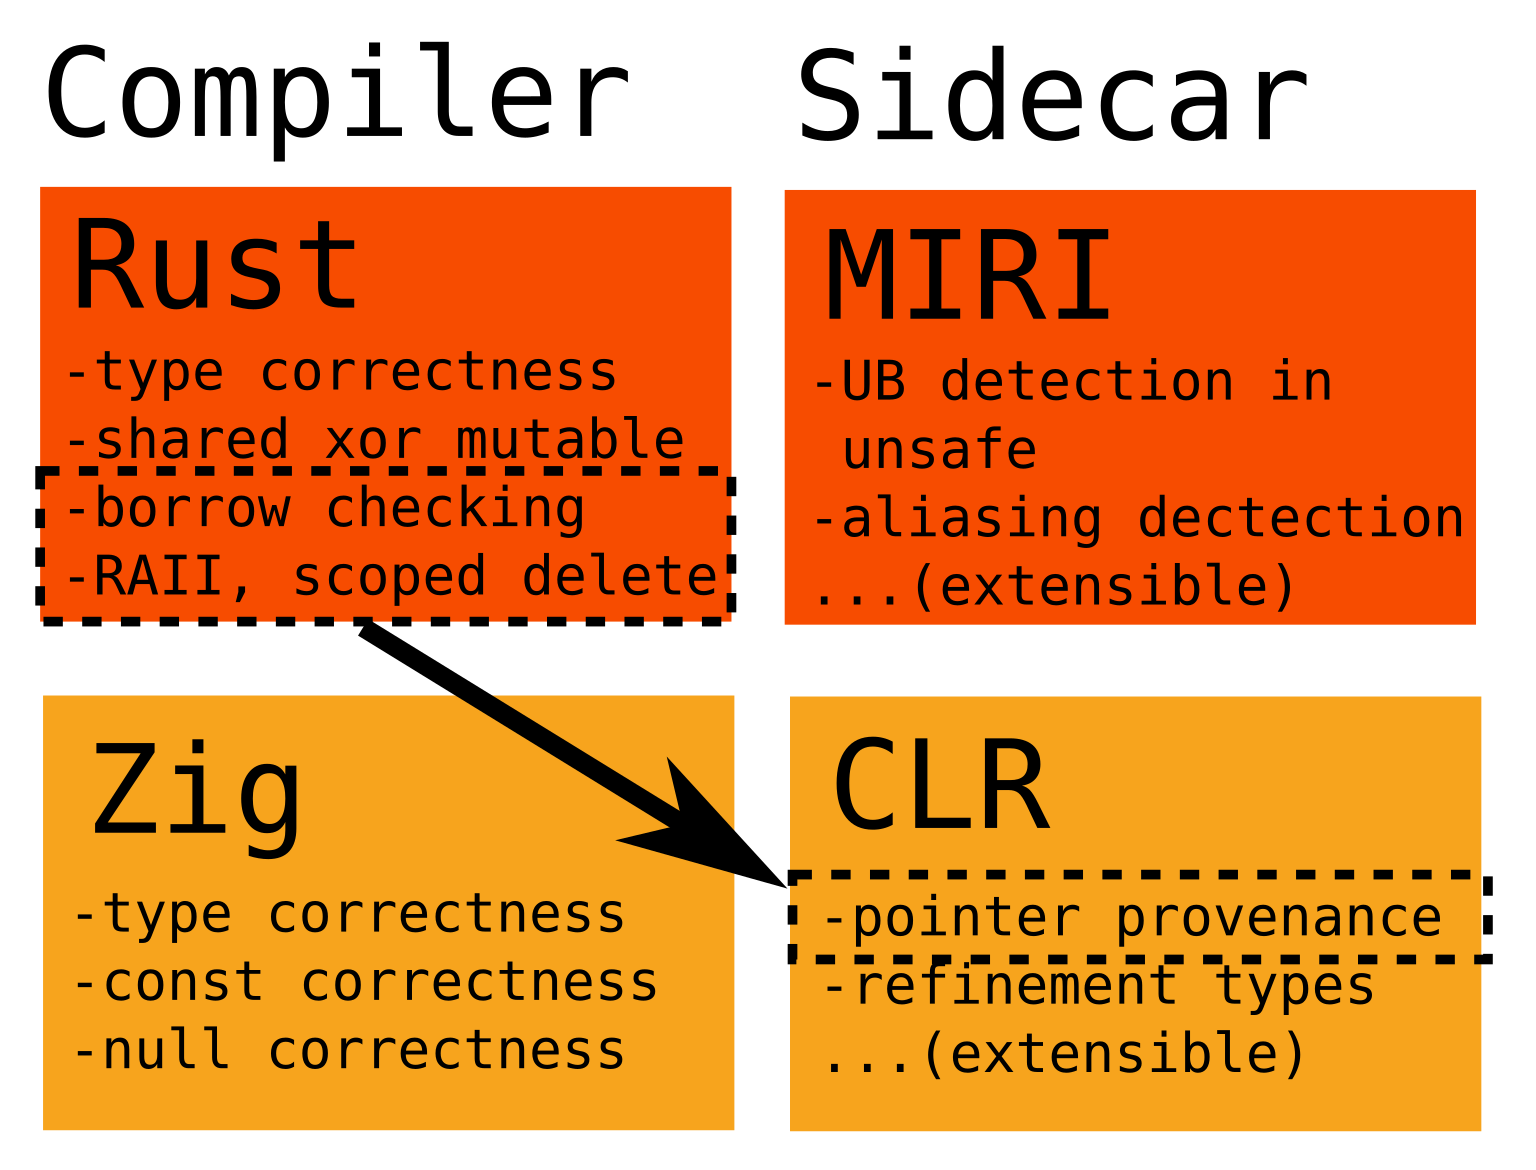
 ityonemo/clr
Проверка времен жизни и других уточняющих типов
 pandare9x/yara-rules
Репозиторий Yara-правил
 jayu/rev-dep
Набор инструментов для анализа зависимостей и оптимизации современных кодовых баз JavaScript и TypeScript. Обеспечьте чистоту графа зависимостей и…
 oalabs/findyara-ida
Плагин IDA на Python для сканирования бинарных файлов с помощью правил Yara
 nccgroup/mtk_bp
Инструменты для анализа и реверс-инжиниринга прошивки базового процессора MediaTek, включая извлечение файлов, разбор символов и интеграцию с Ghidra…
 1-3-7/disrobe
Rust CLI-набор, который статически декомпилирует, деобфусцирует и распаковывает нативный код, байт-код, скрипты, прошивки и пакеты приложений в более…
 threatlabz/iocs
Этот репозиторий содержит индикаторы компрометации (IOC) из публичных отчётов Zscaler ThreatLabz.
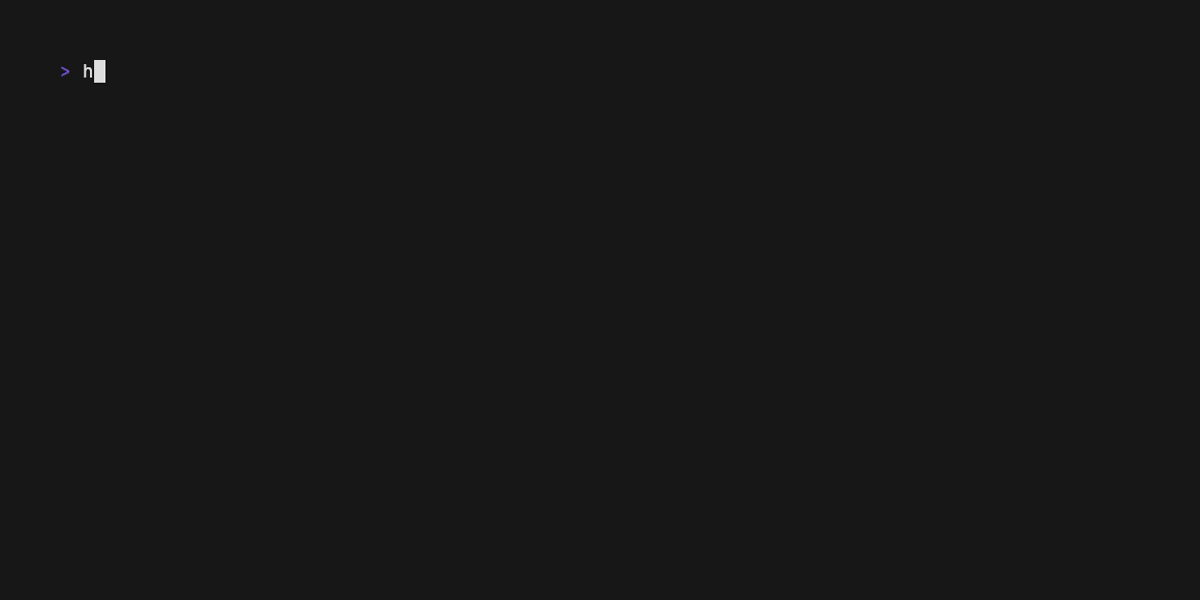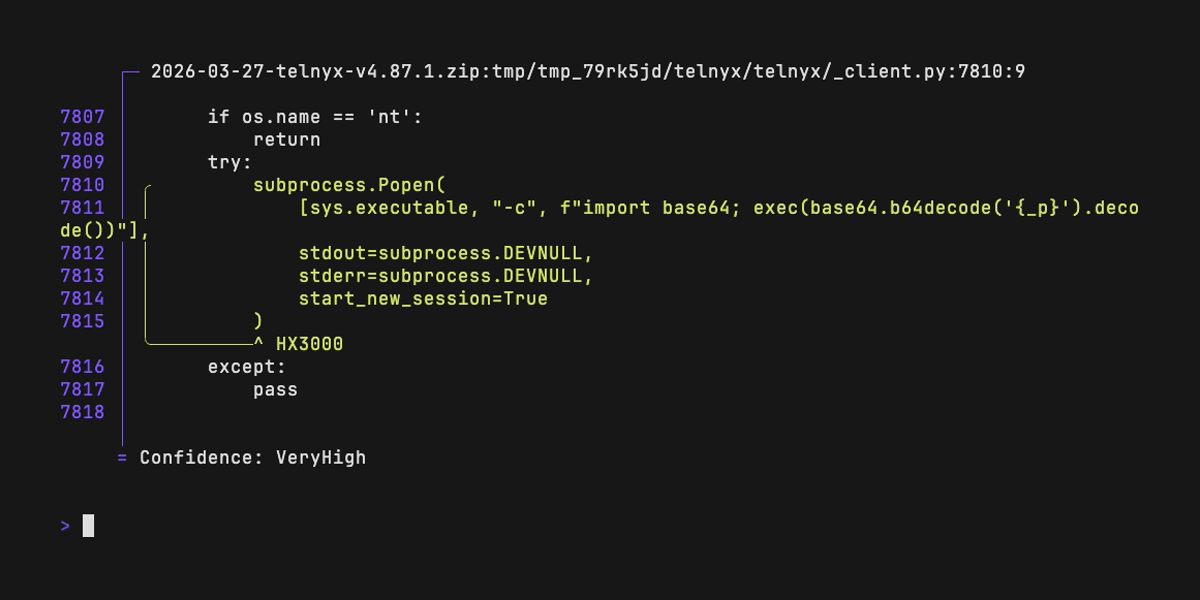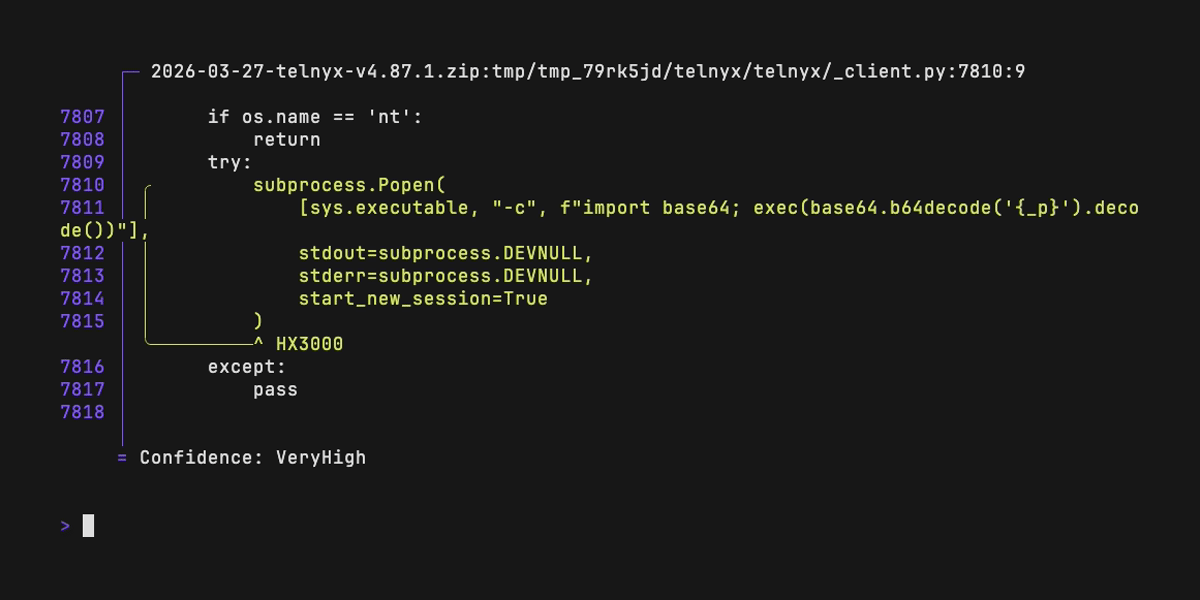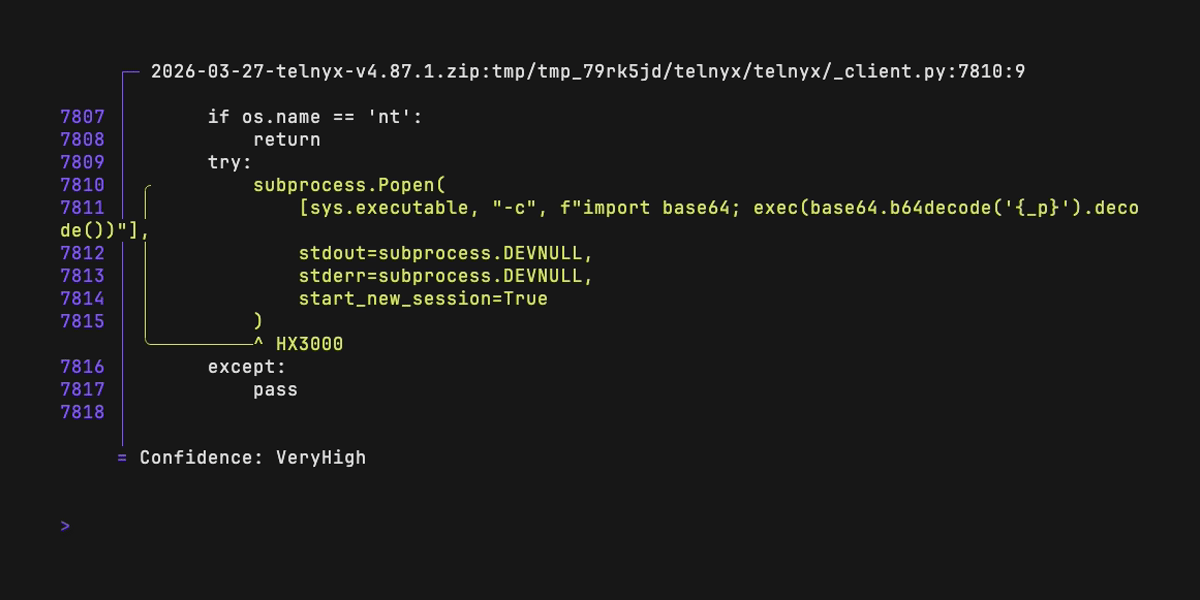 rushter/hexora
Статический анализ вредоносного кода Python
 plum-umd/redexer
Фреймворк Redexer для двоичной инструментации Dalvik-байткода
 netspooky/inhale
Инструмент для анализа и классификации вредоносного ПО.
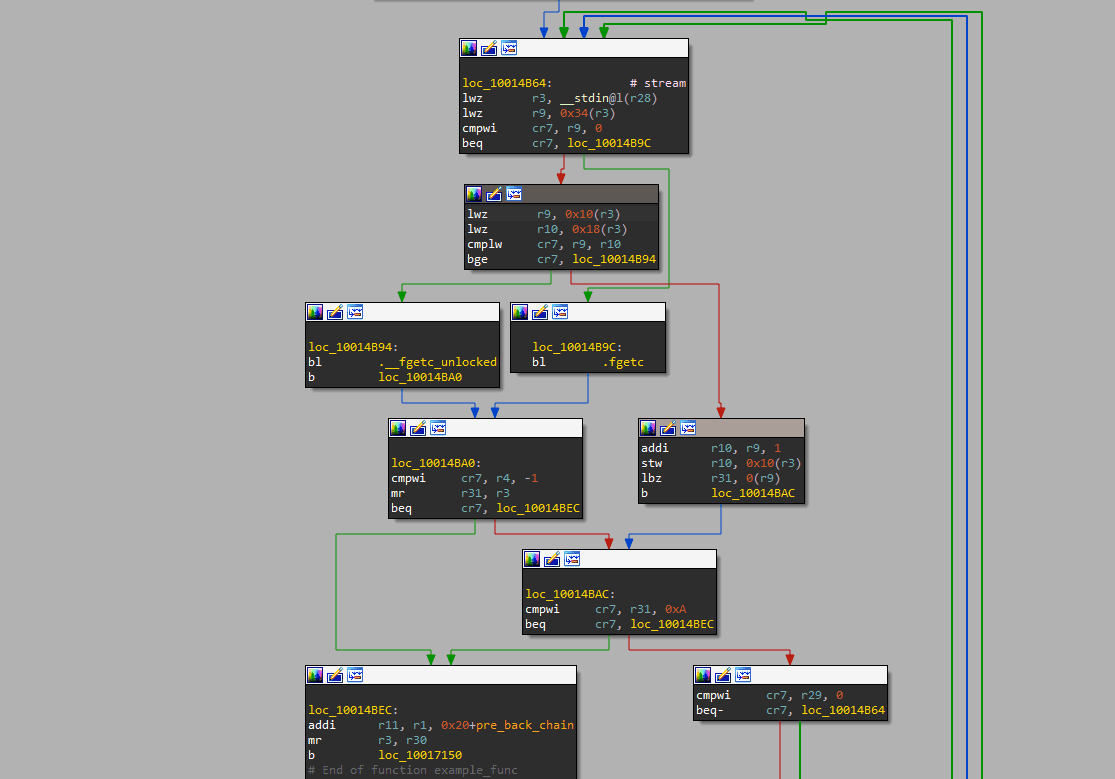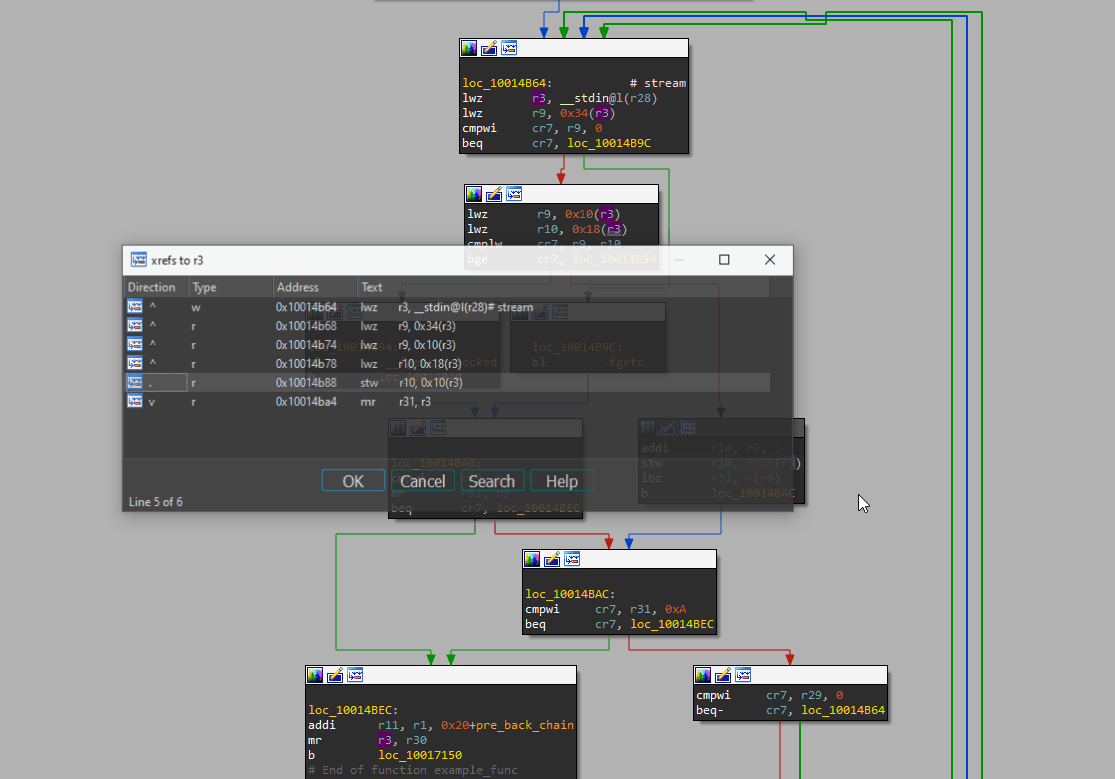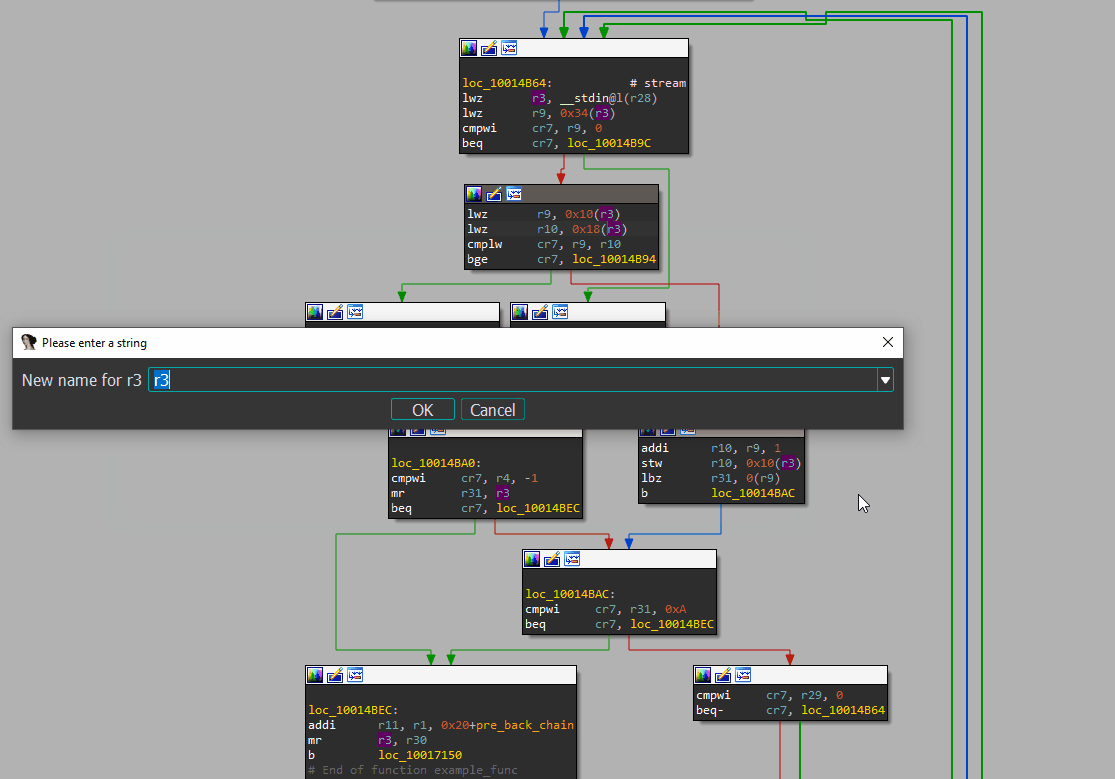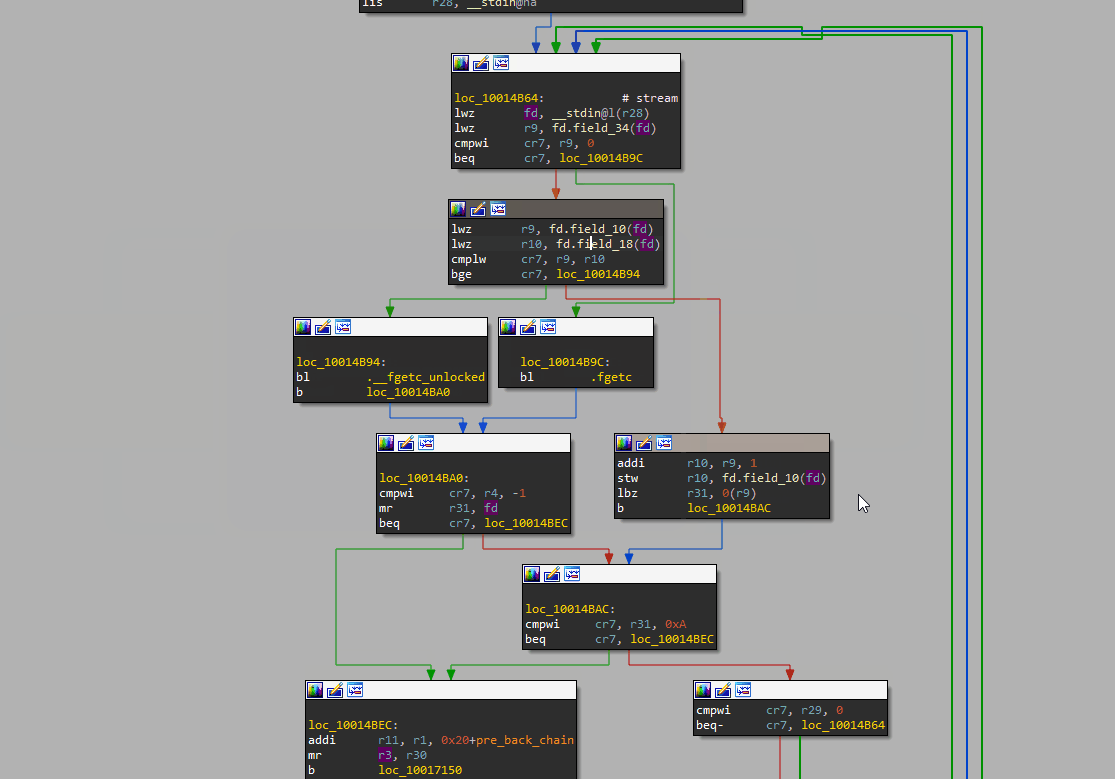 shemesh999/oregami
Плагины и скрипты IDA для анализа фрейма использования регистров
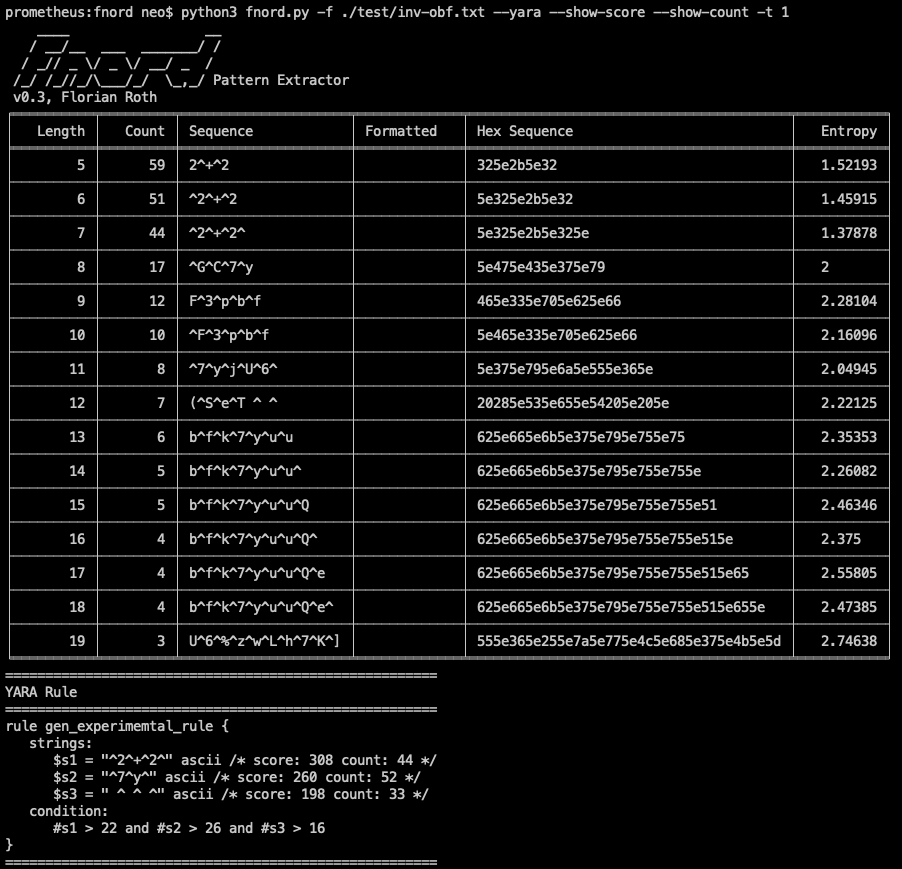
 megamansec/gixy-next
Gixy-Next: Сканер безопасности конфигурации NGINX и проверка производительности
 ch0pin/rdx
A native APK and DEX decompiler written in Rust
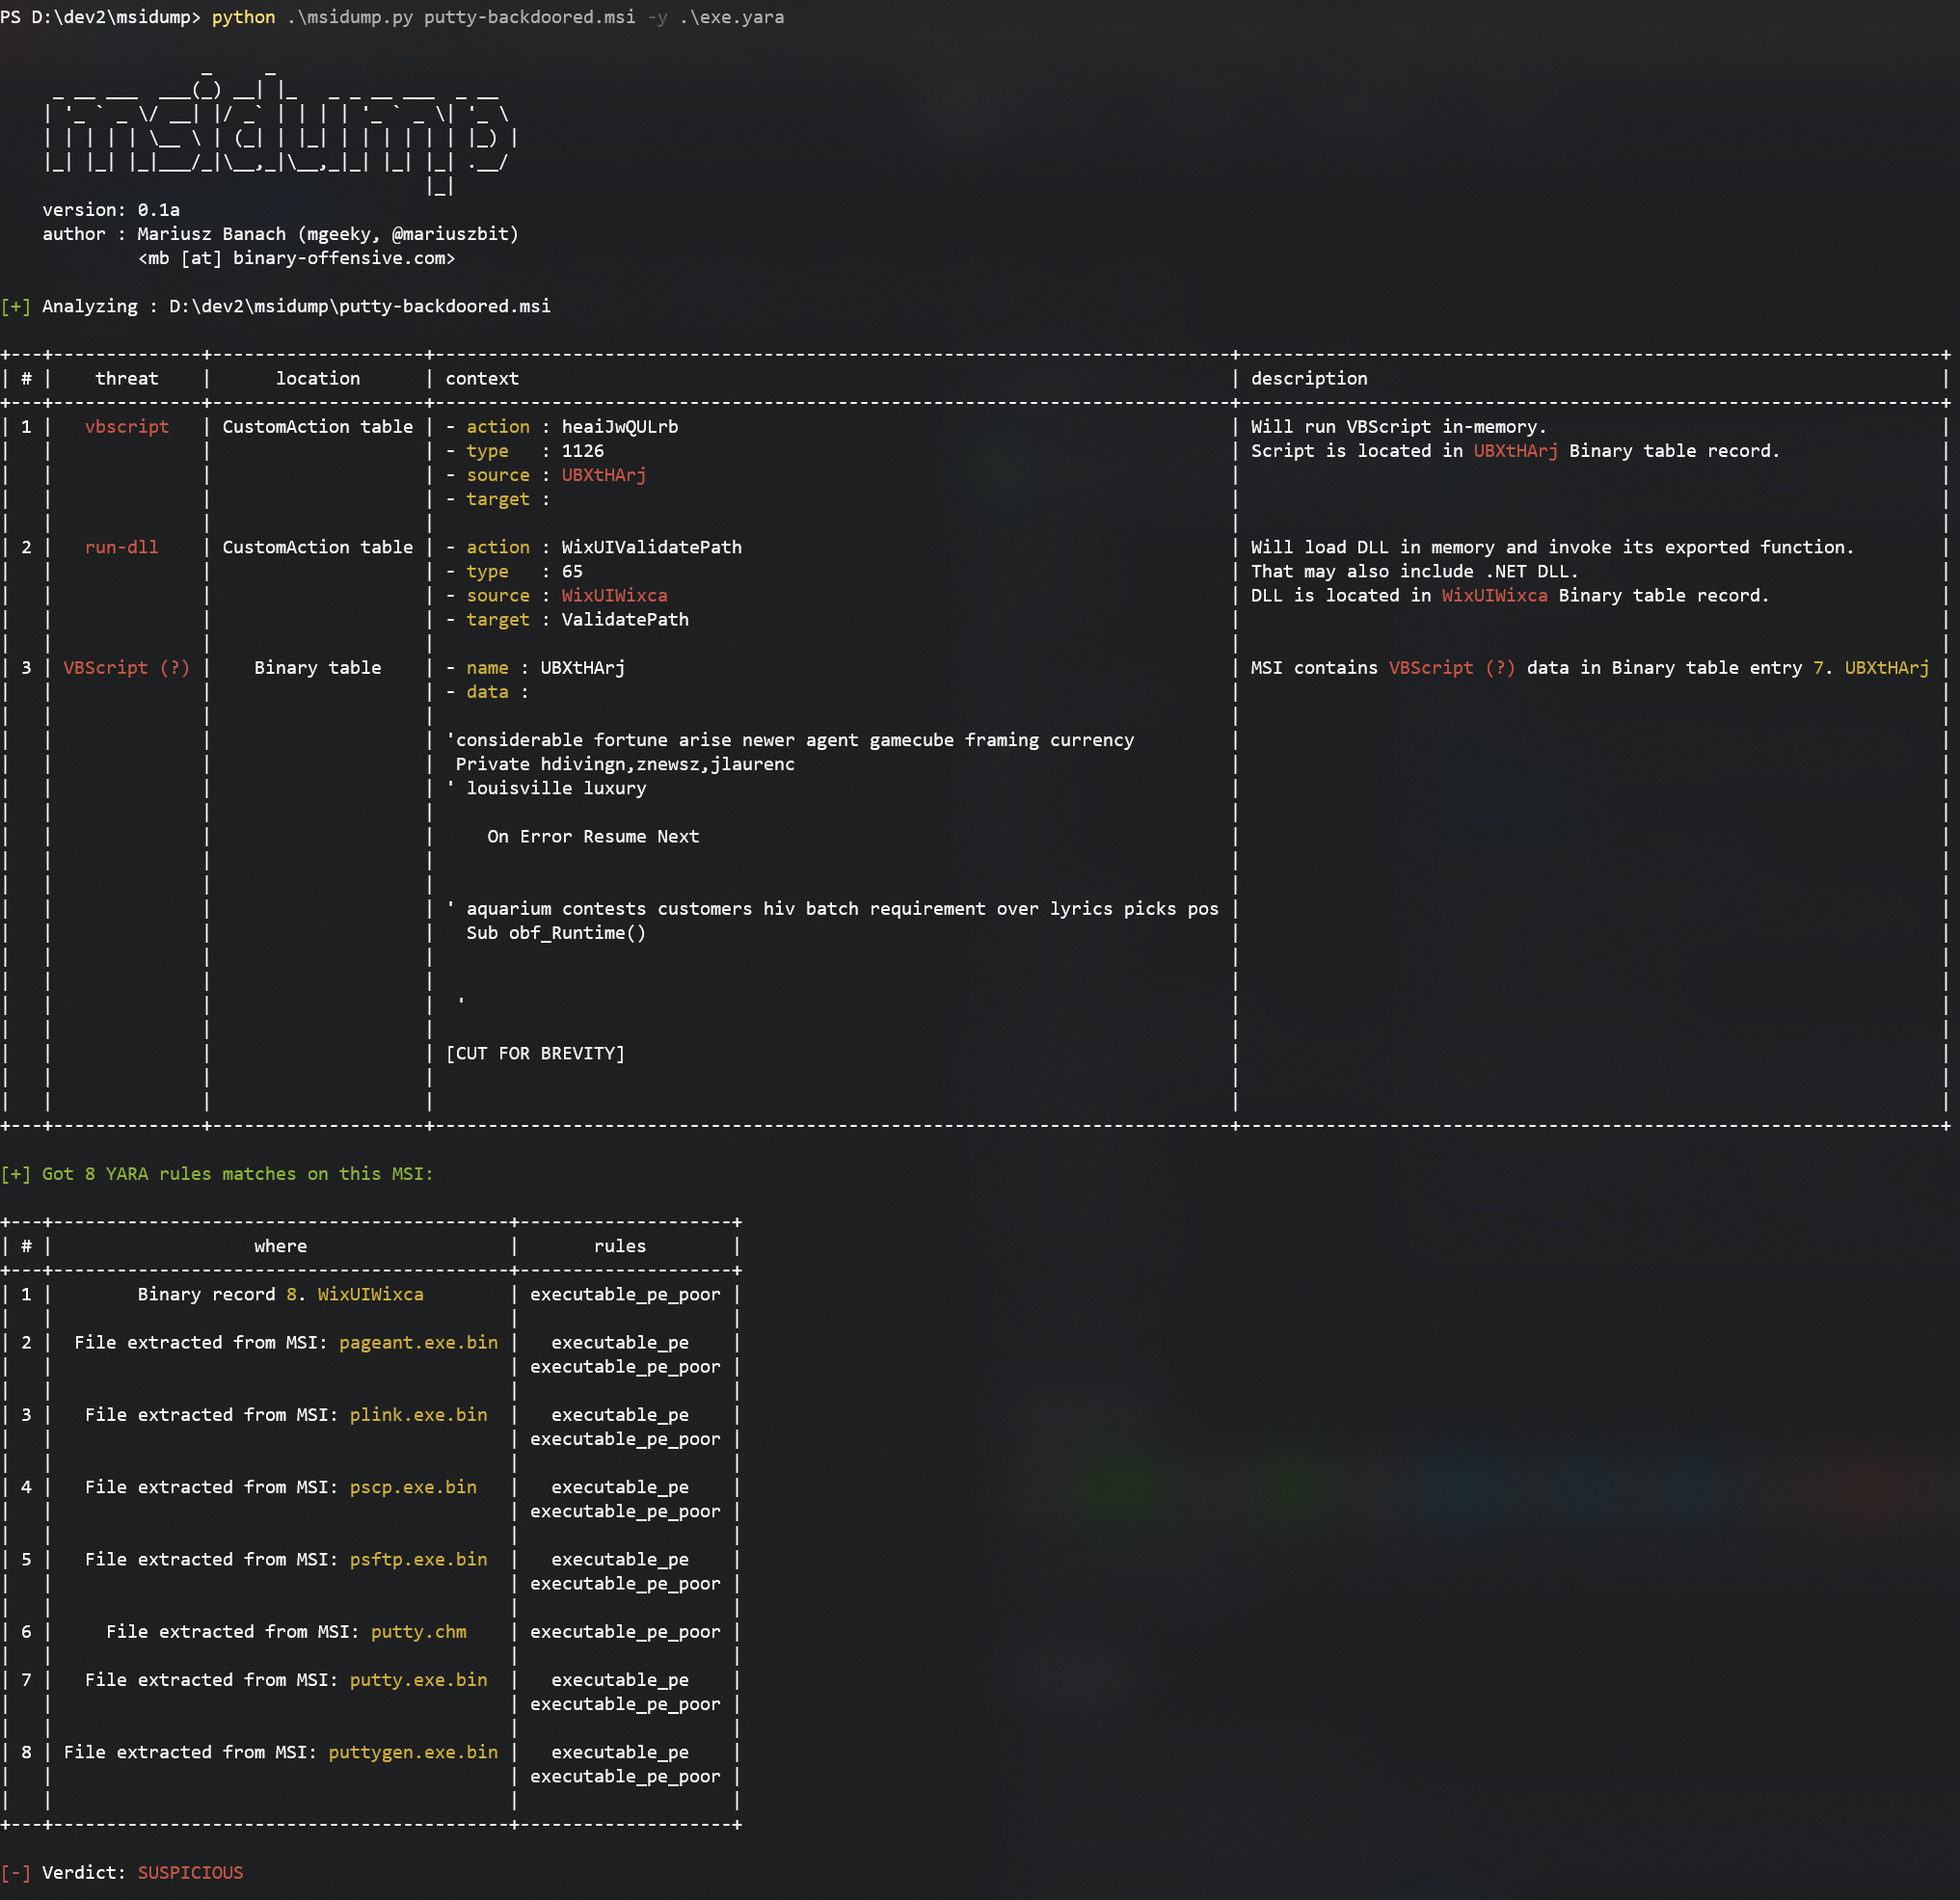 mgeeky/msidump
MSI Dump - инструмент, который анализирует вредоносные установочные пакеты MSI, извлекает файлы, потоки, двоичные данные и включает сканер YARA.
 a-yatta/amdh
Укрепление безопасности мобильных устройств Android
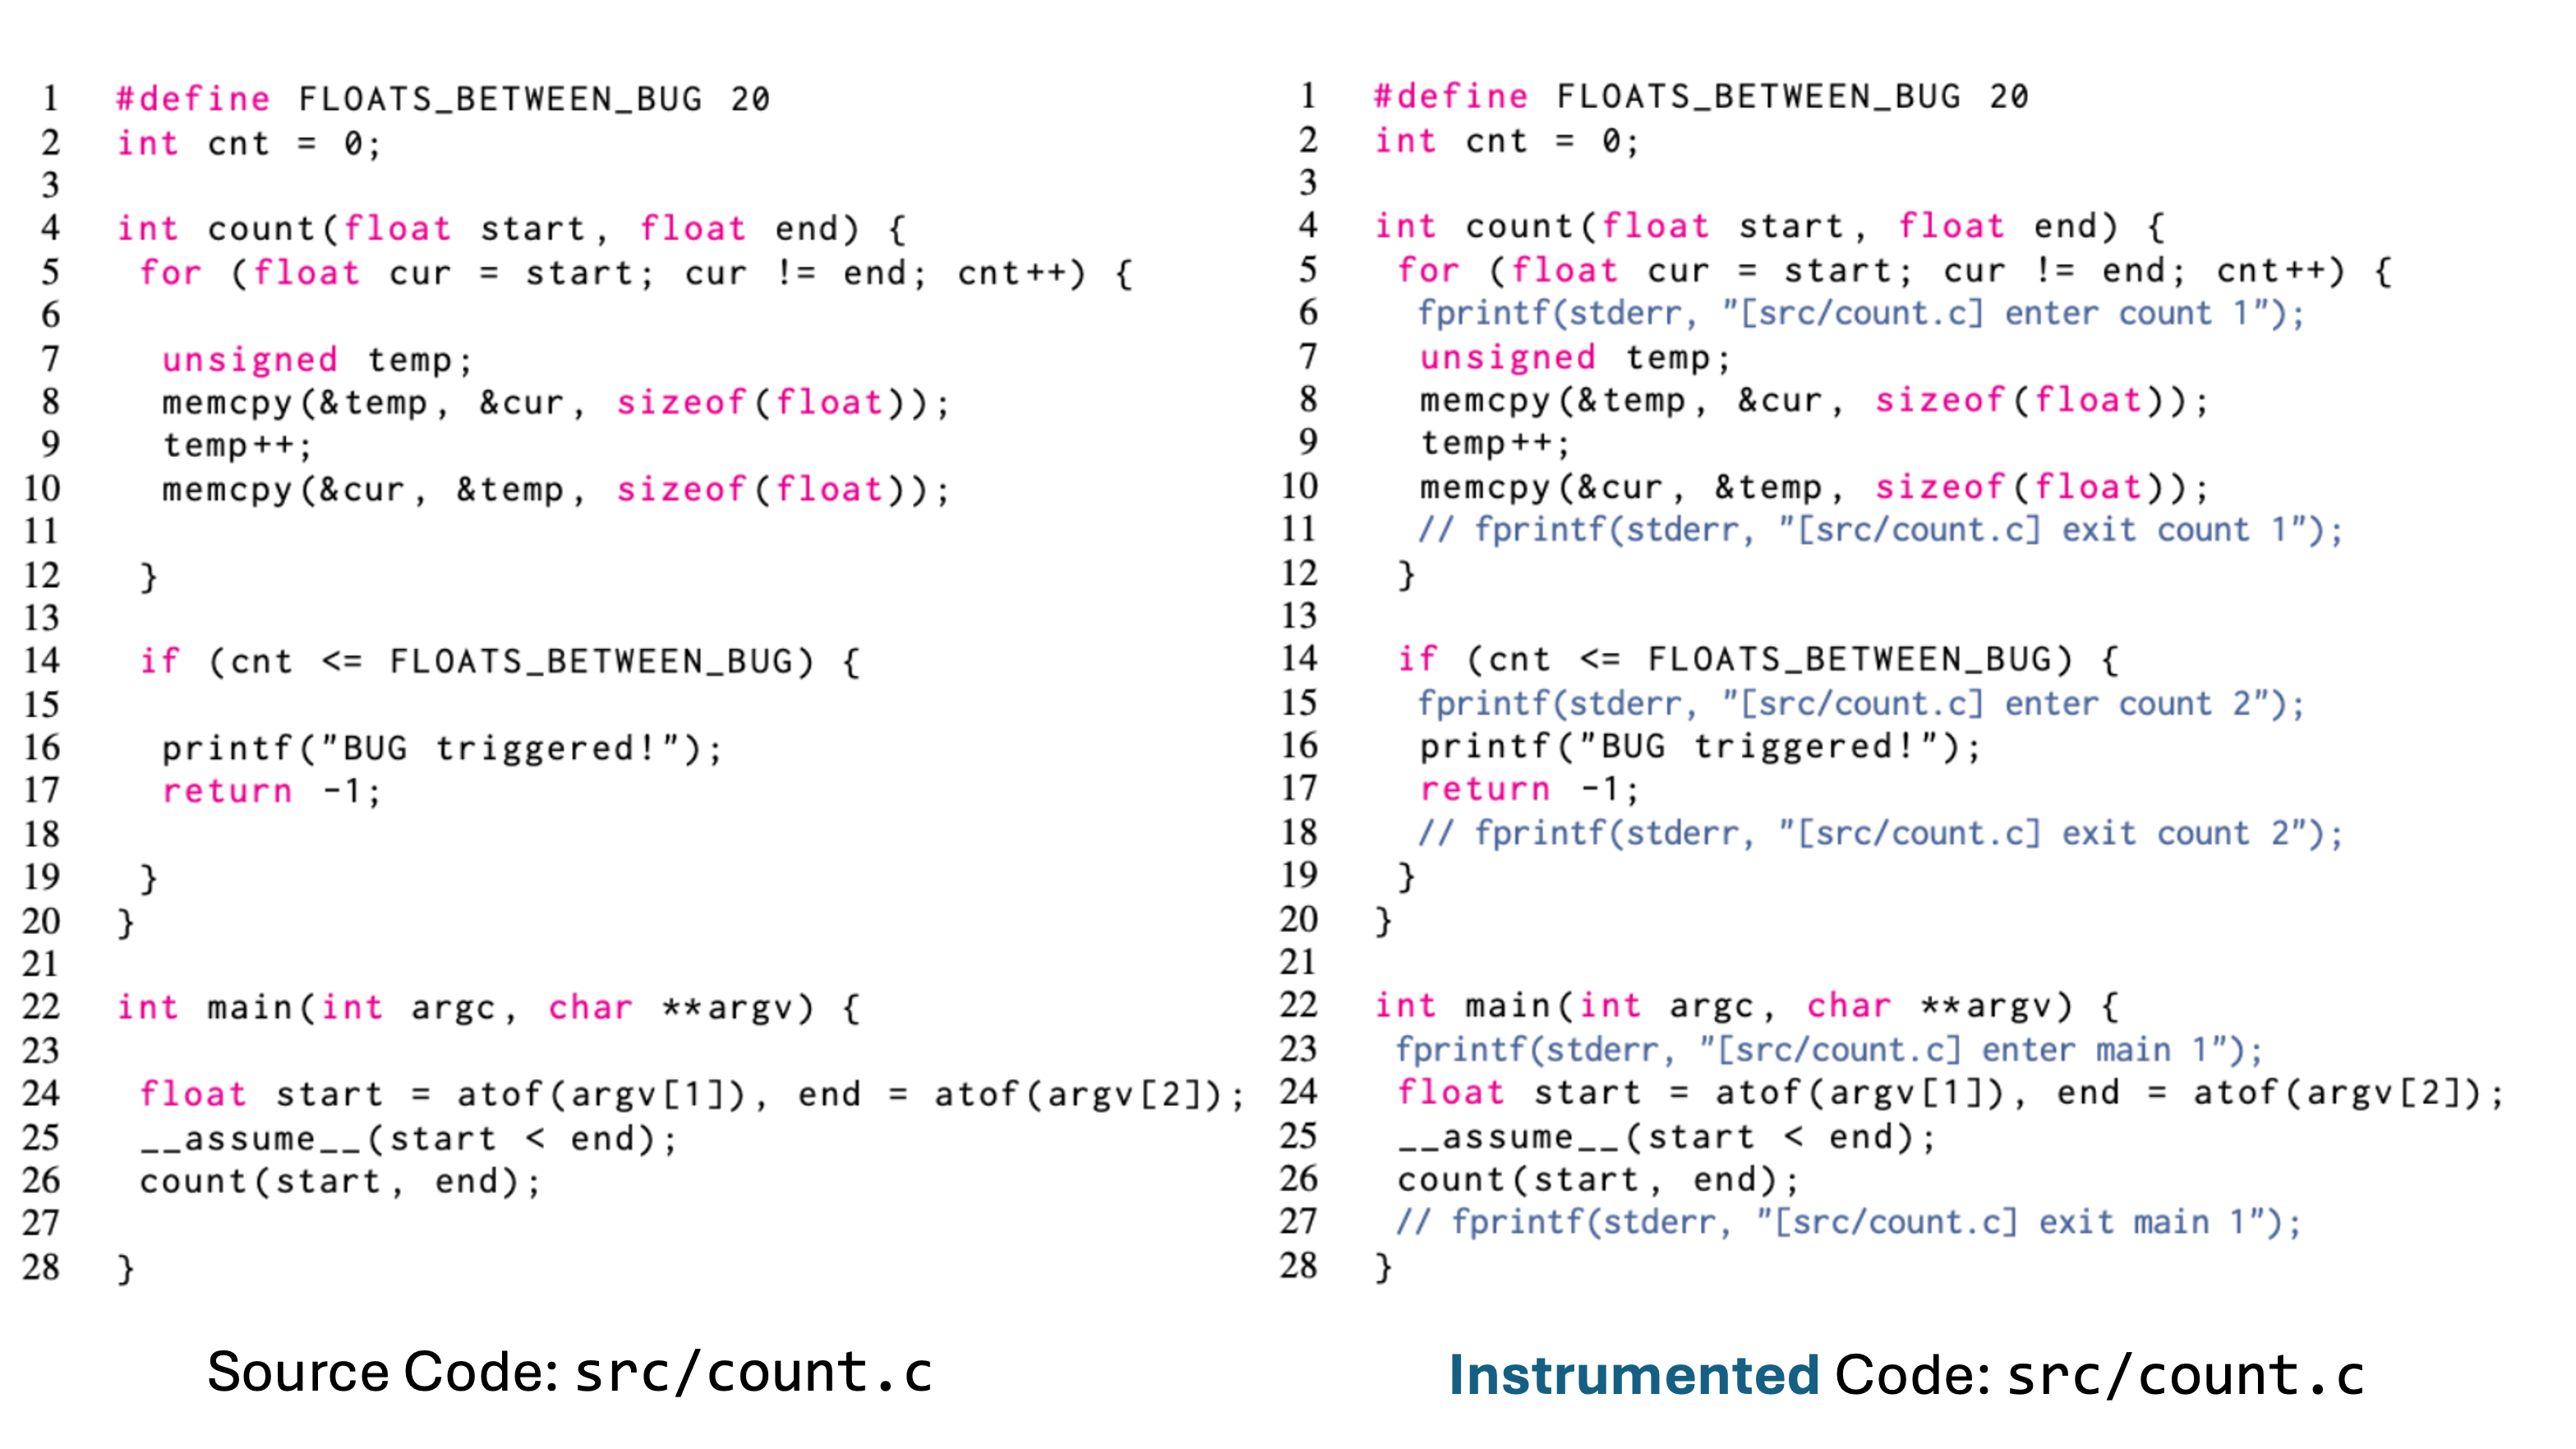 concollmic/concollmic
Движок конколического выполнения на базе LLM-агента, который инструментирует исходный код, обобщает ограничения путей на естественном языке и…
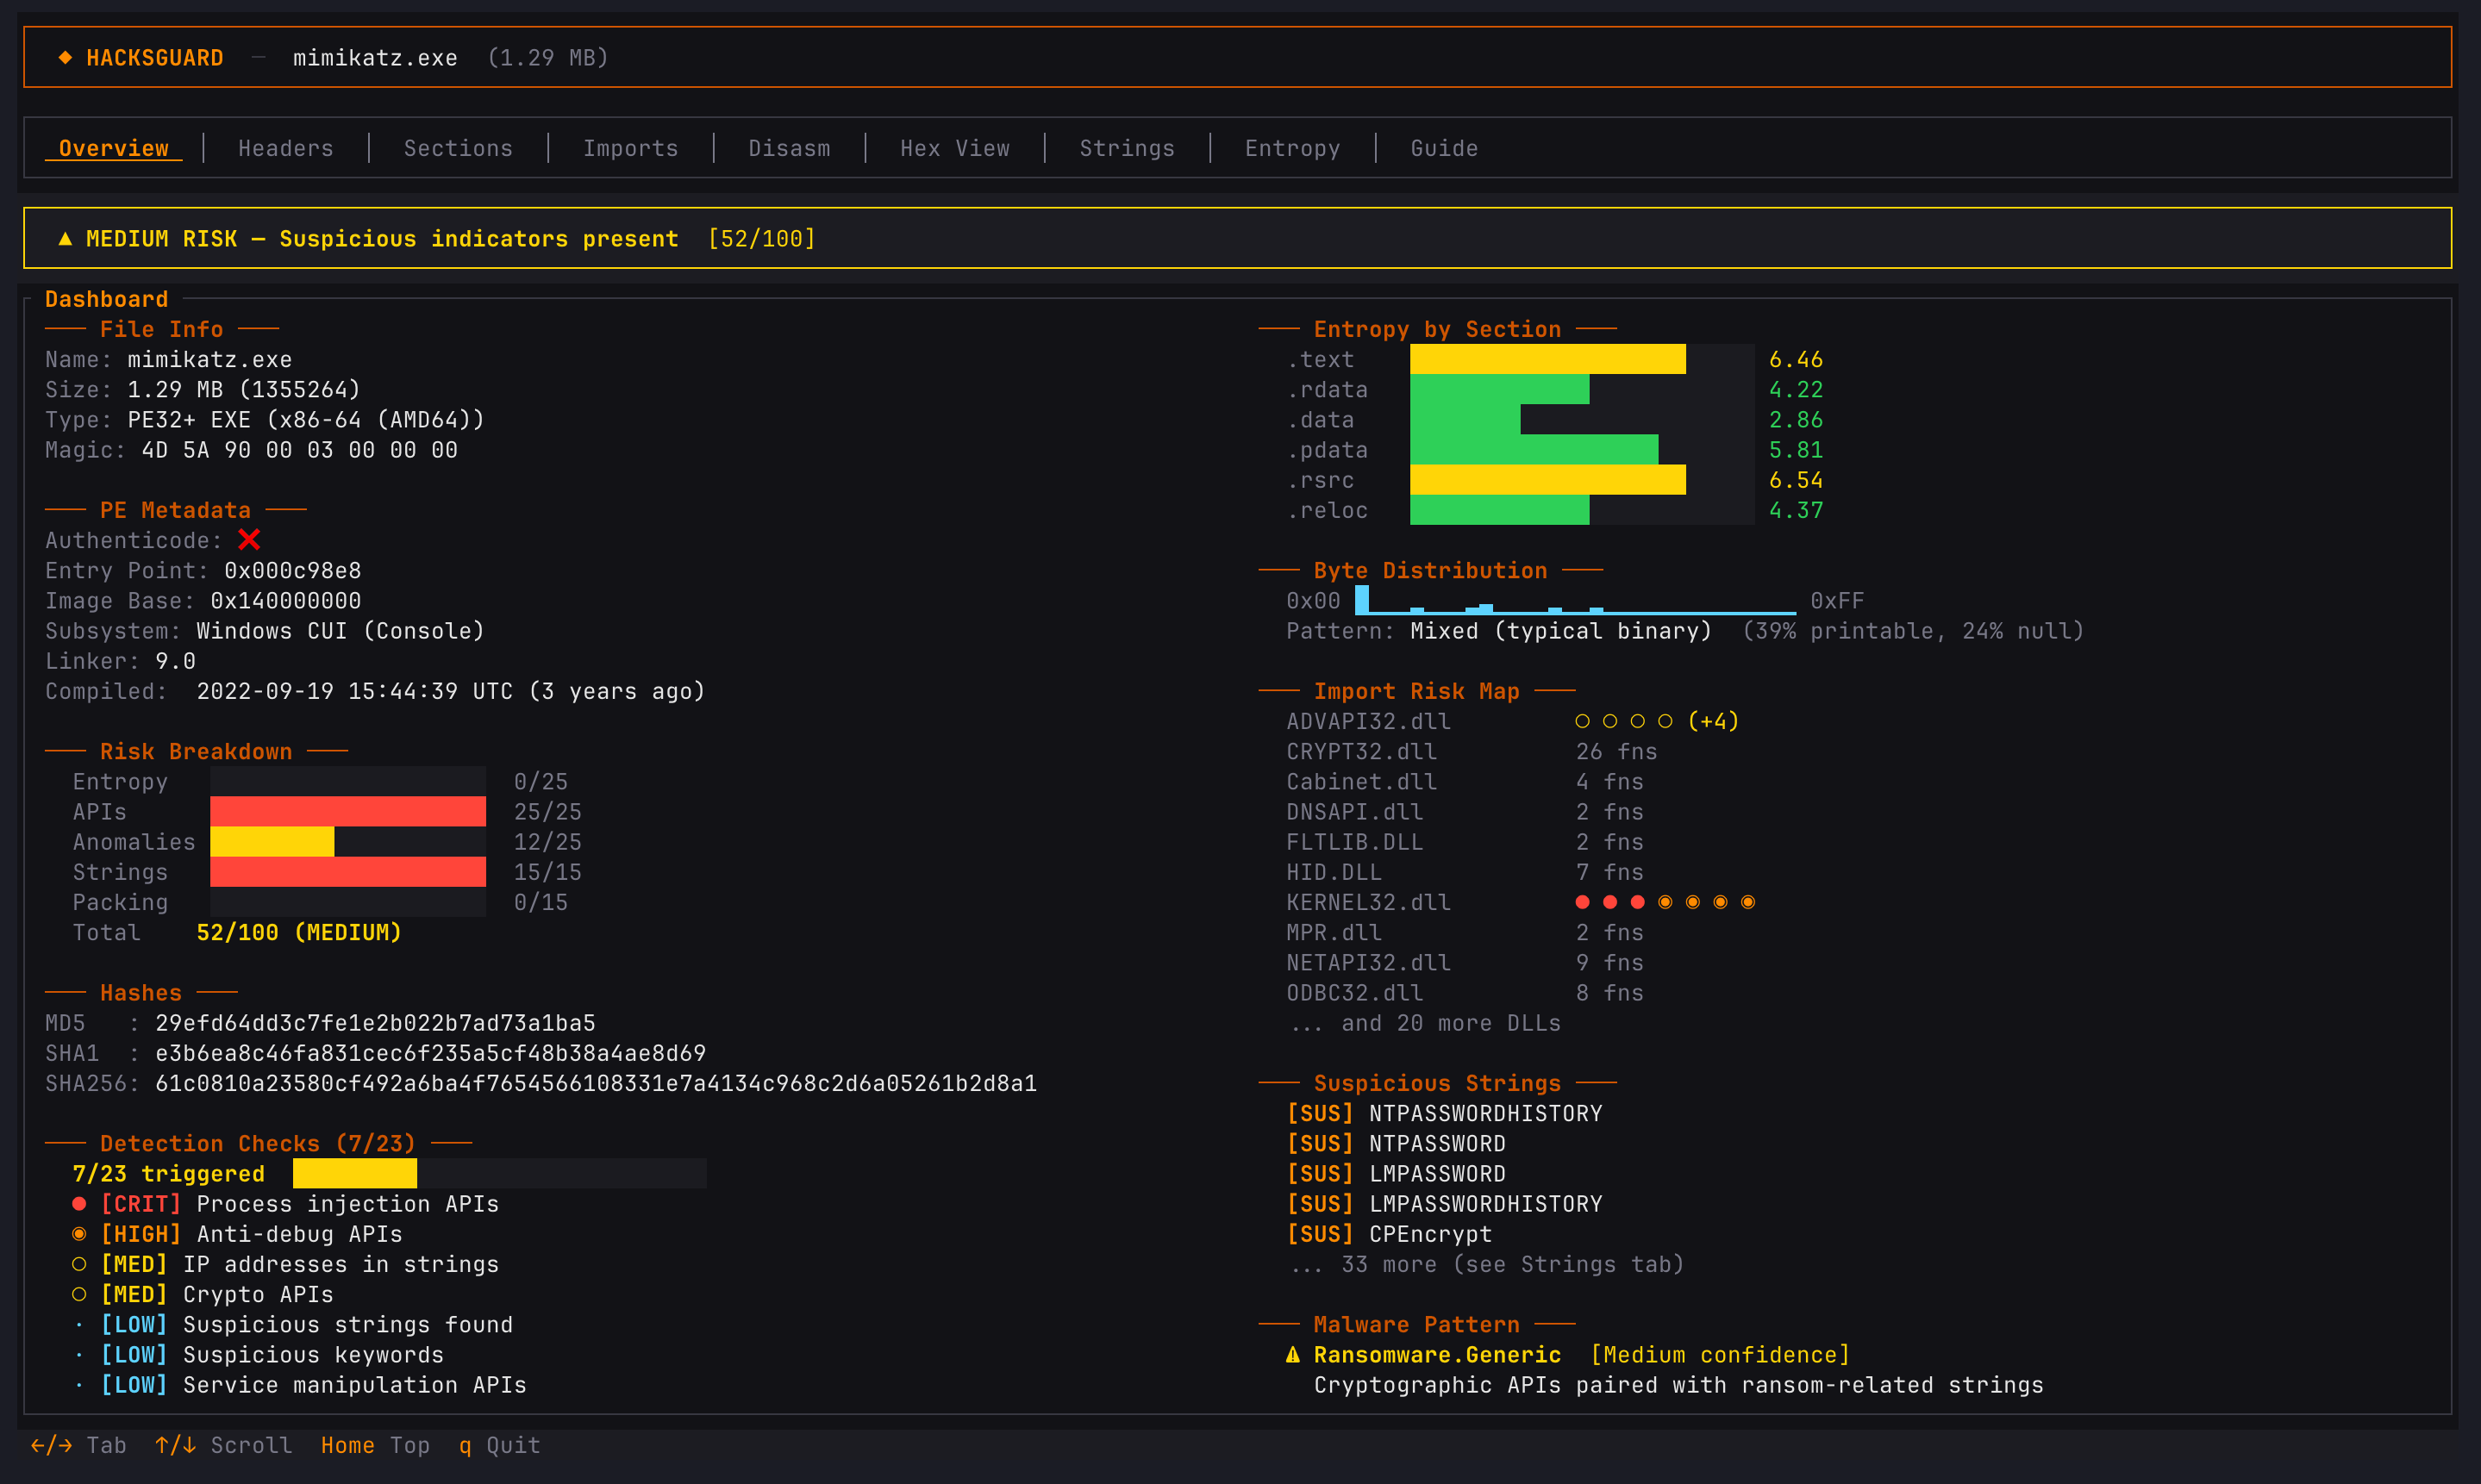 rhacknarok/hacksguard
Молниеносно быстрый, многопоточный инструмент анализа вредоносного ПО с TUI, написанный на Rust. Включает глубокий разбор PE, сканирование YARA и…








