
 #1
Инструменты для создания и манипулирования низкоуровневым кодом, выполняемым после успешной эксплуатации.
Рекомендация Kitploit
 r00t-3xp10it/redpill
Помощь обратным TCP-шеллам в задачах постэксплуатации
 f1zm0/acheron
Непрямые системные вызовы для обхода AV/EDR в ассемблере Go
 flangvik/sharpproxylogon
C# POC для CVE-2021-26855, также известный как ProxyLogon, поддерживает классическую полуинтерактивную веб-оболочку, а также инъекцию шелл-кода.
 aahmad097/badoutlook
Инструмент на C# для подтверждения концепции, который читает письма Outlook через COM-интерфейс, извлекает shellcode, закодированный в base64, из…
 f1zm0/hades
Загрузчик шелл-кода на Go, который объединяет несколько методов обхода защиты
 florylsk/recycledinjector
Инжектор шеллкода нативных системных вызовов с использованием HellsGate/HalosGate/TartarusGate для необнаруживаемого выполнения, с внешней загрузкой…
 nodauf/girsh
Автоматически создает полностью интерактивный обратный шелл для жертвы на Linux или Windows.
 kleiton0x00/shelltropy
Техника сокрытия вредоносного шелл-кода с помощью кодирования Шеннона.
 maldev-academy/christmas
PoC, демонстрирующий цепочку внедрения в несколько процессов, предназначенную для удалённого выполнения шелл-кода
 iilegacyyii/shellcrypt
QoL-инструмент для обфускации шеллкода. В будущем сможет связывать в цепочку методы кодирования/шифрования/сжатия.
 forrest-orr/artifacts-kit
Псевдовредоносный набор для генерации артефактов памяти в пользовательском режиме, предназначенный для лёгкой имитации следов, оставляемых реальным…
 risksense-ops/cve-2016-6366
Публичный репозиторий для улучшений эксплойта EXTRABACON
 blacksnufkin/novaldr
Threadless Module Stomping на Rust с некоторыми возможностями (В память о тех, кто был убит в результате резни на вечеринке Nova)
 gpoulios/ropinjector
Патчинг ROP-закодированных шеллкодов в PE-файлы
 connormcgarr/littlecorporal
LittleCorporal: Автоматизированный генератор вредоносных документов на C#
 s3cur3th1ssh1t/nimsyscallpacker
Упаковывает сборки C#, PE-файлы или shellcode в зашифрованные Nim-бинарные файлы с расширенными функциями обхода, включая обход AMSI/ETW, обнаружение…
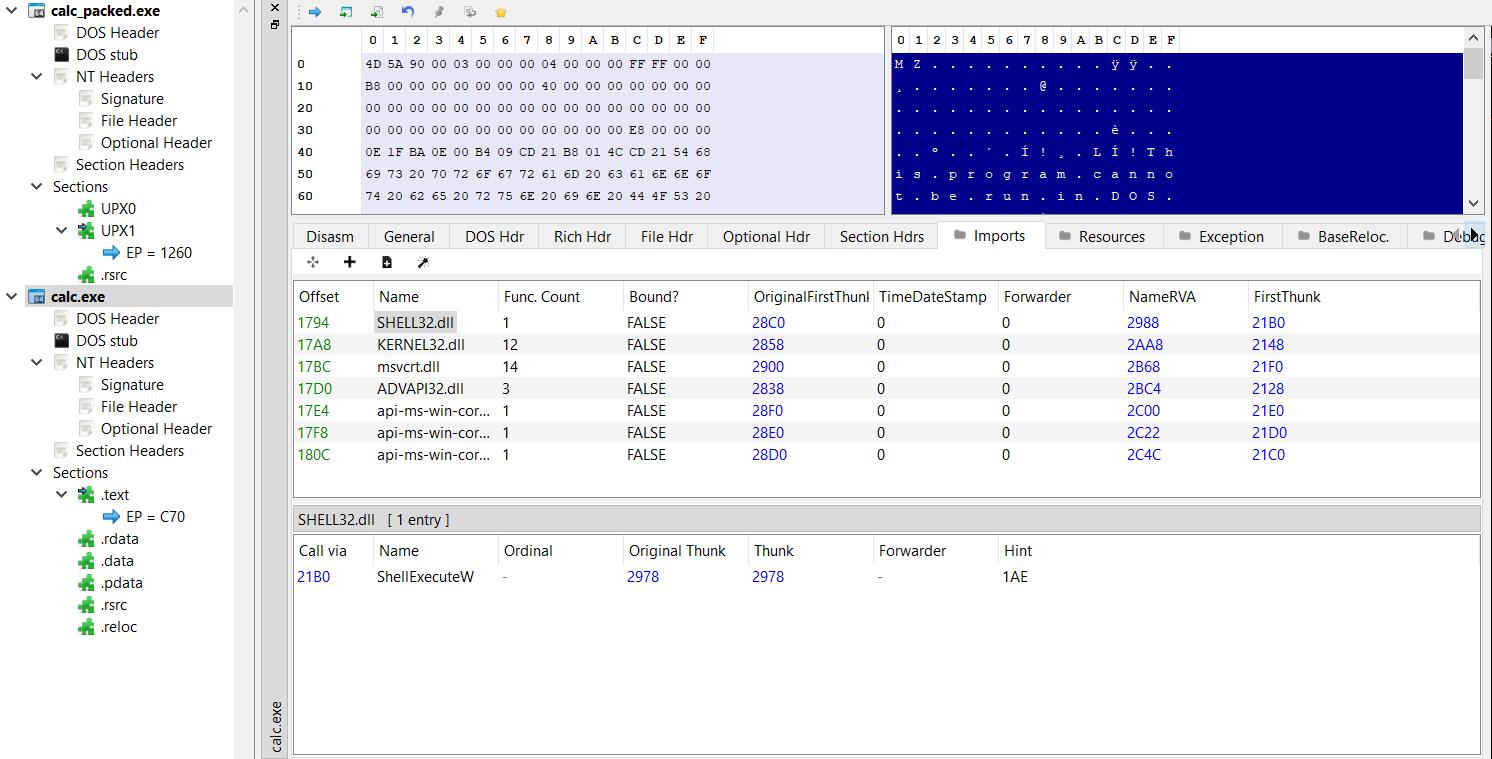 senzee1984/inflativeloading
Динамически преобразуйте неуправляемый файл EXE или DLL в PIC-шеллкод, добавляя в начало заглушку шеллкода.








