
 #1
Инструменты для создания и управления изолированными средами (виртуальные машины, контейнеры) для тестирования безопасности и анализа вредоносных программ.
Рекомендация Kitploit
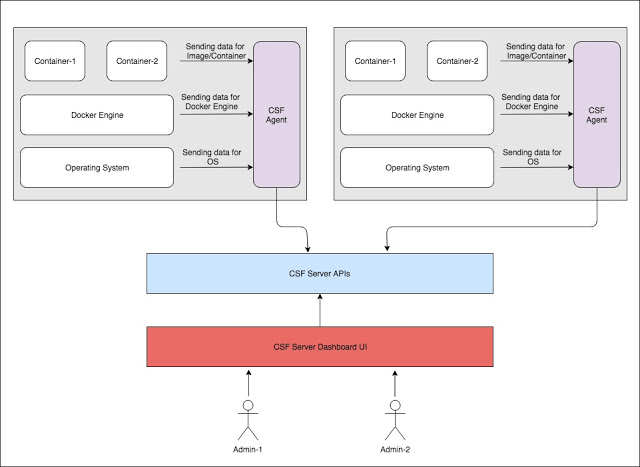
 armourbird/csf
ArmourBird CSF - Фреймворк безопасности контейнеров
 kalilinux/build-scripts/kali-cloud
# Скрипты для сборки облачных образов Kali (форк https://salsa.debian.org/cloud-team/debian-cloud-images)
 zephrfish/ludus-defender-lab
MDE/MDI Defender настройка для Ludus
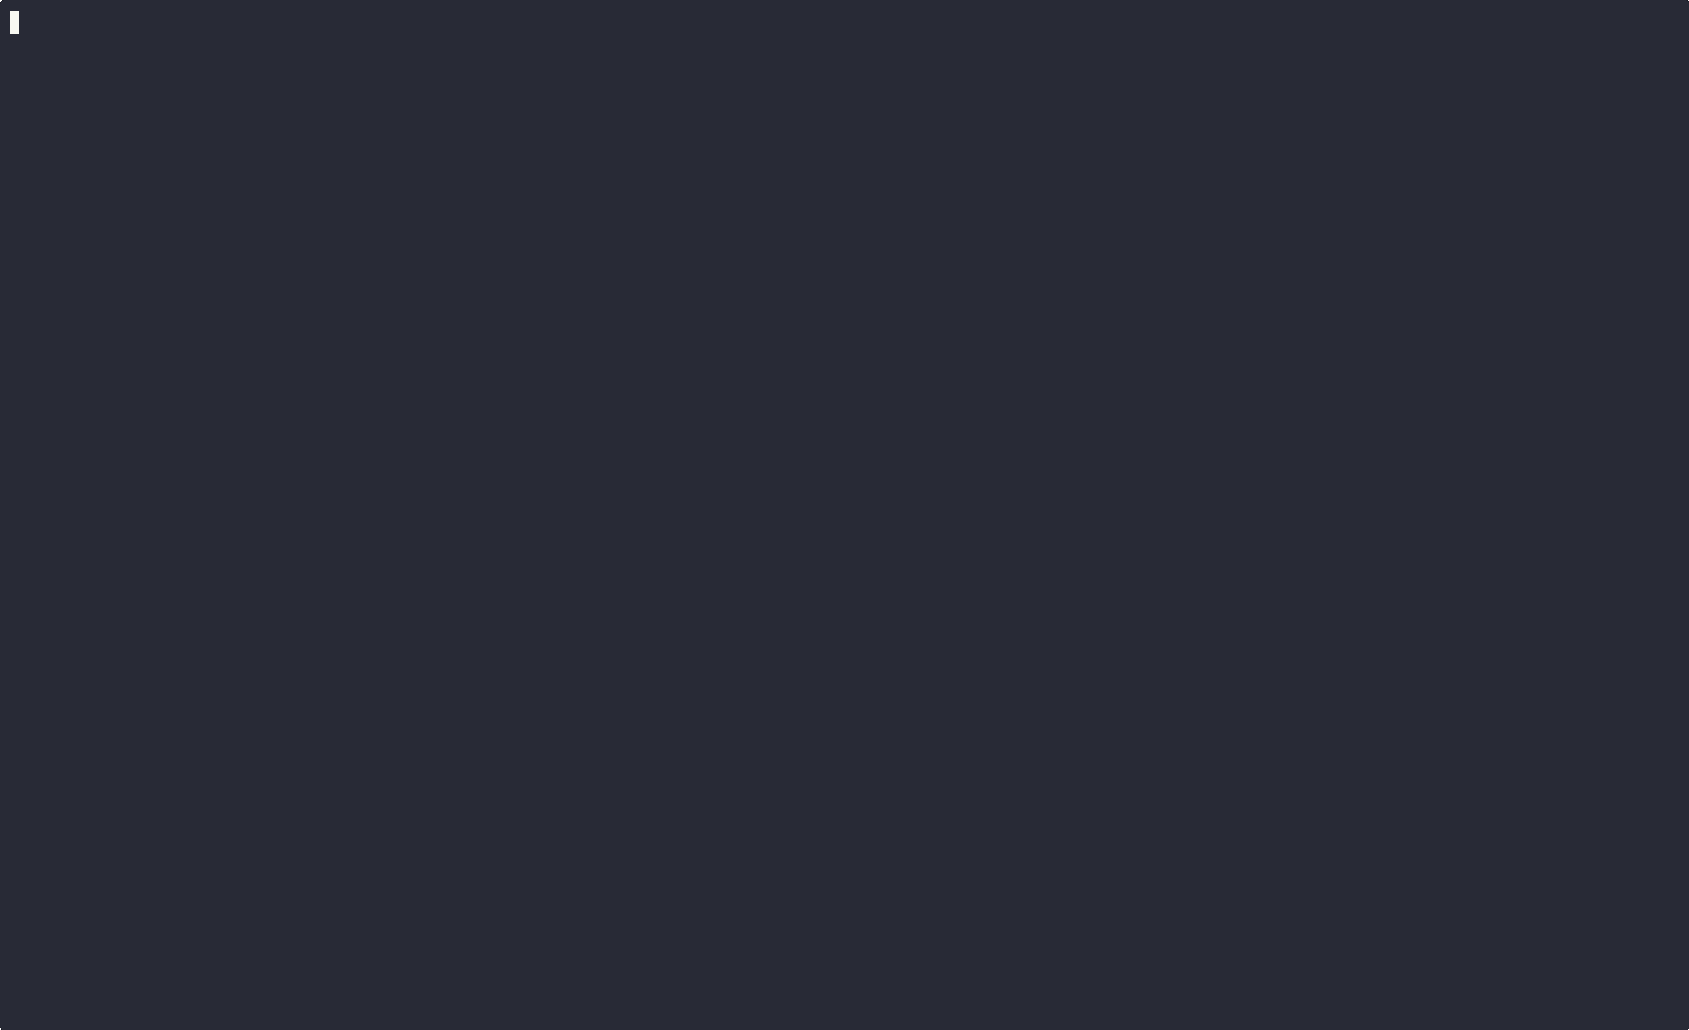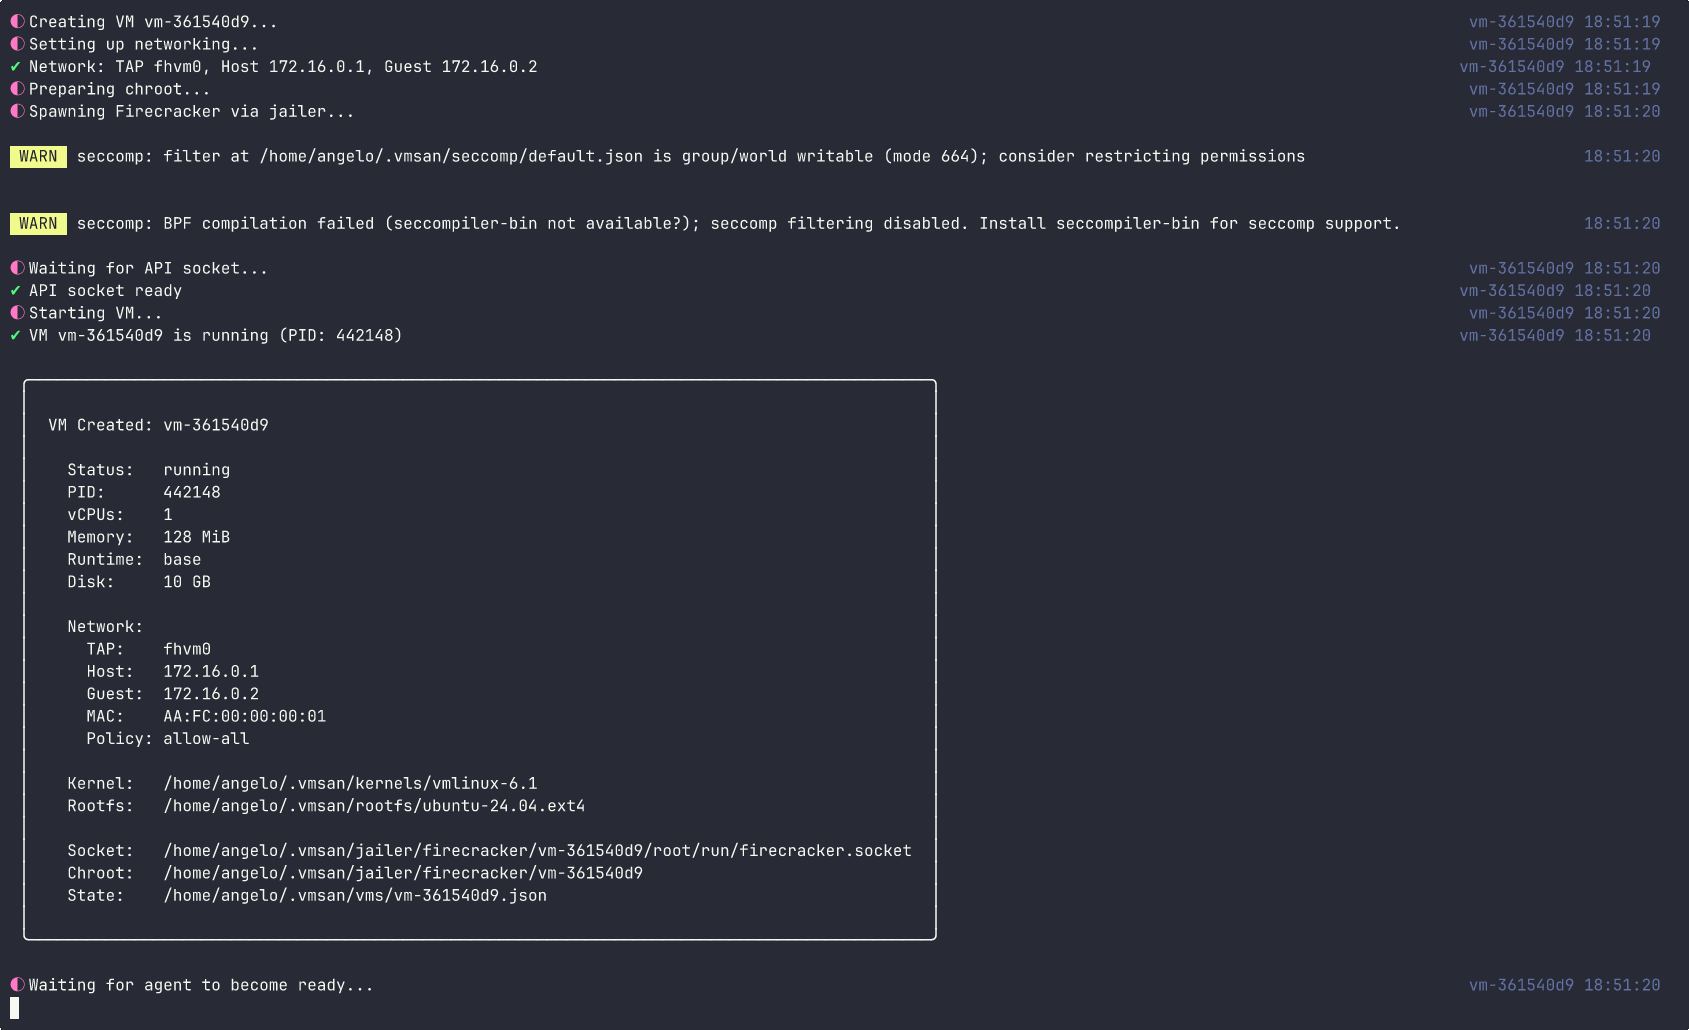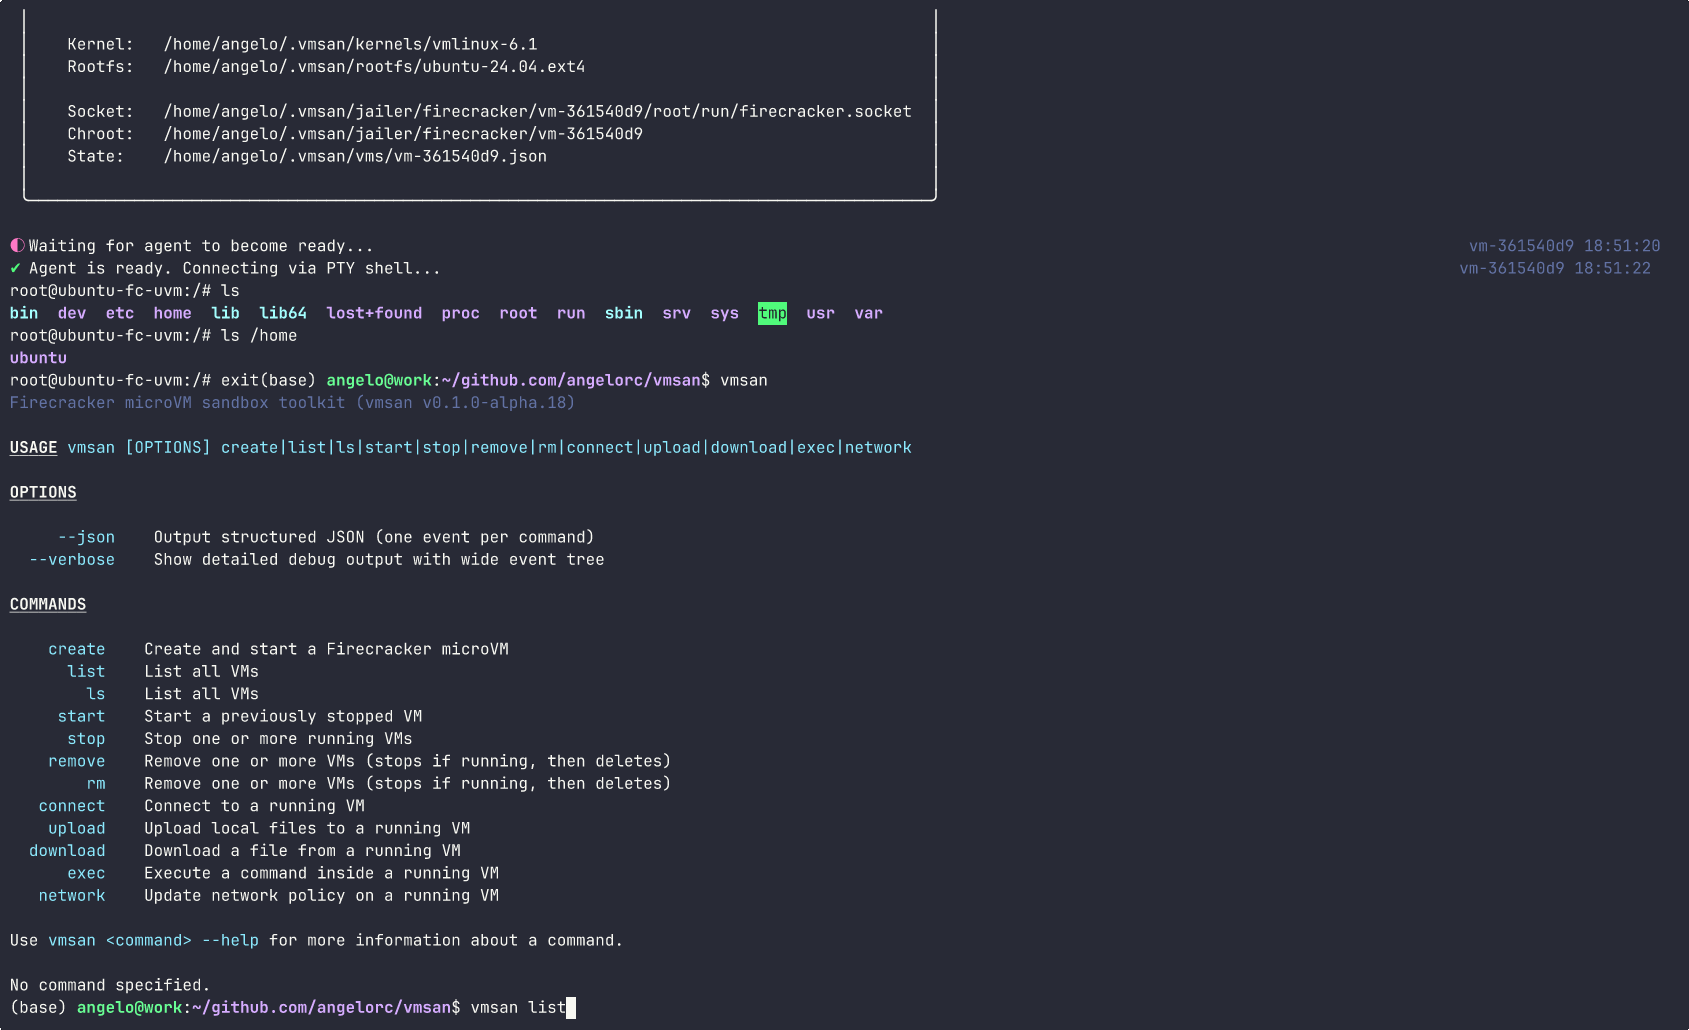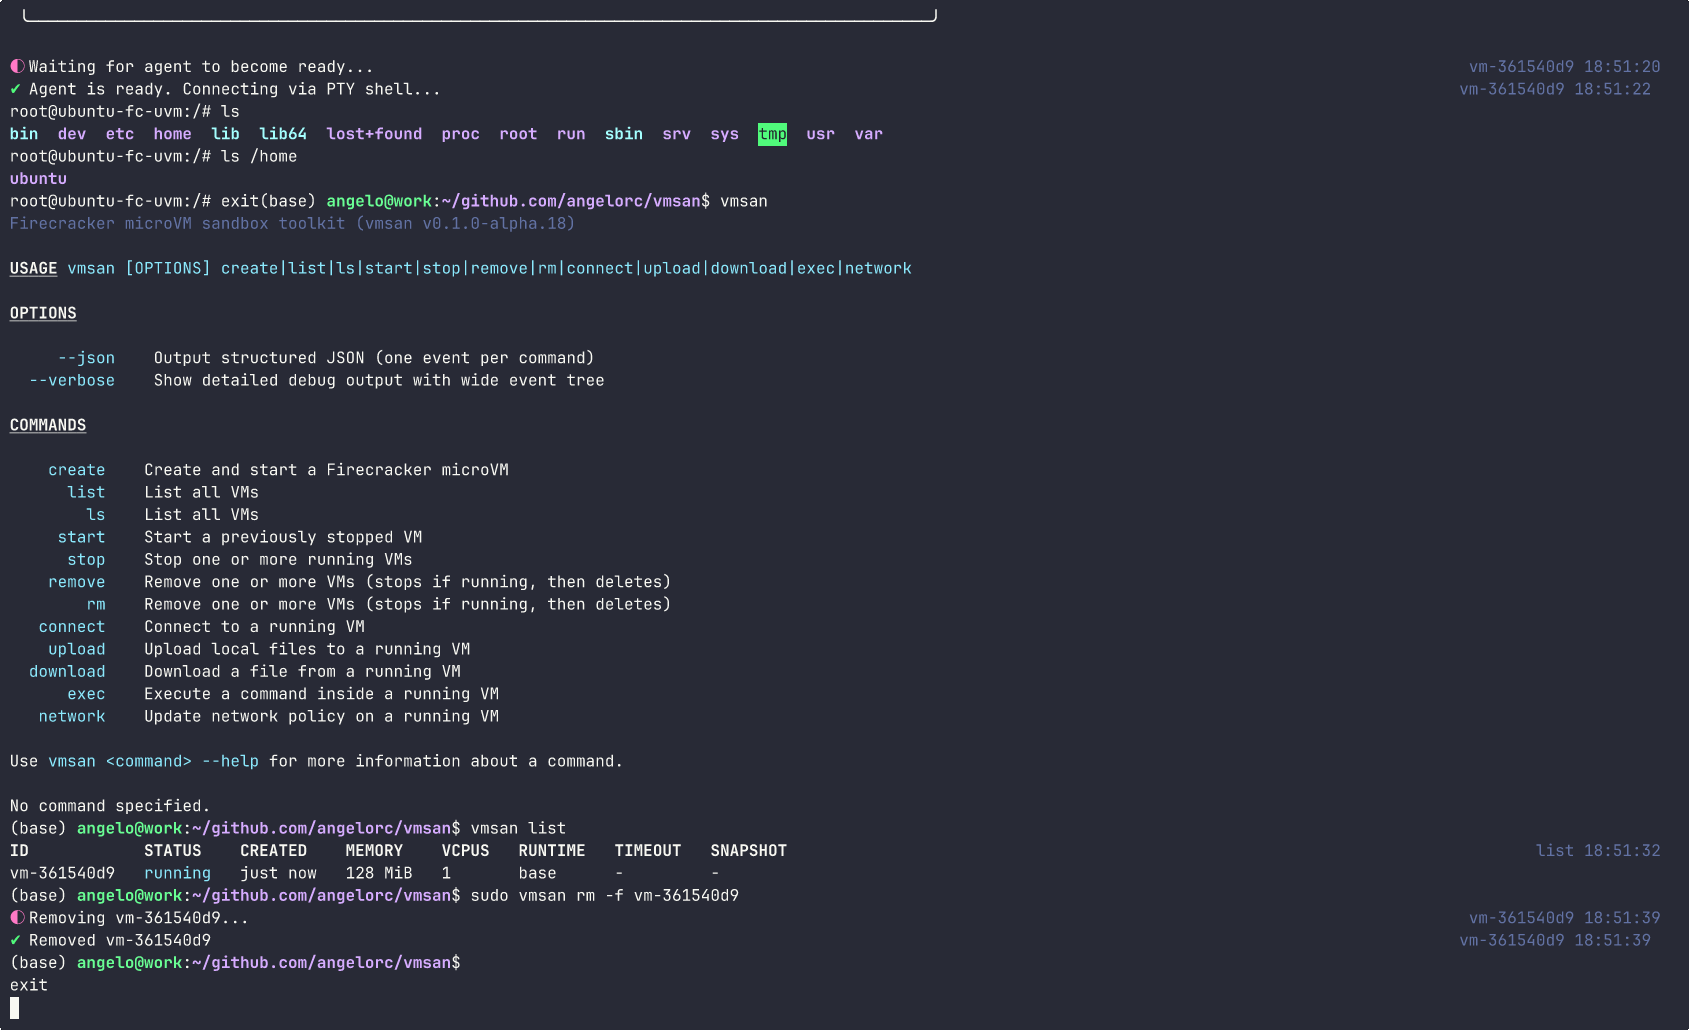 angelorc/vmsan
Firecracker упрощён. Запускайте безопасные микроВМ за миллисекунды — от установки до интерактивной оболочки одной командой.
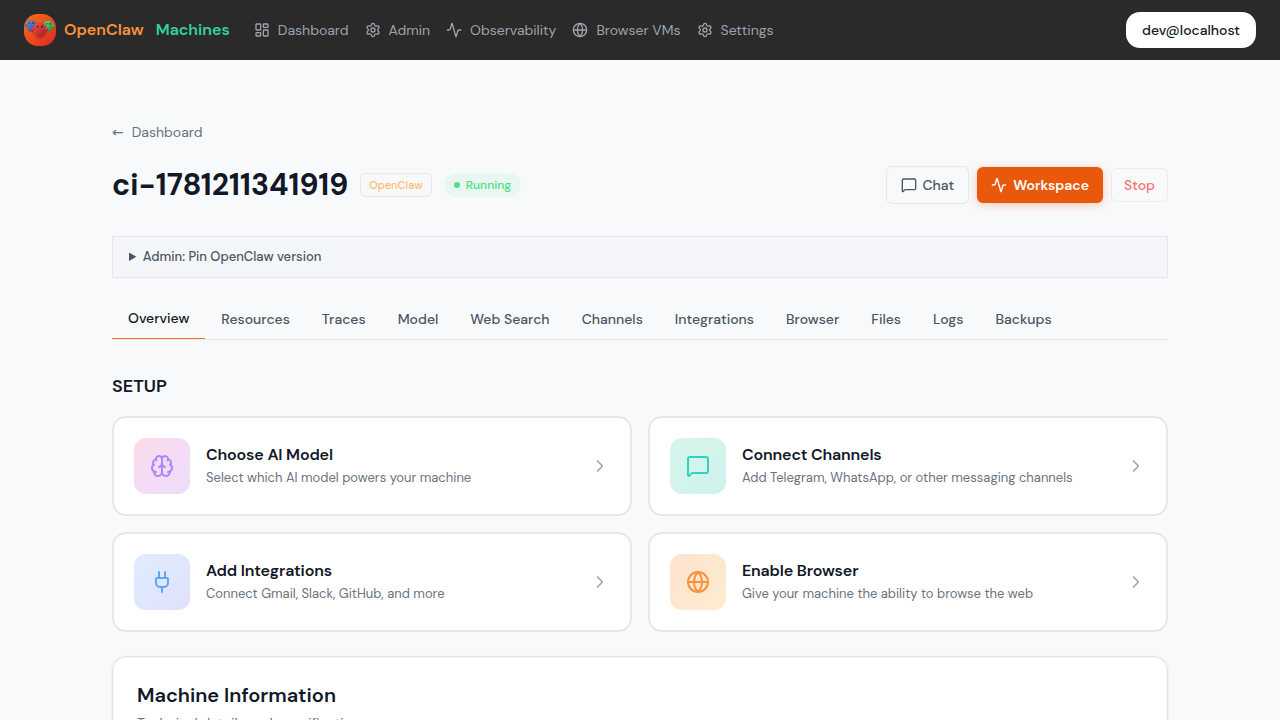 mathaix/openclawmachines
Управляйте OpenClaw в вашей команде (Enterprise), предоставляя ему вычислительную инфраструктуру, интеграцию инструментов, аутентификацию и примитивы…
 nccgroup/windowsjoblock
Инструмент ограничения процессов Windows с использованием Job Objects
 predyy/cve-2026-34990
Минимальный PoC для CVE-2026-34990: локальное повышение привилегий в CUPS <= 2.4.16, которое приводит к утечке токена Local-аутентификации cupsd и…
 guneykabel/cve-2026-85706
Python PoC-эксплойт для CVE-2026-85706 — неаутентифицированное произвольное чтение файлов в GitLab CE/EE через обход кодирования пути в Workhorse, с…
 kalilinux/build-scripts/kali-packer
Создавайте и настраивайте лёгкие, воспроизводимые и переносимые среды разработки Конфигурации HashiCorp Packer от Kali для создания Vagrant-боксов…
 vrn21-arcanist/bouvet
Песочница для агентов
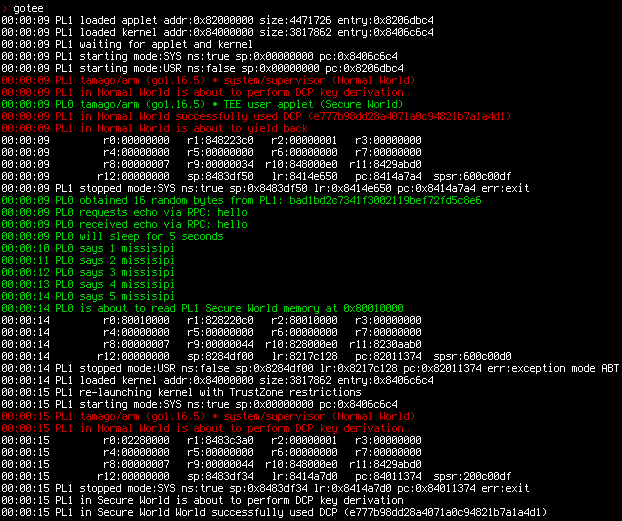 usbarmory/gotee-example
GoTEE — пример приложения
 asteroid-belt/skulto
Офлайн-инструмент с приоритетом безопасности для синхронизации и управления навыками агентов
 owasp/owasp-ctf-in-a-box
Самостоятельно размещаемый набор OWASP CTF: один сервер, одна бесплатная организация GitHub, без облачных зависимостей
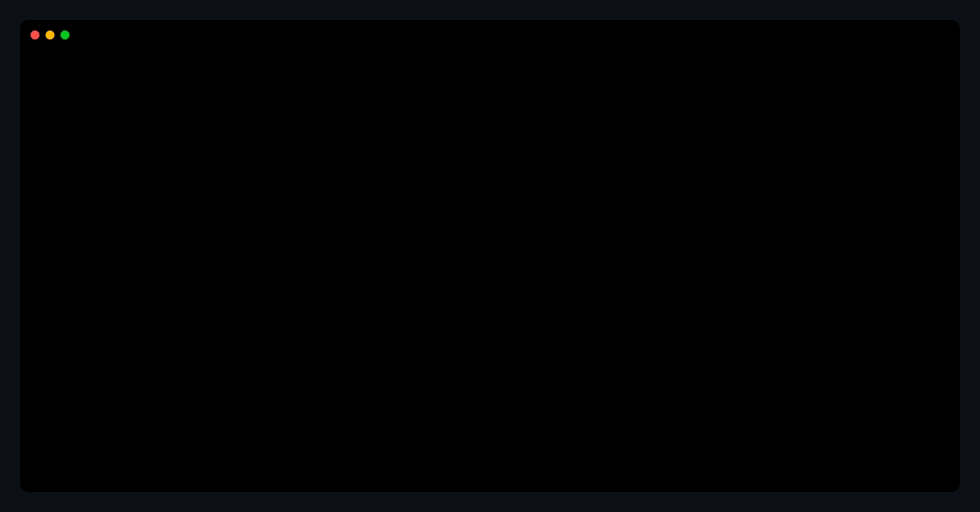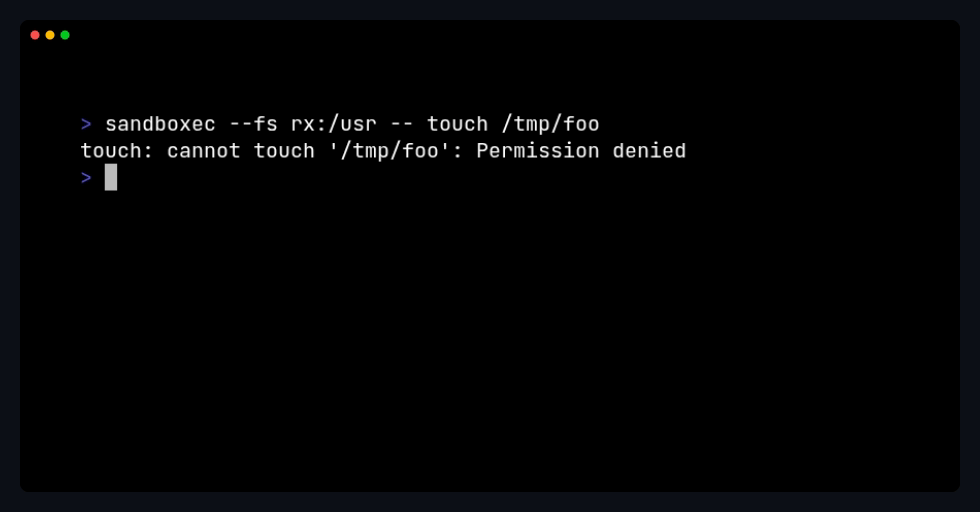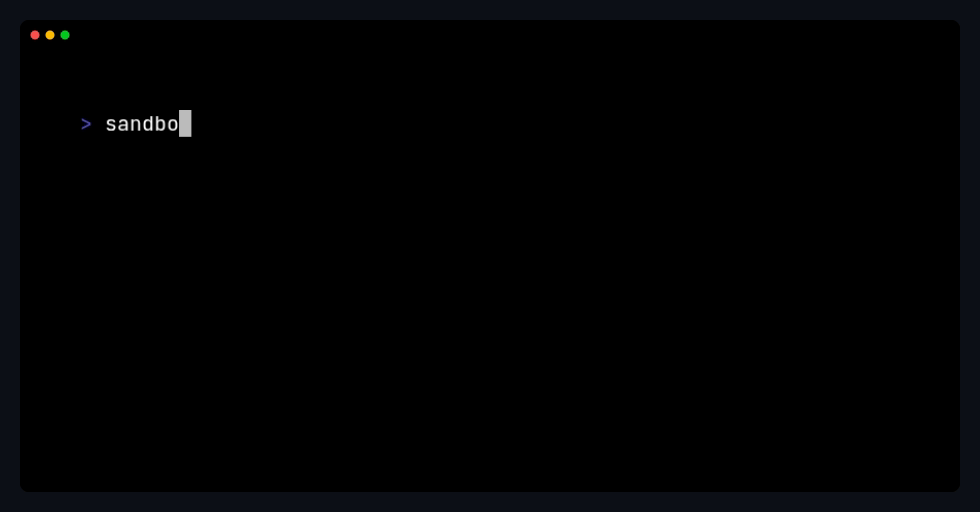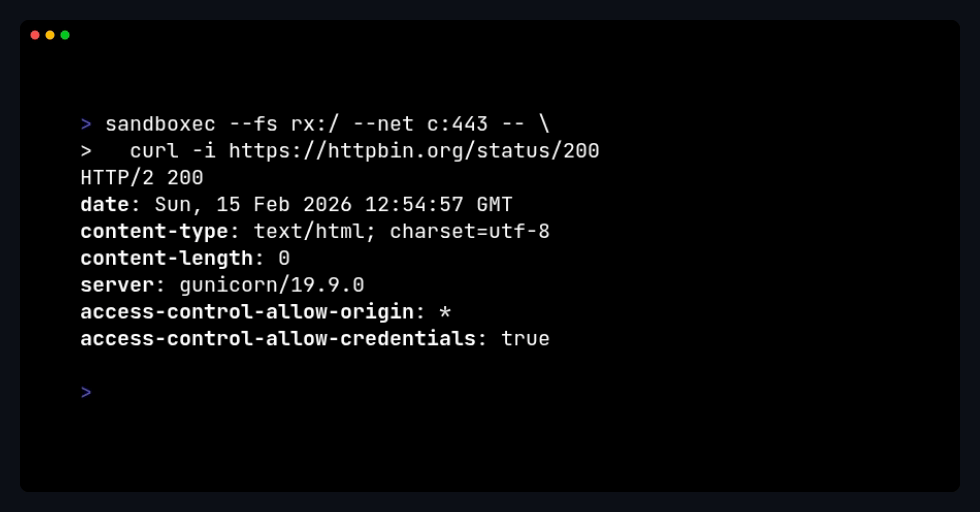 sandboxec/sandboxec
Легковесная песочница команд для Linux, безопасная по умолчанию, построенная на Landlock.
 nishitm/gobox
Песочница Go для выполнения недоверенного кода
 libriscv/libloong
Самая быстрая песочница для LoongArch
 gerhart01/hyperv_local_dos_poc
CVE-2020-0890 | Код доказательства концепции уязвимости типа «отказ в обслуживании» Windows Hyper-V
 withsecurelabs/amsidetection
Инструмент класса proof-of-concept для обнаружения обходов AMSI (Antimalware Scan Interface) и вредоносной активности скриптов в памяти на конечных…








